
hackingtool
 z4nzu/hackingtool
Kit de test d'intrusion tout-en-un regroupant plus de 185 outils répartis dans 20 catégories, incluant la collecte d'informations, les attaques web…
penetration-testing-frameworkspayload-generationexploitation+9
78.9k
z4nzu/hackingtoolKit de test d'intrusion tout-en-un regroupant plus de 185 outils répartis dans 20 catégories, incluant la collecte d'informations, les attaques web…
 cicd-sensor/cicd-sensor
Capteur de sécurité runtime propulsé par eBPF pour les pipelines CI/CD. Détecte les attaques de la chaîne d'approvisionnement, journalise…
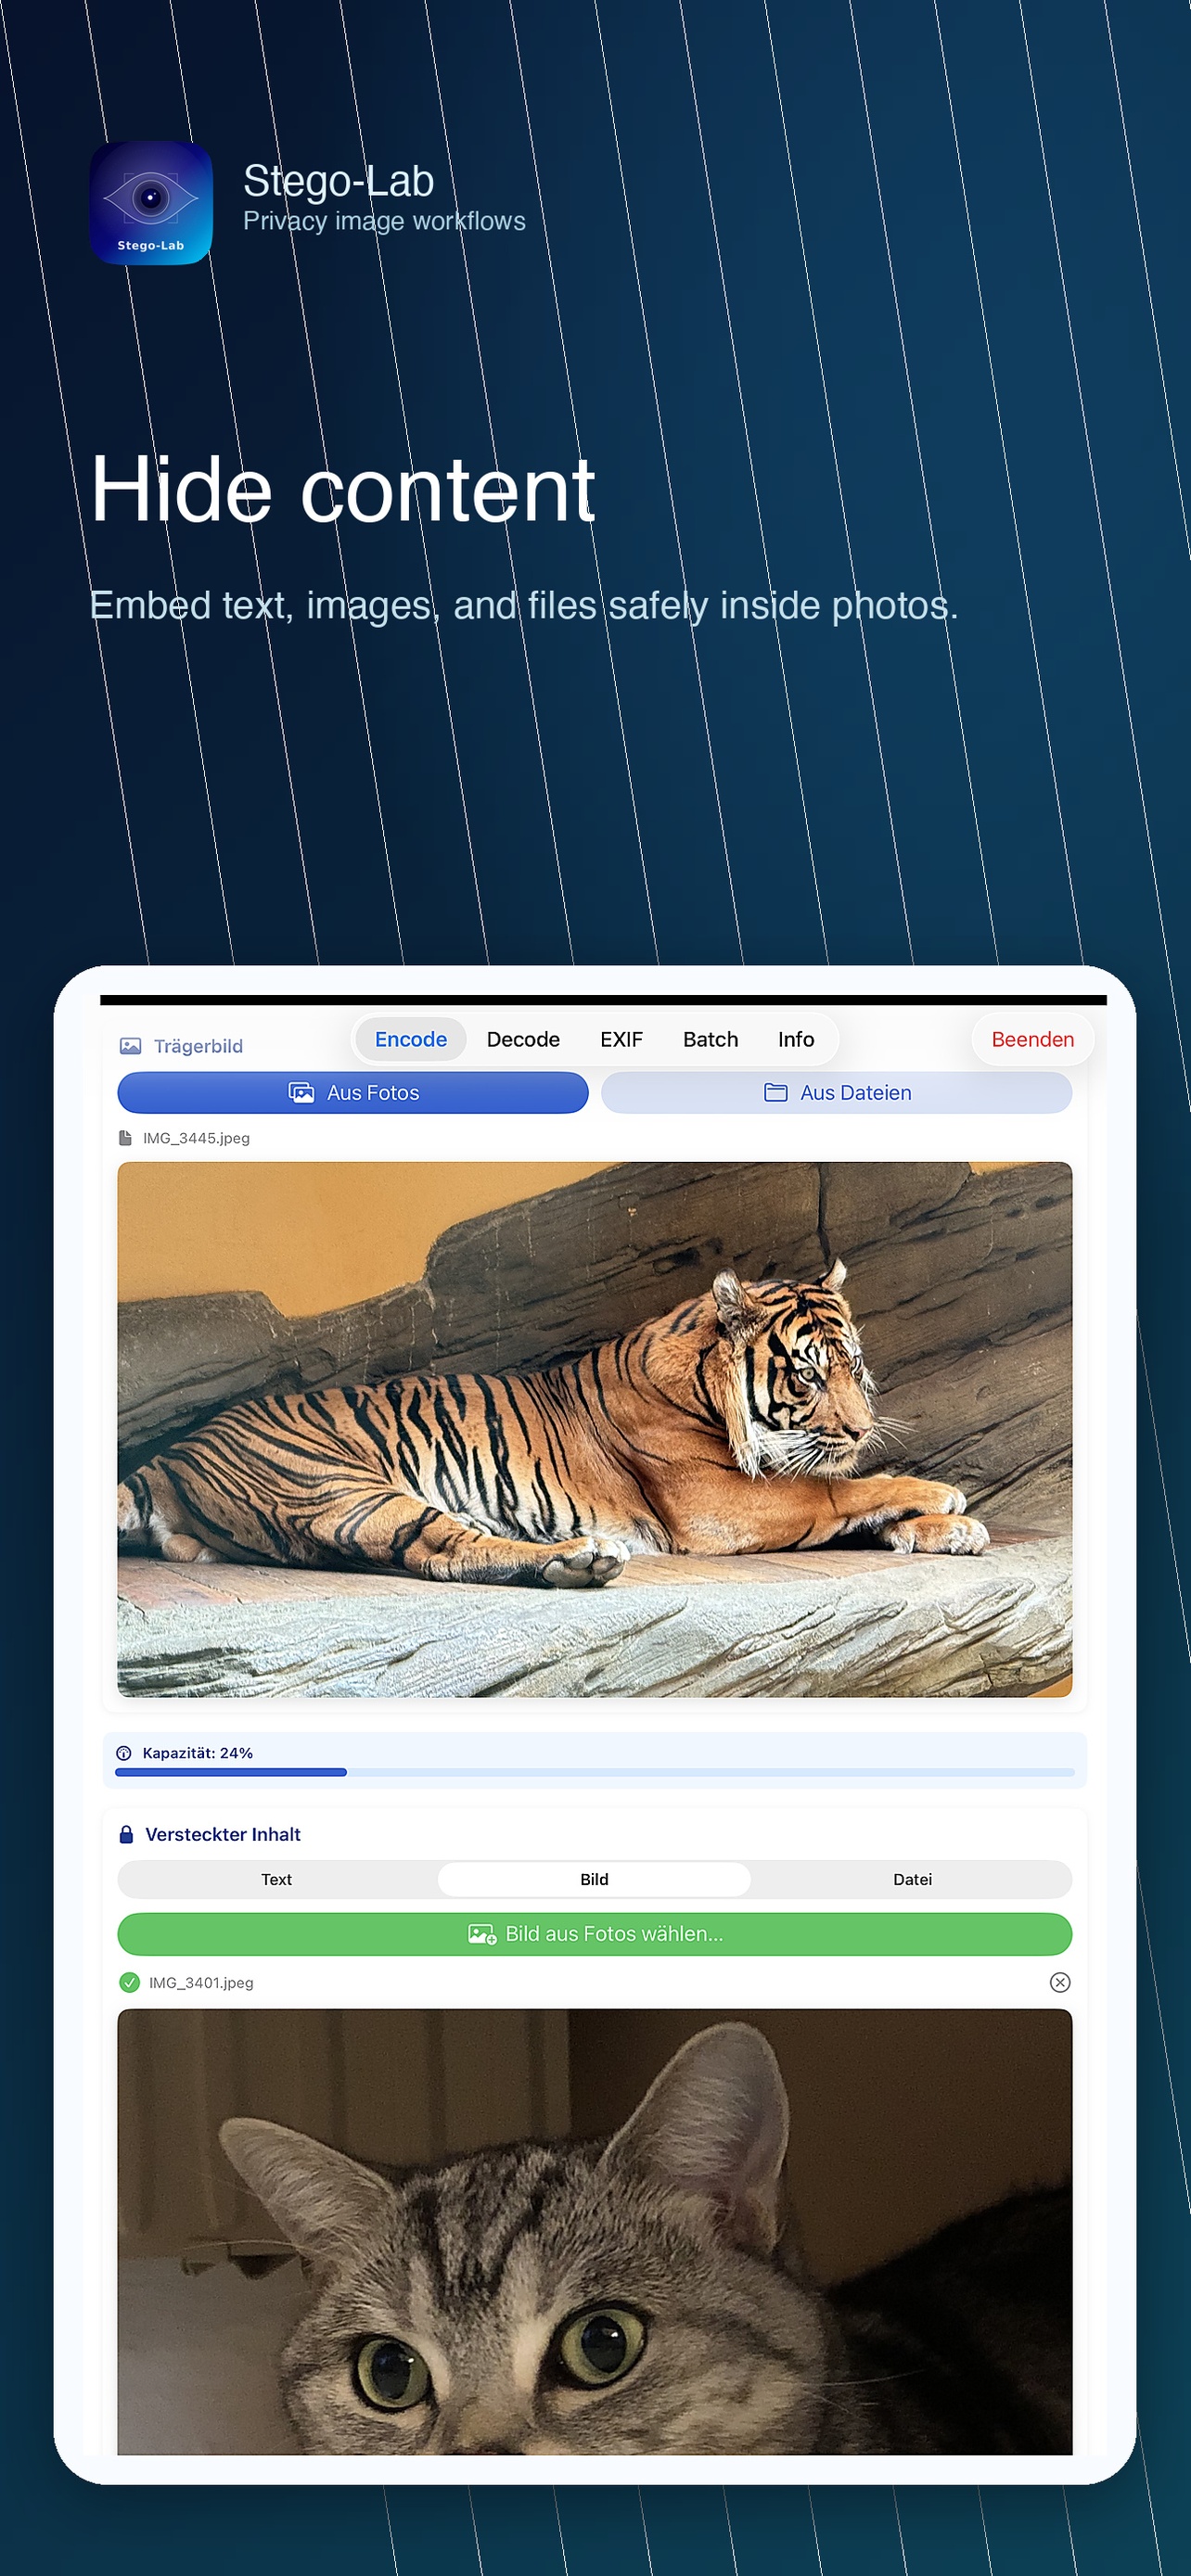 raithchr/stego-lab
Local steganography app for hiding text, images, or files inside carrier images with AES-256 encryption, EXIF editing, watermarking, and batch…
 piat0n/baremetal-ram-dumper
Un utilitaire x86 bare-metal pour vider la RAM physique directement sur le disque. Construit et testé pour des expériences d'attaque Cold Boot sur de…
 bkuan001/halo-record
Tamper-evident audit trails for AI agents: hash-chained Runtime Records, dependency-free, verifiable by anyone.
 onhexgroup/tabpe
Un ensemble de données de référence mensuel sur les PE Windows pour les chercheurs en cybersécurité
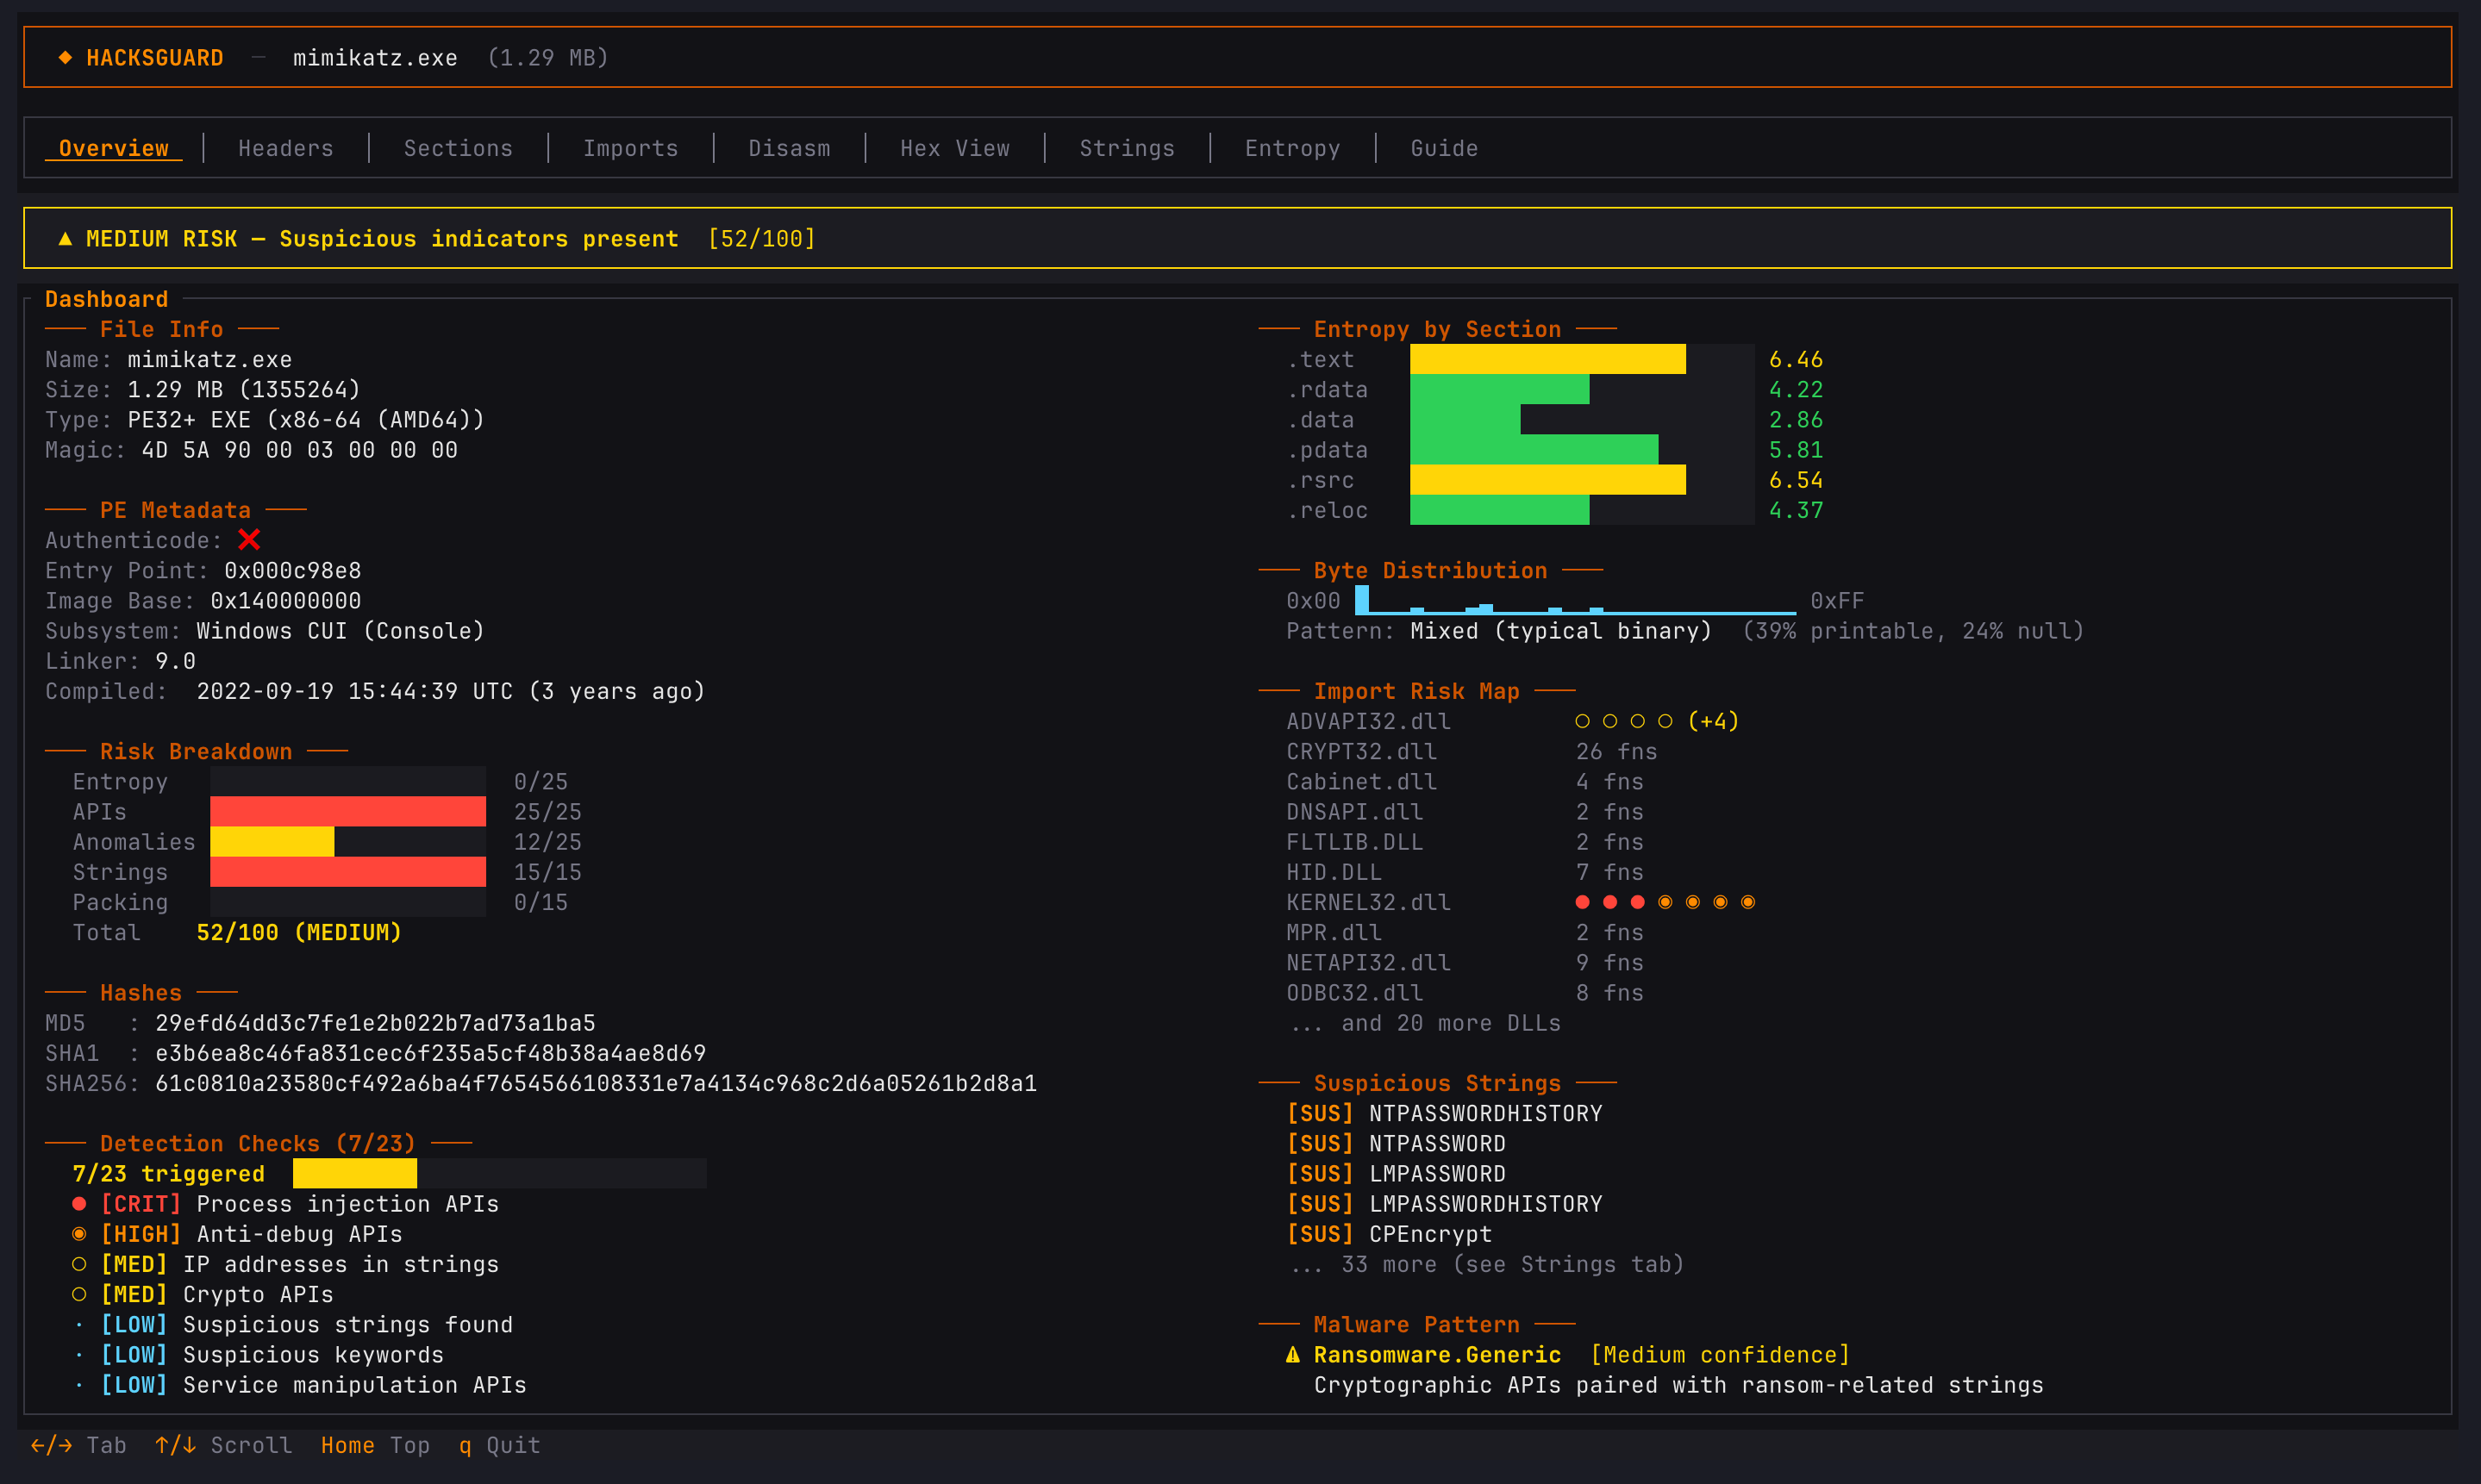 rhacknarok/hacksguard
Un outil d'analyse de malwares en TUI, multithreadé et extrêmement rapide, écrit en Rust. Propose une analyse approfondie des fichiers PE, un scan…
 ljagiello/ctf-skills
Compétences d'agent pour résoudre des défis CTF - exploitation web, pwn binaire, crypto, rétro-ingénierie, forensique, OSINT, et plus encore
 maldev-academy/dumpbrowsersecrets
Extrait les données stockées dans les navigateurs telles que les jetons d'actualisation, les cookies, les identifiants enregistrés, les cartes de…
 smtimesiwndr/gdid-reversal
Analyse rétro-ingénierée de l'identifiant global de périphérique (GDID) de Microsoft révélant sa génération en tant que MSA Device PUID assigné par…
 adamkadaban/ctfs
CTF Cheat Sheet + Writeups / Fichiers pour certains des CTF de sécurité auxquels j'ai participé
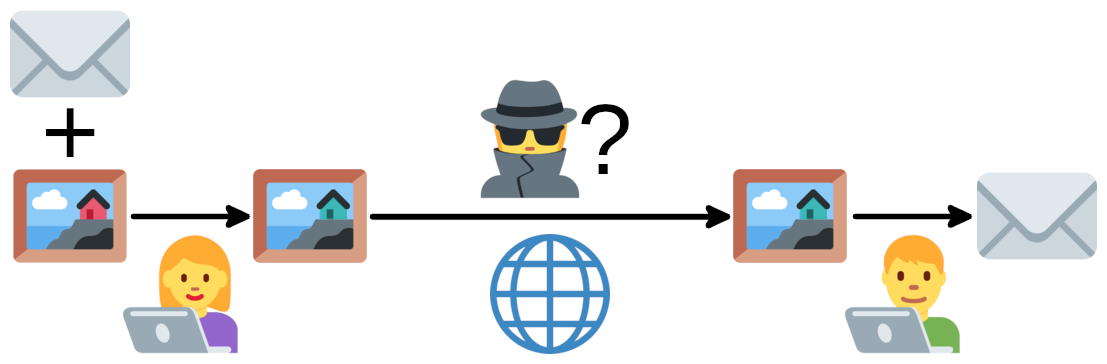 ragibson/steganography
Stéganographie par bit de poids faible pour les images bitmap (.bmp et .png), les fichiers audio WAV et les séquences d'octets. Simple stéganalyse…
 revanmalang/hack-tool
Outil de hacking tout-en-un pour hackers
 elder-plinius/st3gg
Suite de stéganographie tout-en-un
 zeecka/aperisolve
Plateforme de stéganalyse automatisée qui détecte les données cachées dans les images grâce à 16 analyseurs parallèles, à la visualisation des…
 devploit/awesome-ctf-resources
Une liste de frameworks, bibliothèques, ressources et logiciels Capture The Flag (CTF) pour les joueurs CTF débutants ou expérimentés 🚩
 rawfilejson/awesome-osint-arsenal
Boîte à outils OSINT & recon // Plus de 100 outils, installateur en une commande, SOCMINT, GEOINT, reconnaissance réseau, dark web, forensique et…
 dfir-dd/dfir-toolkit
Outils CLI pour l'investigation forensique des artefacts Windows