 kevoreilly/capev2
Extraction de configuration et de payload de malware
Un bac à sable est utilisé pour exécuter des fichiers malveillants dans un environnement isolé tout en instrumentant leur comportement dynamique et en collectant des artefacts forensiques.
CAPE est dérivé de Cuckoo v1 qui présente les capacités principales suivantes sur la plateforme Windows :
CAPE complète la sortie traditionnelle du bac à sable Cuckoo avec plusieurs ajouts clés :
Il existe une instance de démonstration gratuite en ligne que tout le monde peut utiliser :
https://capesandbox.com - Pour l'activation du compte, contactez https://twitter.com/capesandbox
Cuckoo Sandbox a débuté comme un projet Google Summer of Code en 2010 au sein du Honeynet Project. Il a été initialement conçu et développé par Claudio Guarnieri, la première version bêta a été publiée en 2011. En janvier 2014, Cuckoo v1.0 a été publié.
2015 a été une année charnière, avec un fork important dans l'histoire de Cuckoo.
Le développement du moniteur original et de la méthode de hooking d'API a été arrêté dans le
projet Cuckoo principal. Il a été remplacé par un moniteur alternatif
utilisant un format de signature basé sur restructuredText compilé via une chaîne d'outils Linux,
créé par Jurriaan Bremer.
À peu près à la même époque, un fork appelé Cuckoo-modified a été créé par Brad 'Spender' Spengler, poursuivant le développement du moniteur original avec des améliorations significatives, notamment le support 64 bits et surtout l'introduction du compilateur Visual Studio de Microsoft.
Au cours de cette même année, le développement d'un outil dynamique en ligne de commande de configuration et d'extraction de charge utile appelé CAPE a été entrepris chez Context Information Security par Kevin O'Reilly. Le nom a été créé comme acronyme de 'Config And Payload Extraction' et la recherche originale portait sur l'utilisation des hooks d'API fournis par la bibliothèque Detours de Microsoft pour capturer les charges utiles dépaquetées et la configuration des malwares. Cependant, il est devenu évident que les hooks d'API seuls offrent une puissance et une précision insuffisantes pour permettre le dépaquetage des charges utiles ou des configurations de malwares arbitraires.
Pour cette raison, la recherche a commencé sur un concept novateur de débogueur permettant de contrôler et d'instrumenter précisément les malwares tout en évitant l'utilisation des interfaces de débogage Microsoft, afin d'être aussi furtif que possible. Ce débogueur a été intégré dans l'outil en ligne de commande basé sur Detours, combiné avec les hooks d'API et aboutissant à des capacités très puissantes.
Lorsque les travaux initiaux ont montré qu'il serait possible de remplacer Microsoft Detours par le moteur de hooking d'API de Cuckoo-modified, l'idée de CAPE Sandbox est née. Avec l'ajout du débogueur, du dépaquetage automatisé, de la classification basée sur YARA et de l'extraction de configuration intégrée, en septembre 2016 à 44con, CAPE Sandbox a été rendu public pour la première fois : CAPE version 1.
À l'été 2018, le projet a eu la chance de voir le début d'énormes contributions d'Andriy 'doomedraven' Brukhovetskyy, un contributeur de longue date de Cuckoo. En 2019, il a commencé l'énorme tâche de porter CAPE vers Python 3 et en octobre de cette année-là, CAPEv2 a été publié.
CAPE a été continuellement développé et amélioré pour suivre le rythme des avancées tant des malwares que des capacités des systèmes d'exploitation. En 2021, la possibilité de programmer le débogueur de CAPE pendant la détonation via des analyses YARA dynamiques a été ajoutée, permettant la création de contournements dynamiques pour les techniques anti-bac à sable. Windows 10 est devenu le système d'exploitation par défaut, et d'autres ajouts significatifs incluent le bureau interactif, la capture de charge utile AMSI (Anti-Malware Scan Interface), le 'syscall hooking' basé sur Microsoft Nirvana et les contre-mesures de syscalls directs/indirects basées sur le débogueur.
En 2024, enzok a créé CAPEsolo, une version interactive de CAPE avec bureau Windows, utilisant wxPython pour l'interface graphique, ainsi que l'introduction de la compatibilité Python 64 bits dans l'invité. En 2026, le support a été ajouté pour toutes les versions de Windows 10 et Windows 11 23H2.
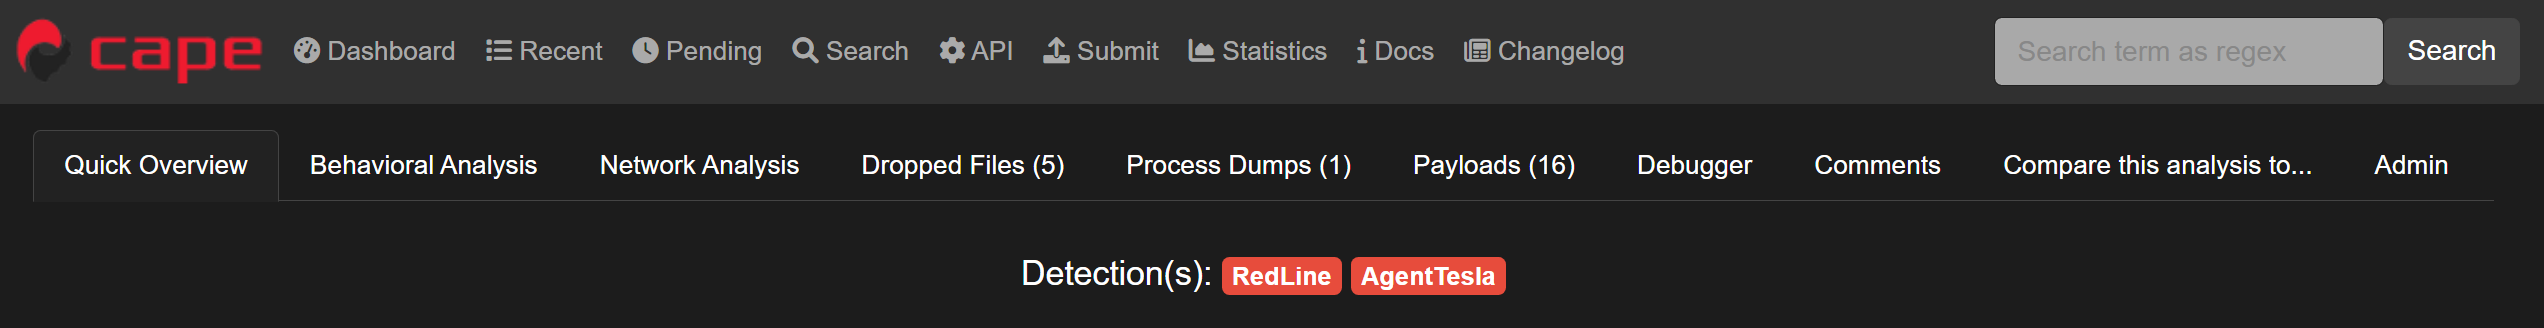
Les malwares peuvent être classifiés dans CAPE via trois mécanismes :
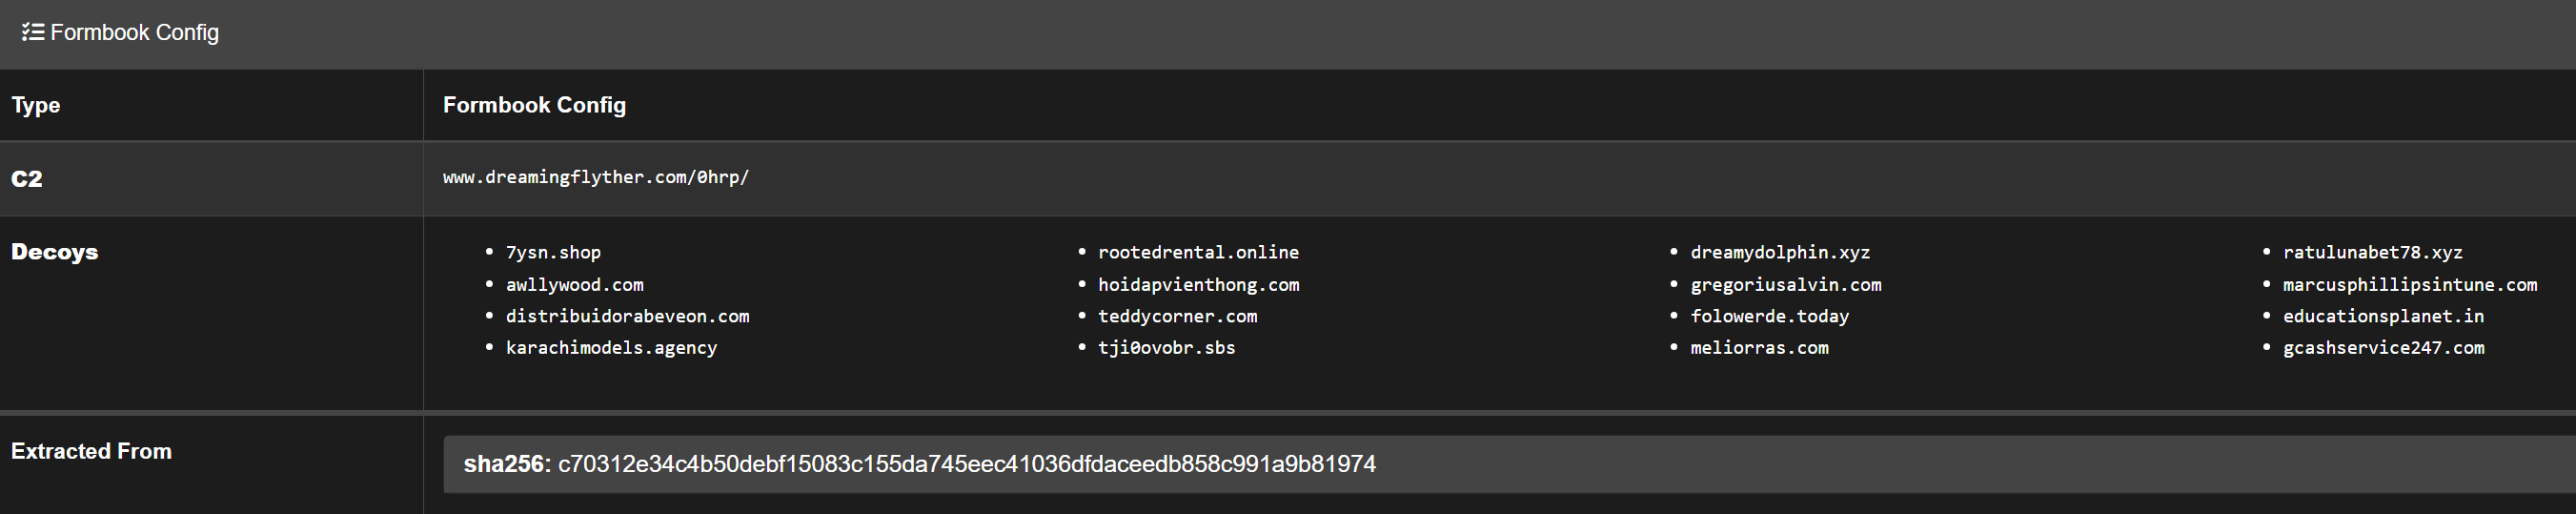
L'analyse peut être effectuée à l'aide du propre framework de CAPE, ou bien les frameworks suivants sont pris en charge : RATDecoders, DC3-MWCP, MalDuck, ou MaCo
Les analyseurs de configuration principaux et communautaires de CAPE sont maintenus dans le dépôt séparé
CAPE-parsers et installés
en tant que dépendance CAPE-parsers. Soumettez les ajouts et corrections pour ces analyseurs
là-bas ; son README décrit les champs de configuration attendus.
def extract_config(data): qui sera appelé par cape_utils.py et 0 complication.
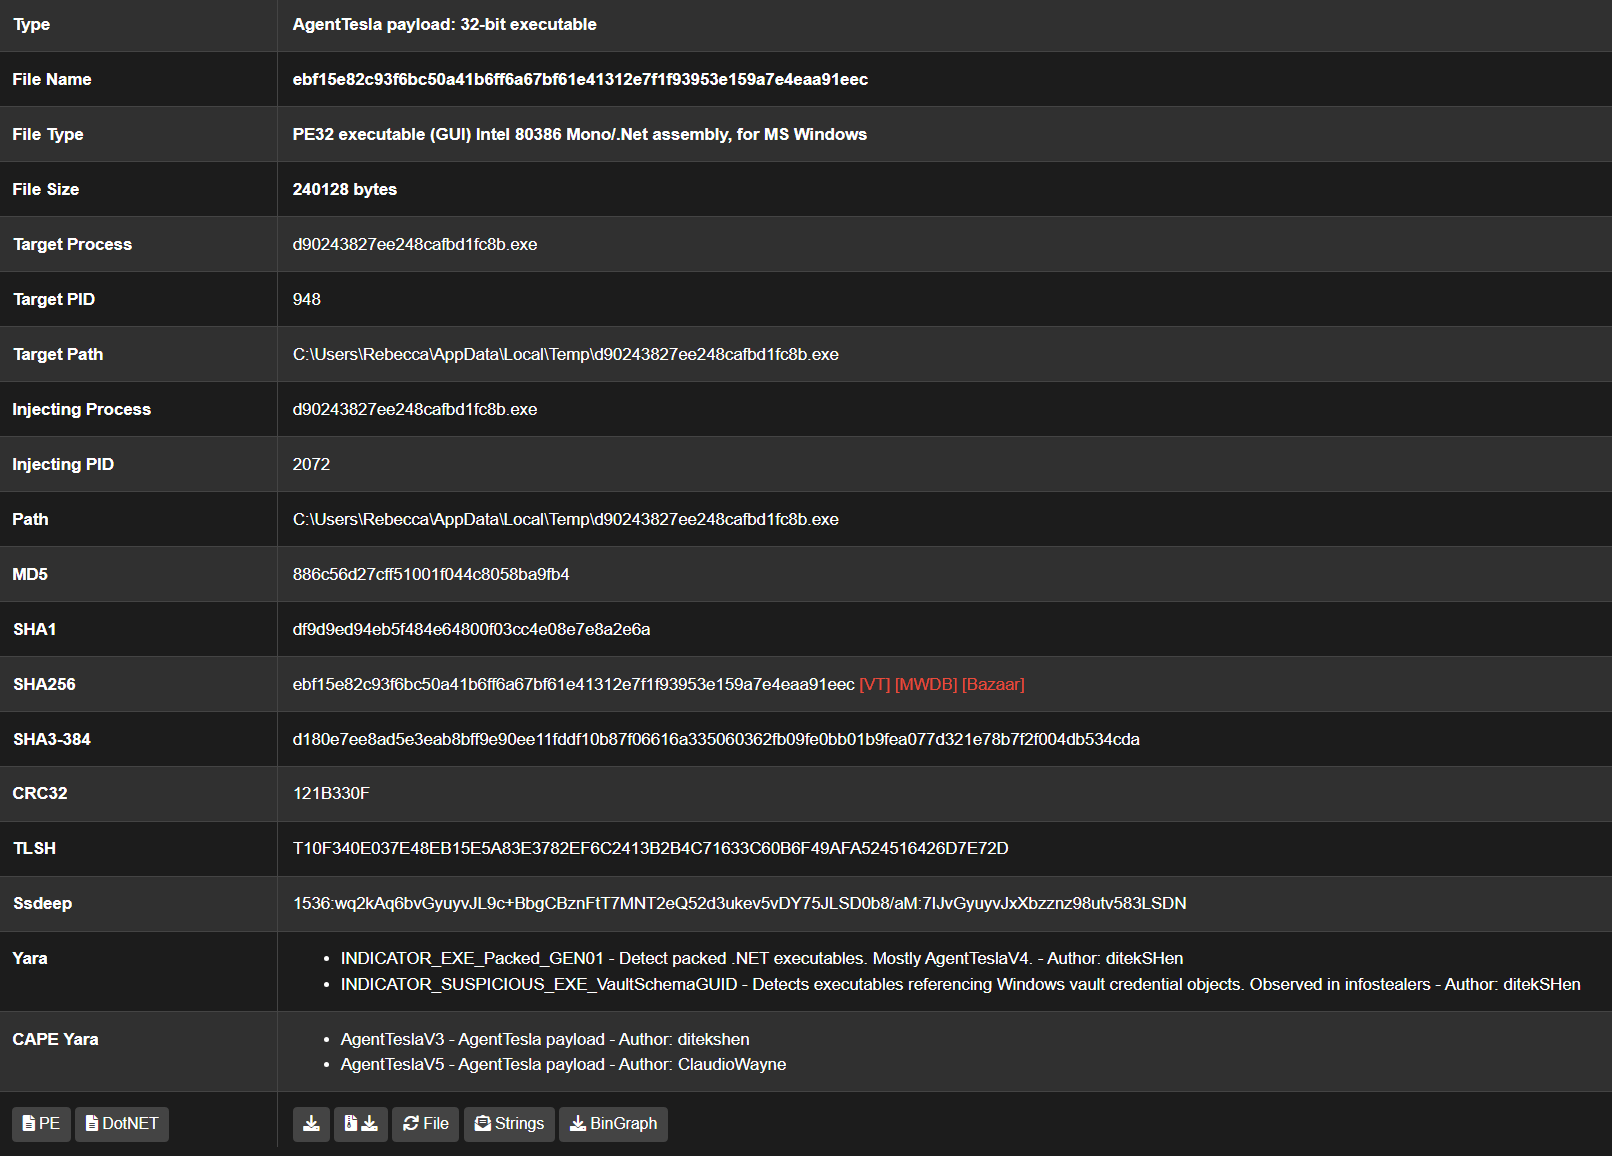
CAPE tire parti de nombreuses techniques ou comportements de malwares pour permettre la capture des charges utiles dépaquetées :


