Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
fastfinder — Réponse aux incidents - Recherche rapide de fichiers suspects | Kitploit

Outils/GitHubGitHub/codeyourweb/fastfinder
Analyse ForensiqueAnalyse de MalwareCriminalistique NumériqueRéponse aux Incidents
GitHubcodeyourweb/fastfinder

fastfinder

Réponse aux incidents - Recherche rapide de fichiers suspects
Voir le dépôt
2602841il y a 9 moisVérifié par Kitploit
Partager

FastFinder Logo

FastFinder

Un outil léger de réponse aux incidents pour la chasse aux menaces et le tri forensic

Go Version License Release Build Status Build Status Platform Support

✨ Aperçu

FastFinder est un outil de réponse aux incidents puissant et léger, conçu pour les professionnels de la cybersécurité effectuant de la chasse aux menaces, de la forensic live et du tri d'endpoints. Développé pour les plates-formes Windows et Linux, il excelle dans la découverte rapide de fichiers suspects en utilisant plusieurs critères de détection.
🔍 Capacités de détection clés

  • Détection par chemin : Correspondance de motifs de chemins et noms de fichiers
  • Vérification de hachage : Validation de checksums MD5, SHA1, et SHA256
  • Analyse de contenu : Correspondance simple de chaînes et évaluation de règles YARA complexes
  • Support multi-plateforme : Compatibilité native Windows et Linux

🛡️ Éprouvé sur le terrain

  • ✅ Prêt pour la production : Déployé avec succès dans des scénarios réels de réponse aux incidents
  • ✅ Validé par l'industrie : Utilisé par de multiples CERTs, CSIRTs et équipes SOC
  • ✅ Exemples complets : Inclut des échantillons de malwares réels et des scénarios de scan de vulnérabilités

📸 Captures d'écran

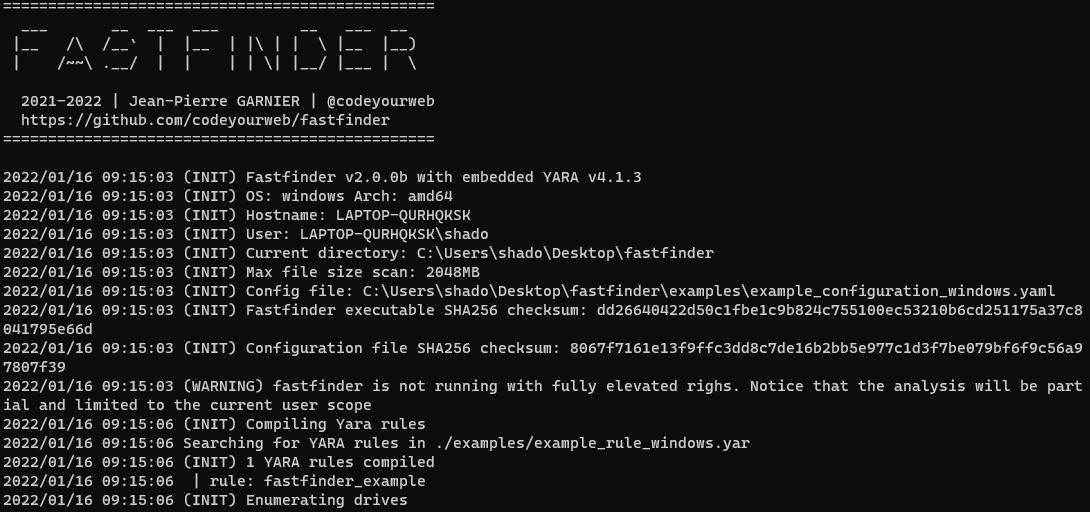
Interface utilisateur de base Interface utilisateur de base

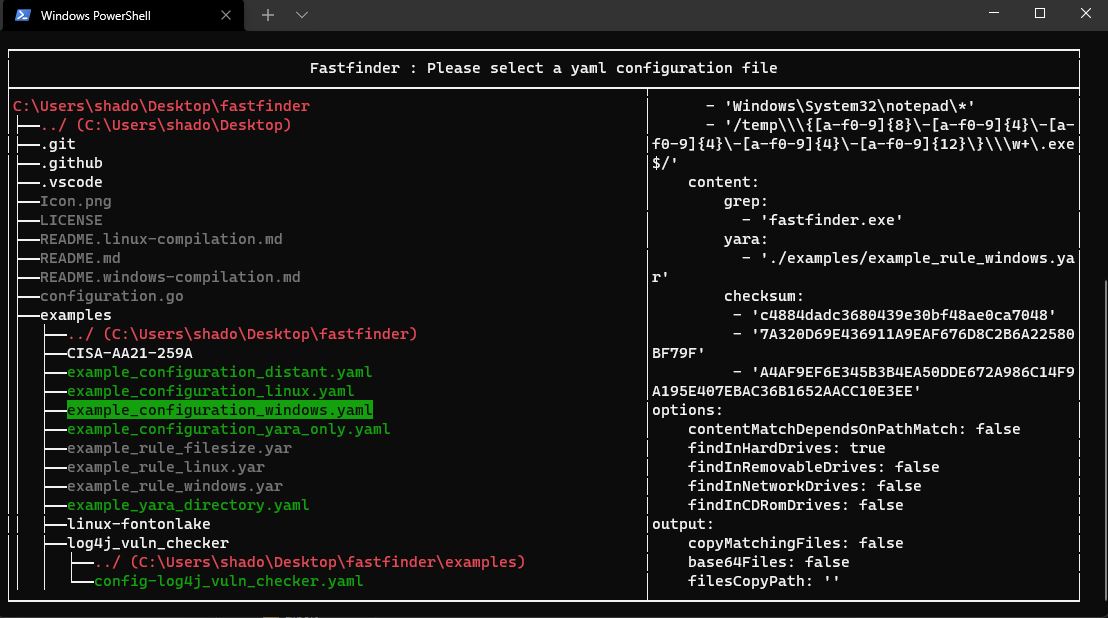
Sélection de configuration Sélection de configuration
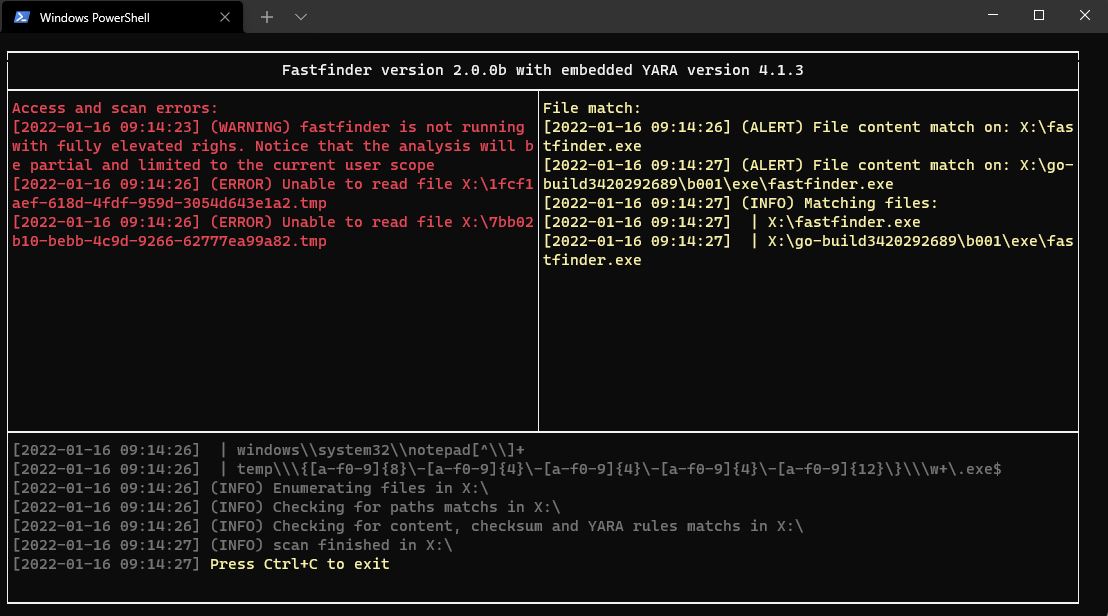
Résultats de scan et correspondances Résultats de scan et correspondances

🚀 Installation

Démarrage rapide (Recommandé)

📥 Télécharger la dernière version

Compilation à partir des sources

⚠️ Note : La compilation nécessite les dépendances CGO et YARA. Voir les guides spécifiques à chaque plateforme :

  • 🪟 Windows : Guide de compilation
  • 🐧 Linux : Guide de compilation

Installation Docker (Aucune dépendance requise !)

Le moyen le plus simple de compiler FastFinder sans installer de dépendances :

# Build binaries for Linux and Windows
cd docker
make build-binaries

# Binaries will be in ./bin/
# - fastfinder-linux-amd64
# - fastfinder-windows-amd64.exe

Conteneur d'exécution Docker

Exécutez FastFinder dans un conteneur Docker privilégié pour scanner des volumes ou des systèmes de fichiers montés :

# Build the runtime image (includes FastFinder + YARA + editors)
.\docker-helper.ps1 build-runtime

# Run scan with configuration directory
.\docker-helper.ps1 run-runtime -ConfigPath "C:\path\to\config_folder" -ScanPath "C:\data\to\scan"

# Interactive shell mode (no scan, just shell access)
.\docker-helper.ps1 run-runtime -Interactive

Prérequis

  • Exécution : Aucune dépendance requise pour les binaires pré-compilés
  • Compilation : Go 1.24+, CGO, libyara
  • Privilèges : Droits d'administration recommandés pour un accès complet au système

📖 Utilisation

Interface en ligne de commande

fastfinder [OPTIONS]

Options disponibles

OptionDescriptionDéfaut
-h, --helpAfficher l'aide
-c, --configuration <yaml config file>Chemin du fichier de configuration
-b, --build <output executable>Créer un binaire autonome avec configuration intégrée (architecture x64 uniquement)
-r, --root <Path>Chemin racine de scan (remplace l'énumération des lecteurs)
-s, --silentMode silencieux - s'exécute sans fenêtre ni console visible
-v, --verbosity <verbosityLevel>Niveau de verbosité des logs (1-5)3
-t, --triageMode de surveillance continuefalse

Niveaux de verbosité

  • Niveau 1 : Alertes uniquement
  • Niveau 2 : Alertes et avertissements
  • Niveau 3 : Alertes et erreurs (par défaut)
  • Niveau 4 : Alertes, erreurs et opérations d'E/S
  • Niveau 5 : Verbosité complète (pour débogage ou journalisation très avancée)

Exemples rapides

# Basic scan with configuration file
./fastfinder -c config.yaml

# Continuous monitoring mode
./fastfinder -c config.yaml -t

# Create standalone executable (x64 architecture only)
./fastfinder -c config.yaml -b standalone_scanner.exe

💡 Astuce : FastFinder peut s'exécuter avec les privilèges utilisateur standard, mais les droits d'administration permettent d'accéder à tous les fichiers système.

Scanner et exporter les fichiers correspondants selon vos besoins

Des exemples de configuration sont disponibles ici. Voici un exemple vierge de configuration complète. Vous n'avez pas besoin d'implémenter chaque attribut si vous n'utilisez pas tout.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →