Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
epagneul — Visualisation graphique pour les journaux d'événements Windows | Kitploit

Outils/GitHubGitHub/jurelou/epagneul
Analyse ForensiqueAnalyse de Journaux
GitHubjurelou/epagneul

epagneul

Visualisation graphique pour les journaux d'événements Windows
Voir le dépôt
2513340il y a 1 anVérifié par Kitploit
Partager

Logo Vue

epagneul

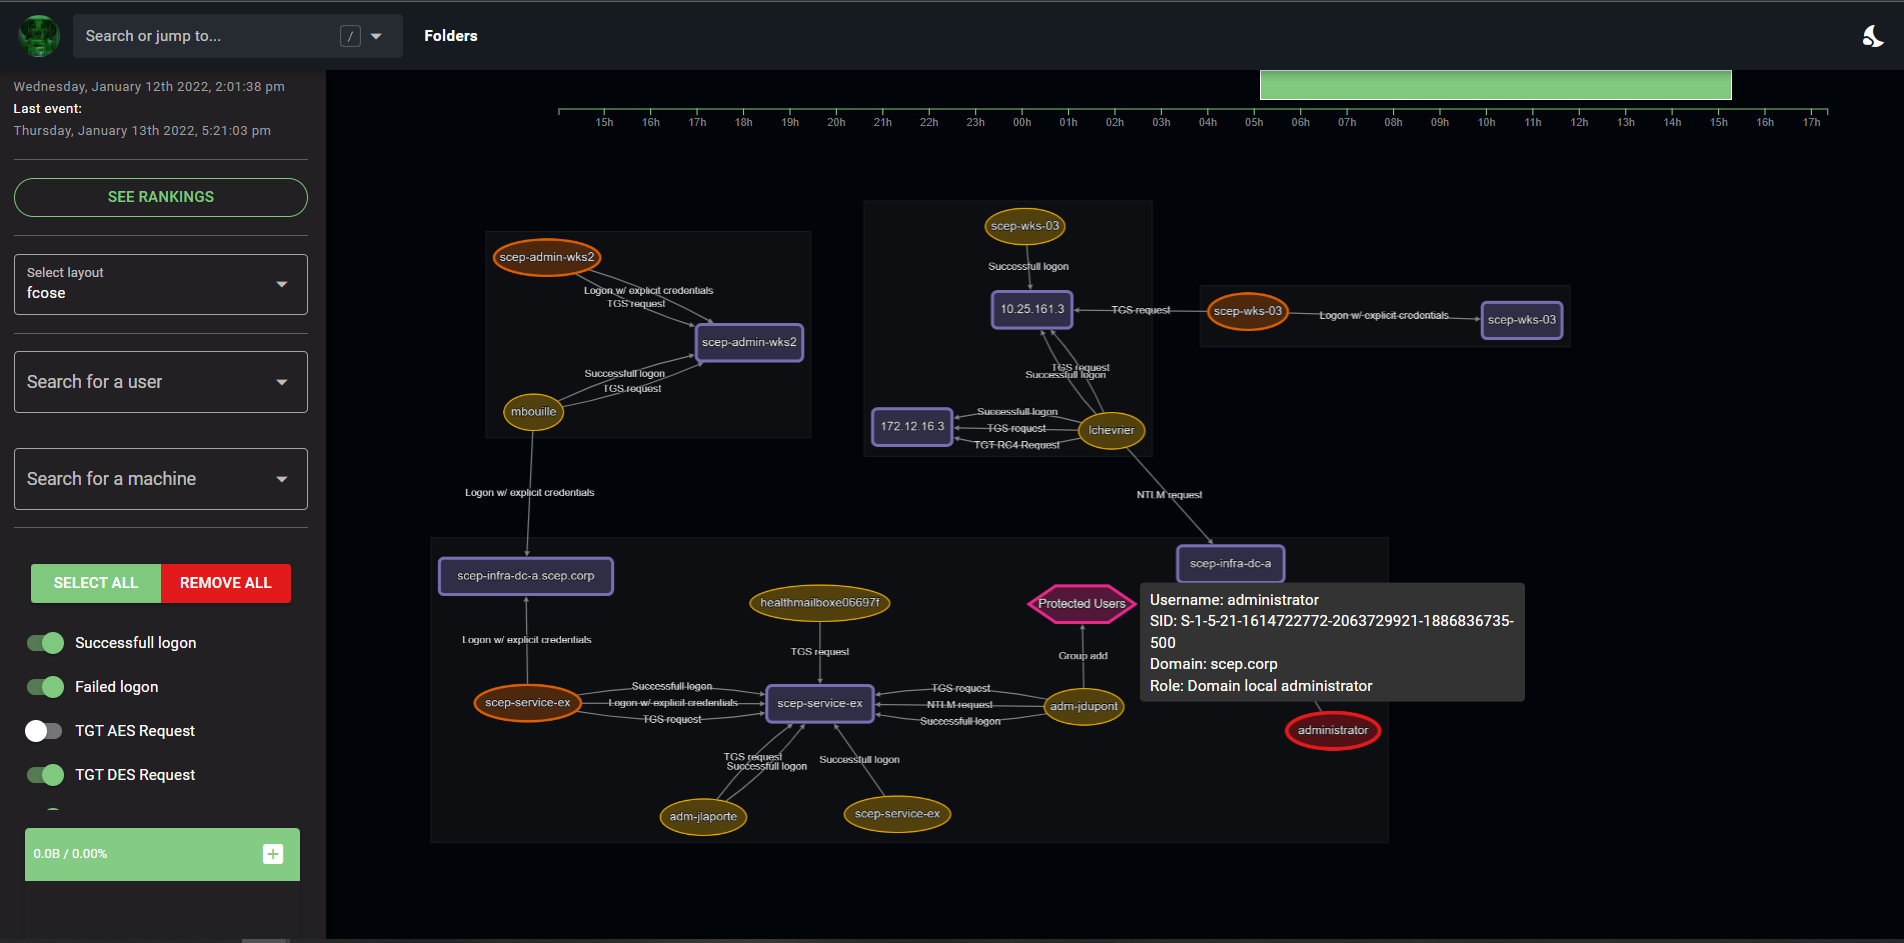
Epagneul est un outil pour visualiser et investiguer les journaux d'événements Windows.

layout

Déploiement

Nécessite que docker et docker-compose soient installés.

Installation

make

Déploiement hors ligne

Sur une machine connectée à internet, construisez une version hors ligne :

make release

Cela créera un dossier release contenant des images docker prêtes à l'emploi. Copiez le projet sur votre machine isolée puis exécutez :

make load
make

Cela installera :

  • interface web epagneul (port 8080)
  • backend epagneul (port 8000)
  • neo4j (port 7474)

Outil utilitaire : Importer des fichiers ou dossiers dans Epagneul

Le projet inclut un utilitaire Python pour importer des fichiers EVTX ou JSONL dans Epagneul pour analyse.

Fonctionnalités

  • Crée automatiquement des dossiers dans le backend Epagneul.
  • Valide et importe les fichiers EVTX ou JSONL.
  • Prend en charge l'import d'un seul fichier ou d'un dossier.

Utilisation

Exécutez la commande suivante pour utiliser l'outil :

python upload.py --input-path <chemin_vers_fichier_ou_dossier> --folder-name <nom_dossier> --console-url <url_console> [--console-port <port>]

Arguments

ArgumentDescription
--input-pathChemin vers le fichier ou le dossier contenant les fichiers EVTX ou JSONL.
--folder-nameNom du dossier à créer dans Epagneul.
--console-urlURL de base du backend Epagneul (ex. http://127.0.0.1).
--console-portPort du backend Epagneul (défaut : 6327).

À faire

  • Meilleures corrélations SID
  • Ajouter des astuces sur les arêtes
  • Algorithme de propagation d'étiquettes
  • PageRank
  • Ajouter les identifiants d'événements manquants (sysmon)
  • Conversion correcte des SID / principaux de sécurité connus, ...
  • chaînes de Markov cachées
  • Afficher une chronologie des connexions / au moins un graphique récapitulatif
  • Vérifier : https://github.com/ahmedkhlief/APT-Hunter
  • Importer des données depuis ELK / Splunk
  • Détecter les communautés avec Louvain
  • Documenter la méthode de filtrage EVTX en utilisant le filtre 3,4648,4624,4625,4672,4768,4769,4771,4776,4728,4732,4756

Bogues connus

  • La valeur count sur les arêtes ne se met pas à jour en fonction de la chronologie sélectionnée


Références :

  • https://adsecurity.org/wp-content/uploads/2017/04/2017-BSidesCharm-DetectingtheElusive-ActiveDirectoryThreatHunting-Final.pdf
  • https://github.com/JPCERTCC/LogonTracer

Construit avec

  • Vue.js - Le framework web utilisé
  • Cytoscape.js - Bibliothèque utilisée pour la visualisation et l'analyse de graphes
  • d3 - Utilisé pour afficher la chronologie
  • neo4j - Base de données backend
  • evtx - Parser pour le format XML EventLog Windows

Auteurs

  • jurelou - Travail initial - jurelou
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →