

OneNoteAnalyzer
 knight0x07/onenoteanalyzer
Un outil basé sur C# pour analyser les documents OneNote malveillants
static-analysisreverse-engineeringforensics+1
118
knight0x07/onenoteanalyzerUn outil basé sur C# pour analyser les documents OneNote malveillants
 sobri3195/pegasus-malware-scan
Analyseur de menaces multicouche combinant vérification par empreinte, analyse comportementale et exécution en bac à sable pour la détection des…
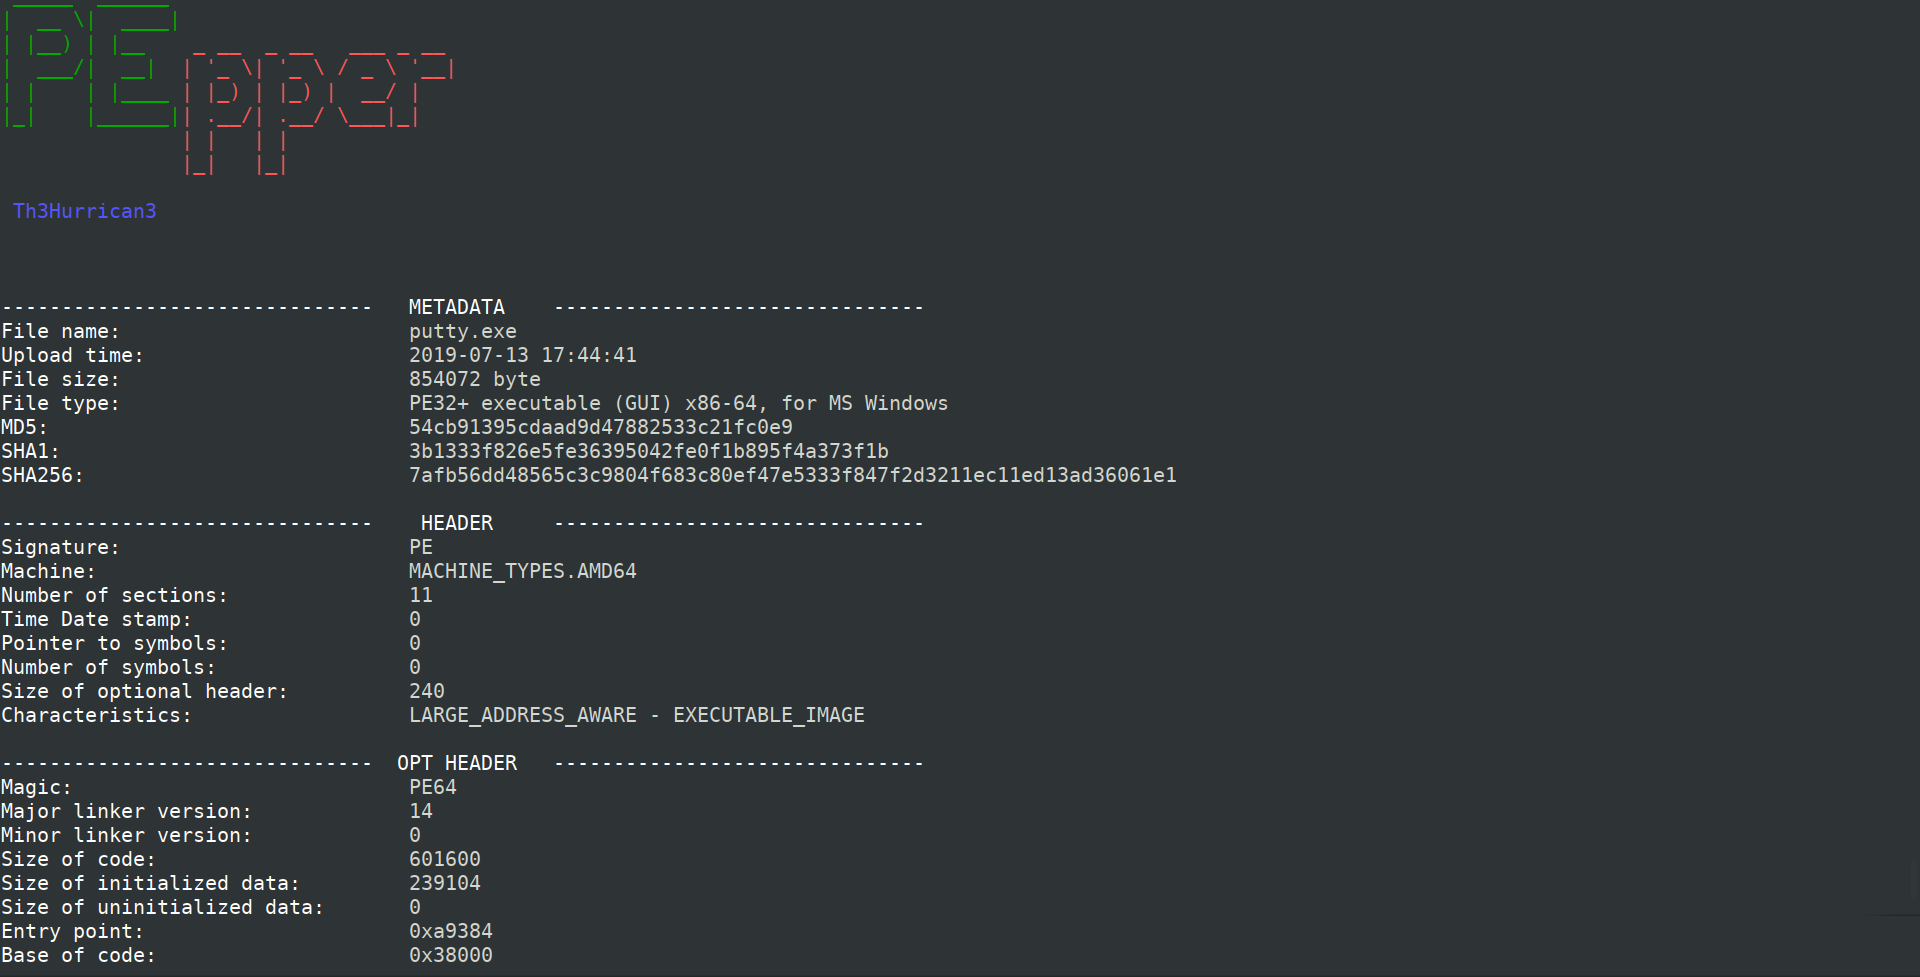 0x0be/pepper
Un script open source pour effectuer une analyse statique de logiciels malveillants sur Portable Executable
 ciscocxsecurity/creddump7
Extracteur hors ligne de credentials Windows qui extrait les hachages LM/NT, les mots de passe de domaine mis en cache et les secrets LSA à partir de…
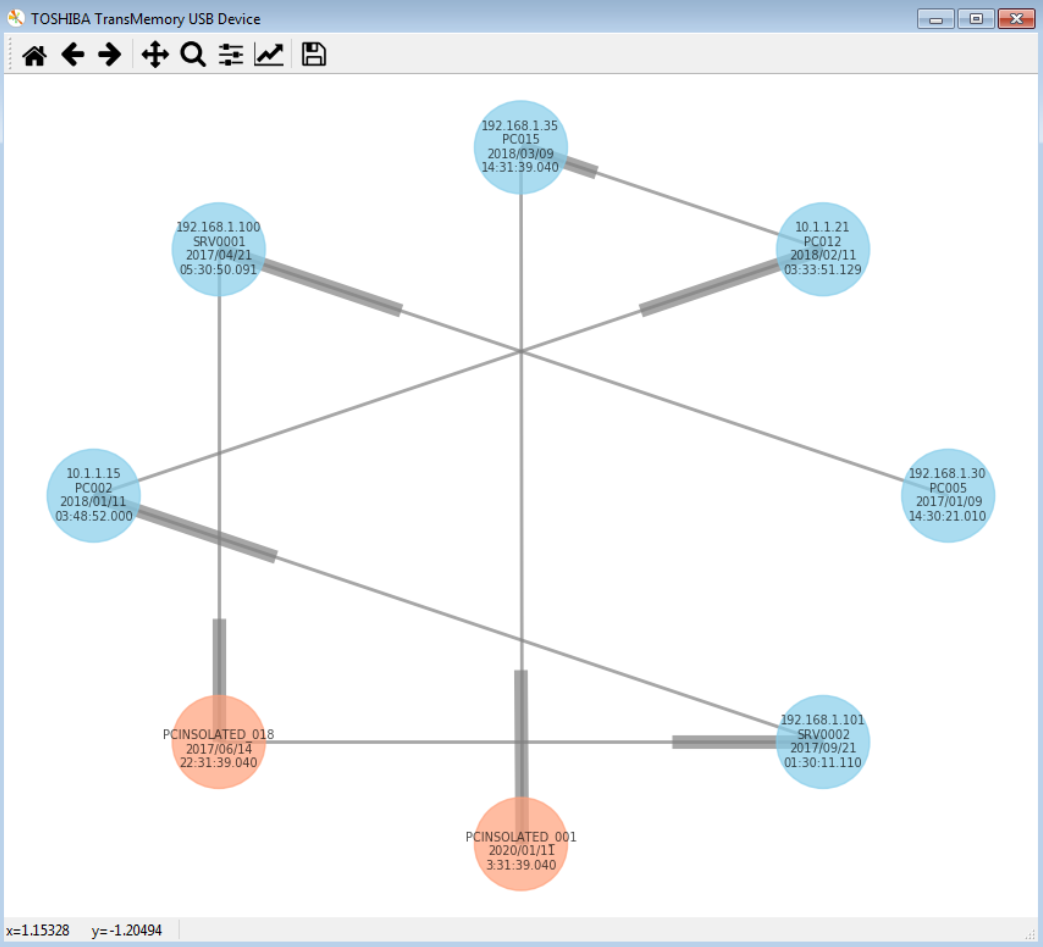 telefonica/hiddennetworks-python
Outil de forensique des connexions de périphériques USB qui retrace les relations physiques entre périphériques et ordinateurs sur des réseaux locaux…
 realitynet/ios_triage
Script Bash pour extraire des données d'un appareil iOS "chekcra1ned"
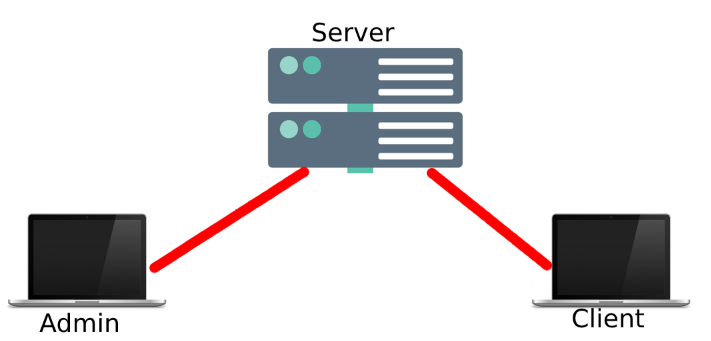 letsdefendio/simple-live-data-collection
Outil client-serveur pour la collecte de données en direct lors de la réponse aux incidents. L'administrateur envoie des demandes aux clients pour…
 cosmic-zip/witchcraft
WITCHCRAFT est une boîte à outils cyberdeck conçue pour les runners qui plongent au cœur de la matrice. C’est votre rig polyvalent pour le ghosting…
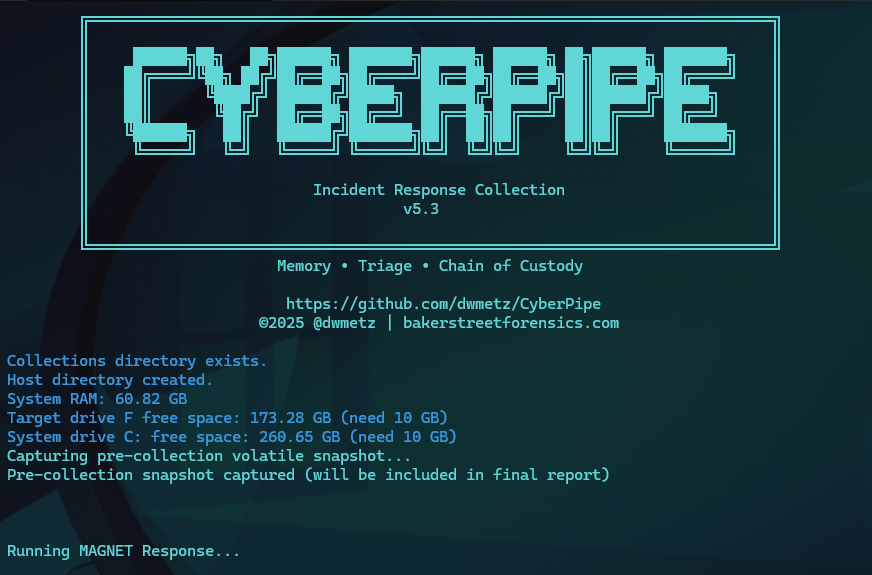 dwmetz/cyberpipe
Un script PowerShell facile à utiliser pour collecter des analyses forensiques de la mémoire et du disque pour les enquêtes DFIR.
 withsecurelabs/linuxcatscale
Scripts de collecte et de traitement de réponse aux incidents avec scripts de rapport automatisés
 krisnova/xpid
Découverte de processus Linux. Bibliothèque C, Liaisons Go, Runtime.
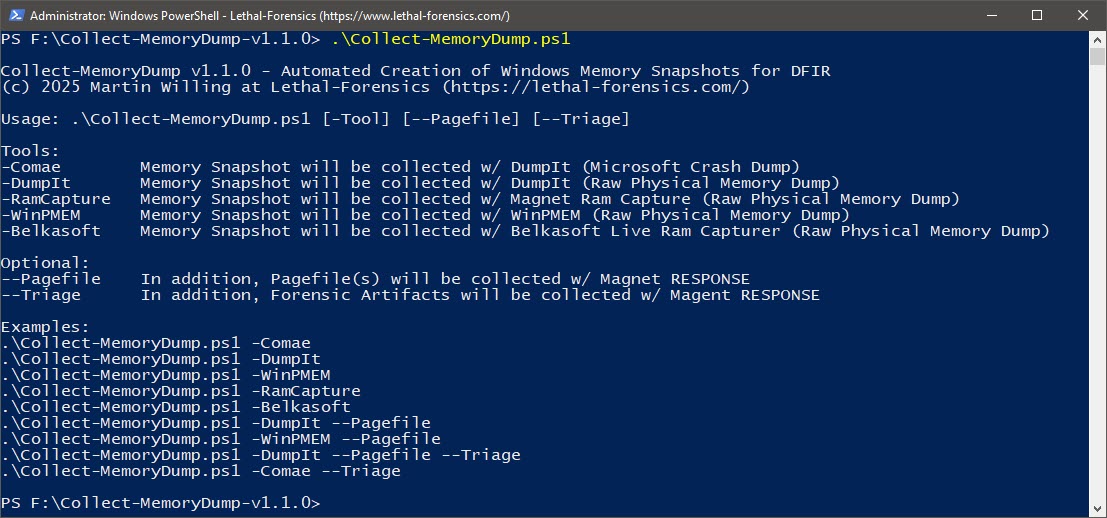 lethal-forensics/collect-memorydump
Script PowerShell automatisé pour l'acquisition de mémoire Windows médico-légale, incluant les vidages sur incident/bruts, la collecte du fichier…
 m0n1x90/exif-gps-tracer
Un script Python qui vous permet d'extraire les données de géolocalisation de vos fichiers image stockés dans un ensemble de données. Il produit…
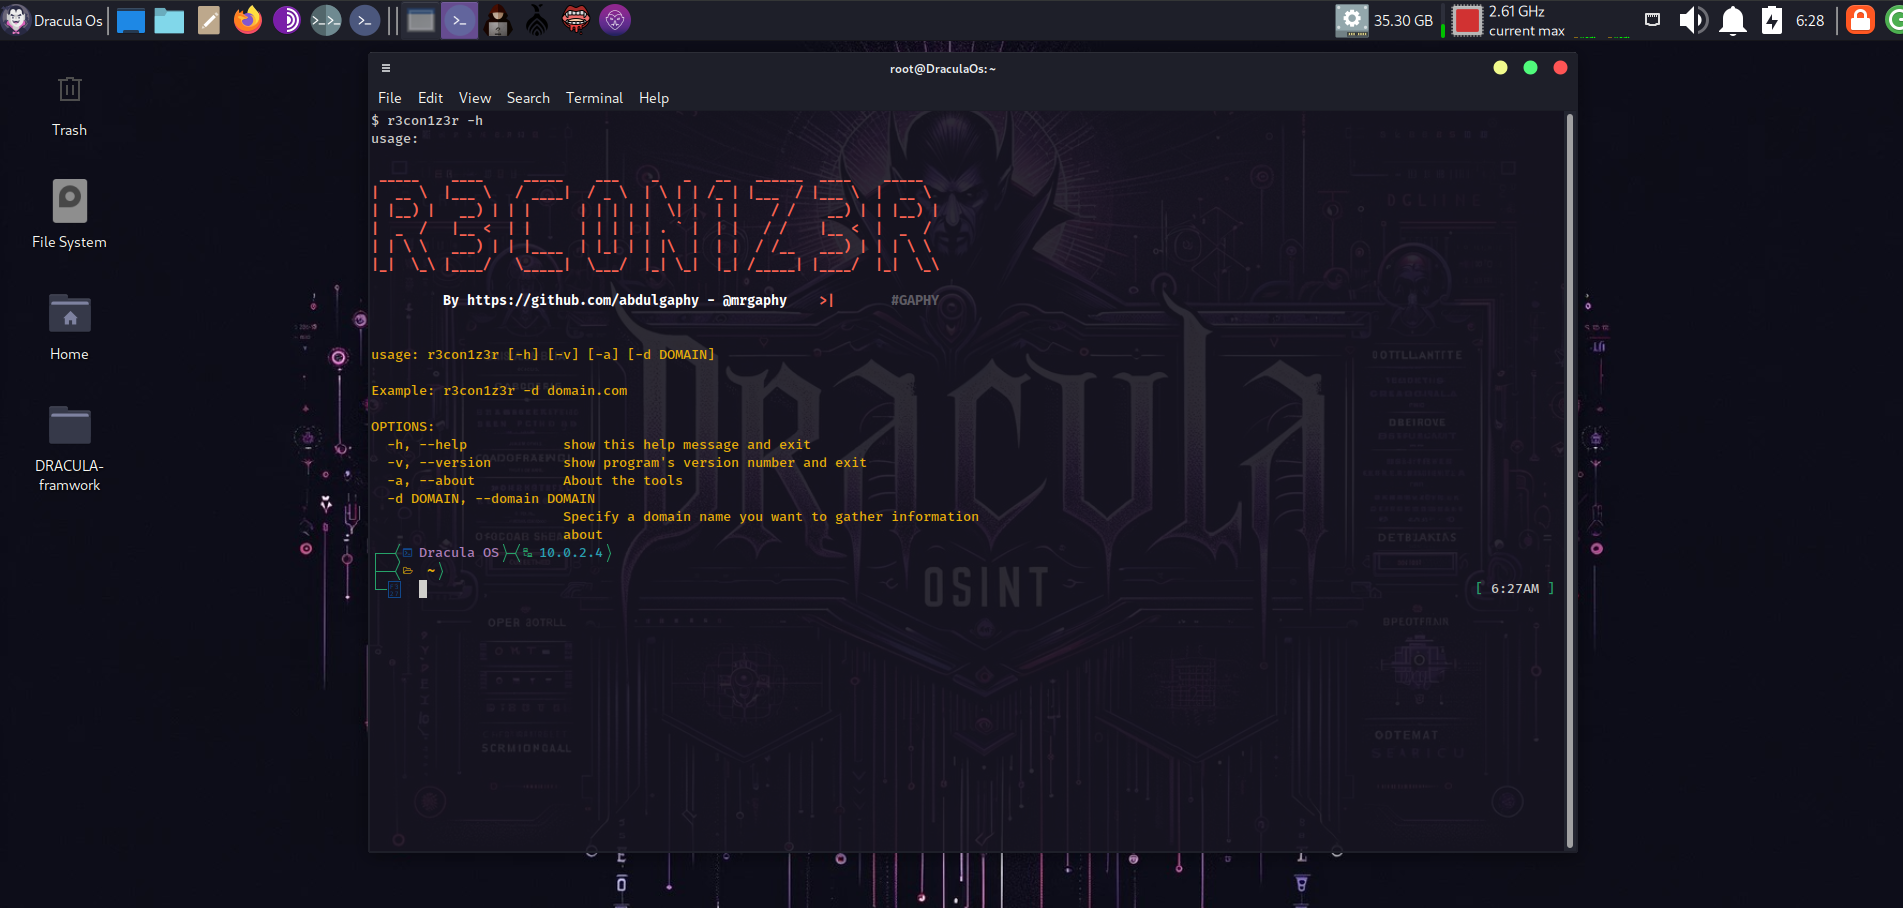 emrekybs/draculaos
Dracula OS est un système d'exploitation Linux méticuleusement conçu pour les missions d'OSINT (Open Source Intelligence) et de Cyber Intelligence.
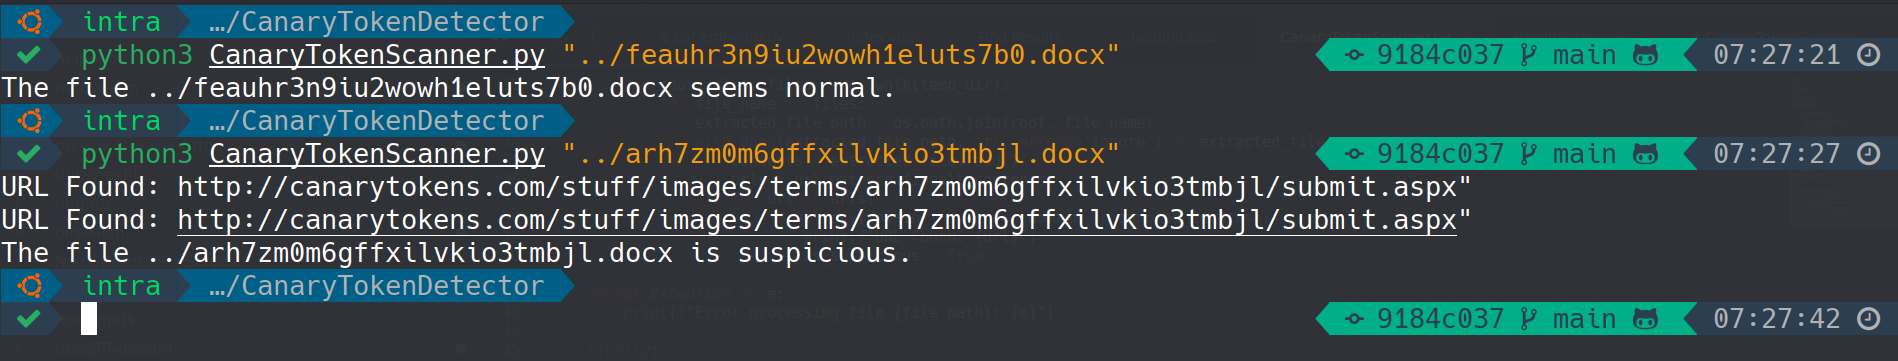 0xnslabs/canarytokenscanner
Détecte les CanaryTokens dans les documents Office et les PDF (docx, xlsx, pptx, pdf) sans déclencher d'alertes
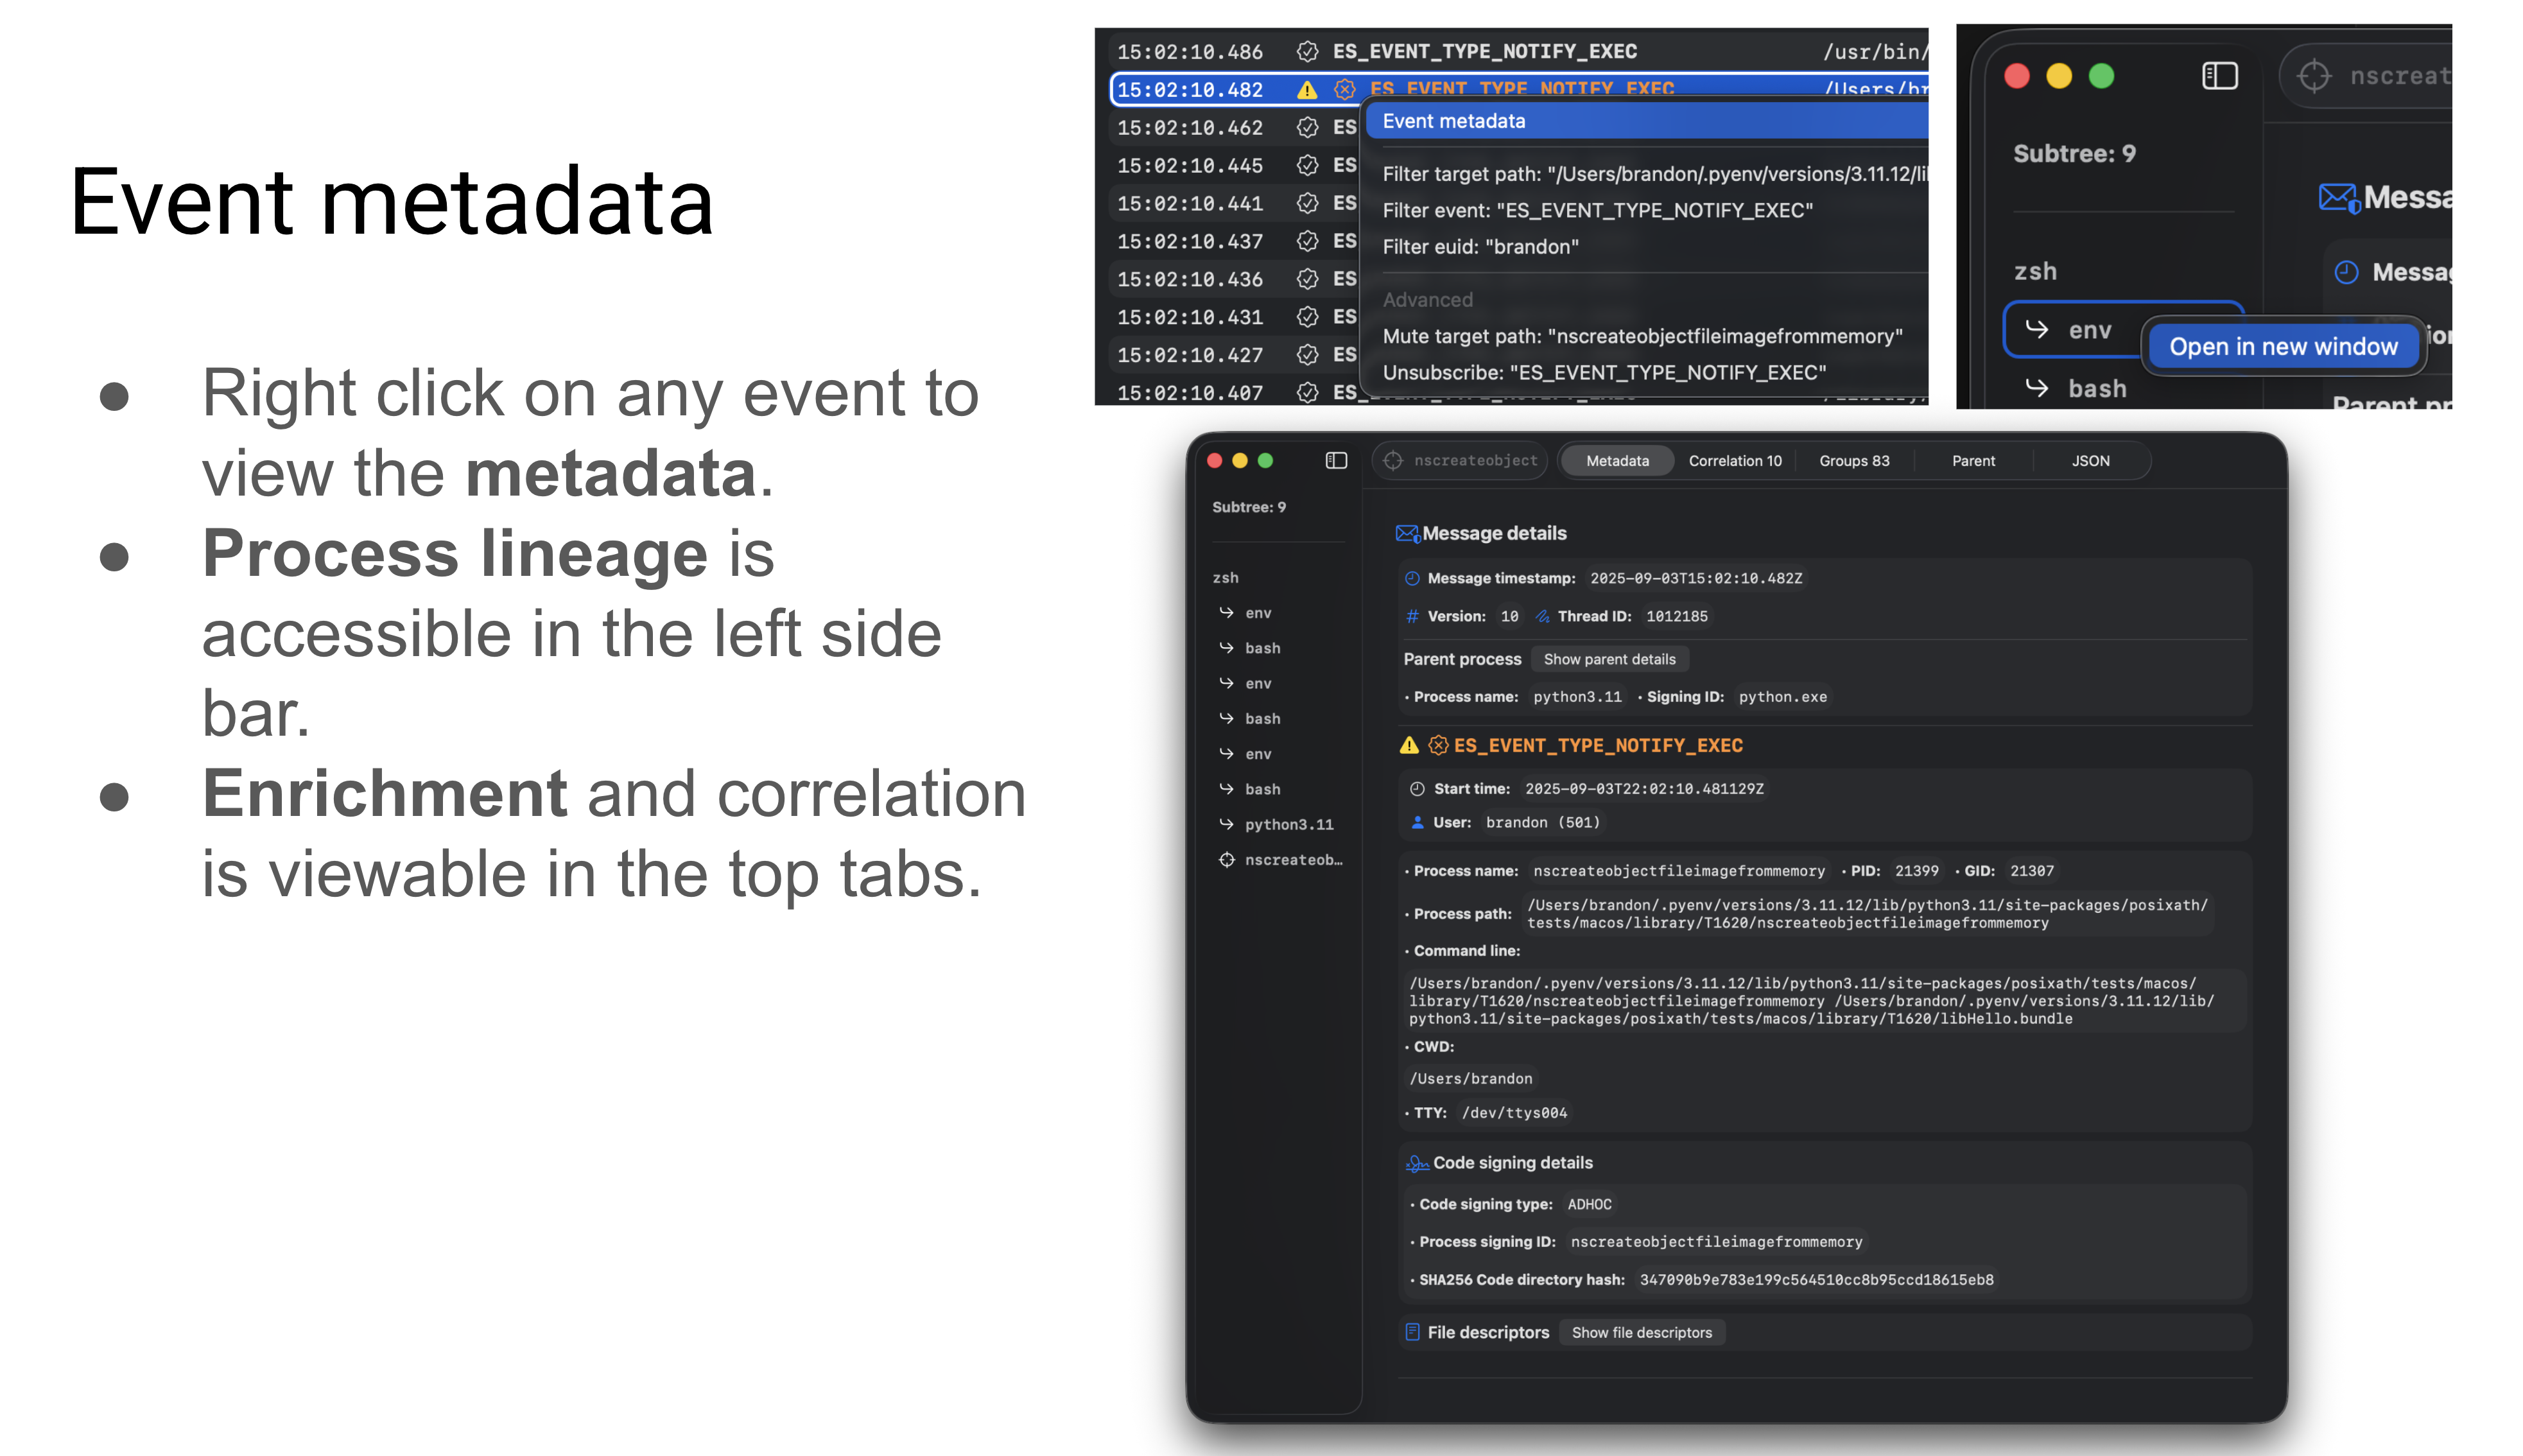 brandon7cc/mac-monitor
Système de surveillance macOS avancé exploitant Apple Endpoint Security pour collecter, enrichir et afficher les événements de processus, fichiers,…
 pedramamini/iocextract
Extracteur d'Indicateur de Compromis (IOC) Désactivé.
 securityjoes/forensicminer
Une très bonne automatisation DFIR pour collecter et analyser les preuves, conçue pour les professionnels de la cybersécurité.