Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
PEpper — Un script open source pour effectuer une analyse statique de logiciels malveillants sur Portable Executable | Kitploit
Outils/GitHubGitHub/0x0be/pepper
Analyse StatiqueAnalyse ForensiqueAnalyse de MalwareAnalyse de Binaires
GitHub0x0be/pepper

PEpper

Un script open source pour effectuer une analyse statique de logiciels malveillants sur Portable Executable

Voir le dépôt
3337335il y a 4 ansVérifié par Kitploit
Partager

Logo PEpper

PEpper

Un outil open source pour effectuer l'analyse statique de malwares sur le format Portable Executable

Installation

eva@paradise:~$ git clone https://github.com/blackeko/PEpper/
eva@paradise:~$ cd PEpper
eva@paradise:~$ pip3 install -r requirements.txt
eva@paradise:~$ python3 pepper.py ./malware_dir

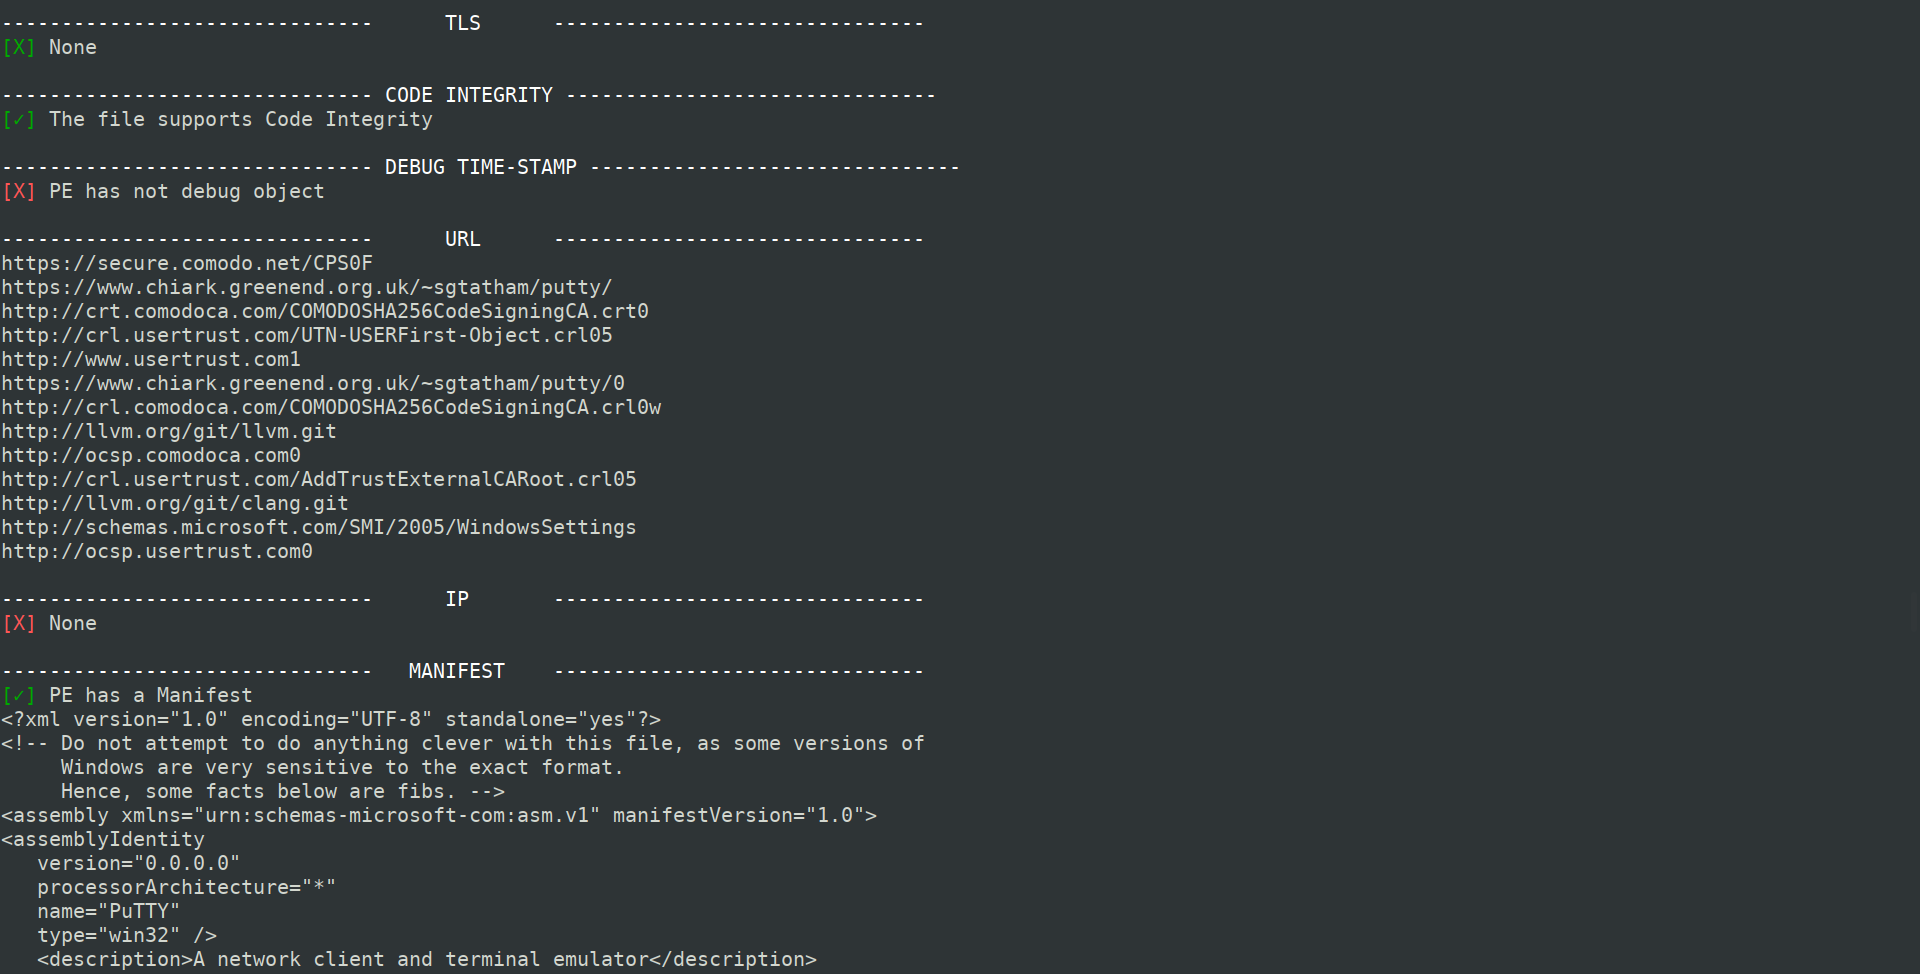
Capture d'écran

et plus de lignes..

Sortie CSV

résultat

et plus de colonnes..

Caractéristiques extraites

  • Ratio d'entropie suspecte
  • Ratio de nom suspect
  • Taille du code suspecte
  • Horodatage de débogage suspect
  • Nombre d'exports
  • Nombre d'appels anti-débogage
  • Nombre d'appels de détection de machine virtuelle
  • Nombre d'appels API suspects
  • Nombre de chaînes suspectes
  • Nombre de correspondances de règles YARA
  • Nombre d'URL trouvées
  • Nombre d'IP trouvées
  • Support du Cookie sur la pile (GS)
  • Support de Control Flow Guard (CFG)
  • Support de Data Execution Prevention (DEP)
  • Support de Address Space Layout Randomization (ASLR)
  • Support de Structured Exception Handling (SEH)
  • Support de Thread Local Storage (TLS)
  • Présence d'un manifest
  • Présence d'une version
  • Présence d'un certificat numérique
  • Détection de packer
  • Détection par la base de données VirusTotal
  • Import hash

Notes

  • Peut être exécuté sur un seul ou plusieurs PE (placés dans un répertoire)
  • La sortie sera sauvegardée (dans le même répertoire que pepper.py) sous le nom FILENAME-output.csv
  • Pour utiliser le scan VirusTotal, ajoutez votre clé privée dans le module appelé "virustotal.py" (connexion Internet requise)
  • Licence logicielle

Crédits

Un grand merci à ceux qui m'ont indirectement aidé dans ce travail, en particulier :

  • Le projet LIEF et sa formidable bibliothèque
  • PEstudio, un logiciel vraiment incroyable pour analyser les PE
  • PEframe de guelfoweb, un outil incroyable et largement répandu pour effectuer une analyse statique de malwares Portable Executable et de documents MS Office malveillants
  • Le projet Yara-Rules, qui fournit des signatures compilées, classifiées et maintenues aussi à jour que possible

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →