
WITCHCRAFT est une boîte à outils cyberdeck conçue pour les runners qui plongent au cœur de la matrice. C’est votre rig polyvalent pour le ghosting de données, le cassage d’ICE et l’infiltration de systèmes corporatistes. Que vous meniez des traces forensiques, que vous récoltiez des flux OSINT ou que vous découpiez des pare-feu, WITCHCRAFT est là pour vous couvrir.
 cosmic-zip/witchcraft




Votre compagnon OPSEC. Exécutez witchcraft help ou witchcraft manual (pour le manuel complet)
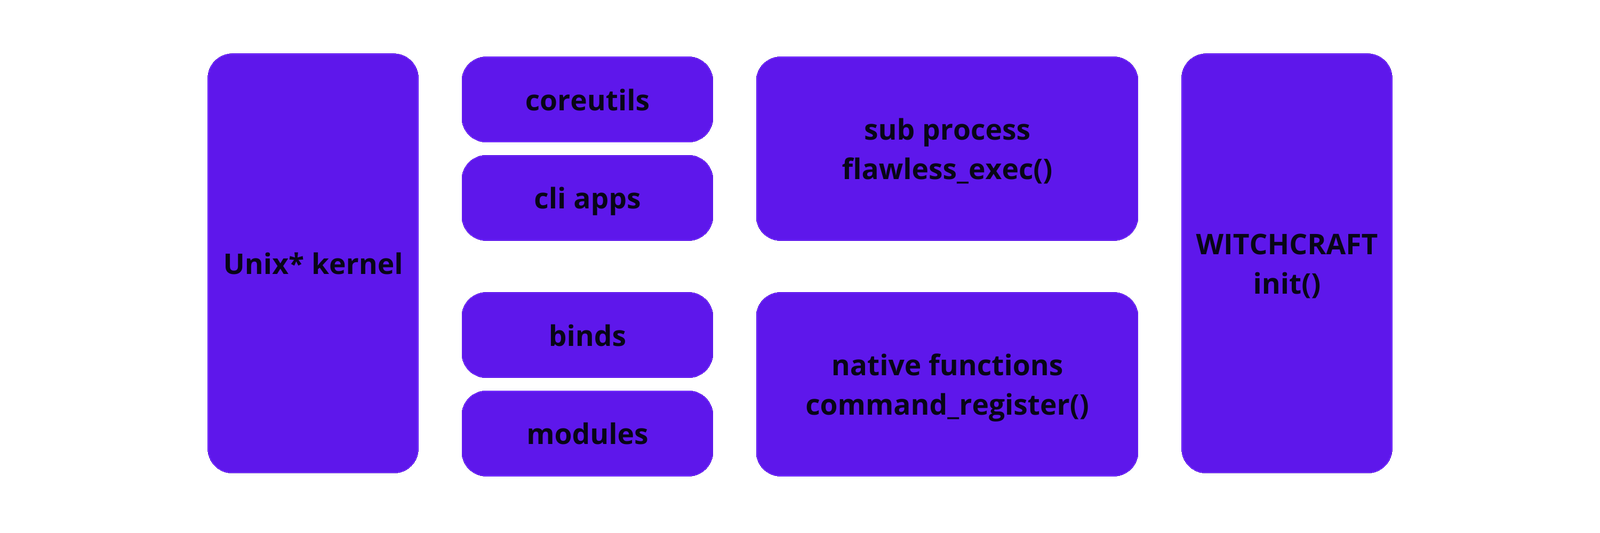
WitchcraftFEX est bien plus qu'un simple script de hacking, c'est une boîte à outils cyberdeck conçue pour les runners qui plongent profondément dans le net. Un shell et un moteur d'automatisation pour le pentesting, l'osint, la forensique, le fingerprinting, le web-hacking, la création de malwares, les reverse shells, les agents RCE, la génération de rapports (RBR) et de playbooks (RBP) basés sur des règles. Le tout repose sur un système modulaire. Il est entièrement compatible avec GNU/Linux, BSD, Android (avec Termux) et Windows (WSL)
WitchcraftFEX ou simplement WFEX est un système modulaire avec des outils de build et de hacking pour les cypherpunks. L'objectif est de centraliser tout mon travail (corrélé à la cybersécurité) et de l'exposer de manière standardisée à l'utilisateur. J'ai plusieurs dépôts pour cela, mais celui-ci est le SEUL qui compte.
Ce dépôt contient l'outil lui-même mais aussi tous les scripts de build et fichiers de configuration pour mettre en place un système de développement pour les cyphers, si vous voulez construire quelque chose et vous détendre, ce dépôt est pour vous.
Et le contenu ? Eh bien, il existe un monorepo.md que vous devriez lire pour comprendre la structure du projet. Mais en résumé :
manifest est destiné aux documents, comme le manifeste des punks et des cypherswitchcraft est la boîte à outils principale pour les opérations offensives et défensives, c'est l'œuvre majeure du projet, tout ce qui est pertinent pour les ops et la sécurité est ici (ou devrait l'être)xcript est un langage de programmation indépendant en rust (je sais, je sais) que j'ai créé pourbloodmoon-os est l'OS opsec, léger et « personnalisable », ce n'est pas un OS pleinement fonctionnel, l'objectif est de tourner sur des cyberdecks et de m'aider (vous aider) à comprendre l'OS et Linux en profondeur.Ce dépôt inclut du code fait main et du code assisté par IA, certains éléments comme le rocket_db sont presque 100 % créés par IA (avec quelques ajustements). Le code IA que je peux expliquer ne me dérange pas.
2026, cosmic-zip
WitchcraftFEX est une boîte à outils de sécurité offensive qui agrège des outils, sérialise des fonctions et fournit une interface d'interaction standardisée pour diverses tâches, notamment le hacking Wi-Fi, le scan web, le scan de vulnérabilités, l'OSINT, la forensique, la gestion de sauvegardes, l'injection SQL, la gestion de backdoors et de ransomwares, la création de malwares personnalisés, les reverse shells, les agents RCE, la génération de rapports (RBR) et de playbooks (RBP) basés sur des règles.
Il dispose également d'une WebUI qui donne accès à toutes les fonctionnalités du CLI et inclut des extensions personnalisées. La WebUI est générée automatiquement, ainsi toutes les modifications effectuées par l'utilisateur seront disponibles après l'exécution de la sous-commande build.web.
Le système fonctionne via un fichier « genesis », qui enregistre toutes les commandes, alias, binds et fonctions, ainsi que leur documentation et leurs super-chaînes. Chaque super-chaîne contient des informations sur les options prédéfinies pour les logiciels externes ou les fonctions internes. Avec cette conception, et le fait que la documentation et les manuels sont générés automatiquement, nous disposons d'un système complet, extensible et robuste, prêt pour un usage opérationnel.
WitchcraftFEX dispose d'un système de génération automatique de playbooks basé sur les bases de données de vulnérabilités et d'attaques de l'OWASP et sur le support de l'IA. Il prend en charge les versions anglaise et portugaise brésilienne. Ce système est également utilisé pour générer des rapports de bug bounty.
À partir du fichier genesis, un analyseur combiné à un moteur de templates (construit de zéro) génère des interfaces Web, CLI et API. Les plus couramment utilisées sont CLI et Web. L'interface API est expérimentale et peut ne pas fonctionner correctement.
Important : ce projet dispose d'un serveur web personnalisé implémenté de zéro en GO. Ce serveur permet l'exécution de code et l'exécution de commandes à distance, il ne doit donc jamais être exposé à un réseau. Exécutez-le toujours en localhost ou dans une machine virtuelle derrière un NAT.
L'utilisateur (vous) interagit uniquement avec les interfaces, qui offrent un moyen standardisé d'interagir avec tous les sous-modules, extensions, plugins et fonctions natives.
WitchcraftFEX ne dépend d'aucune bibliothèque tierce. Il n'utilise que du code développé directement en Python, ce qui le rend hautement portable, durable et facile à installer. Partout où un système GNU/coreutils ou compatible coreutils existe, WitchcraftFEX fonctionnera.
NT_DATAROOT - Définit le chemin complet du répertoire spellbook (par exemple, /opt/witchcraft/spellbook)
Pour plus de commodité, nous fournissons des versions précompilées construites avec Nuitka. Si vous ne faites pas confiance aux binaires précompilés, veuillez plutôt compiler depuis les sources.
Note ! ce projet contient déjà des versions compilées de :
WitchcraftFEX est disponible en deux variantes :
| Version | Taille | Description |
|---|---|---|
witchcraft_full.tar.gz | 200 MB | Version légère sans modèles LLM |
witchcraft_devel.tar.gz | 5.8 GB | Version de développement incluant le modèle Deepseek llama 8b |
Recommandation : utilisez la version full pour une fonctionnalité complète.
Dans main.py, vous pouvez ajouter un script à exécuter à chaque lancement de Witchcraft. Cela permet une configuration plus avancée. Les scripts personnalisés s'exécuteront à chaque fois, avant chaque commande.
net_shell_router(FN_REGISTRY, "spellbook/pkg/common/hello.sh")
main.py [submodule] --arg1 value --arg2 option --arg3 123







