Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/lethal-forensics/collect-memorydump
Criminalistique MémoireAnalyse ForensiqueCriminalistique NumériqueRéponse aux Incidents
GitHublethal-forensics/collect-memorydump

Collect-MemoryDump

Script PowerShell automatisé pour l'acquisition de mémoire Windows médico-légale, incluant les vidages sur incident/bruts, la collecte du fichier d'échange, les artefacts de triage et la détection de disque chiffré.

Voir le dépôt
2653237il y a 1 anVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Collect-MemoryDump

Collect-MemoryDump - Création automatisée d'instantanés de mémoire Windows pour le DFIR

Collect-MemoryDump.ps1 est un script PowerShell utilisé pour collecter un instantané mémoire d'un système Windows en fonctionnement (y compris la collecte du fichier d'échange) de manière forensiquement saine.

Fonctionnalités :

  • Support ARM64 (MAGNET DumpIt pour Windows et MAGNET Response)
  • Vérifie le nom d'hôte et la taille de la mémoire physique avant de démarrer l'acquisition mémoire
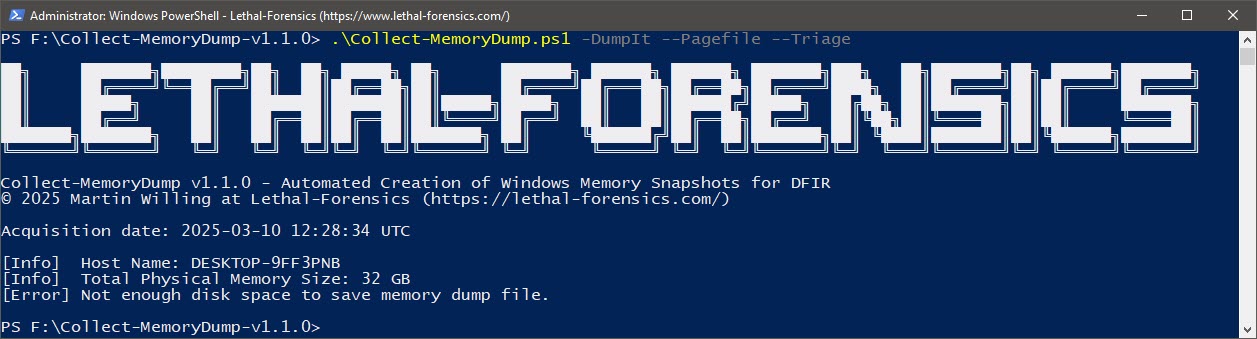
  • Vérifie si vous avez assez d'espace disque libre pour enregistrer le fichier de vidage mémoire
  • Collecte un vidage mémoire de type Microsoft Crash Dump avec MAGNET DumpIt pour Windows
  • Collecte un vidage mémoire physique brut avec MAGNET DumpIt, MAGNET RAM Capture, Belkasoft Live RAM Capturer et WinPMEM
  • Collecte du fichier d'échange avec MAGNET Response → très utile face aux techniques d'injection PE réfléchies
  • Collecte de triage avec MAGNET Response (Optionnel)
  • Collecte les informations sur les processus/modules en cours d'exécution avec MAGNET Response
  • Vérification des volumes chiffrés avec MAGNET Encrypted Disk Detector (EDD)
  • Collecte de la clé de récupération BitLocker
  • Vérification des outils de sécurité des points de terminaison installés (AntiVirus et EDR)
  • Énumère toutes les informations nécessaires de la machine cible pour enrichir votre workflow DFIR
  • Crée une archive sécurisée protégée par mot de passe (PW: IncidentResponse)

[!TIP] Analyse forensique automatisée des vidages mémoire Windows et des fichiers d'échange correspondants avec MemProcFS-Analyzer

Première version publique

MAGNET Talks - Francfort, Allemagne (27 juillet 2022)
Titre de la présentation : Techniques modernes de criminalistique numérique et de réponse aux incidents
https://www.magnetforensics.com/

Téléchargement

Téléchargez la dernière version de Collect-MemoryDump dans la section Releases.

[!NOTE] Collect-MemoryDump n'inclut pas tous les outils externes par défaut.

Vous devez télécharger les dépendances suivantes :

  • Belkasoft Live RAM Capturer
  • MAGNET DumpIt pour Windows
  • MAGNET Encrypted Disk Detector
  • MAGNET RAM Capture
  • MAGNET Response

Copiez les fichiers requis vers les emplacements suivants :

Belkasoft Live RAM Capturer $SCRIPT_DIR\Tools\RamCapturer\x64\msvcp110.dll
$SCRIPT_DIR\Tools\RamCapturer\x64\msvcr110.dll
$SCRIPT_DIR\Tools\RamCapturer\x64\RamCapture64.exe
$SCRIPT_DIR\Tools\RamCapturer\x64\RamCaptureDriver64.sys
$SCRIPT_DIR\Tools\RamCapturer\x86\msvcp110.dll
$SCRIPT_DIR\Tools\RamCapturer\x86\msvcr110.dll
$SCRIPT_DIR\Tools\RamCapturer\x86\RamCapture.exe
$SCRIPT_DIR\Tools\RamCapturer\x86\RamCaptureDriver.sys

MAGNET DumpIt pour Windows $SCRIPT_DIR\Tools\DumpIt\ARM64\DumpIt.exe
$SCRIPT_DIR\Tools\DumpIt\x64\DumpIt.exe
$SCRIPT_DIR\Tools\DumpIt\x86\DumpIt.exe

MAGNET Encrypted Disk Detector $SCRIPT_DIR\Tools\EDD\EDDv310.exe

MAGNET Ram Capture $SCRIPT_DIR\Tools\MRC\MRCv120.exe

MAGNET Response $SCRIPT_DIR\Tools\MagnetRESPONSE\MagnetRESPONSE.exe

Consultez : Wiki: How-to-add-or-update-dependencies

Utilisation

.\Collect-MemoryDump.ps1 [-Tool] [--Pagefile] [--Triage]

Exemple 1 - Collecter un vidage mémoire de type Microsoft Crash Dump et le fichier d'échange

.\Collect-MemoryDump.ps1 -Comae --Pagefile

Exemple 2 - Collecter un vidage mémoire physique brut et le fichier d'échange

.\Collect-MemoryDump.ps1 -DumpIt --Pagefile

Exemple 3 - Collecter un vidage mémoire physique brut

.\Collect-MemoryDump.ps1 -WinPMEM

Exemple 4 - Collecter un vidage mémoire de type Microsoft Crash Dump, le fichier d'échange et les artefacts forensiques

.\Collect-MemoryDump.ps1 -Comae --Pagefile --Triage

[!IMPORTANT] Microsoft .NET Framework 4 (ou version ultérieure) doit être installé sur le système cible pour MAGNET Encrypted Disk Detector et MAGNET Response. Ignorez simplement la collecte du fichier d'échange ou téléchargez et installez Microsoft .NET Framework 4 (installateur autonome) depuis le site de téléchargement Microsoft : https://www.microsoft.com/en-us/download/details.aspx?id=17718

[!IMPORTANT] MAGNET DumpIt pour Windows ne prend PAS en charge les systèmes cibles Windows 7. Veuillez utiliser un autre outil d'acquisition mémoire lorsque vous travaillez avec Windows 7.
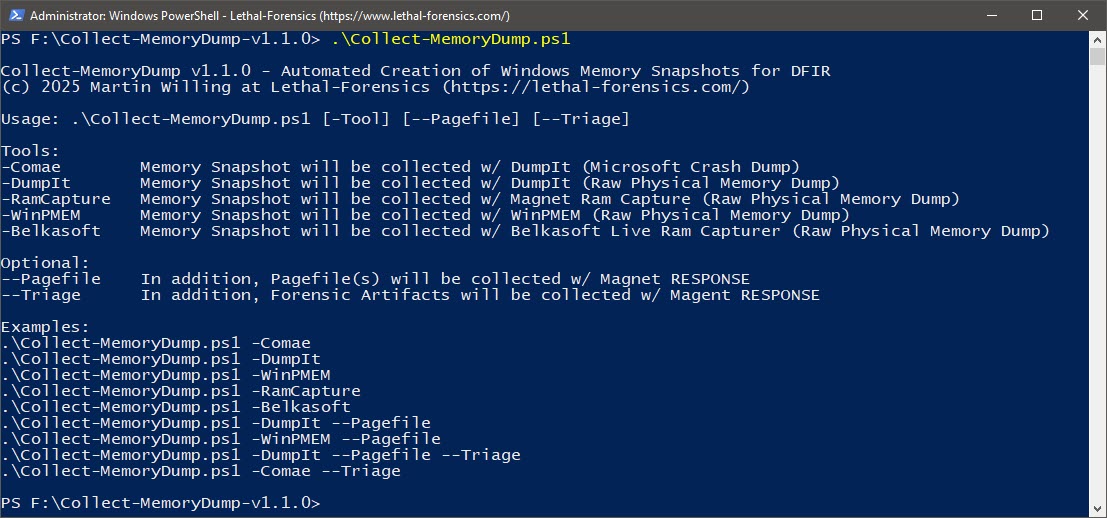
Help-Message Fig 1: Message d'aide

AvailableSpace Fig 2: Vérification de l'espace disponible
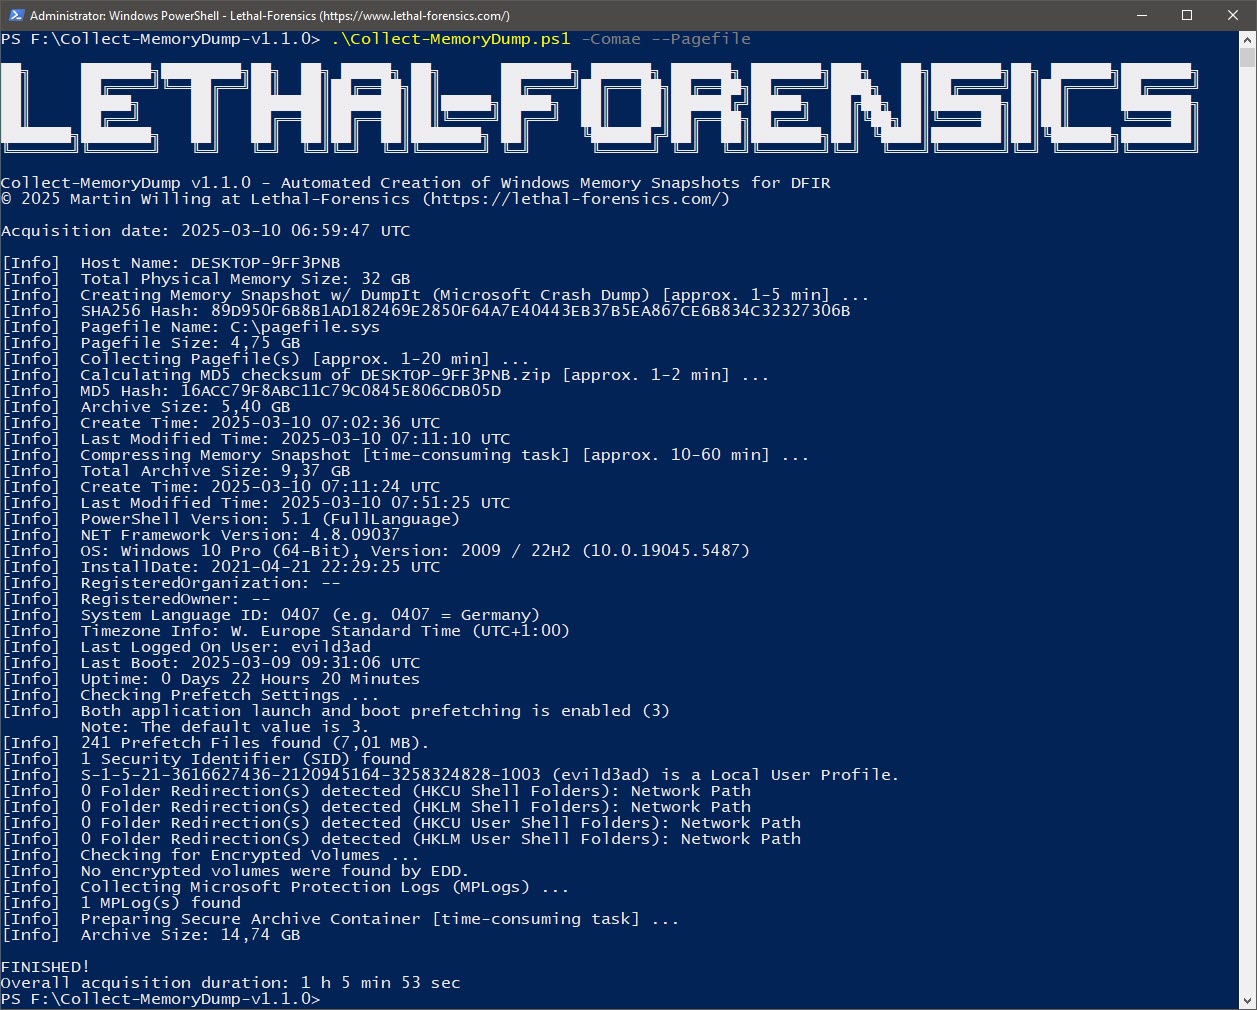
DumpIt - Microsoft Crash Dump Fig 3: Création automatisée d'un instantané mémoire Windows avec MAGNET DumpIt pour Windows (incl. fichier d'échange)
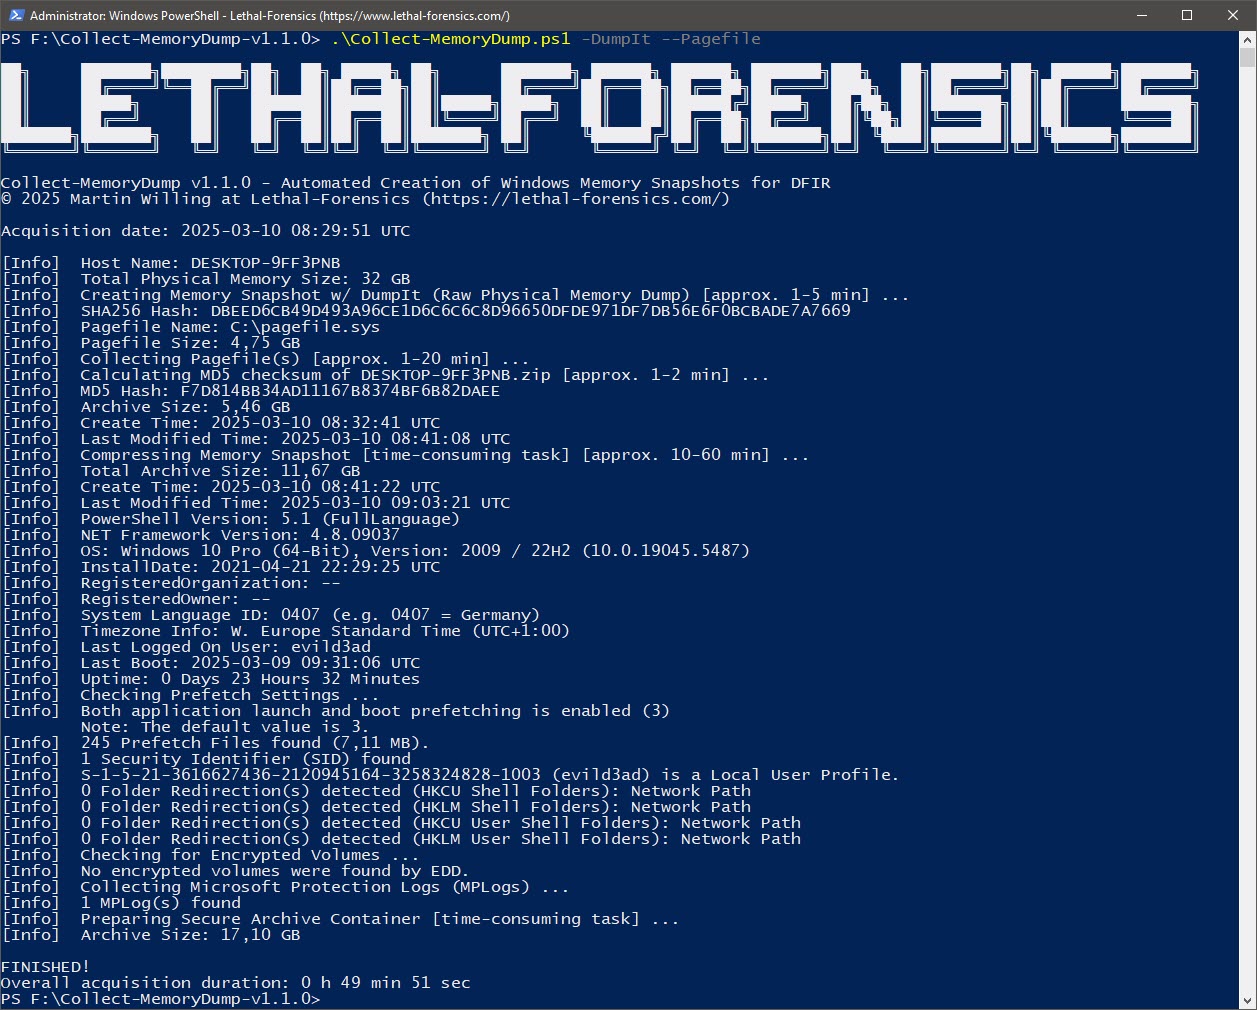
DumpIt - Raw Physical Memory Dump Fig 4: Création automatisée d'un instantané mémoire Windows avec MAGNET DumpIt pour Windows (incl. fichier d'échange)
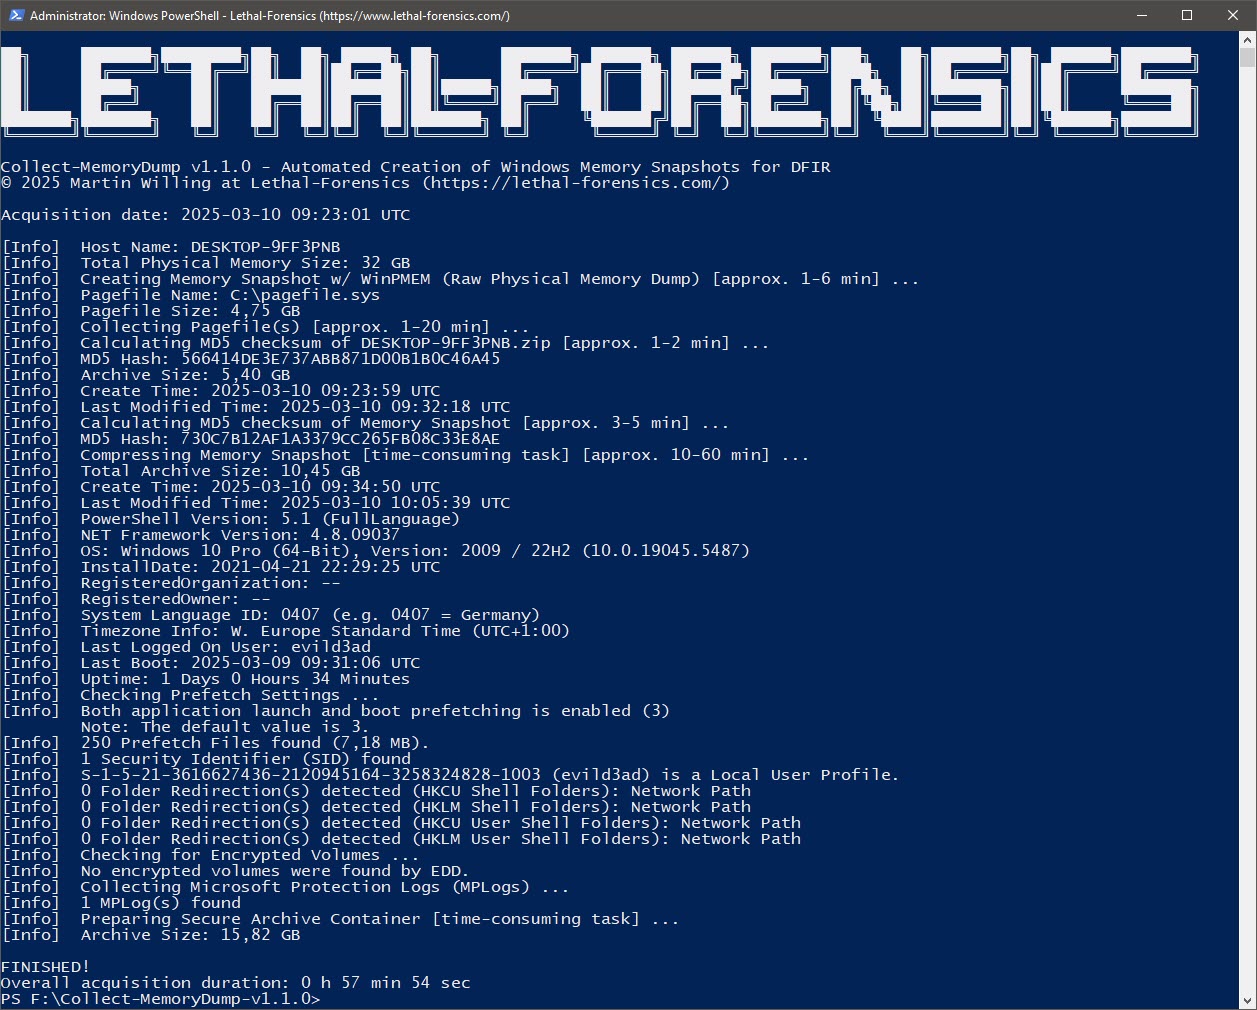
WinPMEM Fig 5: Création automatisée d'un instantané mémoire Windows avec WinPMEM (incl. fichier d'échange)
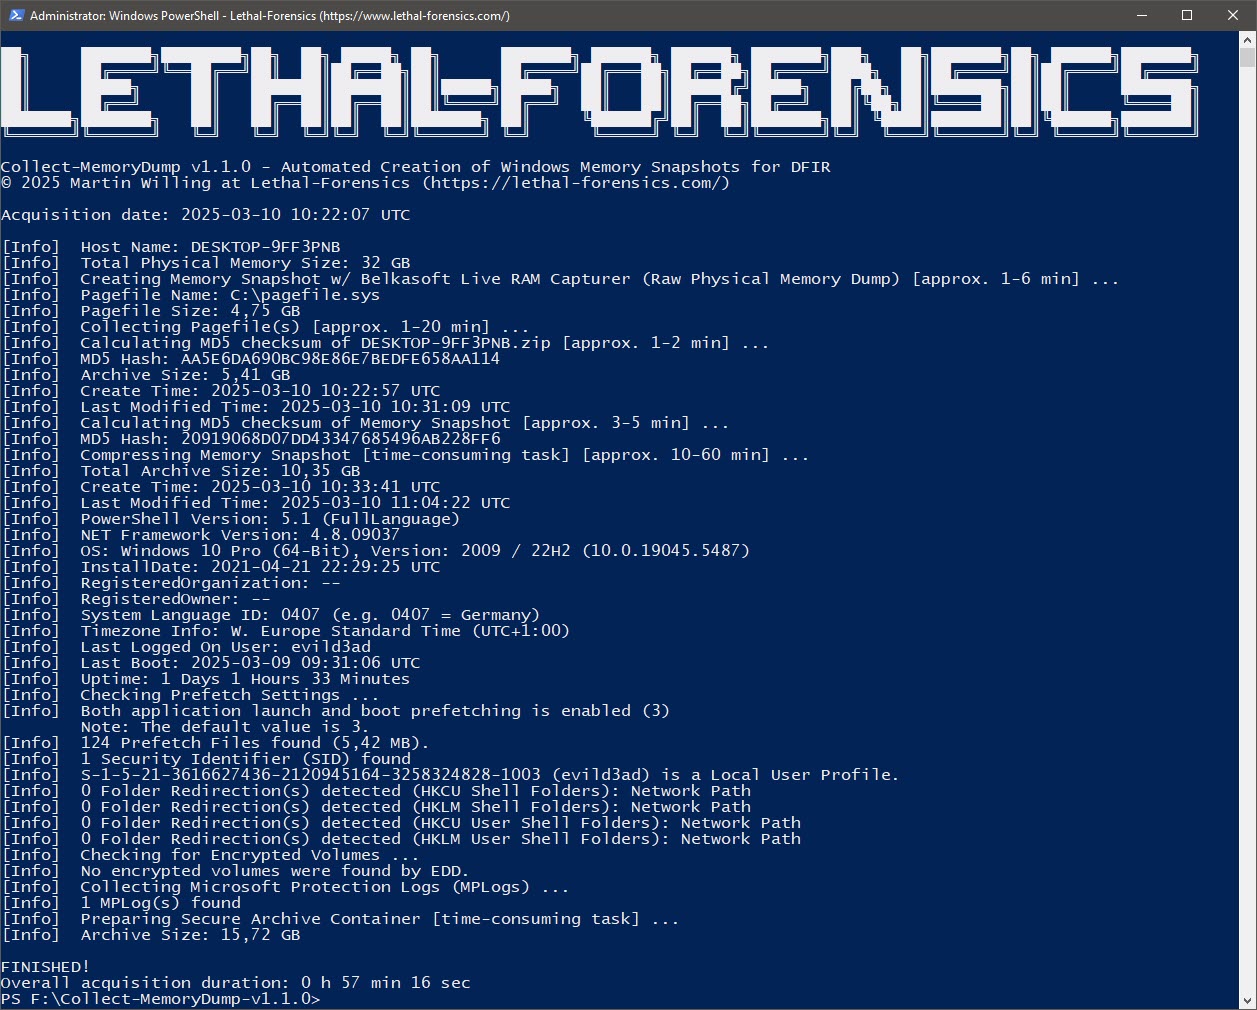
Belkasoft Fig 6: Création automatisée d'un instantané mémoire Windows avec Belkasoft Live RAM Capturer (incl. fichier d'échange)
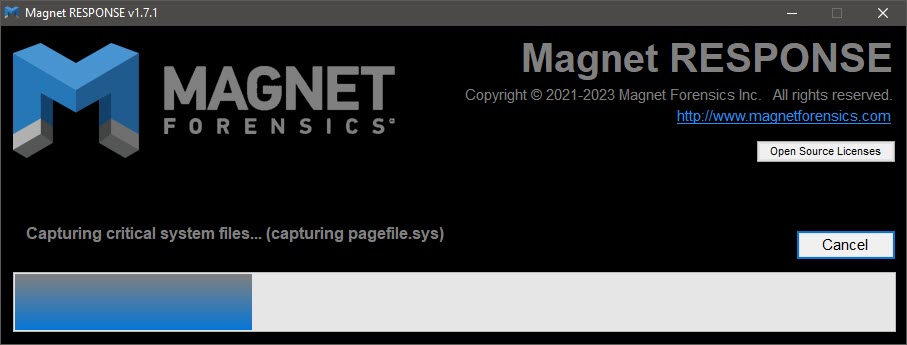
Pagefile Collection Fig 7: Collecte du fichier d'échange avec MAGNET Response
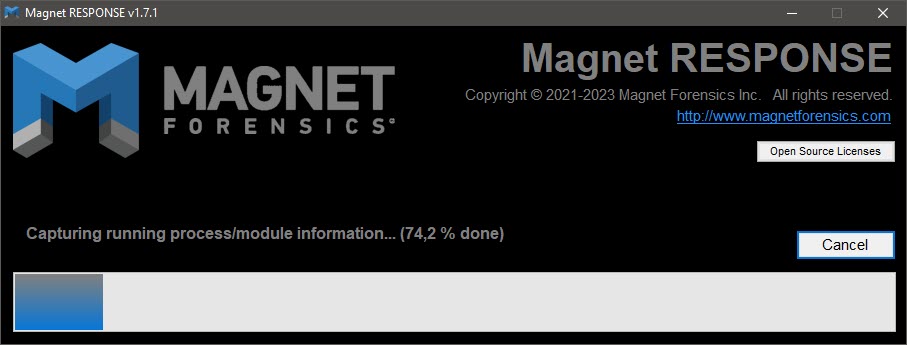
Process-Module Information Fig 8: Collecte des informations sur les processus/modules en cours d'exécution avec MAGNET Response


Télécharger l’outil