
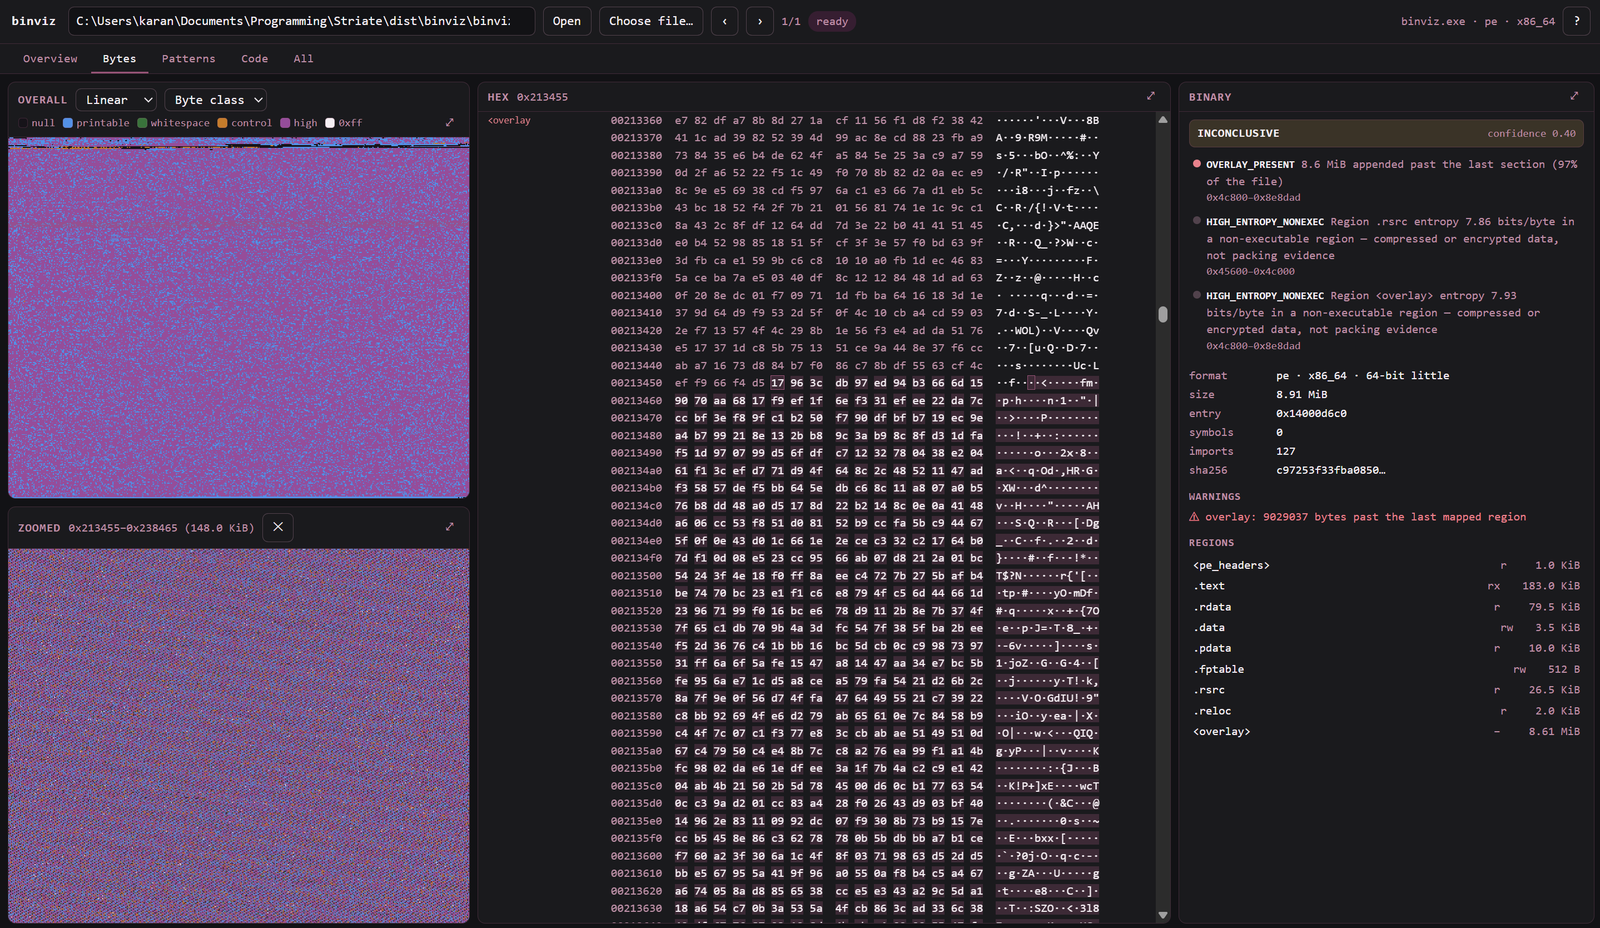
binviz
 karankantaria/binviz
Analyseur et outil de triage binaire — entropie, classes d'octets et surfaces de Hilbert, diagrammes en points et graphes de flux de contrôle sur un…
static-analysisreverse-engineeringforensics+4
8
karankantaria/binvizAnalyseur et outil de triage binaire — entropie, classes d'octets et surfaces de Hilbert, diagrammes en points et graphes de flux de contrôle sur un…
 sebinxavi/cve-checker-2026
# Vérificateur de vulnérabilités multi-OS pour CVE-2026-31431 (noyau Linux) et CVE-2026-41940 (cPanel)
 habibkaratas/sorry-ransomware-analysis
Désolé, indicateurs de compromission (IOCs) du rançongiciel (.sorry), règles YARA et analyse forensique - campagne CVE-2026-41940 cPanel
 makitos666/cve-2026-31431-copy-fail-detection-toolkit
Boîte à outils de détection et d’analyse pour la LPE Linux CVE-2026-31431, fournissant des scanners Python et PowerShell, des règles YARA et une…
 kadir/copy-fail-cve-2026-31431-ioc
Détection, atténuation et boîte à outils IOC pour l'escalade de privilèges Copy Fail CVE-2026-31431 dans le cache de pages du noyau Linux
 lupovis/honeypot-for-cve-2025-59287-wsus
Défense PoC leurre pour CVE-2025-59287 (WSUS) - émule les points de terminaison WSUS, capture les corps de requêtes et les métadonnées, enregistre…
 tangjie1/cve-2026-31431-check
CVE-2026-31431 Script de détection de la vulnérabilité Copy Fail du noyau Linux
 ngksiva/cpanel-forensics
# Forensique après CVE-2026-41940 (cPanel/WHM) — script bash et liste de contrôle
 nu11secur1ty/pastokrapacefleciks
Analyse les fichiers .pcapng afin de générer des rapports HTML pour l'inspection du trafic réseau et l'examen forensique.
 korczis/foremost
Utilitaire de carving de fichiers qui récupère les fichiers supprimés à partir d'images disque et de lecteurs bruts en faisant correspondre les…
 zed-0xff/zsteg
détecter les données cachées par stéganographie dans les PNG et BMP
 lucacav/steg-tools
Une liste d'outils et de ressources sur la stéganographie et la dissimulation d'informations
 jtsylve/lime
Module noyau pour l'acquisition de mémoire volatile sur des appareils Linux et Android, produisant des captures fiables sur le plan forensique, vers…
 vatsal200600/stegolab
Boîte à outils tout-en-un de stéganographie d'images pour CTF et forensique
 libyal/libewf
Bibliothèque C et boîte à outils en ligne de commande pour la gestion d'images EWF en criminalistique : acquérir, exporter, vérifier, récupérer et…
 libyal/libvshadow
Bibliothèque et outils pour accéder au format Volume Shadow Snapshot (VSS)
 libyal/libvhdi
Bibliothèque et outils pour accéder au format d'image de disque dur virtuel (VHD)
 meirwah/awesome-incident-response
Index organisé d'outils de réponse aux incidents et de forensique numérique (DFIR), incluant la forensique de la mémoire et des disques, la collecte…