

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
818 résultats
CAPEsolo preview

CAPEsolo

GitHubcapesandbox/capesolo

Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…
defensive-toolsioc-managementdynamic-analysis-sandboxing+7
60
il y a 3 jours
douglas-042-HQ preview

douglas-042-HQ

GitHubdouglas-042/douglas-042-hq

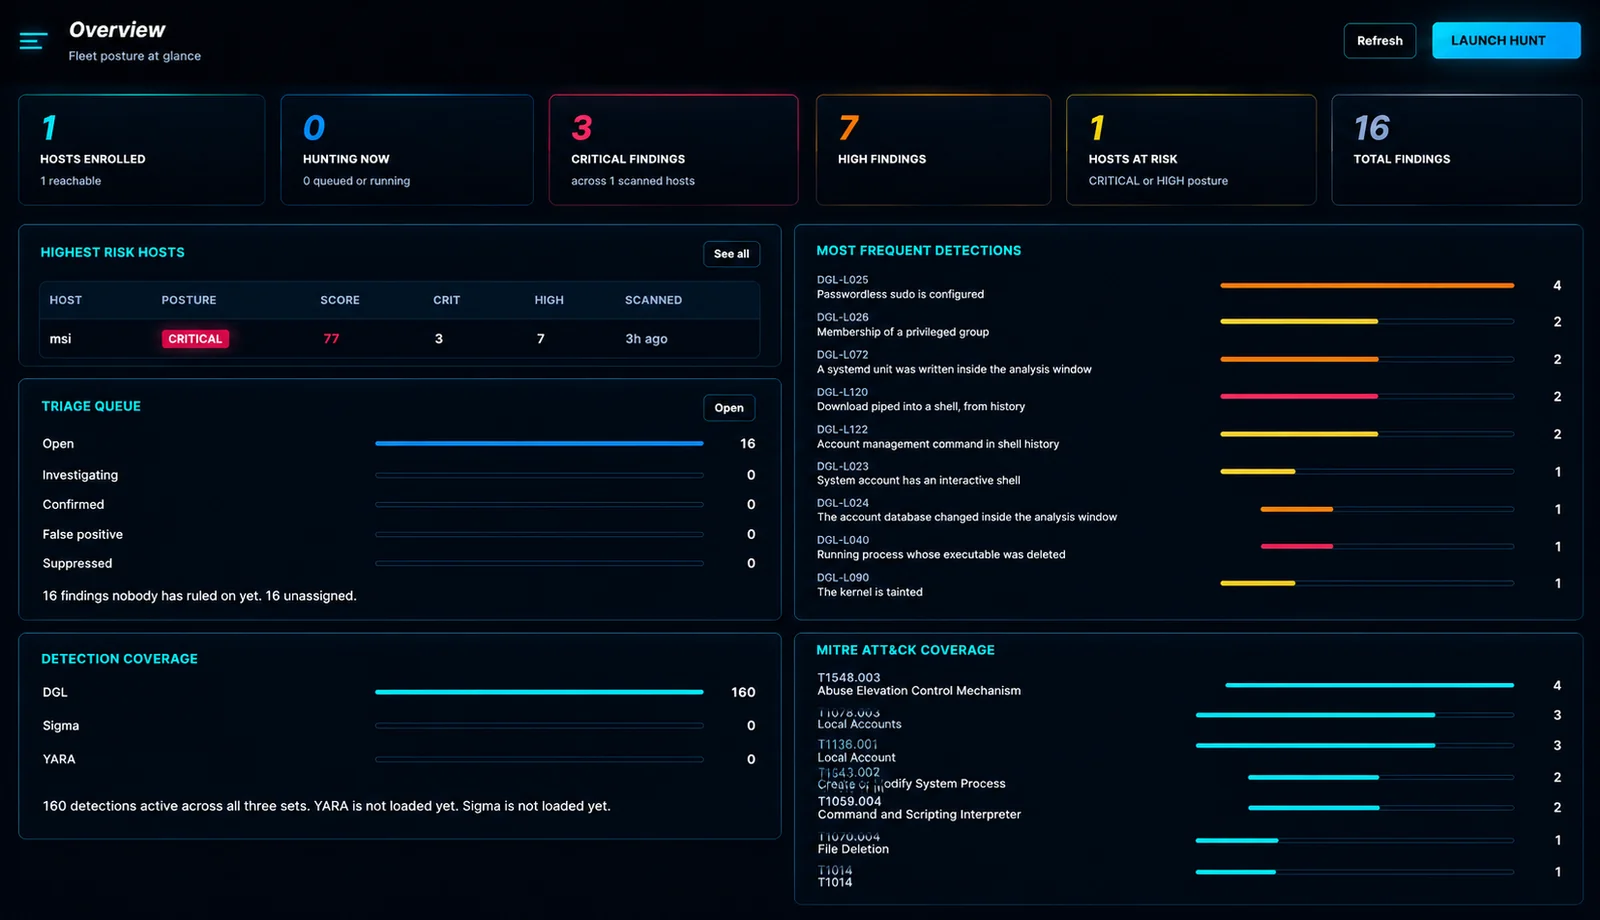
Console centrale pour les collecteurs Douglas-042 HEADQUARTERS. Balaye une flotte, corrèle les résultats entre les hôtes et gère les flux IOC et la…
defensive-toolsioc-managementvulnerability-analysis+5
il y a 1 mois
CPLHF preview

CPLHF

GitHubwhereisxuezugi/cplhf

Boîte à outils Bash modulaire qui durcit les systèmes Debian/Ubuntu pour les compétitions CyberPatriot, automatisant le durcissement des comptes, du…

defensive-toolsvulnerability-analysisscripting-automation+6
5il y a 21 jours
Kage-DFIR-toolkit preview

Kage-DFIR-toolkit

GitHubkarim852/kage-dfir-toolkit

Windows host DFIR triage console that chains artefact collection, Sigma-correlated timelines, YARA scans, socket and account inspection, indicator…
defensive-toolsioc-managementvulnerability-analysis+8
20il y a 16 jours
chainsaw preview

chainsaw

GitHubwithsecureopensource/chainsaw

Recherchez et traquez rapidement les artefacts forensiques Windows

defensive-toolsvulnerability-analysisforensics+4
3.7kil y a 11 jours
DMA-ProcessDumper preview

DMA-ProcessDumper

GitHubgmh5225/dma-processdumper

Simple Process Dumper utilisant DMA via un périphérique FPGA PCIe

memory-forensicsreverse-engineeringdata-exfiltration+3
il y a 4 ans
CyberStrikeAI preview

CyberStrikeAI

GitHubaipentest/cyberstrikeai

The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…
penetration-testing-frameworksvulnerability-scannerscontainer-security+8
7.1kil y a 10 jours
psa-2026-00043-recovery preview

psa-2026-00043-recovery

GitHubdisqualifier/psa-2026-00043-recovery

Notes de récupération pour l'avis proxmox ID : PSA-2026-00043-1 (CVE-2023-54391)
cloud-infrastructure-securityvulnerability-analysisforensics+3
il y a 1 mois
python-exe-unpacker preview

python-exe-unpacker

GitHubwithsecurelabs/python-exe-unpacker

Un script utilitaire pour dépaqueter et décompiler les EXE compilés à partir de code python.
dynamic-analysis-sandboxingreverse-engineeringforensics+2
1.0kil y a 2 ans
vol-rs preview

vol-rs

GitHubdaffainfo/vol-rs

Volatility 3 porté vers Rust. Même sortie, beaucoup plus rapide.
memory-forensicsvulnerability-analysisforensics+3
196il y a 1 jour
Total-Commander-FTP-Password-Recovery-Tool-Python preview

Total-Commander-FTP-Password-Recovery-Tool-Python

GitHubpelock/total-commander-ftp-password-recovery-tool-python

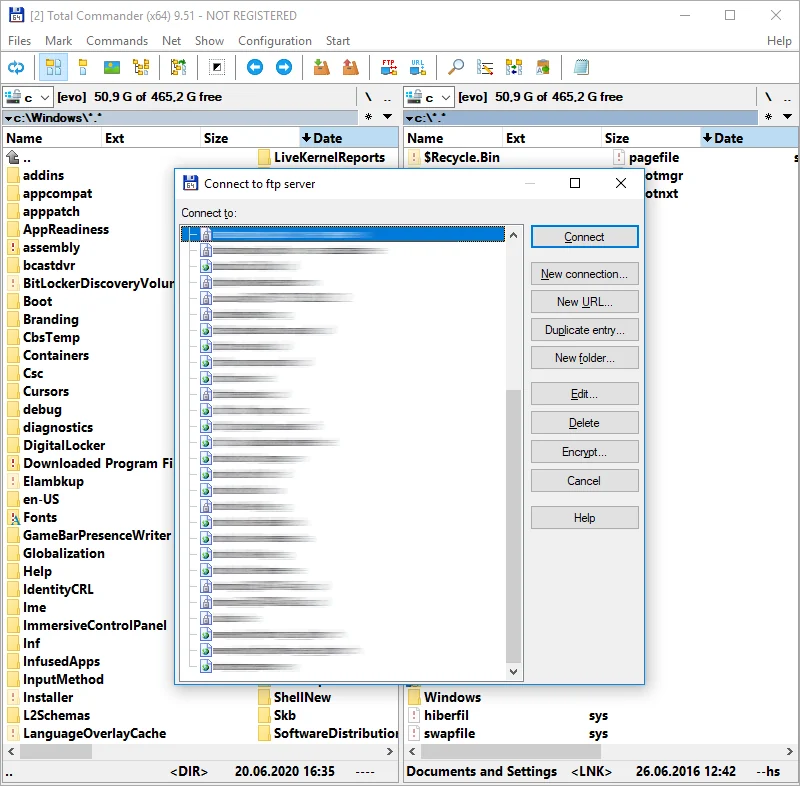
Outil de récupération de mots de passe FTP pour Total Commander en Python vous permet de déchiffrer les informations de mots de passe des comptes FTP…
password-crackingencryption-decryption-toolsreverse-engineering+2
1il y a 5 mois
ESFang preview

ESFang

GitHubwithsecurelabs/esfang

ESF modular ingestion tool for development and research.
forensicsdigital-forensicsincident-response+1
38il y a 4 ans
FLAIR preview

FLAIR

GitHubwithsecurelabs/flair

Script batch léger pour l'acquisition semi-automatisée des artefacts forensiques clés sur des hôtes Windows, utilisant uniquement les outils natifs…
forensicsdigital-forensicsthreat-intelligence+2
16il y a 5 ans
macOSTriageCollectionScript preview

macOSTriageCollectionScript

GitHubwithsecurelabs/macostriagecollectionscript

Collecte des données de triage complètes depuis macOS pour la réponse aux incidents, y compris les journaux système, les listes de fichiers, les…
forensicsdigital-forensicsthreat-intelligence+2
31il y a 5 ans
volatility-plugins preview

volatility-plugins

GitHubwithsecurelabs/volatility-plugins

Plugins Volatility pour la forensique mémoire, incluant la détection des techniques d'évasion de scan mémoire Gargoyle.
memory-forensicsforensicsmalware-analysis+2
11il y a 8 ans
memory-carving-scripts preview

memory-carving-scripts

GitHubwithsecurelabs/memory-carving-scripts

Scripts pour extraire des informations utiles à partir de dumps mémoire infectés
memory-forensicsforensicsmalware-analysis+2
10il y a 8 ans
walletool preview

walletool

GitHubqg5casz/walletool

Extracts cryptocurrency private keys and addresses from wallet.dat files for Bitcoin and Litecoin, enabling wallet recovery and forensic analysis.
password-crackingforensicsdata-recovery+2
525il y a 14 jours
walletool preview

walletool

GitHubs4larie/walletool

Un utilitaire pour extraire les données de portefeuilles de cryptomonnaies à partir de fichiers wallet.dat.

password-crackingforensicsdata-recovery+2
17il y a 10 mois
Précédent123…46Suivant