
 gleeda/memtriage
Permet d'interroger rapidement une machine Windows pour y rechercher des artefacts en RAM

Permet d'interroger rapidement une machine Windows en direct pour obtenir des artefacts de la RAM
Cet outil utilise les pilotes Winpmem pour accéder à la mémoire physique, et Volatility pour l'analyse.
Mises en garde :
Les plugins suivants sont actuellement pris en charge :
usage: memtriage.exe [-h] [--unload] [--load] [--debug] [--service SERVICE]
                     [--output OUTPUT] [--dumpdir DUMPDIR] [--base BASE]
                     [--offset OFFSET] [--memory MEMORY] [--pid PID] [--leave]
                     [--plugins PLUGINS] [--physoffset PHYSOFFSET]
                     [--physical] [--ignore] [--regex REGEX] [--name NAME]
                     [--keepname] [--outfile OUTFILE] [--yararules YARARULES]
                     [--yarafile YARAFILE] [--kernel] [--all] [--case]
                     [--wide] [--size SIZE] [--reverse REVERSE]

Memtriage options:

optional arguments:
  -h, --help            show this help message and exit
  --unload              Unload the driver and exit
  --load                Load the driver and exit
  --debug               Output debug messages while running
  --service SERVICE     Change the service name (default: pmem)
  --output OUTPUT       Output type: json/text/csv
  --dumpdir DUMPDIR     Directory to dump files to
                        (dlldump,procdump,moddump,vaddump,dumpfiles)
  --base BASE           Base of PE file to dump (dlldump,procdump,moddump)
  --offset OFFSET       Physical offset of process to act on
                        (dlldump,procdump,moddump,vaddump,dumpfiles)
  --memory MEMORY       Carve as a memory sample rather than exe/disk
                        (dlldump,procdump,moddump)
  --pid PID             Operate on this process ID
  --leave               Leave pmem service running with driver
  --plugins PLUGINS     Comma delimited list of plugins to run: apihooks atoms
                        cmdline dlldump dlllist driverirp dumpfiles envars
                        getsids handles ldrmodules malfind moddump modules
                        netscan privs procdump pslist psxview shimcachemem
                        svcscan vaddump vadinfo verinfo volshell yarascan
  --physoffset PHYSOFFSET
                        Dump File Object at physical address PHYSOFFSET
                        (dumpfiles)
  --physical            Display the physical address of object
                        (pslist,handles,modules)
  --ignore              Ignore case in pattern match (dumpfiles,verinfo)
  --regex REGEX         Dump files matching REGEX (dumpfiles,driverirp,privs)
  --name NAME           Name of process/object to operate on
  --keepname            Keep original file name (dumpfiles)
  --outfile OUTFILE     Combined output file (default: stdout)
  --yararules YARARULES
                        Yara rule given on the commandline (yarascan)
  --yarafile YARAFILE   Yara rules given as a file (yarascan)
  --kernel              Scan kernel memory (yarascan)
  --all                 Scan both process and kernel memory (yarascan)
  --case                Make the search case insensitive (yarascan)
  --wide                Match wide (unicode) strings (yarascan)
  --size SIZE           Size of preview hexdump in bytes (default: 256)
                        (yarascan)
  --reverse REVERSE     Reverse [REVERSE] number of bytes (default: 0)
                        (yarascan)
Memtriage tentera de déterminer automatiquement le profil et de s'exécuter avec les paramètres appropriés. S'il n'y a pas de correspondance exacte, Memtriage tentera d'utiliser le profil nommé le plus proche disponible. Par conséquent, il est possible que les définitions d'objets ne correspondent pas exactement (comme les noms de processus, etc.), ce que vous pouvez également observer en exécutant Volatility avec un profil incorrect. Des profils peuvent être ajoutés au code de Volatility, et l'exécutable peut être recompilé avec pyinstaller.
Par défaut, memtriage.exe tentera de charger le pilote lors de sa première exécution, et de le décharger à sa fermeture. Vous pouvez toutefois charger et décharger le pilote manuellement avec les options --load et --unload. Vous pouvez également demander que le pilote reste chargé après l'exécution des plugins avec l'option --leave.
> memtriage.exe --leave --plugins=dumpfiles --dumpdir=outdir --physoffset=1066160184 --keepname
Le nom de service créé par défaut est pmem. Vous pouvez spécifier un nom de service différent avec l'option --service=. Vous devez ensuite utiliser cette option --service= pour les invocations futures si vous laissez le pilote chargé. Exemple :
> memtriage.exe --leave --service=somename --plugins=dlllist --pid=2924
[snip]
> memtriage.exe --unload --service=somename
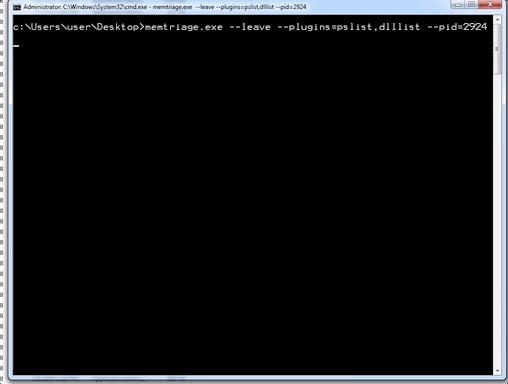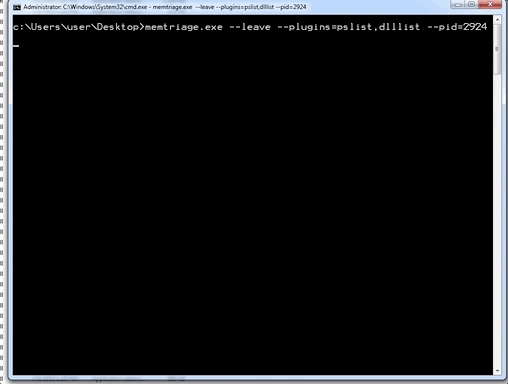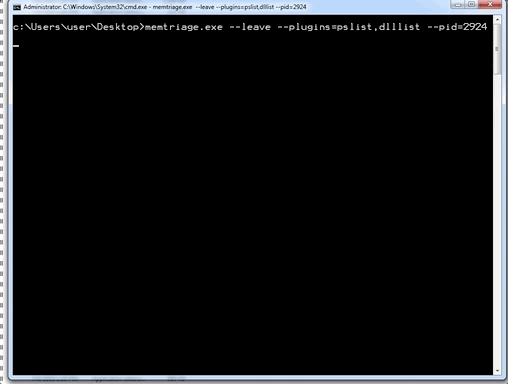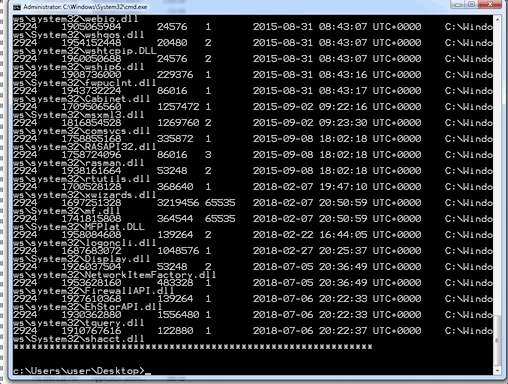
Vous pouvez exécuter plusieurs plugins à la fois en les spécifiant séparés par des virgules avec l'option --plugins=. Exemple :
> memtriage.exe --plugins=pslist,handles,dlllist
D'autres options seront utilisées pour le plugin approprié. Exemple :
> memtriage.exe --plugins=pslist,handles,dlllist,dlldump,dumpfiles,shimcachemem,volshell --outfile=outfile.txt --pid=2924 --dumpdir=outdir --leave --keepname --physoffset=1066160184
Vous pouvez trouver les versions, y compris un exécutable autonome pyinstaller ici : https://github.com/gleeda/memtriage/releases






