
CiLocks
 tegal1337/cilocks
Craquer l'écran de verrouillage, Metasploit et plus encore pour le piratage Android/iOS
android-securityosintphishing-tools+7
tegal1337/cilocksCraquer l'écran de verrouillage, Metasploit et plus encore pour le piratage Android/iOS
 gl4ssesbo1/nebula
Nebula est un framework C2 cloud, qui offre actuellement des fonctionnalités de reconnaissance, d'énumération, d'exploitation et de post-exploitation…
 straightblast/my-poc-exploits
Exploits PoC que j'ai écrits. Ils sont tels quels et je n'offrirai pas de support.
 postrequest/link
link est un framework de commande et de contrôle écrit en rust
 sec-consult/aggrokatz
Aggrokatz est une extension de plugin aggressor pour Cobalt Strike qui permet à pypykatz d'interfacer avec les beacons à distance et lui permet…
 pentest-a2p2v/pentest-a2p2v-core
Fonctionnalité principale d'A2P2V (basée sur la ligne de commande)
 entysec/hatsploit
Plateforme modulaire de tests d'intrusion qui vous permet d'écrire, tester et exécuter du code d'exploitation.
 seungsoo-lee/delta
PROJECT DELTA: CADRE D'ÉVALUATION DE LA SÉCURITÉ SDN
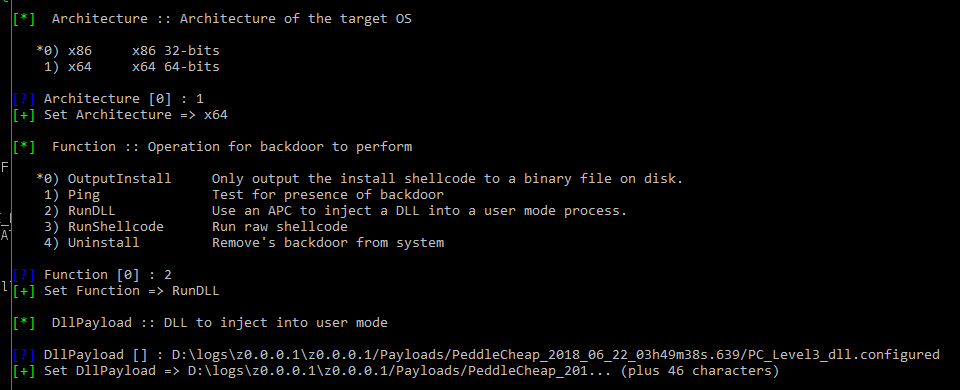 francisck/danderspritz_lab
Un laboratoire DanderSpritz entièrement fonctionnel en 2 commandes
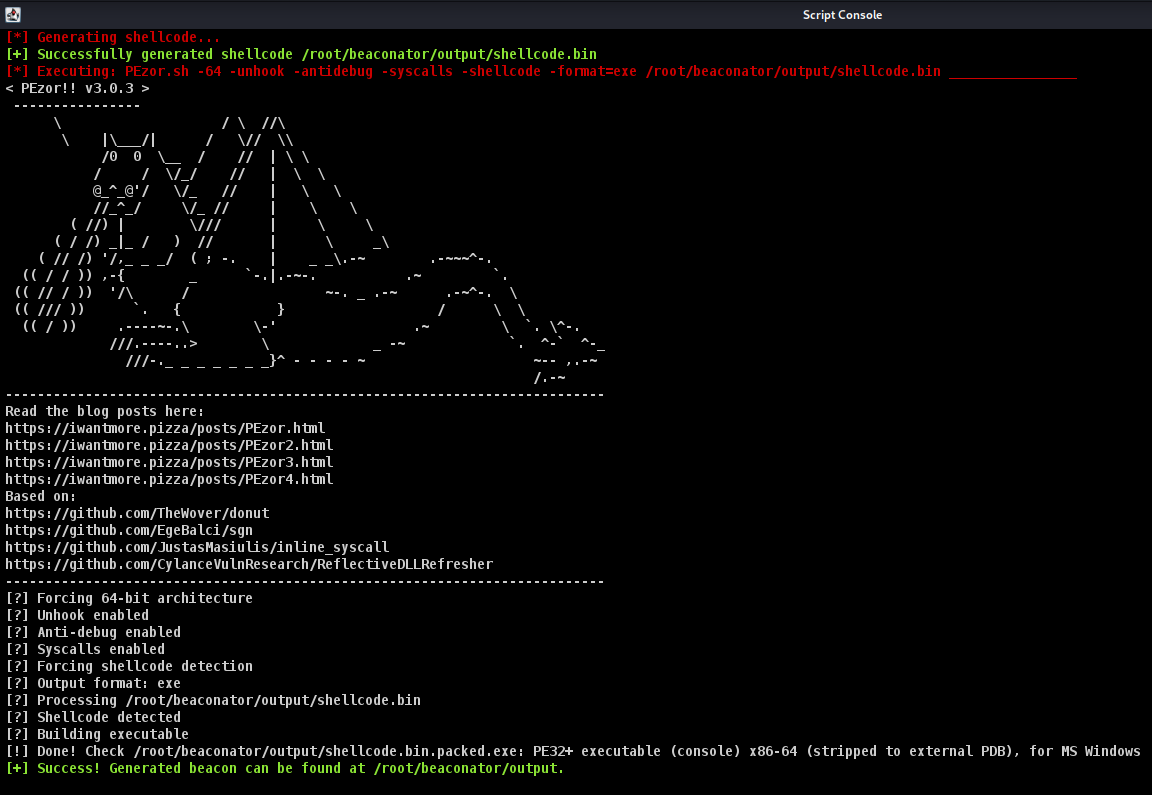 capt-meelo/beaconator
Un générateur de beacon utilisant Cobalt Strike et une variété d'outils.
 boku7/injectamsibypass
Cobalt Strike BOF - Contourner AMSI dans un processus distant avec injection de code.
 inf0secrabbit/badassmacros
Outil en C# qui génère des macros VBA malveillantes avec injection de shellcode, purge VBA et détection de sandbox pour les opérations d'équipe rouge.
 bats3c/shad0w
Un framework de post-exploitation conçu pour opérer discrètement dans des environnements fortement surveillés.
 rew-sploit/rew-sploit
Émuler et disséquer les attaques MSF et *autres*
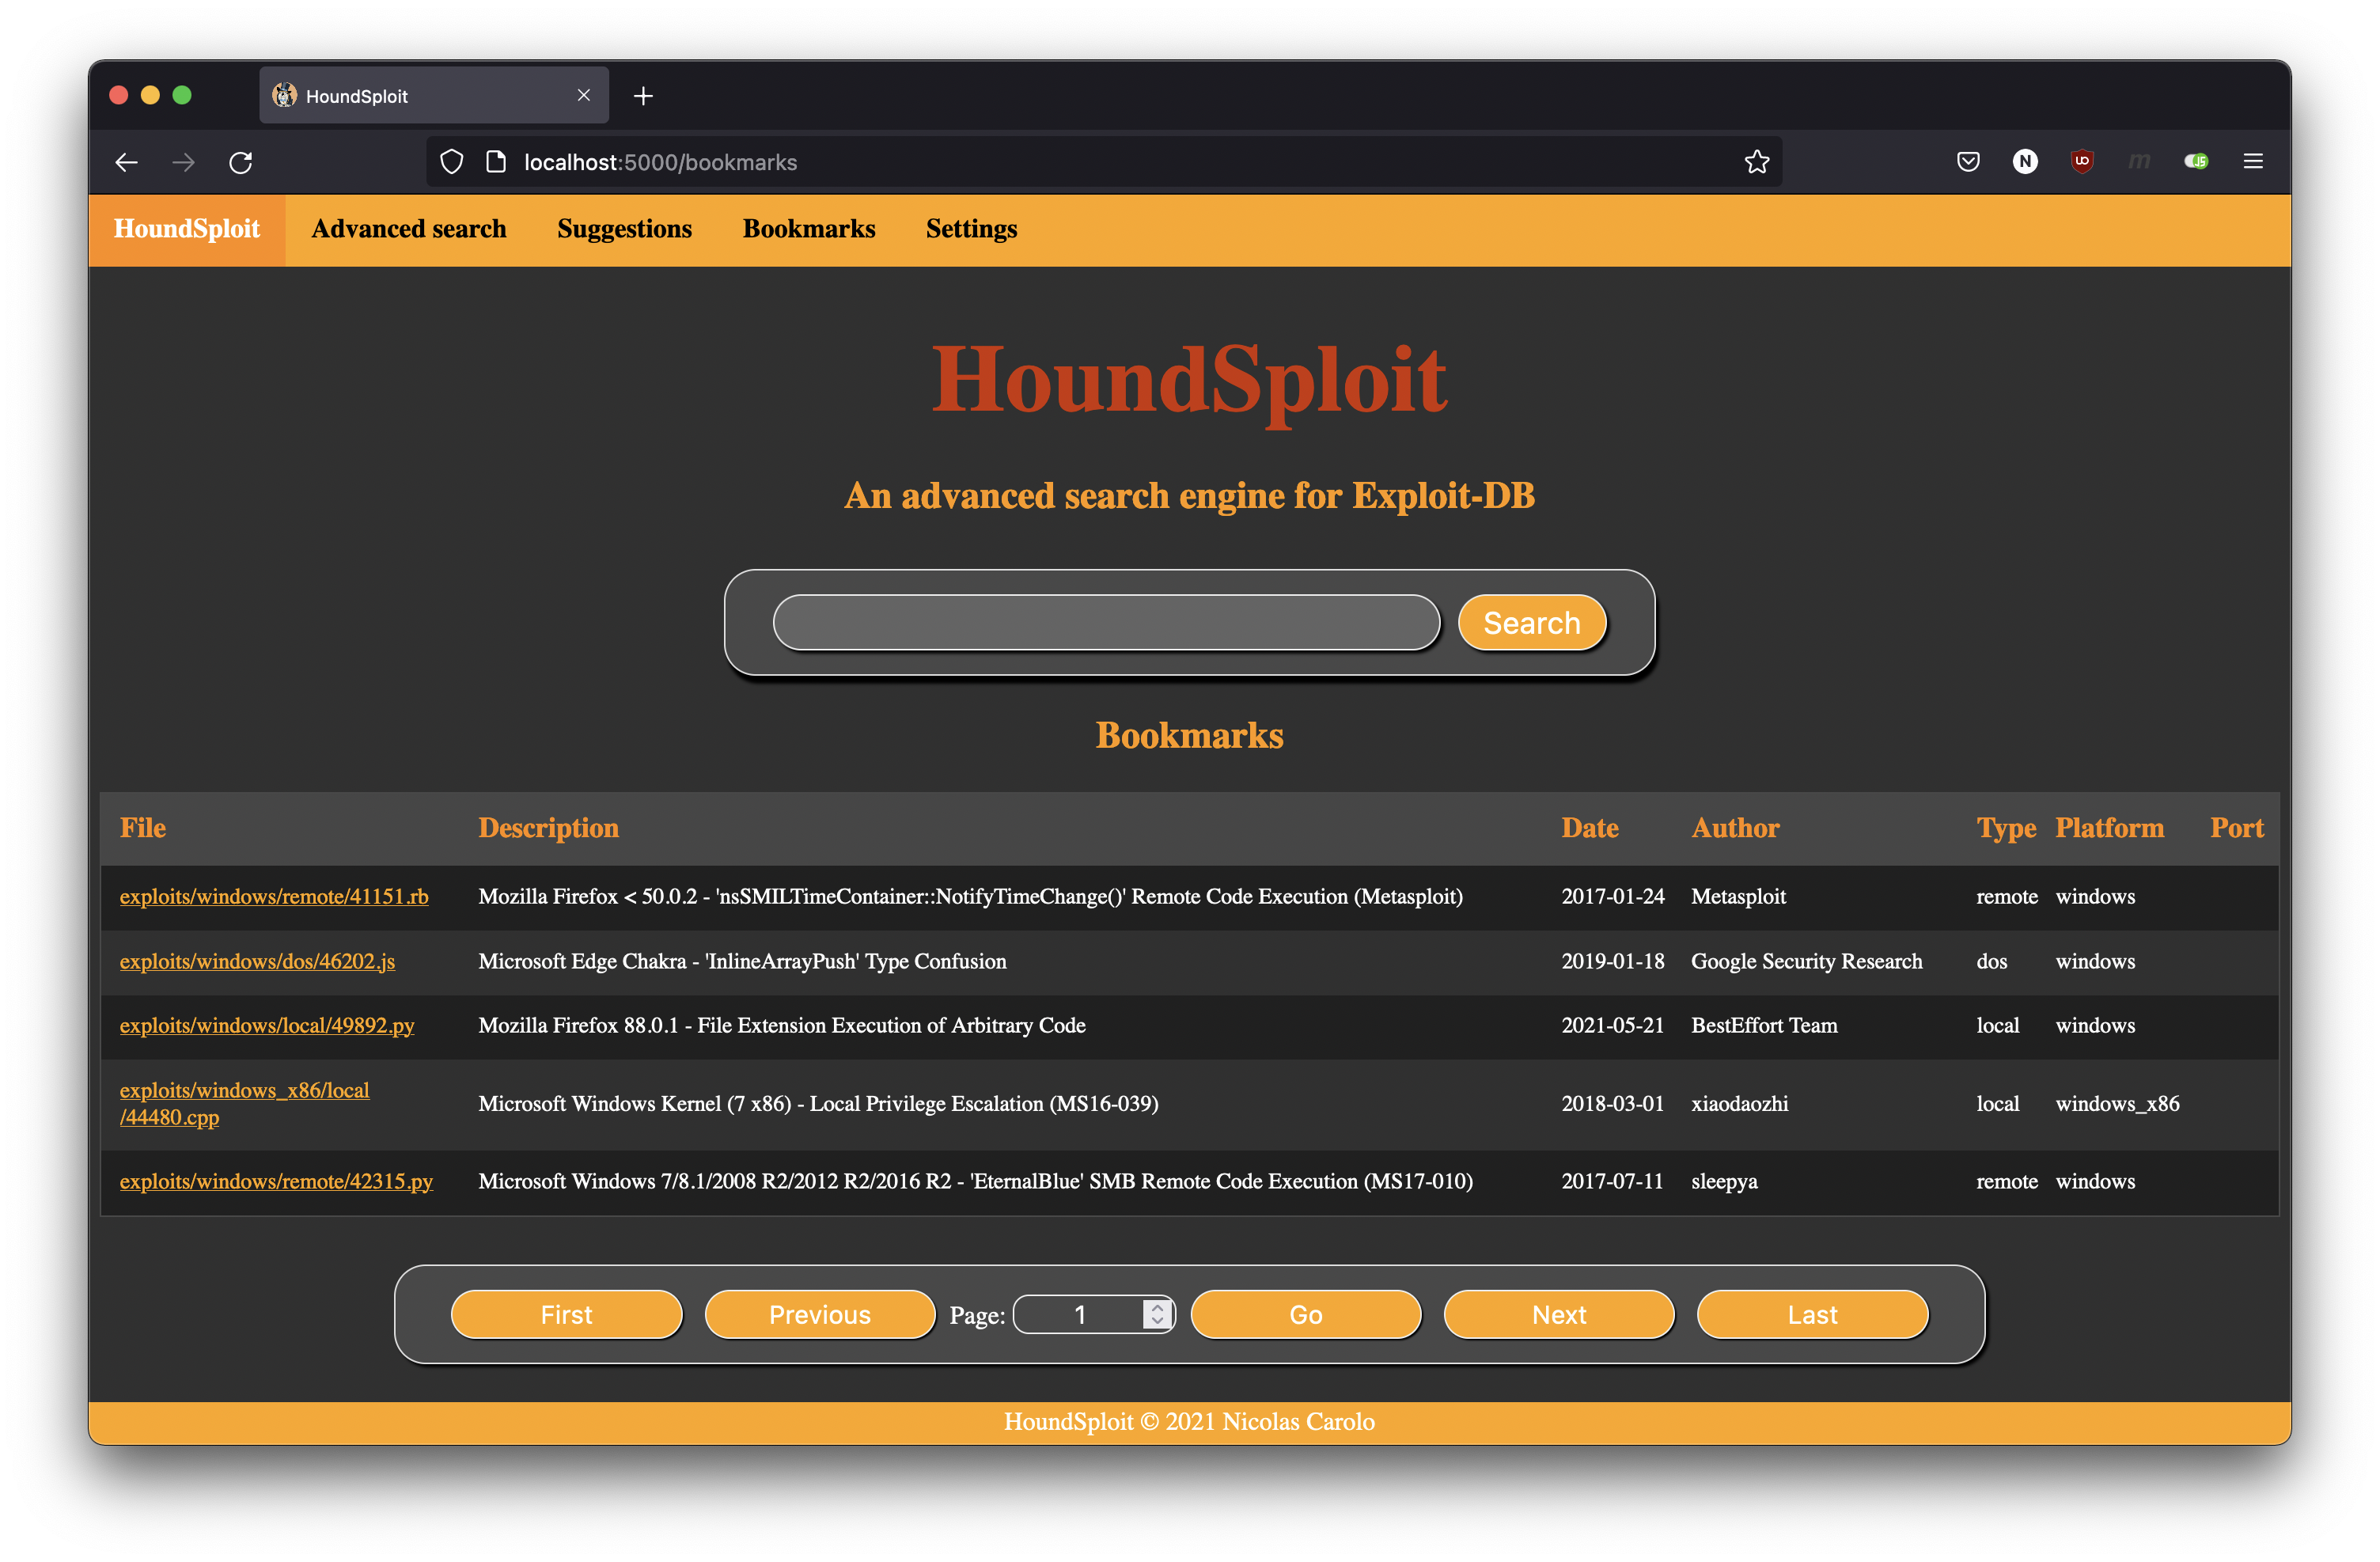 nicolas-carolo/houndsploit
Un moteur de recherche graphique avancé pour Exploit-DB
 phra/pezor
Emballer du shellcode et des exécutables PE dans des payloads évasives avec des techniques anti-débogage, de désaccrochage, d'appel système et de…
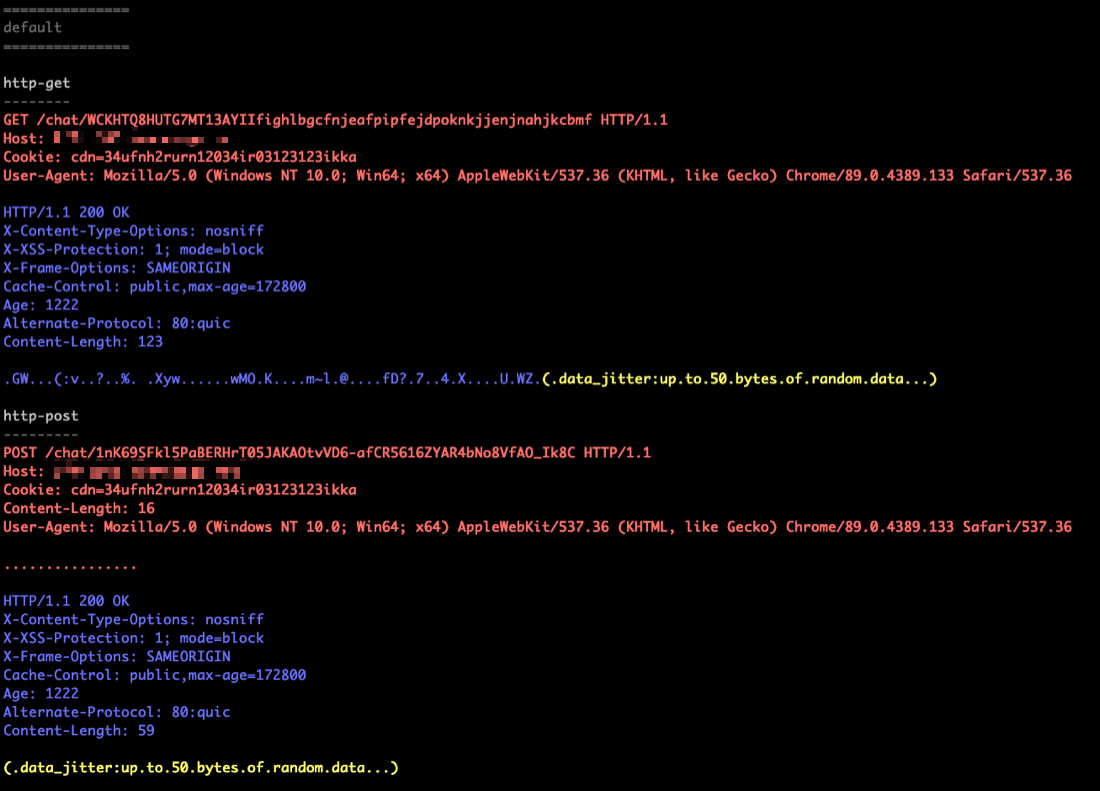 tylous/sourcepoint
Générateur de profil C2 polymorphe pour Cobalt Strike qui automatise la création de configurations de beacon d'évasion avec des options aléatoires…
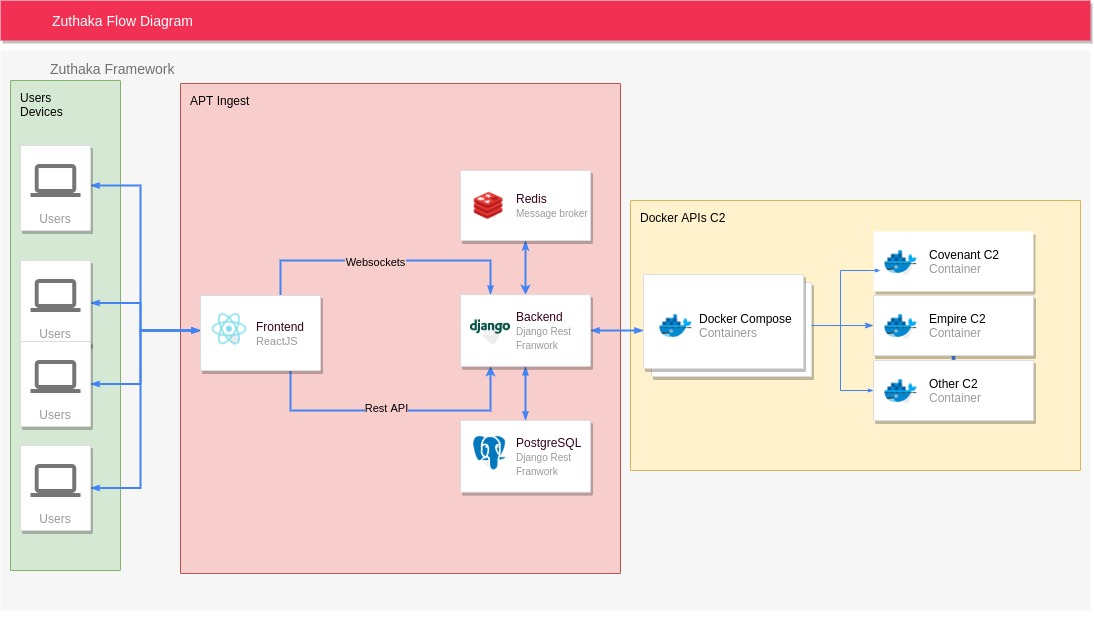 pucarasec/zuthaka
Framework d'intégration C2 open-source offrant une interface web unifiée pour gérer plusieurs instances de commande et contrôle, écouteurs, agents et…