
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
BadAssMacros — Outil en C# qui génère des macros VBA malveillantes avec injection de shellcode, purge VBA et détection de sandbox pour les opérations d'équipe rouge. | Kitploit
Outils/GitHubGitHub/inf0secrabbit/badassmacros
Frameworks d'ExploitationGénération de PayloadsShellcodeRed Teaming
GitHubinf0secrabbit/badassmacros

BadAssMacros

Outil en C# qui génère des macros VBA malveillantes avec injection de shellcode, purge VBA et détection de sandbox pour les opérations d'équipe rouge.

Voir le dépôt
4448590il y a 5 ansVérifié par Kitploit
Partager

Supported Python versions

BadAssMacros


Description

Outil de preuve de concept pour générer des macros malveillantes exploitant des techniques comme le VBA Purging et l'obfuscation de shellcode pour contourner les moteurs AV.

Cet outil prend en charge du shellcode brut qui peut être généré par des frameworks C2 populaires comme (Metasploit, Cobalt Strike, etc.) et produit une macro VBA.

L'outil prend un fichier doc/excel malveillant prêt et intégré avec le code VBA généré et effectue un purge VBA.

Fonctionnalités actuelles

BadAssMacros inclut actuellement les fonctionnalités suivantes :

  • Injection de shellcode VBA classique.
  • Injection de shellcode VBA indirecte (via LoadLibrary).
  • Détection de sandbox.
  • Purge VBA.
  • Obfuscation de shellcode.
  • Randomisation des noms de variables.

Techniques d'injection de shellcode

|   Name   | x32 |     x64     |
| -------- | --- | ----------- |
| Classic  | Yes | Yes         |
| Indirect | Yes | In Progress |

Utilisation éthique

L'outil BadAssMacros est destiné à être utilisé uniquement à des fins éthiques. Ne l'utilisez pas pour de mauvaises choses.

Instructions de construction

Construction à partir des sources

BadAssMacros nécessite des bibliothèques tierces qui peuvent être installées depuis le gestionnaire de packages NuGet.

  • Clonez le dépôt dans Visual Studio
  • Une fois le projet chargé dans Visual Studio, allez dans "Tools" --> "NuGet Package Manager" --> "Package Manager Settings" --> "NuGet Package Manager" --> "Package Sources"
  • Vérifiez s'il existe une source de package avec l'URL - "https://api.nuget.org/v3/index.json". Si ce n'est pas le cas, créez-la.
  • Exécutez les commandes suivantes
    • Install-Package Costura.Fody -Version 3.3.3
    • Install-Package OpenMcdf -Version 2.2.1.3
    • Install-Package Fody -Version 4.0.2
  • Compilez le projet :)

Le fichier BadAssMacros.exe se trouvera dans le répertoire bin.

Exemples

  • Afficher l'aide
BadAssMacros.exe -h
  • Créer une VBA pour l'injection classique de shellcode à partir d'un shellcode brut
BadAssMacros.exe -i <path_to_raw_shellcode_file> -w <doc/excel> -p no -s classic -c <caesar_shift_value> -o <path_to_output_file>

ClassicVBA

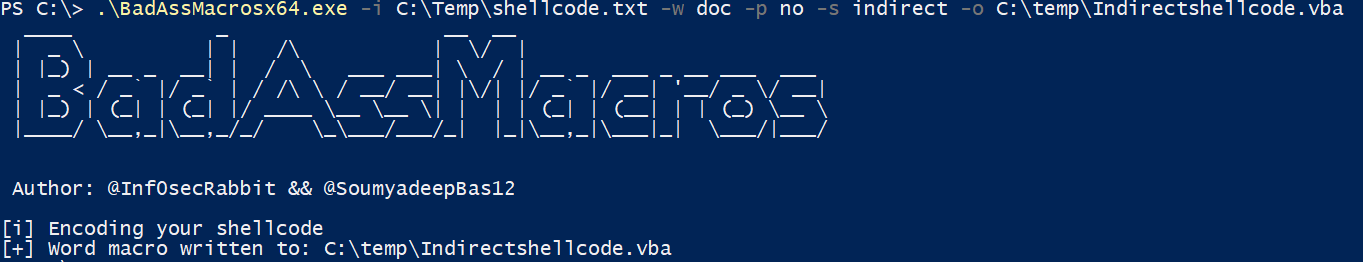
  • Créer une VBA pour l'injection indirecte de shellcode à partir d'un shellcode brut
BadAssMacros.exe -i <path_to_raw_shellcode_file> -w <doc/excel> -p no -s indirect -o <path_to_output_file>
IndirectVBA

  • Lister les modules dans le fichier Doc/Excel
BadAssMacros.exe -i <path_to_doc/excel_file> -w <doc/excel> -p yes -l

ListingModules

  • Purger le fichier Doc/Excel
BadAssMacros.exe -i <path_to_doc/excel_file> -w <doc/excel> -p yes -o <path_to_output_file> -m <module_name>

PurgedDocument

Détection

BadAssMacro a été testé contre des solutions antivirus locales et des services en ligne comme antiscan.me. Les résultats des tests utilisant la méthode d'exécution de shellcode indirecte sont joints ci-dessous.
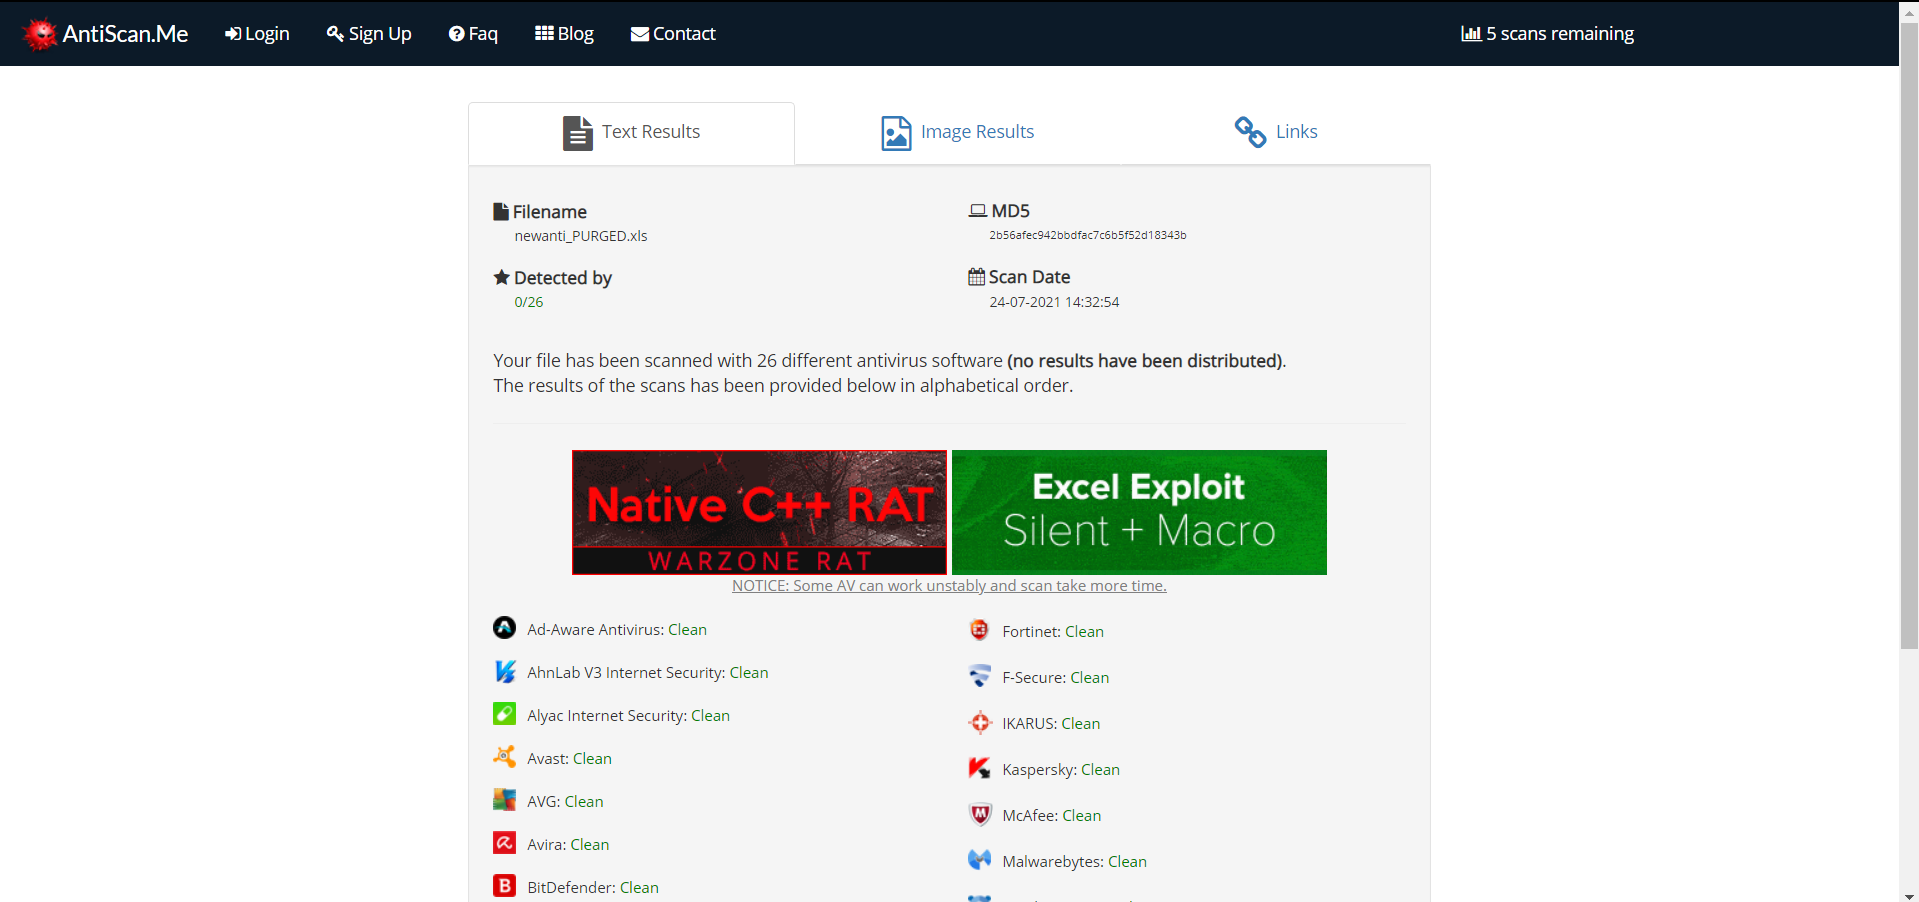
REMARQUE : Veuillez ne pas soumettre les échantillons à VirusTotal


Contact

  • @Inf0secRabbit
  • @SoumyadeepBas12

Crédits

  • OfficePurge par FireEye ici
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




