Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CiLocks — Craquer l'écran de verrouillage, Metasploit et plus encore pour le piratage Android/iOS | Kitploit
Outils/GitHubGitHub/tegal1337/cilocks
Sécurité AndroidOSINT (Renseignement de Sources Ouvertes)Outils de PhishingFrameworks d'ExploitationSécurité iOSAttaques de Mots de PasseGénération de PayloadsCollecte d'InformationsTests d'IntrusionSécurité Mobile
GitHub
3.0k541454il y a 3 ansVérifié par Kitploit
Partager
tegal1337/cilocks

CiLocks

Craquer l'écran de verrouillage, Metasploit et plus encore pour le piratage Android/iOS

Voir le dépôt

  / ____(_) /   ____  _____/ /_______
 / /   / / /   / __ \/ ___/ //_/ ___/
/ /___/ / /___/ /_/ / /__/ ,< (__  )
\____/_/_____/\____/\___/_/|_/____/v2.1
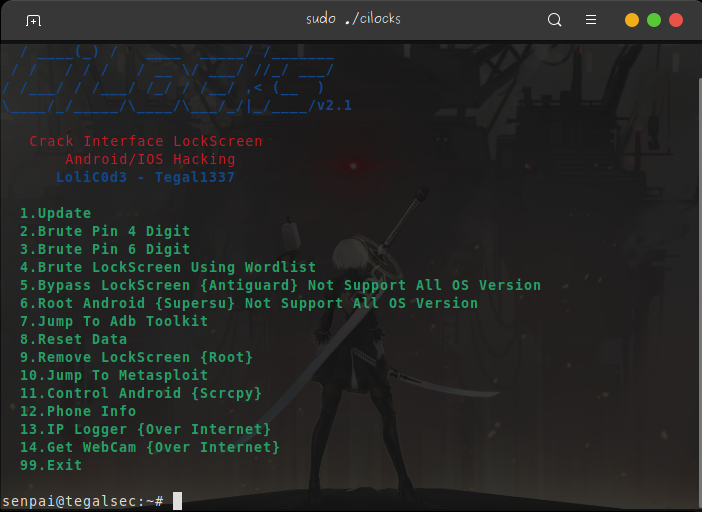
CiLocks | Piratage Android/IOS 📱

Déverrouiller l'écran de verrouillage, Metasploit et plus encore pour le piratage Android/IOS

contributions welcome

Veuillez ne pas l'utiliser pour des activités illégales

Mise à jour disponible V2.1 🚀

  • Nouveaux outils ajoutés
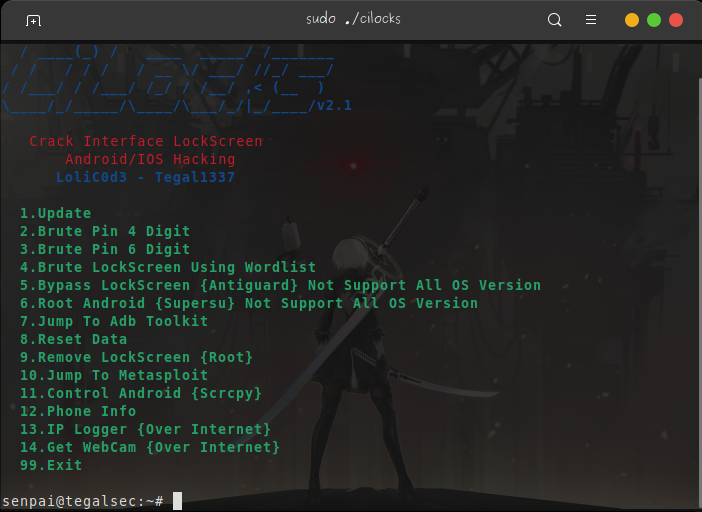
    • Root Android {Supersu} Ne prend pas en charge toutes les versions d'OS
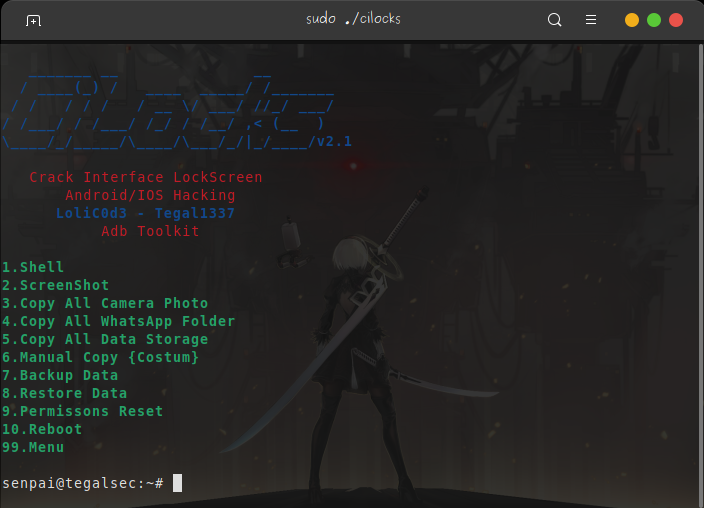
    • Sauter vers Adb Toolkit
      • Shell
      • Capture d'écran
      • Copier toutes les photos de l'appareil photo
      • Copier tout le dossier WhatsApp
      • Copier toutes les données de stockage
      • Copie manuelle {Personnalisée}
      • Sauvegarde des données
      • Restauration des données
      • Réinitialisation des autorisations
      • Redémarrage
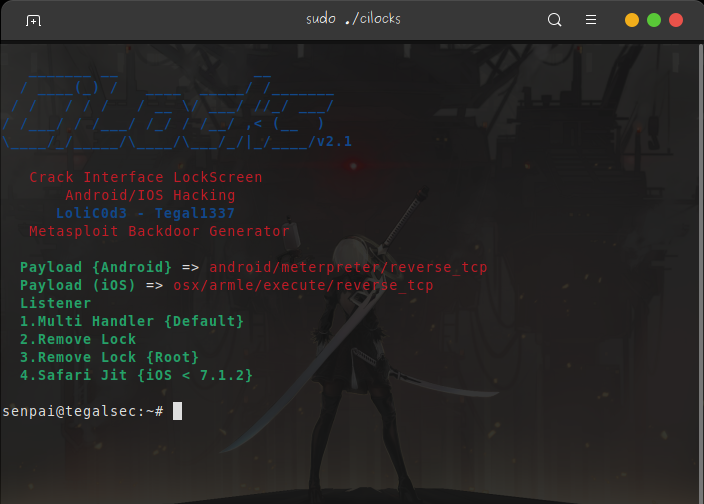
    • Supprimer l'écran de verrouillage {Root}
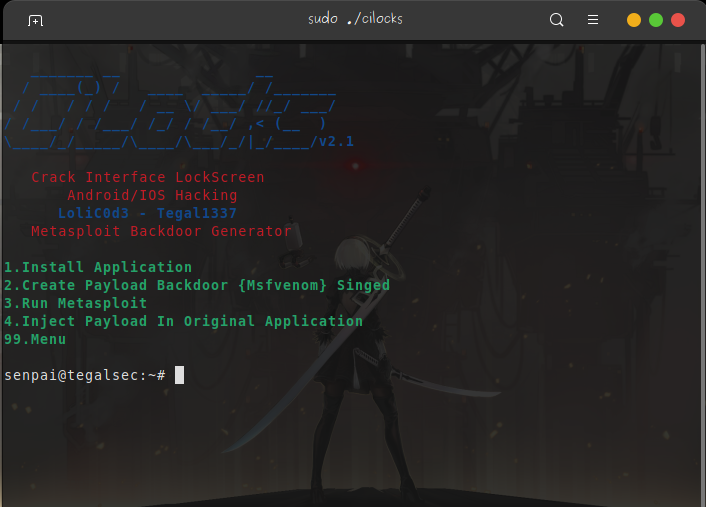
    • Sauter vers Metasploit
      • Installer l'application
      • Créer une backdoor de payload {Msfvenom} Signée
      • Lancer Metasploit
      • Injecter le payload dans une application originale
    • Informations sur le téléphone
    • Contrôle Android {Scrcpy}
  • Brute force PIN 4 chiffres
  • Brute force PIN 6 chiffres
  • Brute force de l'écran de verrouillage avec une liste de mots
  • Contournement de l'écran de verrouillage {Antiguard} Ne prend pas en charge toutes les versions d'OS
  • Réinitialisation des données
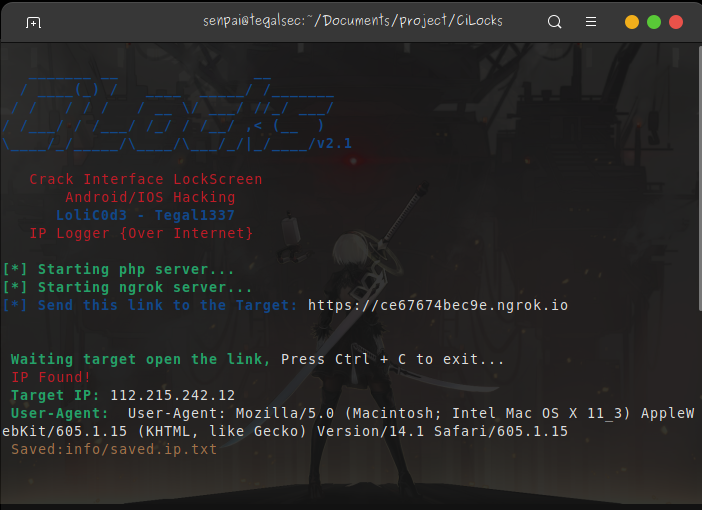
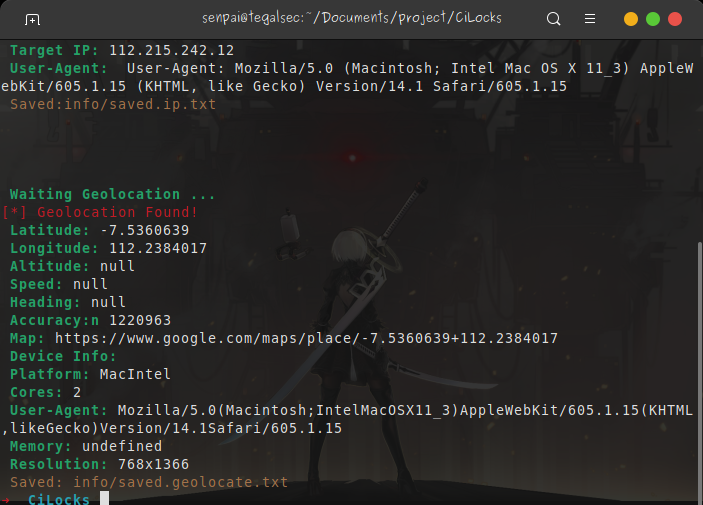
  • IP Logger (Suivi de l'emplacement et des informations IP)
  • SpyCam (Prendre des captures de la webcam de la cible en envoyant simplement un lien malveillant)
  • Payload IOS
  • Vulnérabilité FireStore

Capture d'écran 📷

Capture d'écran 01Capture d'écran 02Capture d'écran 03
Capture d'écran 04Capture d'écran 05Capture d'écran 06

Prérequis

sudo apt update -y

sudo apt install php nodejs npm adb scrcpy wget unzip apktool jq -y

Et si nécessaire

sudo apt install msfconsole -y 

Requis

ADB {Android SDK}

Câble USB

Émulateur Android {Nethunter/Termux} Root

Ou Ordinateur

Installation pour Linux

git clone https://github.com/tegal1337/CiLocks

cd CiLocks

chmod +x cilocks

sudo bash cilocks 

or sudo ./cilocks

ou téléchargez ici

Pour Émulateur Android

Installer Termux/NetHunter

Installer Busybox

Accès Root

Câble Otg

Si le brute force ne fonctionne pas, décommentez ce code

# adb shell input keyevent 26

si 5 fois le mauvais mot de passe, un délai automatique de 30 secondes s'active

Pour utiliser Spycam / Iplogger si l'URL n'apparaît pas

 Inscrivez-vous sur ngrok.com
 
 Écrivez la commande dans le chemin /CiLocks
 # ./ngrok authtoken <TOKEN>
Article et Vidéo

  • Android Malware https://www.instagram.com/p/CPqJAvHjQ2Q/
  • YAFI TECH https://www.youtube.com/watch?v=gYIfJUiBBWo
  • Malware Tech https://www.youtube.com/watch?v=ZhBvWkGknKA
  • KitPloit https://www.kitploit.com/2021/05/cilocks-android-lockscreen-bypass.html

Remerciements à l'auteur original des outils utilisés dans CiLocks

Contributeurs

contributions


Van Lyubov

Ali Akbar

Référence

https://stackoverflow.com/questions/29072501/how-to-unlock-android-phone-through-adb
http://www.hak5.org/episodes/hak5-1205
https://github.com/kosborn/p2p-adb
https://forum.xda-developers.com/t/universal-guide-root-any-android-device-manually.2684210/
https://stackoverflow.com/questions/14685721/how-can-i-do-factory-reset-using-adb-in-android
https://github.com/Screetsec/TheFatRat

Suivez-nous

Instagram: https://www.instagram.com/tegalsec/
Facebook: https://www.facebook.com/tegal1337/
Github : https://github.com/tegal1337/
Site web : https://tegalsec.org/

Foo

Soutenez notre organisation en faisant des dons

Bitcoin
31zr9sgjrz45WRMbjFAzdDMDZyw3a9tnU8
Dana/Ovo/Gopay
087730938323

Contact Email

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →