

lightkeeper
 worksbutnottested/lightkeeper
Mappe les données de couverture d'exécution sur le désassemblage Ghidra afin de mettre en évidence les chemins de code parcourus et d'accélérer les…
code-analysisdynamic-code-analysisreverse-engineering+1
75
worksbutnottested/lightkeeperMappe les données de couverture d'exécution sur le désassemblage Ghidra afin de mettre en évidence les chemins de code parcourus et d'accélérer les…
 zxgio/ghidra_stack_strings
Un script permettant de détecter les stack-strings grâce à l'émulation (en s'appuyant sur Unicorn)
 tanprathan/mobileapp-pentest-cheatsheet
La cheat sheet Mobile App Pentest a été créée pour fournir une collection concise d'informations de grande valeur sur des sujets spécifiques de test…
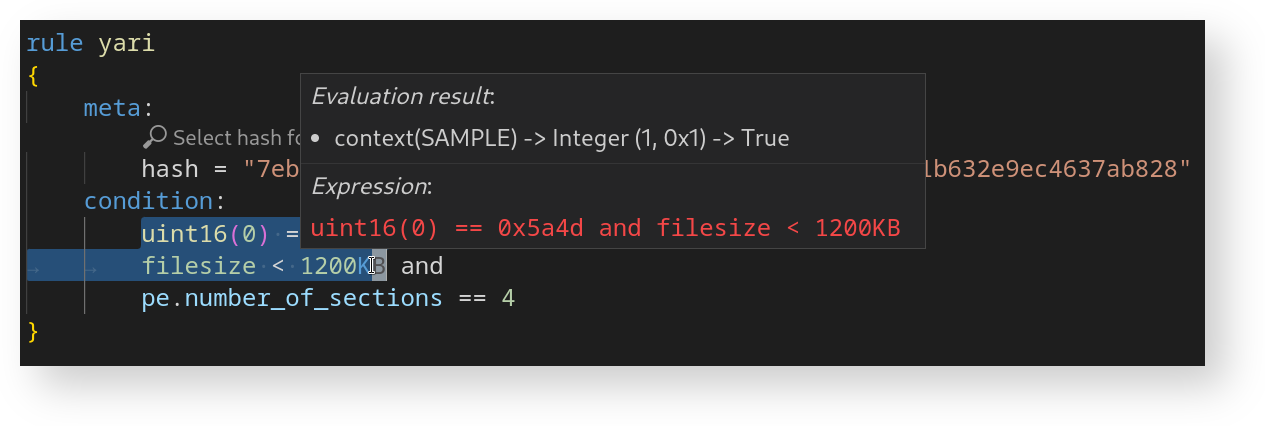 avast/yari
YARI est un débogueur interactif pour le langage YARA.
 microsoft/windbg-samples
Exemples d'extensions, de scripts et d'utilisations de l'API pour WinDbg.
 fuzzysecurity/fermion
Fermion, un wrapper électron pour Frida & Monaco.
 binsec/xyntia
Xyntia, le désobfuscateur en boîte noire
 nalen98/ghidraemu
Émulateur natif de Pcode
 hugsy/windbg_js_scripts
Jouets scripts pour jouer avec l'API JS de WinDbg
 rbmm/ntdetours
Implémentation de Detours (x64/x86) qui n'utilise que l'import ntdll
 dvyukov/centipede
Moteur de fuzzing distribué guidé par la couverture, compatible avec les cibles libFuzzer ; passe à l'échelle jusqu'à des milliers de tâches…
 0x3c3e/slides
CodeQL + DTrace = Vulnérabilités de divulgation mémoire dans XNU
 zer0condition/reversekit
x64 Dynamic Reverse Engineering Toolkit
 google/buzzer
Chaîne d'outils de fuzzing eBPF pour générer des programmes eBPF aléatoires et valider le comportement du vérificateur et de l'exécution du noyau.…
 hasherezade/pesieve-go
Bindings Golang pour PE-sieve
 awslabs/snapchange
Fuzzing léger d'un instantané de mémoire à l'aide de KVM
 lauriewired/artful
La bibliothèque ARTful pour modifier dynamiquement le runtime Android
 dere-ad2001/frida-labs
Le dépôt contient une série de défis pour apprendre Frida pour l'exploitation Android.