
 ddudle/ctxdebug
Plateforme de rétro-ingénierie propulsée par MCP, connectant WinDbg, IDA Pro et x64dbg à plus de 160 outils de débogage et d'analyse accessibles par IA.

Serveurs MCP pour WinDbg, IDA Pro et x64dbg
Une interface stdio · 160+ outils · Trois débogueurs, un client.

Démarrage rapide · Architecture · Serveurs · Flux de travail · Signaler un problème
Site web · ctxdebug.xyz · Contact · [email protected] · Statut · Alpha publique
Pour l'ingénierie inverse, l'analyse de crashs et la recherche en sécurité autorisées sur des systèmes que vous possédez ou que vous êtes autorisé à analyser.
ctxdebug est une plateforme MCP (Model Context Protocol) qui connecte WinDbg, IDA Pro 9.x et x64dbg aux assistants de codage IA. Utilisez-la pour l'analyse de vidages mémoire (crash dumps), la revue statique dans IDA et le débogage en direct dans x64dbg — sans copier-coller de sortie entre les fenêtres.
Une interface stdio. 160+ outils. Trois débogueurs, un client.
Fonctionnement. Chaque débogueur est exposé comme un serveur d'outils MCP. Vous dialoguez avec Claude, Kiro ou tout client compatible MCP ; le client appelle les débogueurs. Aucun copier-coller, aucune corrélation manuelle entre les outils.
Exemple. Vous demandez : « analyse ce vidage mémoire et trouve la cause racine. » ctxdebug ouvre le vidage dans WinDbg, exécute
!analyze -v, récupère l'adresse fautive, décompile la fonction dans IDA Pro et renvoie un rapport combiné avec le pseudocode et la chaîne d'appelants.
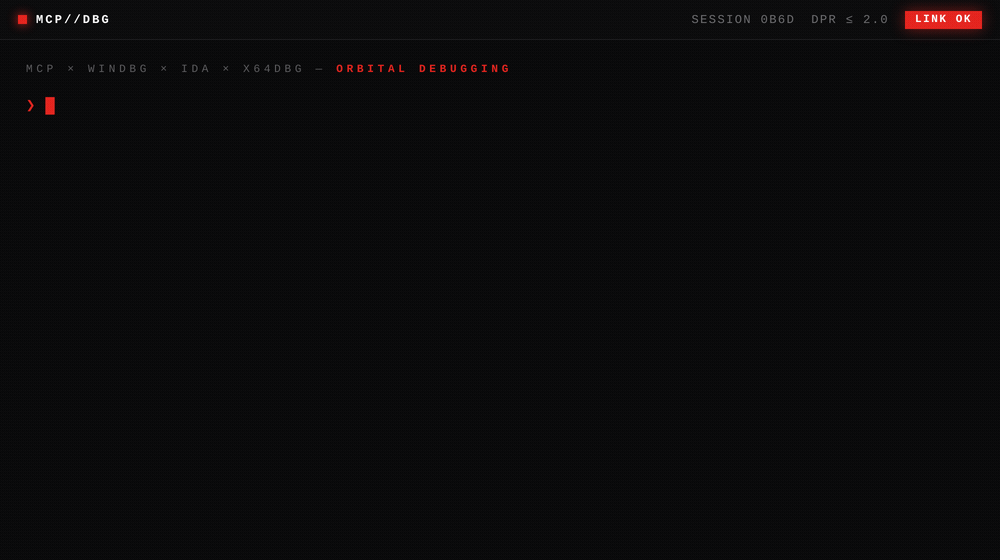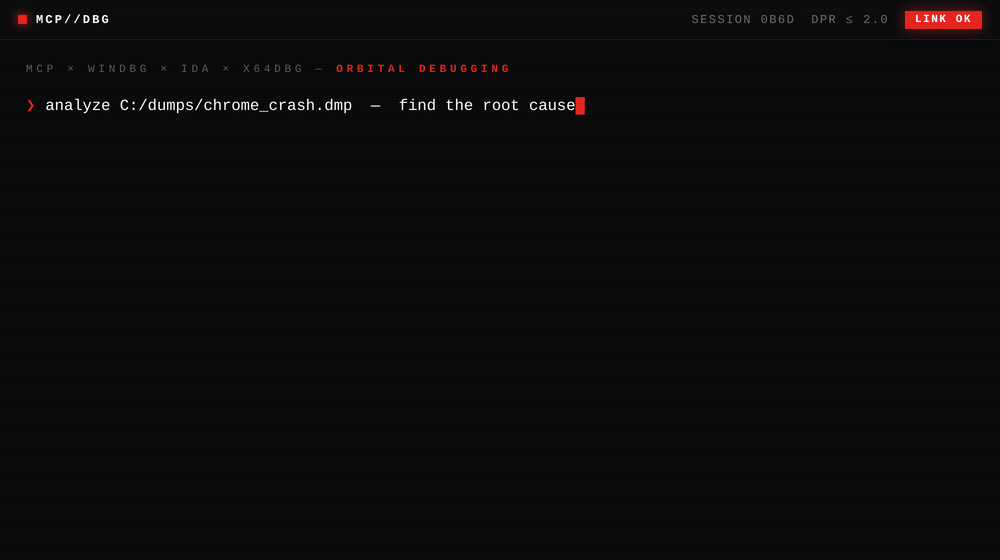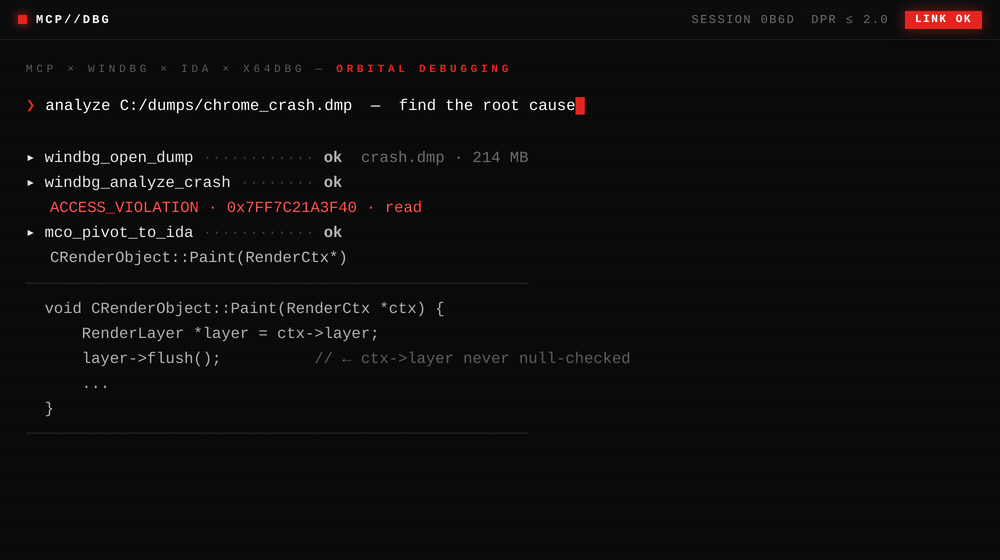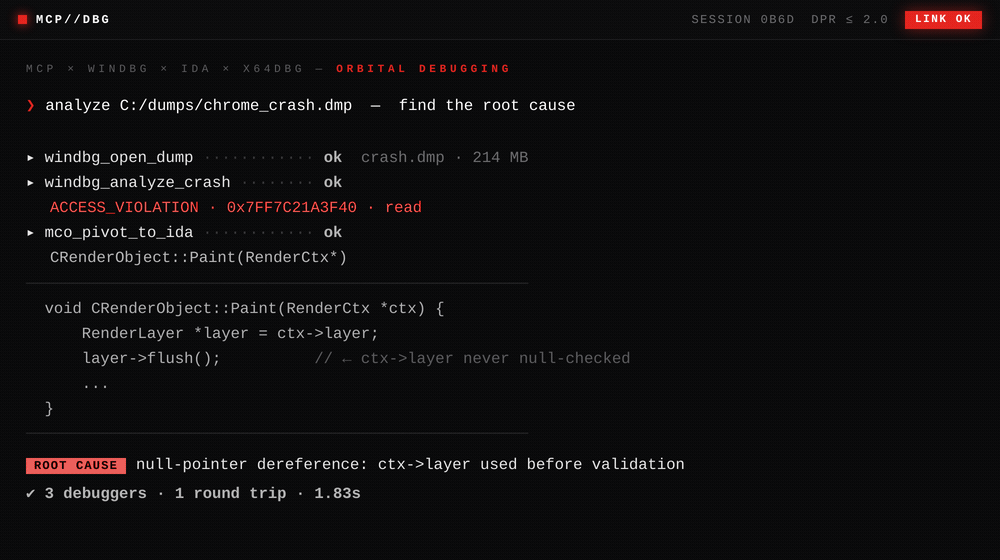
Un seul prompt → WinDbg ouvre le vidage, analyse le crash, IDA décompile la fonction fautive — rapport combiné en ~1,8 s.
git clone https://github.com/DdUdle/ctxdebug.git
cd ctxdebug
pip install -e .
Serveurs individuels :
claude mcp add windbg       -- python windbg_mcp.py
claude mcp add ida          -- python ida_mcp.py
claude mcp add x64dbg       -- python -m agent --mcp
claude mcp add mco          -- python mco_orchestrator.py
claude mcp add mco-sessions -- python mco_sessions.py
Ou utilisez la passerelle unifiée — un seul serveur, tous les outils :
claude mcp add mco-gateway -- python mco_gateway.py
Voir mcp_config_example.json pour la configuration JSON complète avec les variables d'environnement.
Une fois un serveur enregistré, demandez à votre client IA :
Open C:\dumps\crash.dmp, run a full crash analysis,
and decompile the function at the fault address.
L'orchestrateur enchaîne windbg_open_dump → windbg_analyze_crash → mco_pivot_to_ida et renvoie le pseudocode avec la chaîne d'appelants.
| Capacité | Ce qu'elle fait |
|---|---|
| Contrôle du débogueur en direct | Exécuter, mettre en pause, exécuter pas à pas et inspecter un processus via x64dbg. Définir des points d'arrêt sur des groupes d'API (memory, network, crypto) au lieu d'une adresse à la fois. |
| Pivot inter-débogueurs | Prendre une adresse depuis un vidage de crash WinDbg et l'ouvrir dans IDA Pro pour la décompilation, les appelants et les appelés en un seul appel d'outil. |
| Analyse pilotée par objectifs | Le serveur x64dbg inclut un agent ReAct optionnel (agent_analyze) qui planifie des objectifs multi-étapes — par exemple trouver une boucle d'unpacking ou lister les vérifications anti-analyse — en enchaînant les appels d'outils. Fonctionne avec Claude, Groq, Ollama local, ou uniquement des heuristiques. |
| Notes persistantes | L'agent stocke les signatures de packers, les motifs anti-analyse et les notes des sessions précédentes, et peut les rappeler sur de nouvelles cibles. |
| Enregistrement de session | Les appels d'outils peuvent être journalisés dans SQLite avec recherche plein texte (FTS5). Rejouer une chronologie, comparer deux sessions ou exporter un rapport Markdown. |
| Inventaire anti-analyse | Combine une analyse statique (imports/motifs IDA) et une analyse dynamique (PEB/RDTSC x64dbg) en un seul rapport. Correctifs de laboratoire optionnels (indicateurs PEB, modifications d'instructions) pour les échantillons que vous êtes autorisé à analyser. |
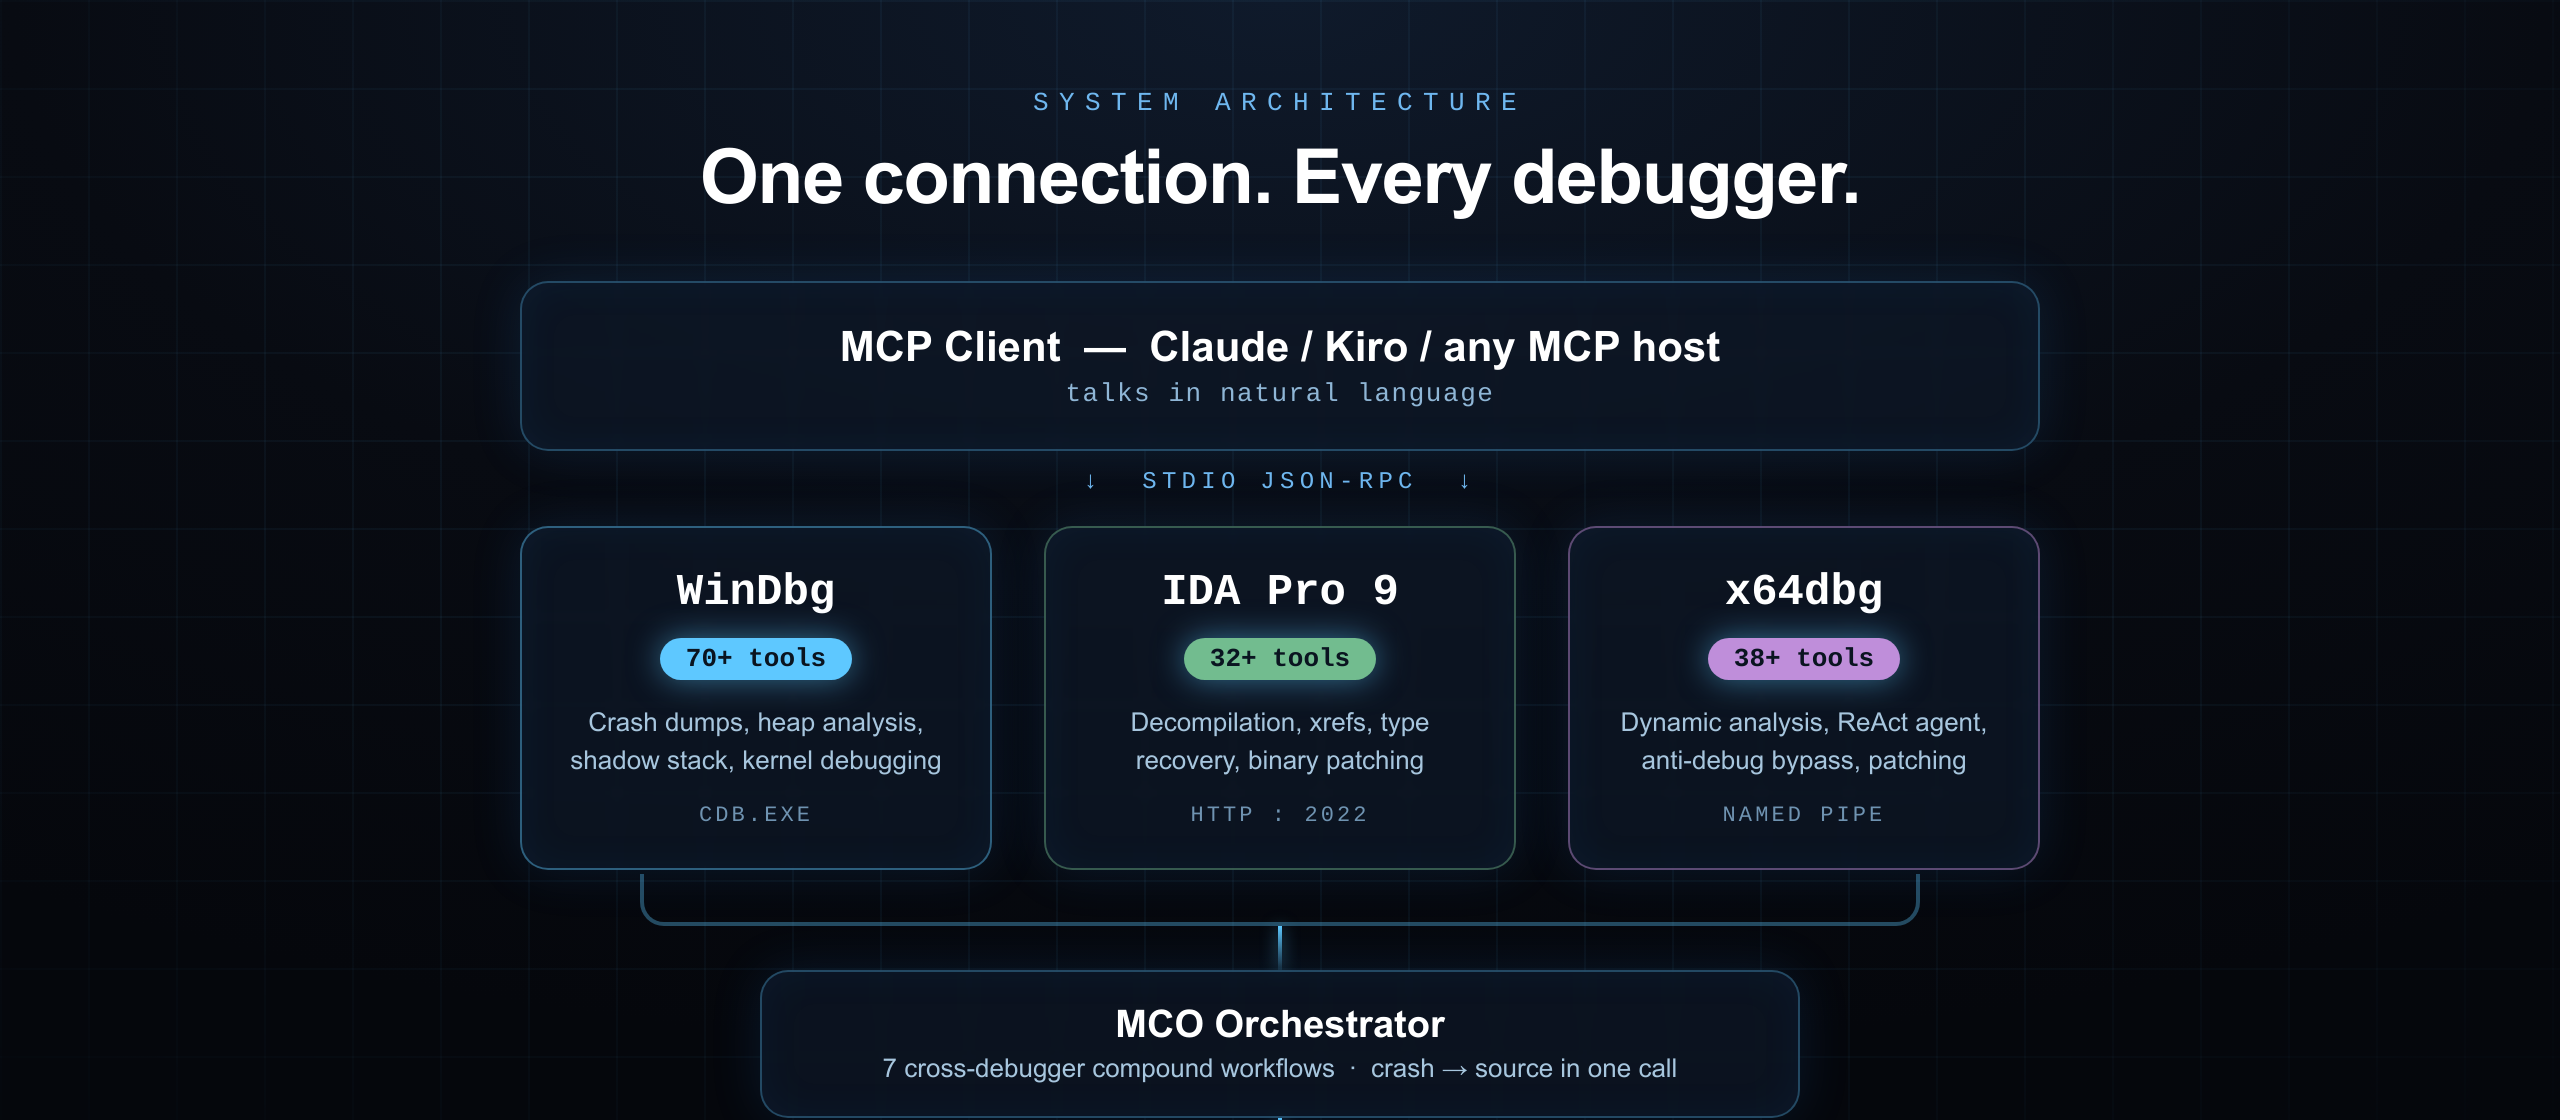
2024-11-05)localhost:2022, découverte automatique du point de terminaison parmi 6 candidatsX64A + longueur uint32 + remplissage de 8 octets + JSON)| Serveur | Fichier | Ce qu'il fait | Outils |
|---|---|---|---|
windbg | windbg_mcp.py | Vidages de crash, analyse du tas, shadow stack, débogage noyau | 70+ |
ida | ida_mcp.py | Décompilation, xrefs, récupération de types, patch de binaires | 32+ |
x64dbg | agent/ | Analyse dynamique, agent ReAct, inspection et patch de la mémoire | 38+ |
mco | mco_orchestrator.py | Workflows composés inter-débogueurs | 7 |
mco-sessions | mco_sessions.py | Enregistrement de session, recherche FTS, export Markdown | 13 |
mco-gateway | mco_gateway.py | Proxy unifié — tous les serveurs via une seule connexion | tous |
Nécessite cdb.exe du Windows SDK. Chemin par défaut :
C:\Program Files (x86)\Windows Kits\10\Debuggers\x64\cdb.exe
Définissez WINDBG_MCP_CDB si votre chemin diffère. Aucun pré-lancement nécessaire — les outils ouvrent les dumps ou s'attachent à la demande.
Ouvrez IDA Pro 9.x avec un binaire chargé.
Dans la console Python, exécutez :
exec(open(r'path\to\ctxdebug\ida_server_plugin.py').read())
