Grapefruit : suite open-source de tests de sécurité mobile


Boîte à outils d'instrumentation d'applications mobiles à l'exécution propulsée par Frida.
Inspectez, interceptez et modifiez les applications mobiles via une interface web.
Il prend désormais en charge iOS et Android !
Démarrage rapide
Nécessite un serveur Frida en cours d'exécution sur votre appareil. Suivez d'abord les guides d'installation officiels(Android).
npm (recommandé, nécessite Node.js 22.18+)
npm install -g igf
igf
Ou exécuter sans installation (nécessite Node.js 22.18+)
npx igf
Les binaires précompilés pour macOS, Linux et Windows sont disponibles sur GitHub Releases.
Le développement depuis les sources et les exécutables précompilés utilisent tous deux Node.js ; consultez le guide de développement pour le flux de travail npm.
Utilisation
igf [options]           Start the server (default)

Options:
  --frida <16 | 17>      Frida version to use (default: 17)
  --host <host>          Host to bind (default: 127.0.0.1)
  --port <port>          Port to bind (default: 31337)
  --project <path>       Project directory for data/cache/logs (default: .igf in cwd)
  --no-open              Do not open browser on startup
  --help, -h             Show help message
Variables d'environnement
| Variable | Description | Valeur par défaut |
|---|
HOST | Adresse de liaison du serveur | 127.0.0.1 |
PORT | Port du serveur | 31337 |
FRIDA_VERSION | Version majeure de Frida (16 ou 17) | 17 |
FRIDA_TIMEOUT | Délai d'expiration des opérations Frida (ms) | 1000 |
PROJECT_DIR | Répertoire du projet pour les données/cache/journaux | .igf dans le répertoire courant |
Les options de ligne de commande ont priorité sur les variables d'environnement lorsque les deux sont définies.
Fonctionnalités
- Hooking de méthodes à l'exécution - Interceptez les fonctions natives et managées avec une journalisation structurée
- Interception des API cryptographiques - Surveillez les opérations de chiffrement/déchiffrement avec capture des données
- Navigateur de système de fichiers - Naviguez, téléversez, téléchargez et inspectez les fichiers avec un aperçu hexadécimal/texte
- Inspection de bases de données SQLite - Parcourez les tables, exécutez des requêtes et consultez les résultats
- Diffusion Syslog - Surveillance des journaux système et de l'agent en temps réel
- Rapports de plantage de processus - Gestionnaire d'exceptions avec vidage des registres et trace de pile
- Prise en charge de Flutter - Surveillez les canaux de méthodes de la plateforme et explorez les snapshots AOT Dart, les fonctions, les classes, les chaînes, les références et les composants récupérés
- Prise en charge de React Native - Inspecteur de bridge et REPL d'injection JavaScript
- Scanner de mémoire - Recherchez et inspectez la mémoire des processus
- Moniteur de confidentialité - Suivez l'accès aux API sensibles (caméra, microphone, localisation, capteurs, etc.)
- Inspecteur de threads - Affichez et gérez les threads des processus
- Navigateur de modules/symboles - Inspectez les modules chargés et les symboles exportés
- Analyse et décompilation - DEX, Flutter AOT, bytecode Hermes et code natif. Assistance IA disponible pour la génération de scripts de hook
iOS
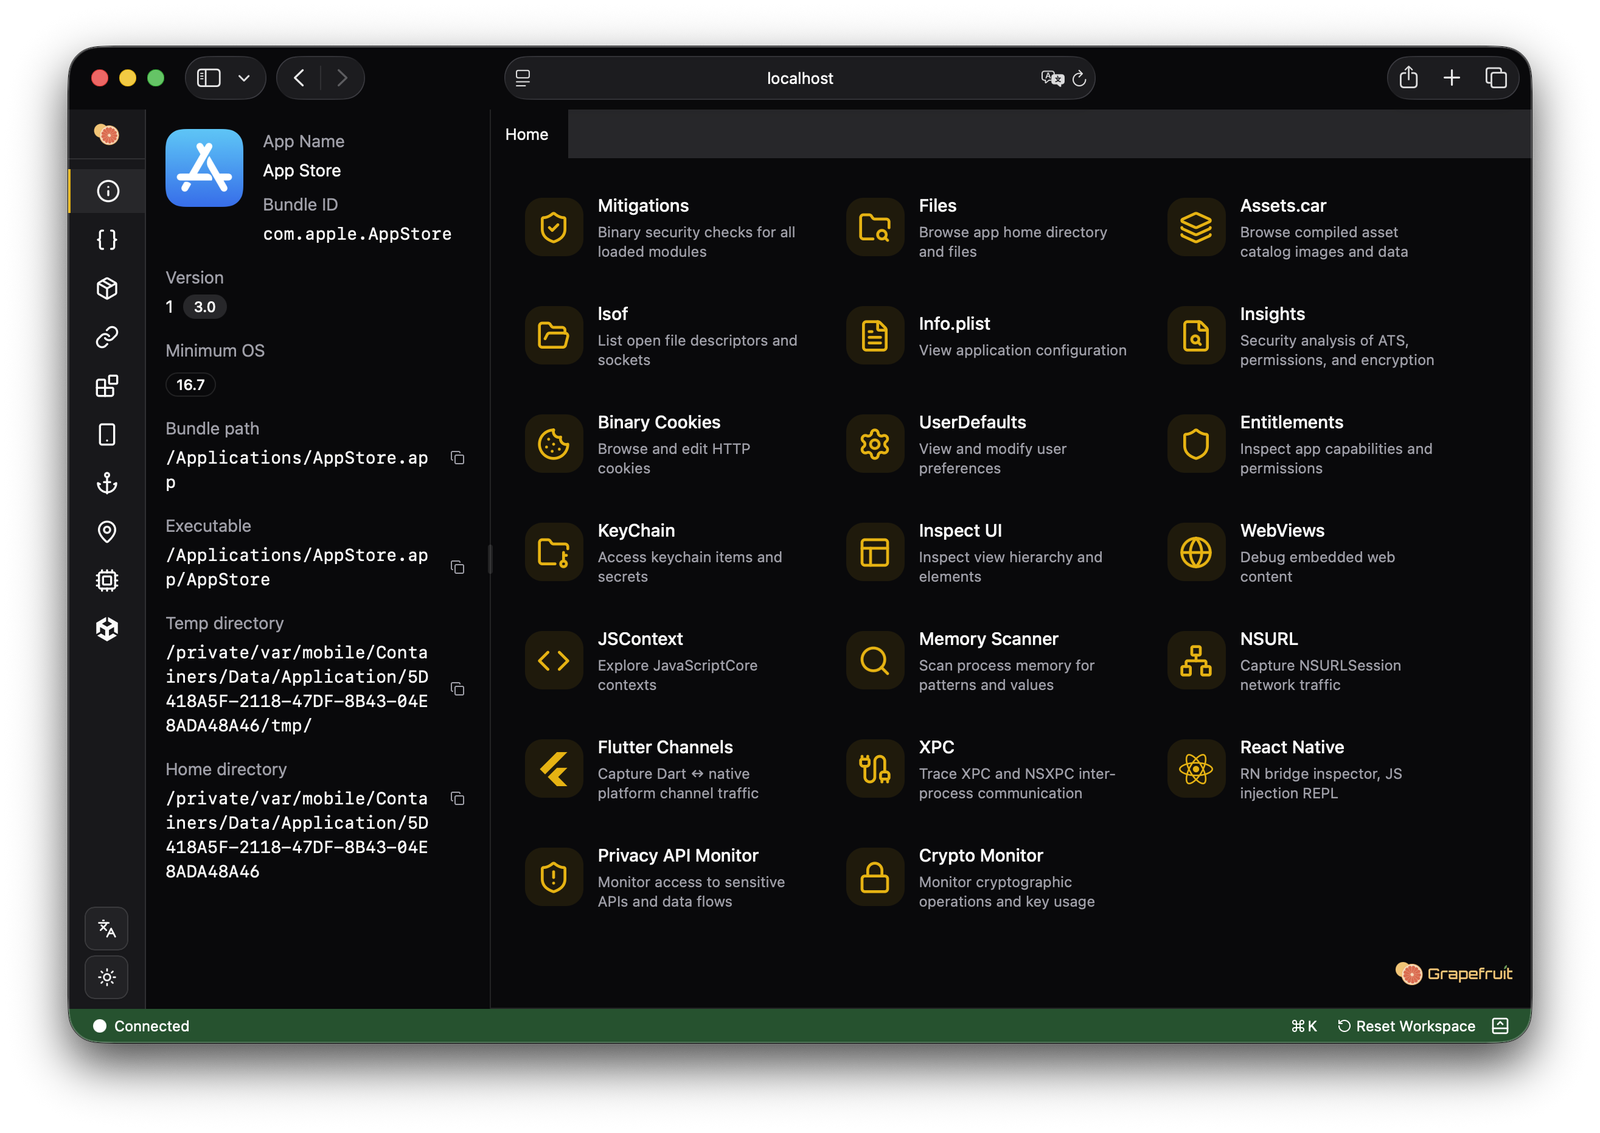
- Accès et modification du trousseau (Keychain)
- Capture du trafic des sessions NSURL (HTTP/HTTPS/WebSocket)
- Inspection de WebView et JSContext avec exécution de JavaScript
- Vidage de la hiérarchie UI et mise en évidence des éléments
- Visionneuses d'Info.plist, des entitlements et des cookies binaires
- Contournement de la biométrie (Touch ID / Face ID)
- Navigateur de UserDefaults
- Surveillance du presse-papiers et des opérations sur les fichiers
- Usurpation de la géolocalisation
- Usurpation de l'identifiant de l'appareil
- Inspection des classes et méthodes Objective-C
- Handles de fichiers ouverts et connexions réseau (lsof)
- Analyse de sécurité (PIE, ARC, canaris de pile, chiffrement)
- Visionneuse de catalogue d'assets (Assets.car)
- Inspection des messages XPC/NSXPC
Android
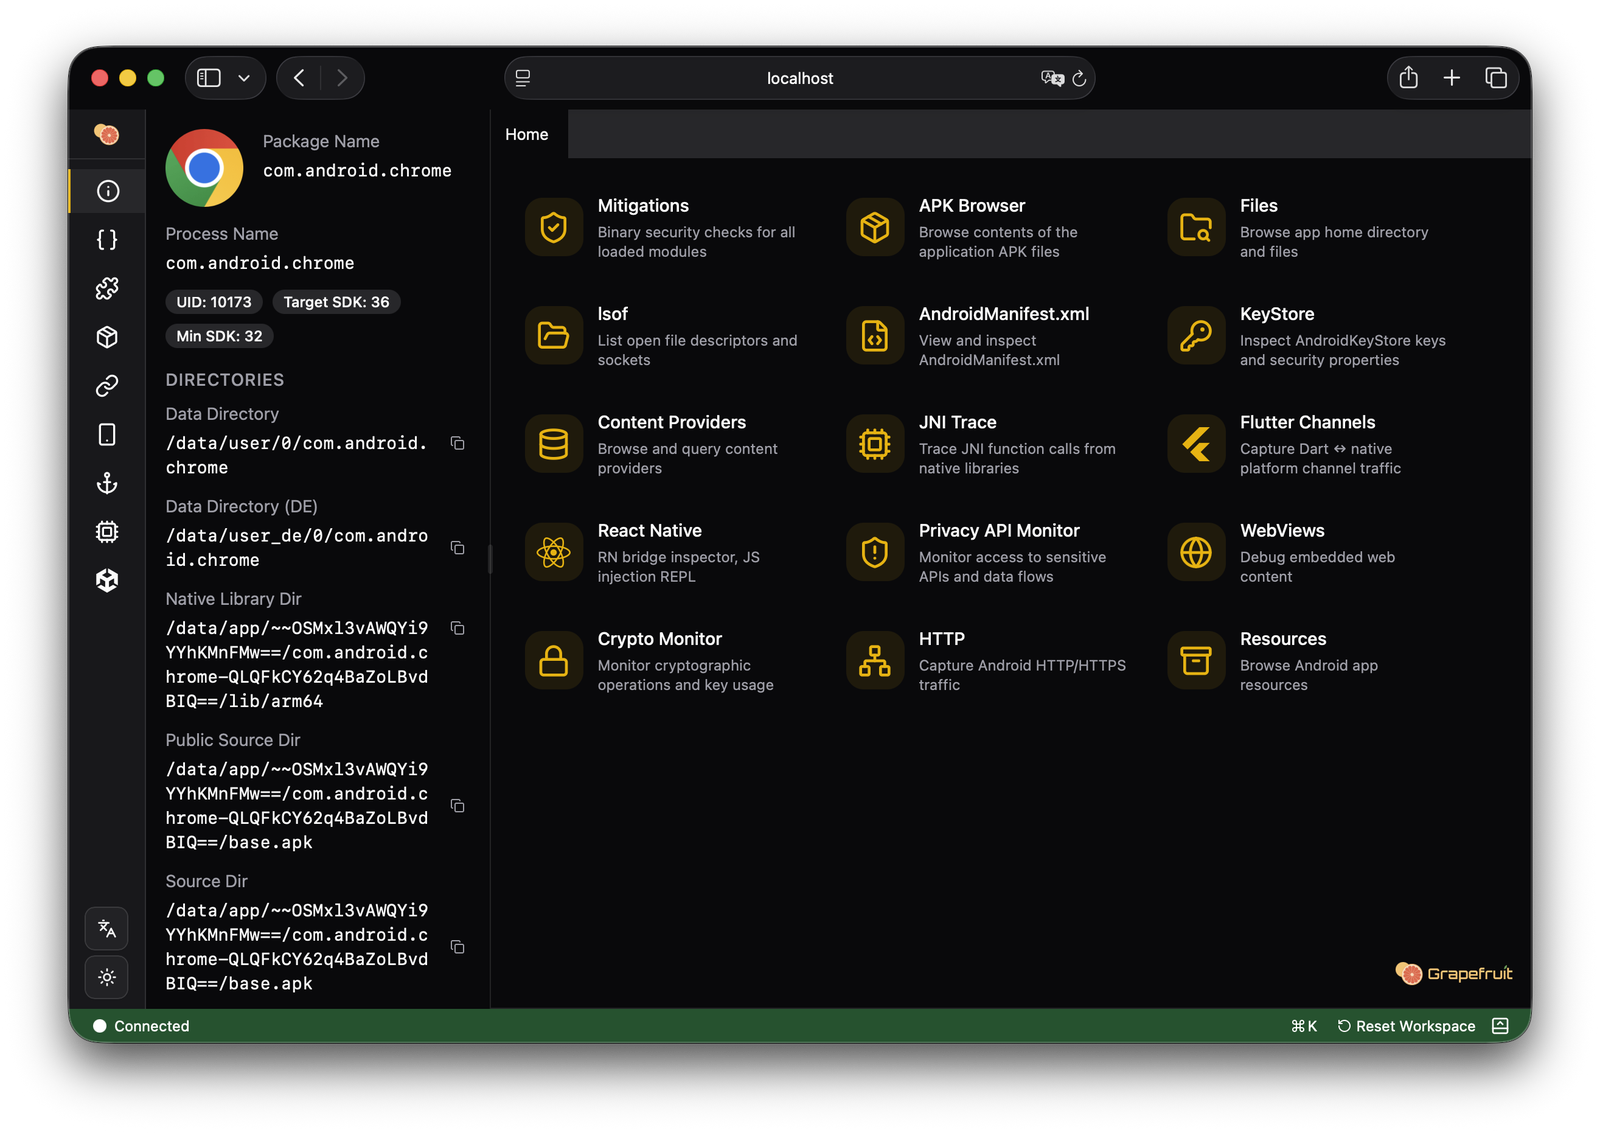
- Décodeur AndroidManifest.xml et navigateur de composants (activités, services, receivers, providers)
- Inspection du Keystore Android avec les attributs des clés
- Requête, insertion, mise à jour et suppression via les content providers
- Traçage des appels JNI avec arguments, valeurs de retour et traces de pile
- Inspection des classes Java (méthodes, champs, interfaces)
- Construction et lancement d'Intents
- Handles de fichiers ouverts et connexions réseau (lsof)
- Capture du trafic HTTP (OkHttp, Volley, URLConnection)
- Navigateur de ressources
- Surveillance du presse-papiers et des SharedPreferences
- Surveillance des broadcast receivers
Documentation
Périmètre et non-objectifs
Ce projet n'inclut pas de contournements intégrés pour les protections anti-altération :
- Contournement de la détection de Frida
- Contournement de l'épinglage de certificats SSL/TLS
- Contournement de la détection de jailbreak ou de root
Justification : Les solutions RASP (Runtime Application Self-Protection) évoluent continuellement pour détecter les frameworks d'instrumentation. Maintenir des contournements efficaces exige un effort constant pour suivre le rythme des nouvelles méthodes de détection, ce qui introduit une charge de maintenance importante et des problèmes de stabilité potentiels. Ces contournements sont également très spécifiques à chaque application, rendant les solutions génériques fragiles.
Plutôt que de fournir des contournements intégrés fragiles, Grapefruit se concentre sur des capacités d'instrumentation et d'inspection qui se combinent bien avec des outils de contournement dédiés.
Approches recommandées pour les évaluations autorisées où un contournement RASP est requis :



