
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
ida_bochs_windows — Script d'aide pour le débogage du noyau Windows avec IDA Pro sur le débogueur natif Bochs (y compris les symboles PDB) | Kitploit
Outils/GitHubGitHub/therealdreg/ida_bochs_windows
Analyse Dynamique de Code (DAST)Rétro-ingénierieDébogueursAnalyse de Binaires
GitHubtherealdreg/ida_bochs_windows

ida_bochs_windows

Script d'aide pour le débogage du noyau Windows avec IDA Pro sur le débogueur natif Bochs (y compris les symboles PDB)

Voir le dépôt
62934il y a 3 ansVérifié par Kitploit
Site web
Partager

ida_bochs_windows

Script d'assistance pour le débogage du noyau Windows avec IDA Pro sur le débogueur natif Bochs (y compris les symboles PDB)

python3 + idapython 7.4
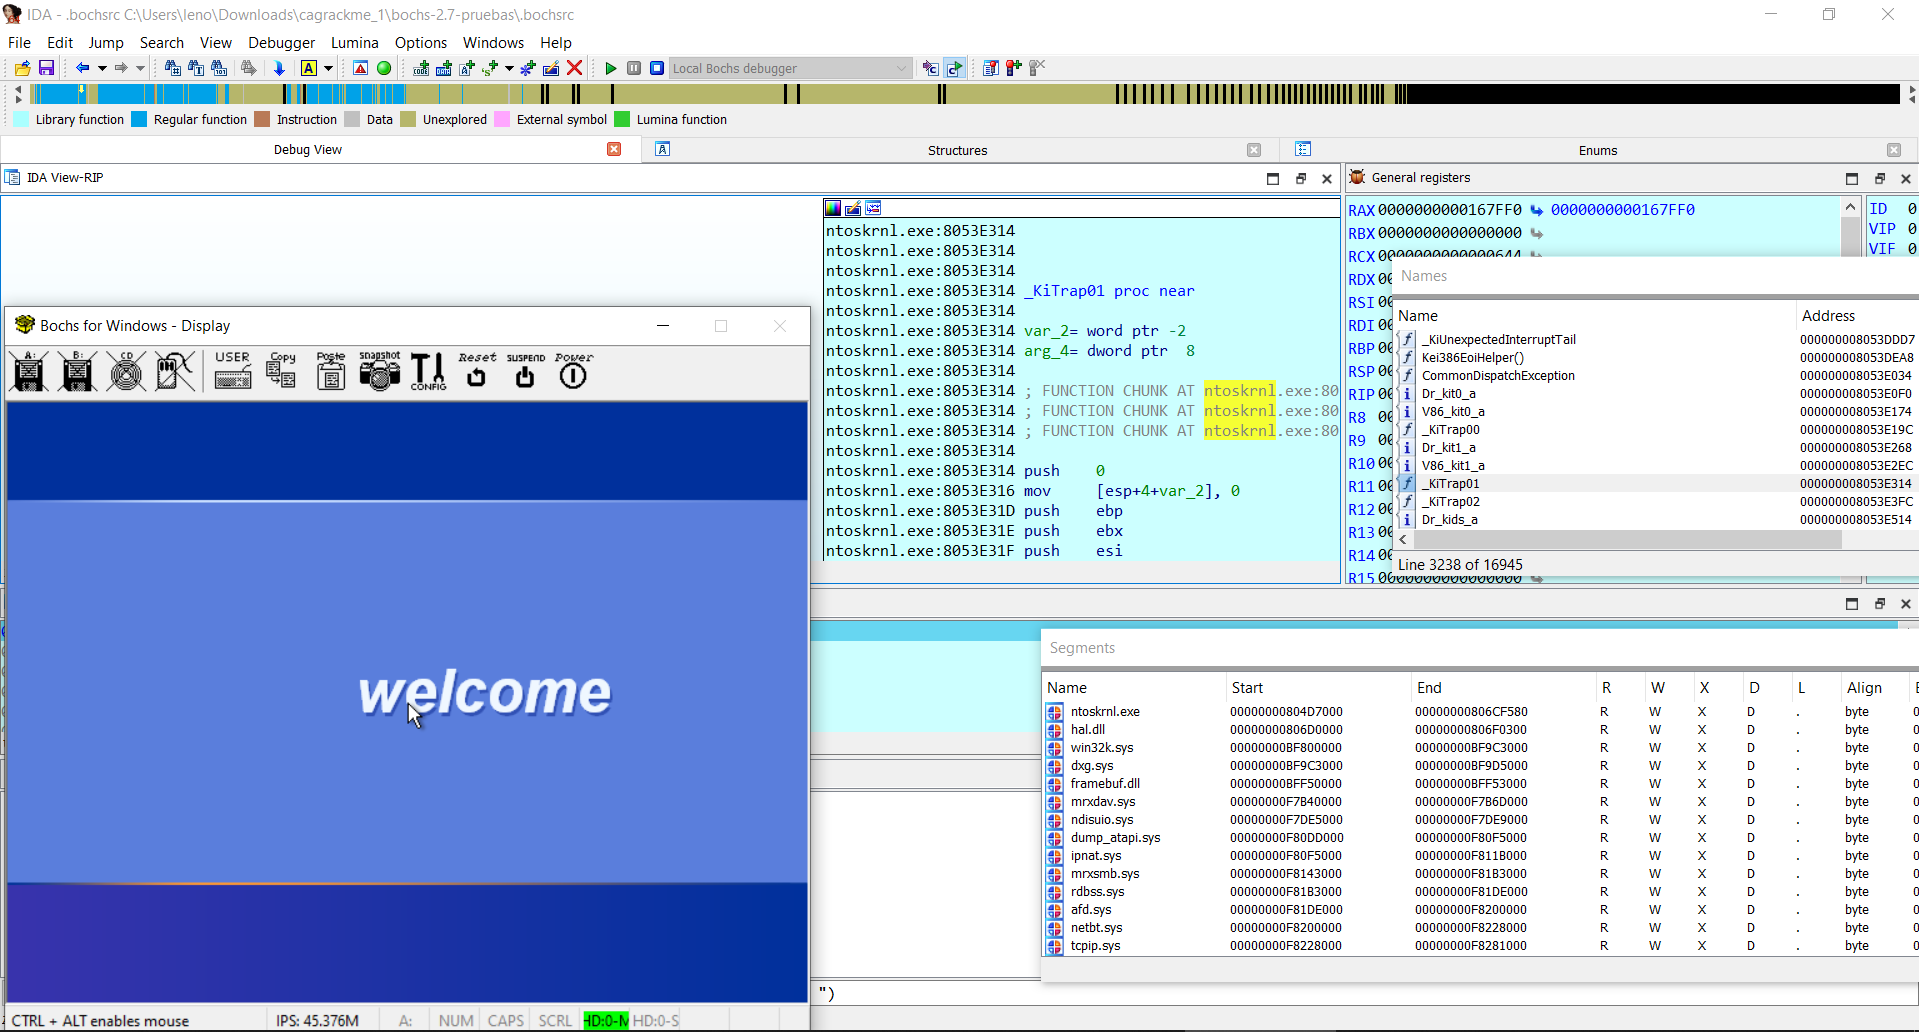
bochimage

Débogueur Bochs :

names

Interface graphique du débogueur Bochs :
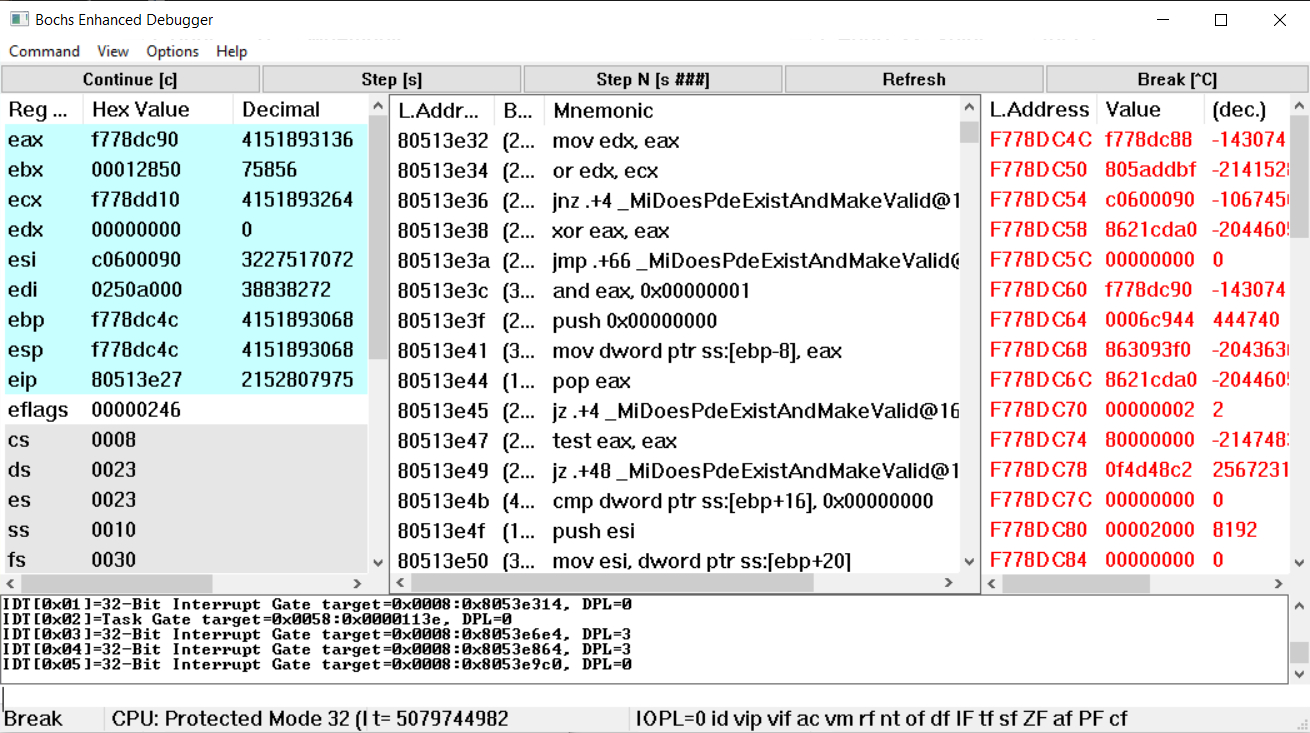
debugui

Utilisation

AVERTISSEMENT : AVANT D'OUVRIR IDA, vous devez définir la variable d'environnement : _NT_SYMBOL_PATH vers les symboles Windows, ex :

SRV*C:\winsymbols*

Modifiez "C:\Program Files\IDA Pro 7.7\cfg\dbg_bochs.cfg"

BOCHSDBG = "C:\\Users\\leno\\Desktop\\Bochs-pruebas\\bochs\\bochs.exe";
BOCHSRC = "C:\\Users\\leno\\Desktop\\Bochs-pruebas\\bochs\\.bochsrc";

Allez dans IDA .....

Ouvrez IDA PRO,

Allez dans Debugger -> Run -> Local Bochs Debugger

Application :

C:\Users\leno\Desktop\Bochs-pruebas\bochs\.bochsrc

Cliquez sur Debug Options -> Set specific options -> Sélectionnez Disk image

Démarrez une session de débogage et allez dans File -> Script File -> ida_bochs_windows.py

Ce script idapython vous demande le fichier de symboles Bochs

Terminé !

Exporter les noms IDA vers un fichier pour le débogage Bochs brut

  1. Ouvrez IDA PRO, démarrez une session de débogage et allez dans File -> Script File -> ida_bochs_windows.py
  2. Exécutez ida_names_to_bochs_sym.py
  3. Sélectionnez un fichier pour enregistrer les informations

Utilisez le fichier généré dans le débogueur Bochs (ldsym global + chemin du fichier), exemple :

ldsym global "C:\\Users\\Dreg\\bochs\\bochs_syms.txt"

Exporter les segments IDA vers un fichier pour le débogage Bochs brut

  1. Ouvrez IDA PRO, démarrez une session de débogage et allez dans File -> Script File -> ida_bochs_windows.py
  2. Exécutez ida_segs_to_bochs_sym.py
  3. Sélectionnez un fichier pour enregistrer les informations

Utilisez le fichier généré dans le débogueur Bochs (ldsym global + chemin du fichier), exemple :

ldsym global "C:\\Users\\Dreg\\bochs\\bochs_segs.txt"

Fusionner bochs_segs.txt et bochs_syms.txt

Il peut être utile d'avoir les segments + symboles ensemble :

type bochs_segs.txt > bochs_segs_and_syms.txt
type bochs_syms.txt >> bochs_segs_and_syms.txt

Maintenant, lorsqu'une instruction est hors d'un segment connu, il est facile de la visualiser :

bochsend

Vidéo de démonstration

https://youtu.be/X8bJ421iaVA

Liens connexes

Script d'assistance pour le débogage du noyau Windows avec IDA Pro sur VMware + stub GDB (y compris les symboles PDB) :

  • https://github.com/therealdreg/ida_vmware_windows_gdb

Scripts d'assistance pour le débogage Windows avec symboles pour Bochs et IDA Pro (fichiers PDB). Très pratiques pour le mode utilisateur <--> mode noyau :

  • https://github.com/therealdreg/symseghelper

Script d'assistance pour le débogage du noyau Linux avec IDA Pro sur VMware + stub GDB (y compris quelques aides aux symboles) :

  • https://github.com/therealdreg/linux_kernel_debug_disassemble_ida_vmware

Exportez les symboles PDB avec prise en charge du format de débogage Bochs (avec support Wine) :

  • https://github.com/therealdreg/pdbdump_bochs

Outils pour le débogage du noyau Linux sur Bochs (y compris symboles, débogueur natif Bochs et IDA PRO) :

  • https://github.com/therealdreg/bochs_linux_kernel_debugging

Crédits

Basé sur l'original IDA-VMware-GDB par Oleksiuk Dmytro (alias Cr4sh) https://github.com/Cr4sh/IDA-VMware-GDB


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




