

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
936 résultats
ARES preview

ARES

GitHubmafifrizi/ares

Plateforme autonome d'engagement red-team avec orchestration de modules MITRE ATT&CK, résolution de chemins d'attaque par DAG, contrôles OPSEC,…
defensive-toolspenetration-testing-frameworksexploit-frameworks+5
582
il y a 3 jours
pentest-copilot preview

pentest-copilot

GitHubbugbasesecurity/pentest-copilot

Agent de test d'intrusion piloté par IA qui se connecte à une machine Kali, exécute automatiquement des outils de sécurité, analyse les résultats et…

penetration-testing-frameworksreconnaissanceweb-proxies-interception+8
1.5kil y a 1 mois
TornadoRevC2 preview

TornadoRevC2

GitHubkamalx06/tornadorevc2

Modular post-exploitation framework managing reverse-shell sessions over TCP/TLS/mTLS with plugins for enumeration, in-memory execution, SOCKS5…

penetration-testing-frameworksprivilege-escalationpersistence-mechanisms+8
34il y a 9 jours
voidsyscall preview

voidsyscall

GitHubvoidsecsoftwares/voidsyscall

Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.

privilege-escalationencryption-decryption-toolspersistence-mechanisms+9
62il y a 23 jours
BEAR-C2 preview

BEAR-C2

GitHubs3n4t0r-0x0/bear-c2

The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+8
687il y a 12 jours
DNSlivery preview

DNSlivery

GitHubsamybaiwir/dnslivery

Livraison facile de fichiers et de payloads via DNS

data-exfiltrationpenetration-testingcommand-and-control+2
426il y a 9 mois
CyberStrikeAI preview

CyberStrikeAI

GitHubaipentest/cyberstrikeai

The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…
penetration-testing-frameworksvulnerability-scannerscontainer-security+8
7.1kil y a 10 jours
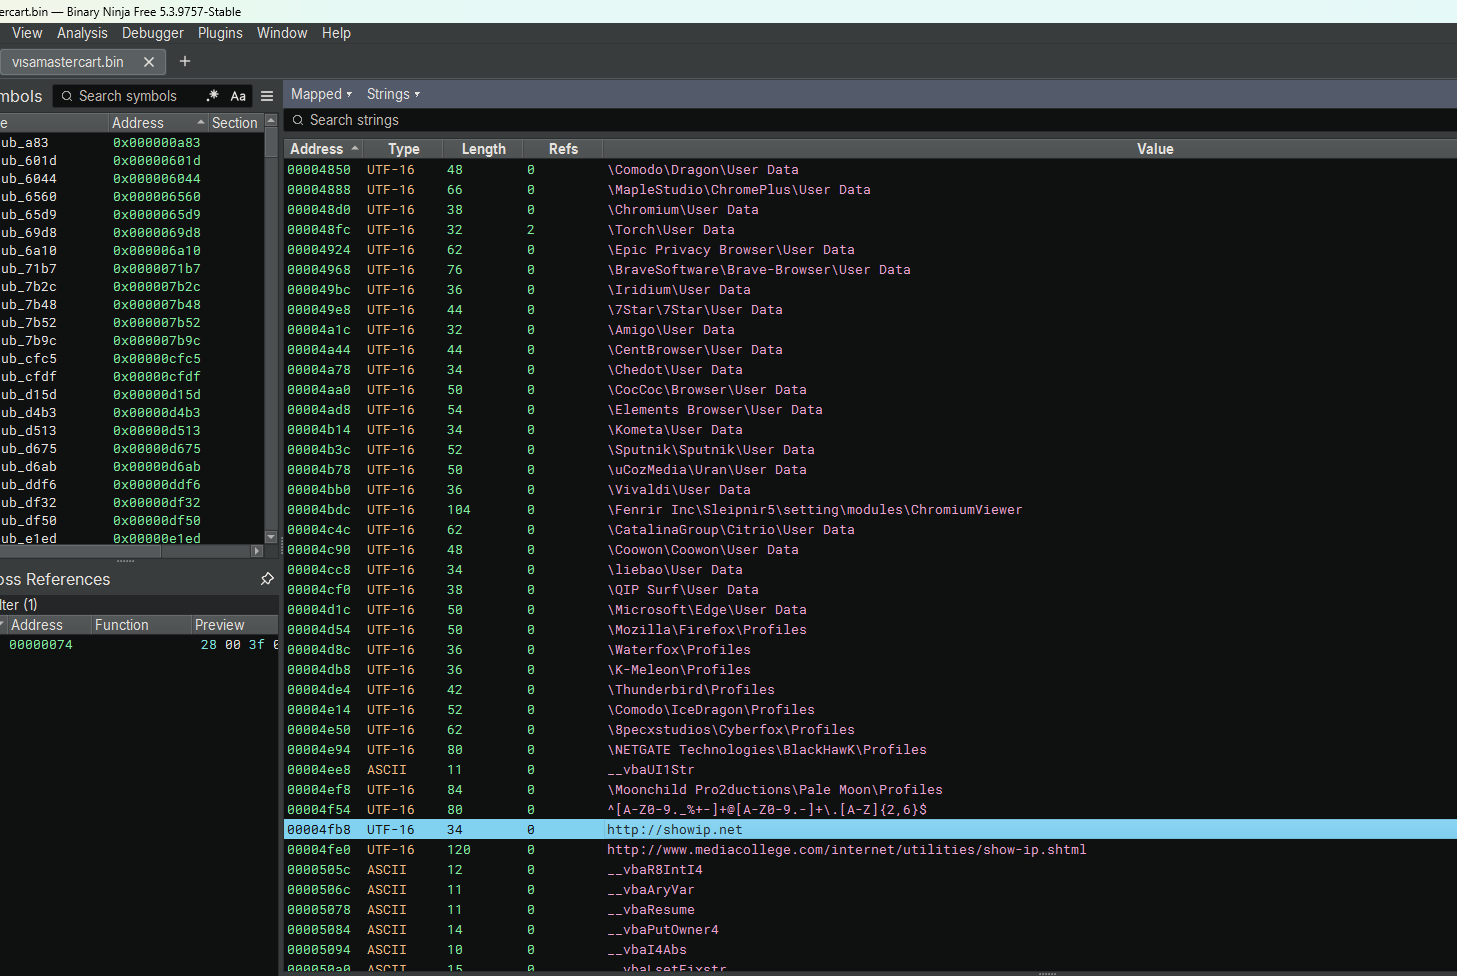
wraith preview

wraith

GitHubarcanum-sec/wraith

Framework de hooking de navigateurs pour équipes rouges autorisées et formateurs. Hooking des navigateurs via XSS, contrôle interactif…
exploitationphishingweb-security+6
148il y a 2 mois
DarkTortilla-RAT-Telegram-Exfiltration-Payload-Extraction-Analysis preview

DarkTortilla-RAT-Telegram-Exfiltration-Payload-Extraction-Analysis

GitHubkaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis

Analyse en rétro-ingénierie de DarkTortilla RAT, un malware sophistiqué qui vole les données de cartes bancaires, déchiffre les mots de passe des…
password-attacksreverse-engineeringdata-exfiltration+4
47il y a 29 jours
mythic_ornn preview

mythic_ornn

GitHubn0qword/mythic_ornn

Générateur piloté par LLM pour les agents Mythic, les types de payload et les profils C2.
penetration-testing-frameworksexploit-frameworkscommand-and-control+3
54il y a 1 mois
APT-Individual-Combat-Guide preview

APT-Individual-Combat-Guide

GitHubghostwolflab/apt-individual-combat-guide

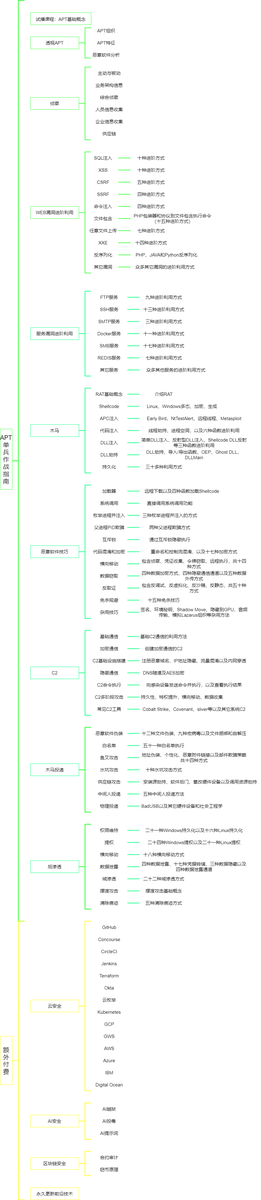
Guide pédagogique et dépôt de code pour comprendre les techniques d'attaques APT, couvrant la reconnaissance, l'exploitation web et de services, les…
exploitationinformation-gatheringpost-exploitation+7
110il y a 10 mois
Lumma-Stealer-dllhost-Hollowing-C2-Domains-Payload-Extraction-Analysis preview

Lumma-Stealer-dllhost-Hollowing-C2-Domains-Payload-Extraction-Analysis

GitHubkaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis

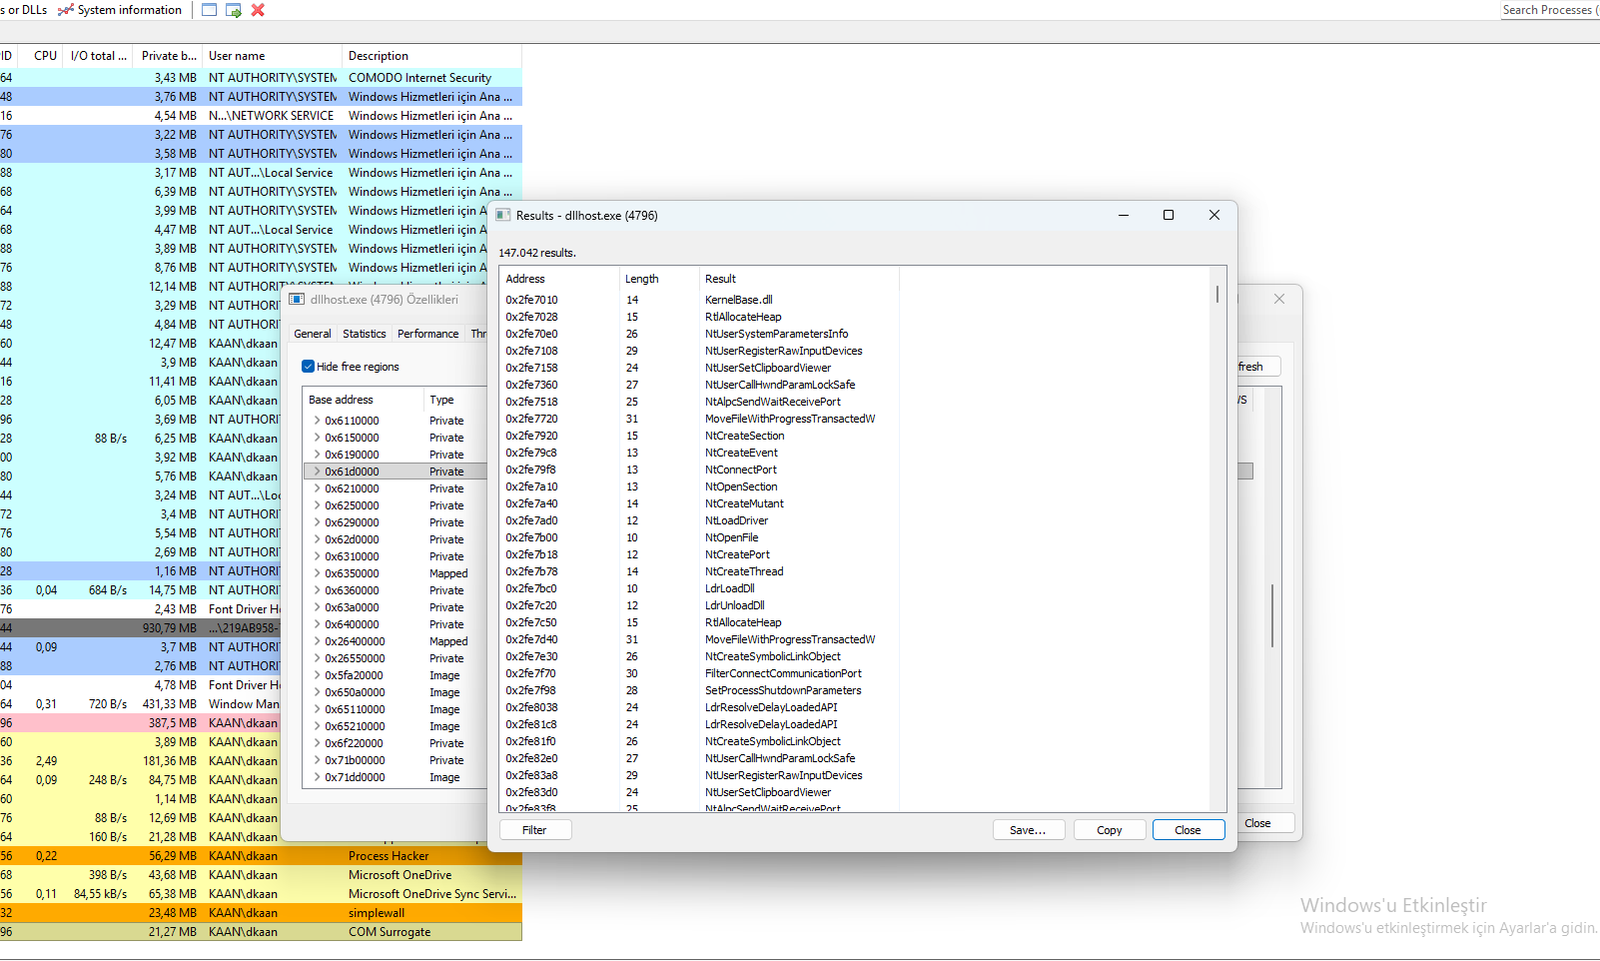
Analyse approfondie en rétro-ingénierie de Lumma Stealer, un voleur d’informations utilisant le process hollowing, les appels à l’API Native et la…

privilege-escalationpersistence-mechanismsreverse-engineering+4
11il y a 1 mois
skills preview

skills

GitHubspecterops/skills

Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
osintreconnaissanceexploitation+9
693il y a 11 jours
Red-Team-Infrastructure-Wiki preview

Red-Team-Infrastructure-Wiki

GitHubbluscreenofjeff/red-team-infrastructure-wiki

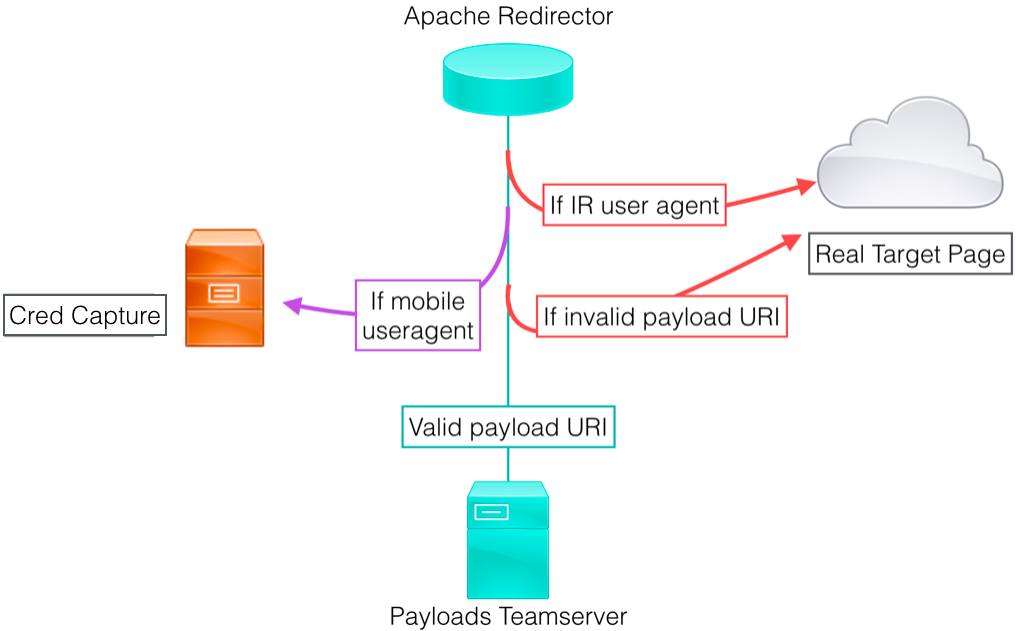
Wiki pour collecter des ressources de durcissement d'infrastructure Red Team

cloud-infrastructure-securityosintphishing+5
4.5kil y a 1 an
stratum-c2 preview

stratum-c2

GitHublame-projects/stratum-c2

Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+6
43il y a 25 jours
SliverMirage preview

SliverMirage

GitHubdaniomass/slivermirage

Chargeur PICO Crystal Palace pour Sliver C2 contournement d'AMSI à double couche, silenciation d'ETW, payloads chiffrés en AES-256-CBC, 6 variantes…
exploitationpost-exploitationmalware-analysis+4
44il y a 1 mois
AcrStealer-Custom-Protocol-Credential-Theft-Payload-Extraction-Analysis preview

AcrStealer-Custom-Protocol-Credential-Theft-Payload-Extraction-Analysis

GitHubkaandemir993/acrstealer-custom-protocol-credential-theft-payload-extraction-analysis

Analyse d'ingénierie inverse d'AcrStealer, un voleur d'informations sophistiqué qui utilise des protocoles personnalisés, le vol d'identifiants de…
reverse-engineeringdata-exfiltrationmalware-analysis+2
3il y a 1 mois
iodine preview

iodine

GitHubyarrick/iodine

Tunnélisez des données IPv4 à travers des serveurs DNS pour contourner les restrictions de pare-feu et fournir un accès réseau furtif pour les tests…

ids-ips-evasiondata-exfiltrationnetwork-security+4
8.0kil y a 4 jours
Précédent1234…52Suivant