
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Lumma-Stealer-dllhost-Hollowing-C2-Domains-Payload-Extraction-Analysis — Analyse approfondie en rétro-ingénierie de Lumma Stealer, un voleur d’informations utilisant le process hollowing, les appels à l’API Native et la communication C2. Comprend l’extraction de la charge utile, le détournement du presse-papiers, l’enregistrement des frappes clavier et l’identification du domaine C2. | Kitploit
Outils/GitHubGitHub/kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Escalade de PrivilègesMécanismes de PersistanceRétro-ingénierieExfiltration de DonnéesAnalyse de MalwareCommandement et ContrôleAnalyse de Binaires
GitHub

À propos

Analyse approfondie en rétro-ingénierie de Lumma Stealer, un voleur d’informations utilisant le process hollowing, les appels à l’API Native et la communication C2. Comprend l’extraction de la charge utile, le détournement du presse-papiers, l’enregistrement des frappes clavier et l’identification du domaine C2.

Partager
kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis

Lumma-Stealer-dllhost-Hollowing-C2-Domains-Payload-Extraction-Analysis

Voir le dépôt
12197il y a 2 moisPas encore vérifié

1. Setup.exe – Chaînes relatives à la confidentialité, aux pilotes et à la mémoire

L'analyse mémoire de setup.exe (le dropper) avec Process Hacker révèle que Lumma Stealer cible les paramètres de confidentialité, installe des pilotes et gère la mémoire.

Chaînes clés observées :

  • Privacy Camera – Tente d'accéder aux paramètres de confidentialité de la caméra ou de les désactiver.
  • Privacy Microphone – Tente d'accéder aux paramètres de confidentialité du microphone ou de les désactiver.
  • PreinstallDriver – Indique l'installation d'un pilote pour la persistance ou l'évasion.
  • MapMemoryB0000 – Opération de mappage mémoire (probablement pour l'injection).

Pourquoi c'est important :

  • Contournement de la confidentialité : Le malware peut désactiver les paramètres de confidentialité de la caméra/microphone.
  • Installation de pilotes : PreinstallDriver suggère un accès au niveau du noyau.
  • Mappage mémoire : MapMemoryB0000 indique une manipulation de la mémoire pour l'injection.
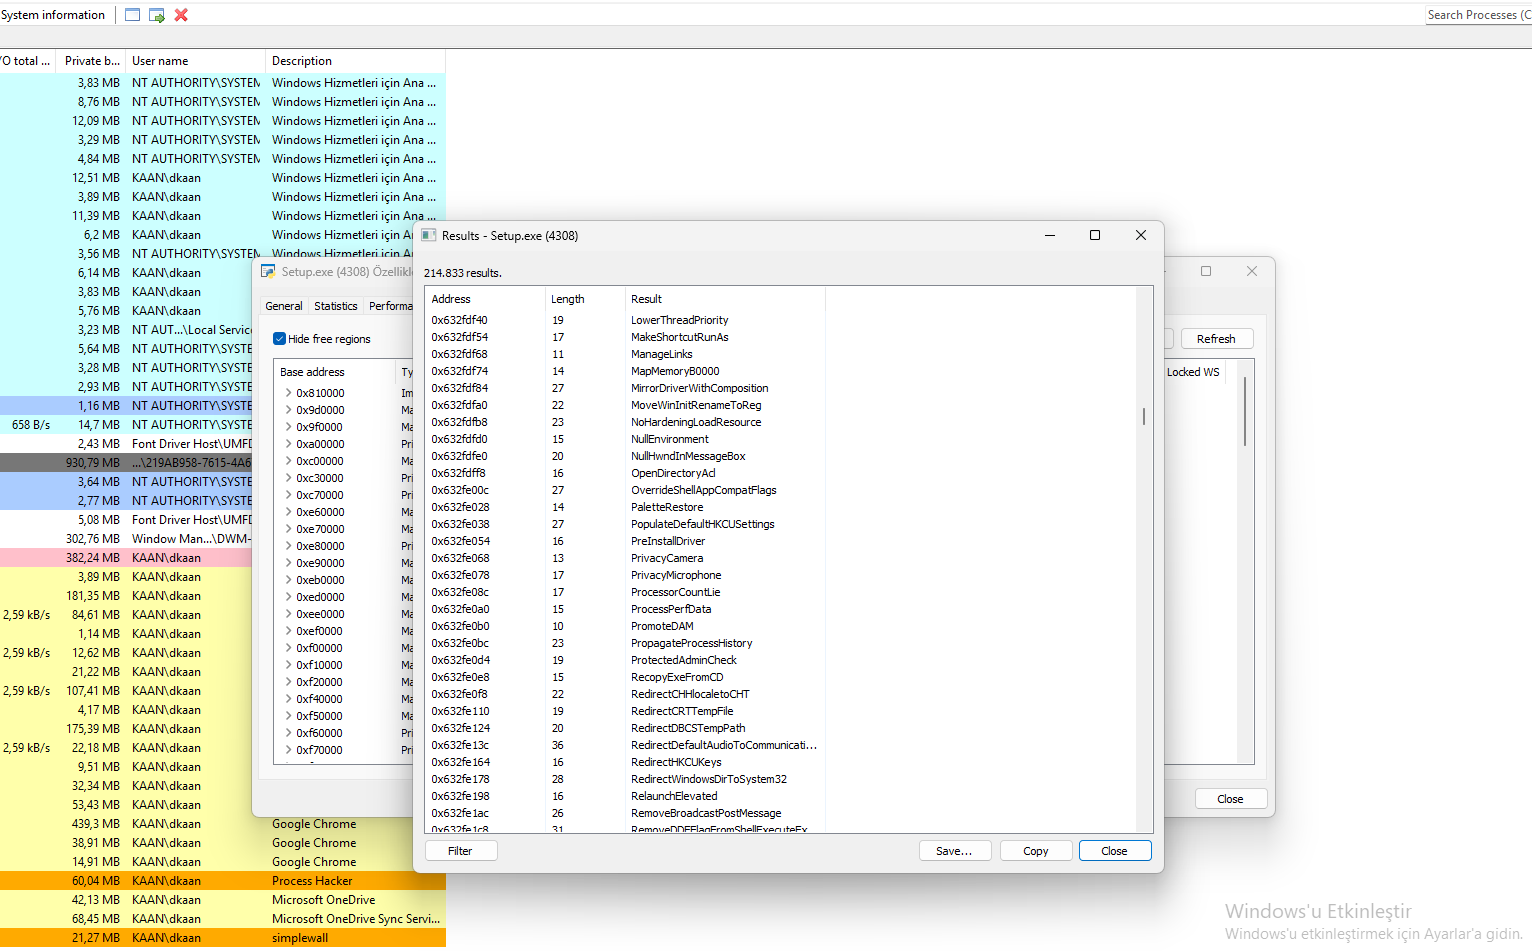
Référence visuelle :

Lumma Stealer Setup.exe Strings Vue Process Hacker montrant les chaînes de setup.exe avec Privacy Camera, Privacy Microphone, PreinstallDriver et MapMemoryB0000.

2. Setup.exe – Liste des domaines C2

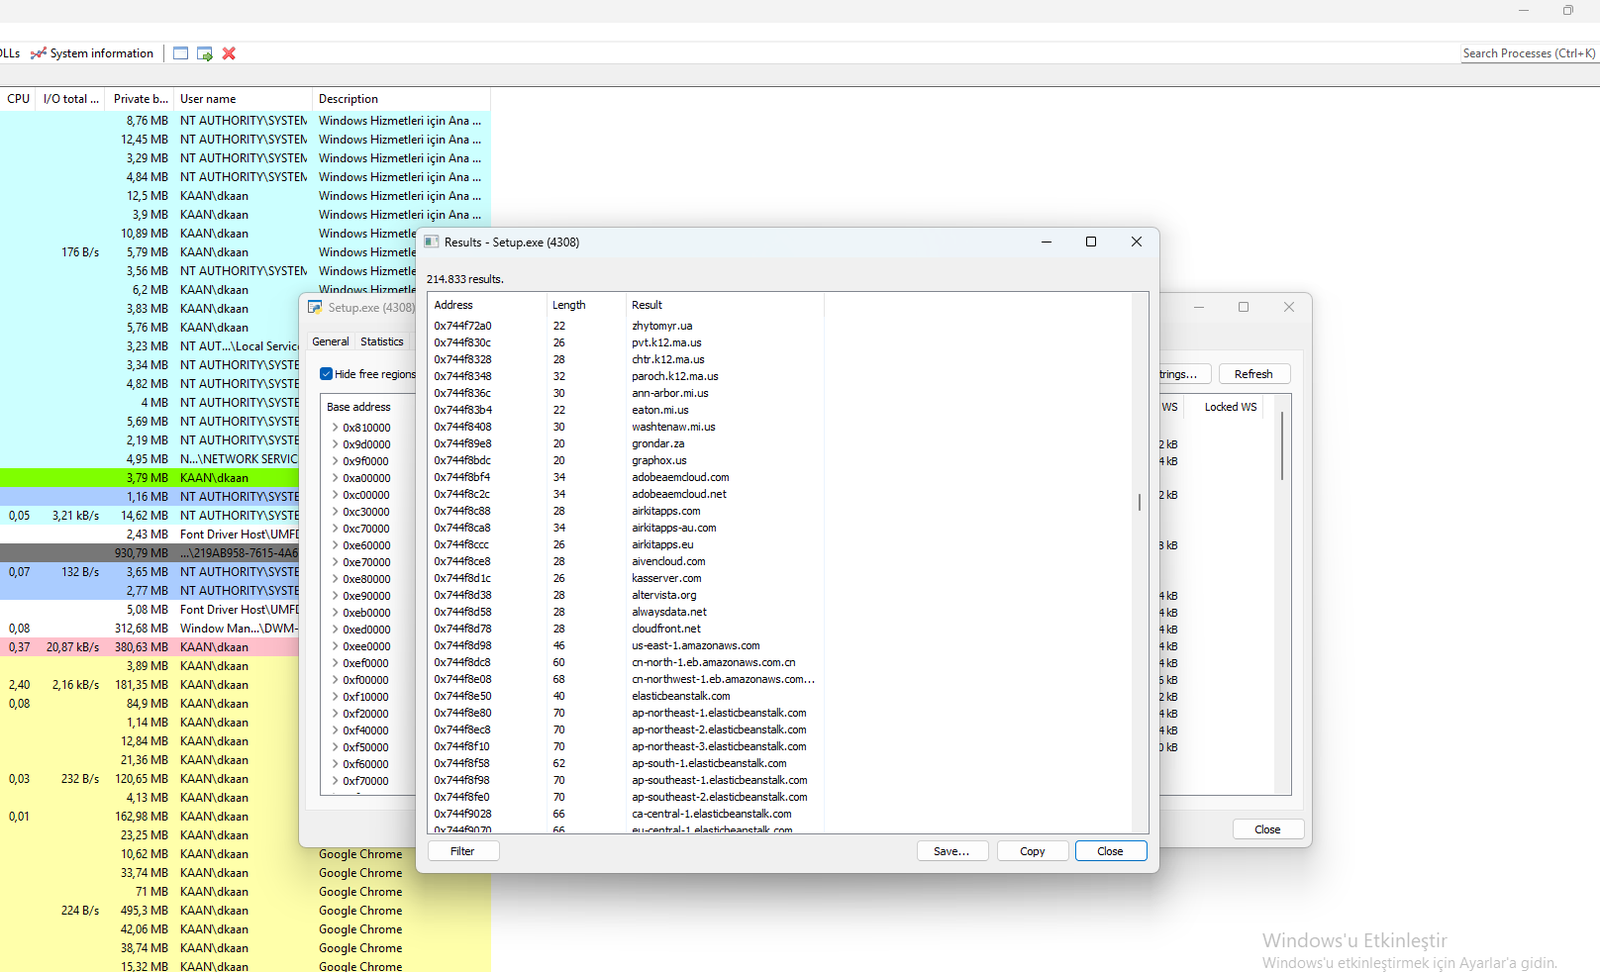
L'analyse mémoire de setup.exe (le dropper) avec Process Hacker révèle une liste de domaines probablement utilisés pour la communication C2.

Domaines clés observés :

  • zhtytomyr.ua – Domaine C2 potentiel.
  • pvt.k12.ma.us – Domaine C2 potentiel.
  • adobeaemcloud.com – Domaine à l'apparence légitime (détourné pour le C2).
  • adobeaemcloud.net – Domaine à l'apparence légitime (détourné pour le C2).
  • us-east-1.amazonaws.com – Domaine AWS (détourné pour l'hébergement).
  • elasticbeanstalk.com – AWS Elastic Beanstalk (détourné pour l'hébergement).
  • alwaysdata.net – Fournisseur d'hébergement (détourné pour le C2).
  • altervista.org – Fournisseur d'hébergement (détourné pour le C2).

Pourquoi c'est important :

  • Communication C2 : Ces domaines sont utilisés pour exfiltrer les données volées.
  • Détournement de services légitimes : Des domaines comme amazonaws.com et elasticbeanstalk.com sont utilisés pour échapper à la détection.
  • Redondance : Plusieurs domaines garantissent que le malware reste opérationnel si certains sont bloqués.

Référence visuelle :

Lumma Stealer Setup.exe C2 Domains Vue Process Hacker montrant les chaînes de setup.exe avec des domaines de type C2.

3. Adresse C2 – Vagrancy.virus.cc (connexion ALPC)

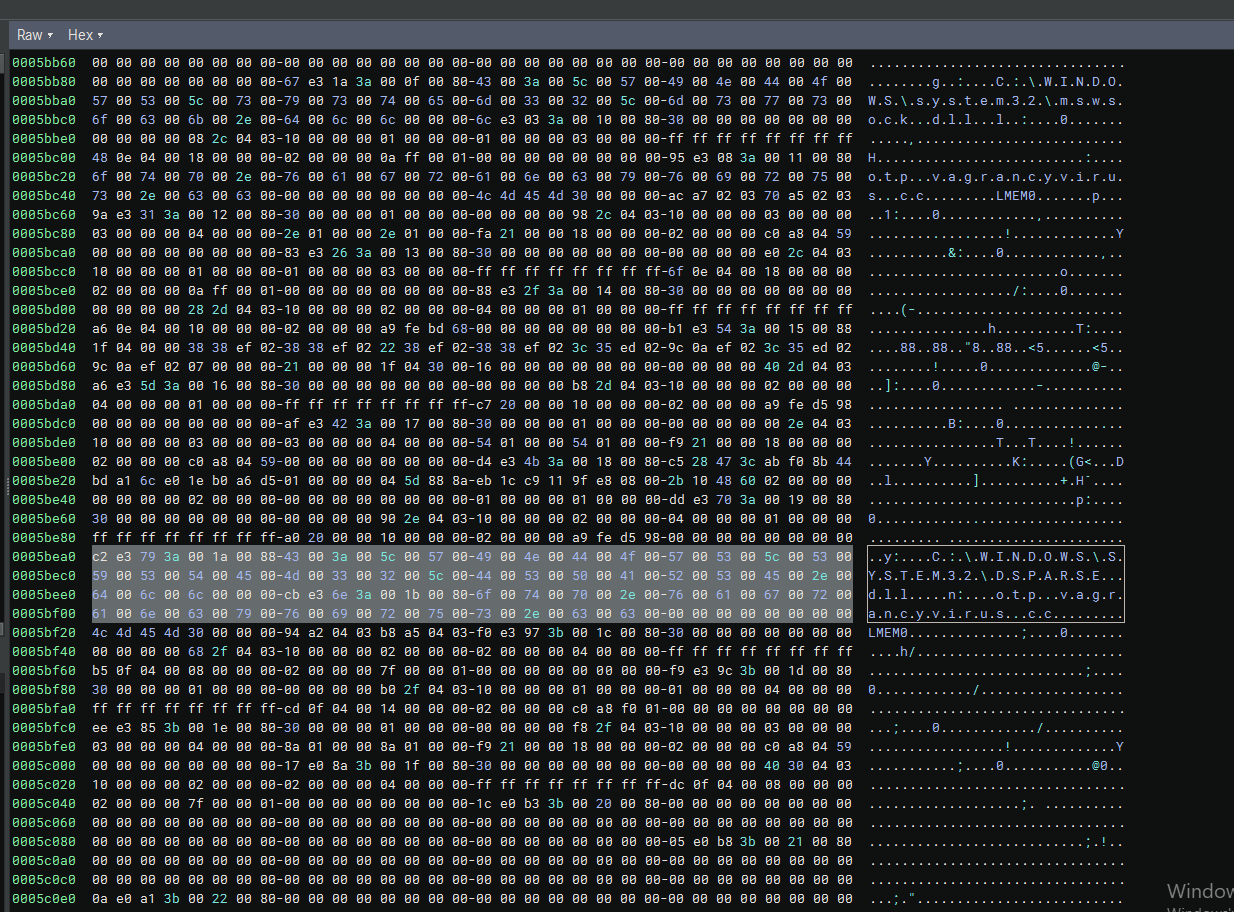
L'analyse Binary Ninja du fichier .bin extrait des chaînes liées à ALPC dans dllhost.exe révèle une adresse C2 potentielle : Vagrancy.virus.cc.

Observations clés :

  • Vagrancy.virus.cc – Serveur C2 potentiel.
  • Source : Extraite du dump .bin de dllhost.exe (chaînes ALPC).
  • Contexte : Trouvée à côté de NtConnectPort (communication inter-processus).
Pourquoi c'est important :

  • Communication C2 : Le malware utilise probablement ce domaine pour exfiltrer les données volées.
  • Utilisation d'ALPC : La connexion peut être établie via ALPC pour la discrétion.
  • Détection : Ce domaine peut être bloqué pour perturber la communication du malware.

Référence visuelle :

Lumma Stealer C2 – Vagrancy.virus.cc Vue Binary Ninja montrant Vagrancy.virus.cc extrait des données .bin liées à ALPC.

4. dllhost.exe – Process Hollowing et utilisation des API natives

L'analyse mémoire du processus injecté dllhost.exe avec Process Hacker révèle que Lumma Stealer utilise des techniques de Process Hollowing avec des appels aux API natives.

API natives clés observées :

  • NtCreateThreadEx – Crée un thread dans un processus distant (injection).
  • NtWriteVirtualMemory – Écrit des données dans la mémoire d'un autre processus.
  • NtTerminateProcess – Termine des processus (ex. : outils de sécurité).
  • NtShutdownSystem – Arrête ou redémarre le système.
  • NtSetInformationProcess – Modifie les informations d'un processus (évasion).
  • NtAdjustPrivilegesToken – Ajuste les privilèges du jeton (élévation).
  • NtSystemDebugControl – Effectue des opérations de débogage système.
  • SetClipboardData – Manipule les données du presse-papiers.

Pourquoi c'est important :

  • Process Hollowing : Le malware injecte sa charge utile dans dllhost.exe.
  • Utilisation des API natives : Contourne les hooks en mode utilisateur (EDR/AV).
  • Élévation de privilèges : NtAdjustPrivilegesToken permet d'obtenir un accès supérieur.
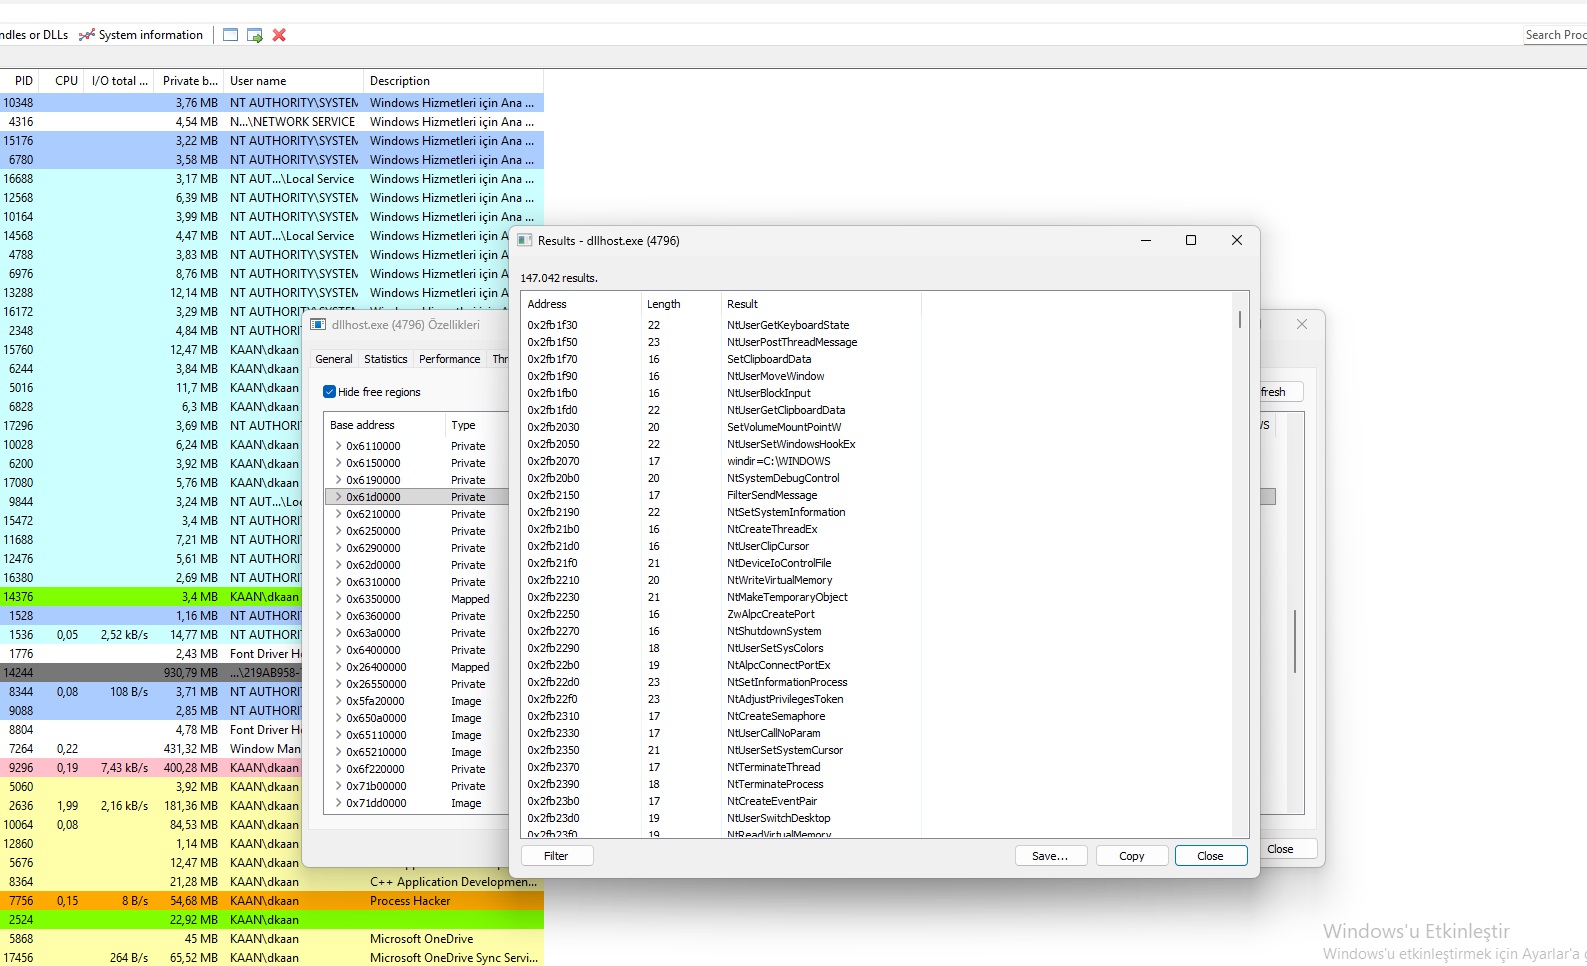
Référence visuelle :

Lumma Stealer dllhost.exe Strings Vue Process Hacker montrant les chaînes de dllhost.exe avec les API natives (NtCreateThreadEx, NtWriteVirtualMemory, etc.).

5. Lumma Stealer – Capacités de détournement du presse-papiers et de keylogging

L'analyse Binary Ninja du fichier .bin extrait de dllhost.exe révèle que Lumma Stealer dispose de capacités de détournement du presse-papiers et de keylogging.

Fonctions clés observées :

  • SetClipboardData – Écrit des données dans le presse-papiers (détournement).
  • NtUserGetClipboardData – Lit les données du presse-papiers.
  • NtUserGetKeyState – Obtient l'état du clavier (keylogging).
  • NtUserGetAsyncKeyState – Obtient l'état asynchrone des touches (keylogging).
  • NtUserPostThreadMessage – Envoie des messages de thread (communication).
  • NtUserBlockInput – Bloque la saisie utilisateur (évasion).
  • NtUserSetWindowsHookEx – Définit des hooks Windows (keylogging).
  • NtUserMoveWindow – Déplace des fenêtres (manipulation de l'interface).

Pourquoi c'est important :

  • Vol du presse-papiers : Vole le texte copié (mots de passe, adresses crypto).
  • Keylogging : Capture les frappes clavier (mots de passe, messages).
  • Évasion : NtUserBlockInput peut geler la saisie de l'utilisateur.
  • Persistance : NtUserSetWindowsHookEx peut définir des hooks globaux.
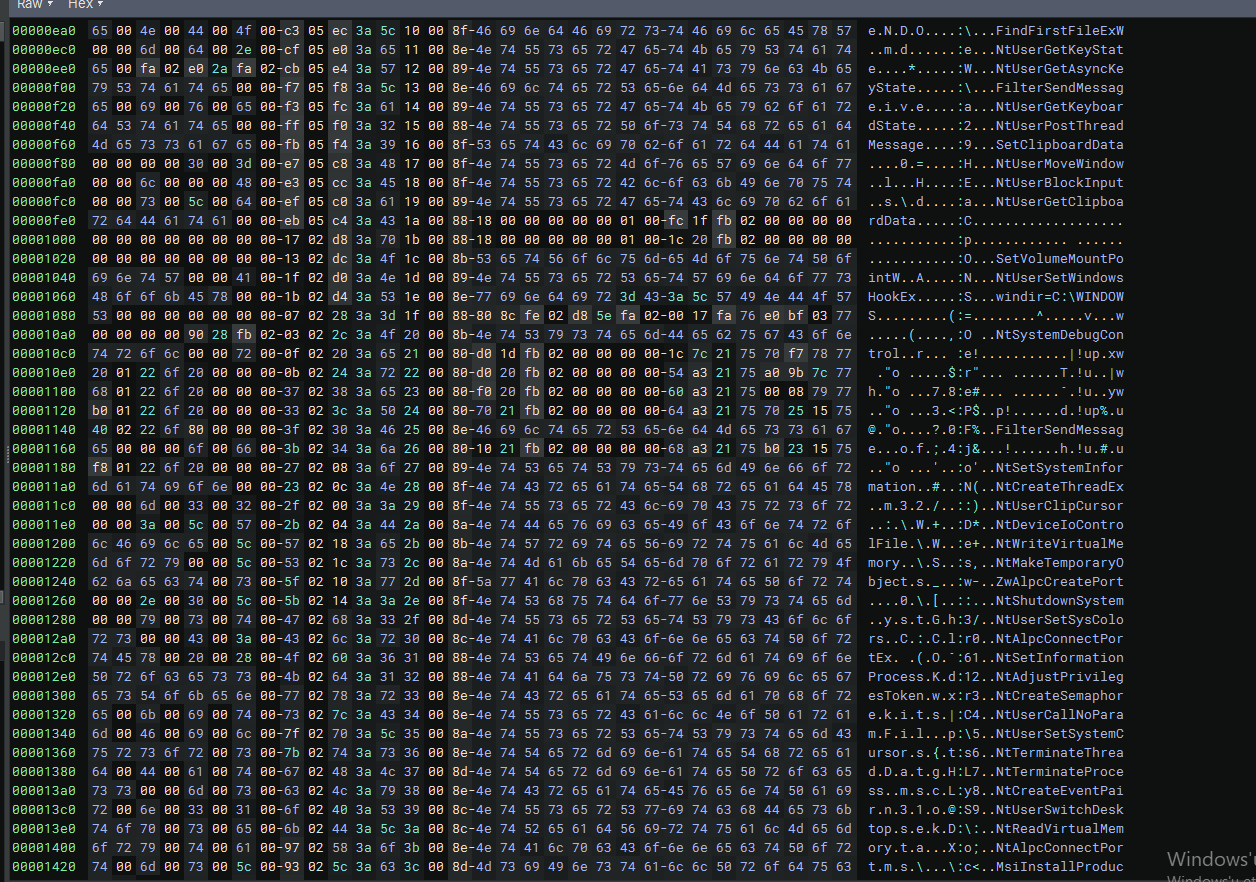
Référence visuelle :

Lumma Stealer Clipboard & Keylogger Vue Binary Ninja montrant SetClipboardData, NtUserGetClipboardData et les fonctions de keylogging.

6. dllhost.exe – Gestion ALPC, des sections et des pilotes

L'analyse mémoire du processus injecté dllhost.exe avec Process Hacker révèle que Lumma Stealer utilise ALPC, la gestion des sections et le chargement de pilotes pour la communication et la persistance.


API natives clés observées :

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





