Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
ARES — Plateforme autonome d'engagement red-team avec orchestration de modules MITRE ATT&CK, résolution de chemins d'attaque par DAG, contrôles OPSEC, coffre-fort d'identifiants chiffré et rapports multi-formats. | Kitploit
Outils/GitHubGitHub/mafifrizi/ares
Outils DéfensifsFrameworks de Tests d'IntrusionFrameworks d'ExploitationAnalyse des VulnérabilitésPost-ExploitationSécurité CloudCommandement et ContrôleRed Teaming
GitHubmafifrizi/ares

ARES

Plateforme autonome d'engagement red-team avec orchestration de modules MITRE ATT&CK, résolution de chemins d'attaque par DAG, contrôles OPSEC, coffre-fort d'identifiants chiffré et rapports multi-formats.

1.1k238224il y a 5 joursVérifié par Kitploit
Partager
Voir le dépôt
Logo ARES

Orchestration red team pilotée par l'opérateur et validation continue de la sécurité

Prouvez l'exploitabilité. Calculez les chemins les plus courts vers les Joyaux de la Couronne. Livrez des preuves prêtes pour l'audit. Conçu pour les équipes red team d'entreprise, les MSSP et les centres d'opérations de sécurité qui doivent valider la posture défensive en continu, et non une fois par an.
Release Python FastAPI React MITRE ATT&CK License Tests

Démarrage rapide · Captures d'écran · Fonctionnalités · Docs · Sécurité · Sponsor


Ce qu'est ARES

Une plateforme auto-hébergée qui exécute de véritables modules de validation offensive au sein d'une enclave de périmètre à sécurité intégrée (fail-closed), cartographie les chemins d'attaque sur un DAG interactif et produit des rapports personnalisés, afin que votre SOC voie exactement ce qu'un attaquant pourrait atteindre aujourd'hui, et non ce qu'un scanner pense être un problème potentiel.

Pas seulement un scanner. ARES ne rapporte que ce qu'il a réellement prouvé sur une cible active, y compris la chaîne multi-étapes utilisée pour le prouver.

Pourquoi pas un pentest traditionnel ou un scanner de vulnérabilités ? Voir la matrice de comparaison du marché.

Captures d'écran

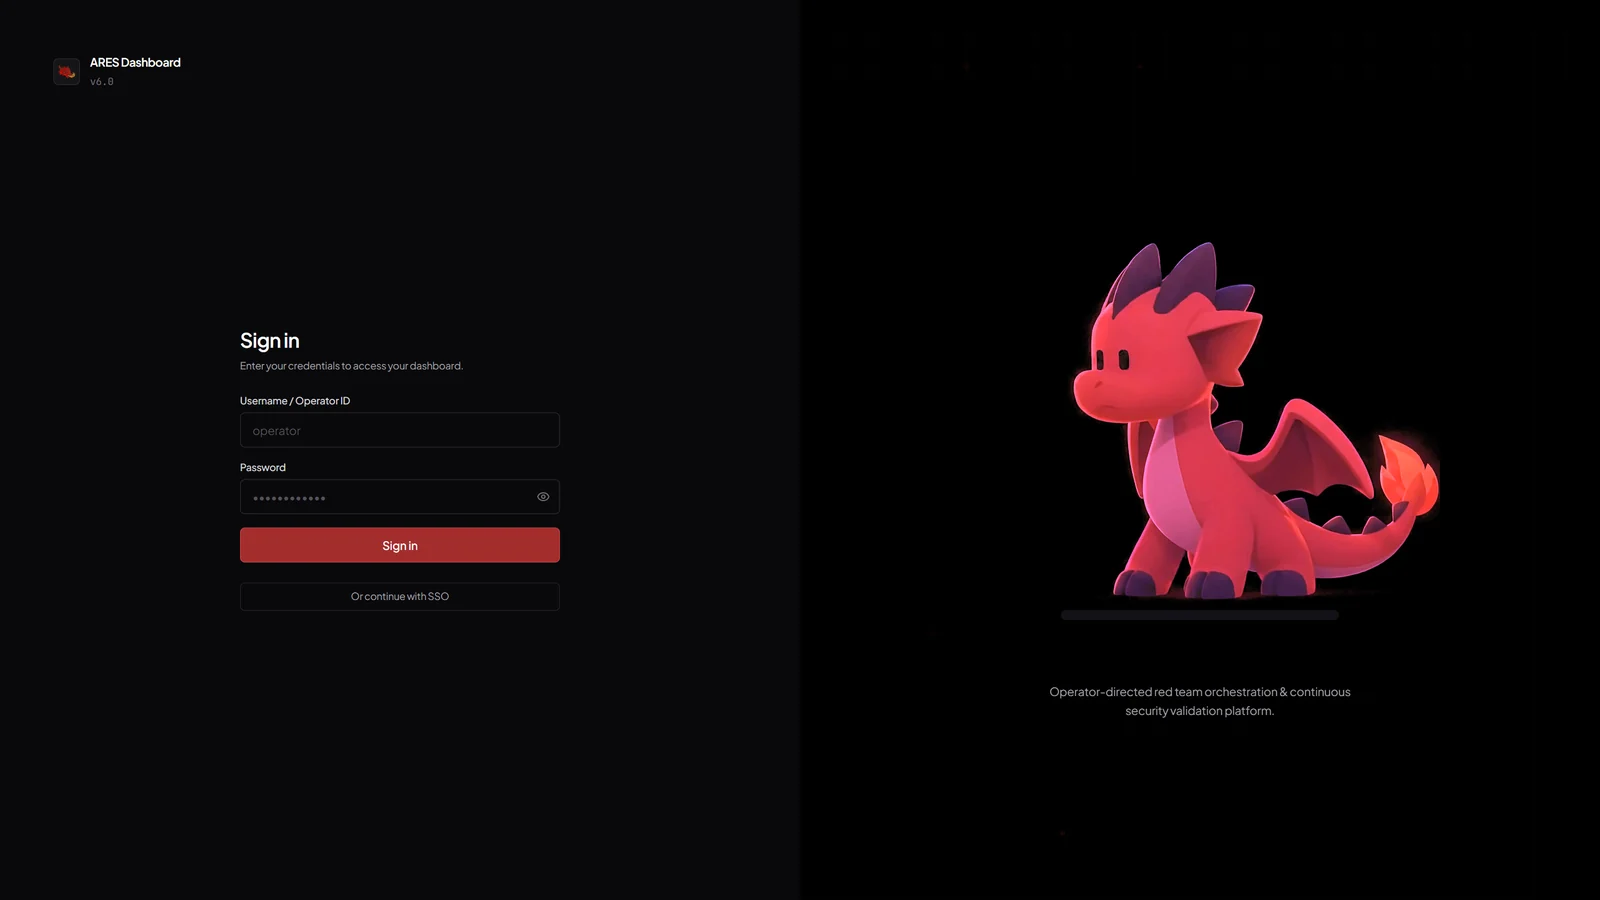
Connexion ARES avec la mascotte dragon
Connexion avec la mascotte ARES et le repli SSO. Jetons d'accès JWT en mémoire uniquement, refresh rotatif HttpOnly.
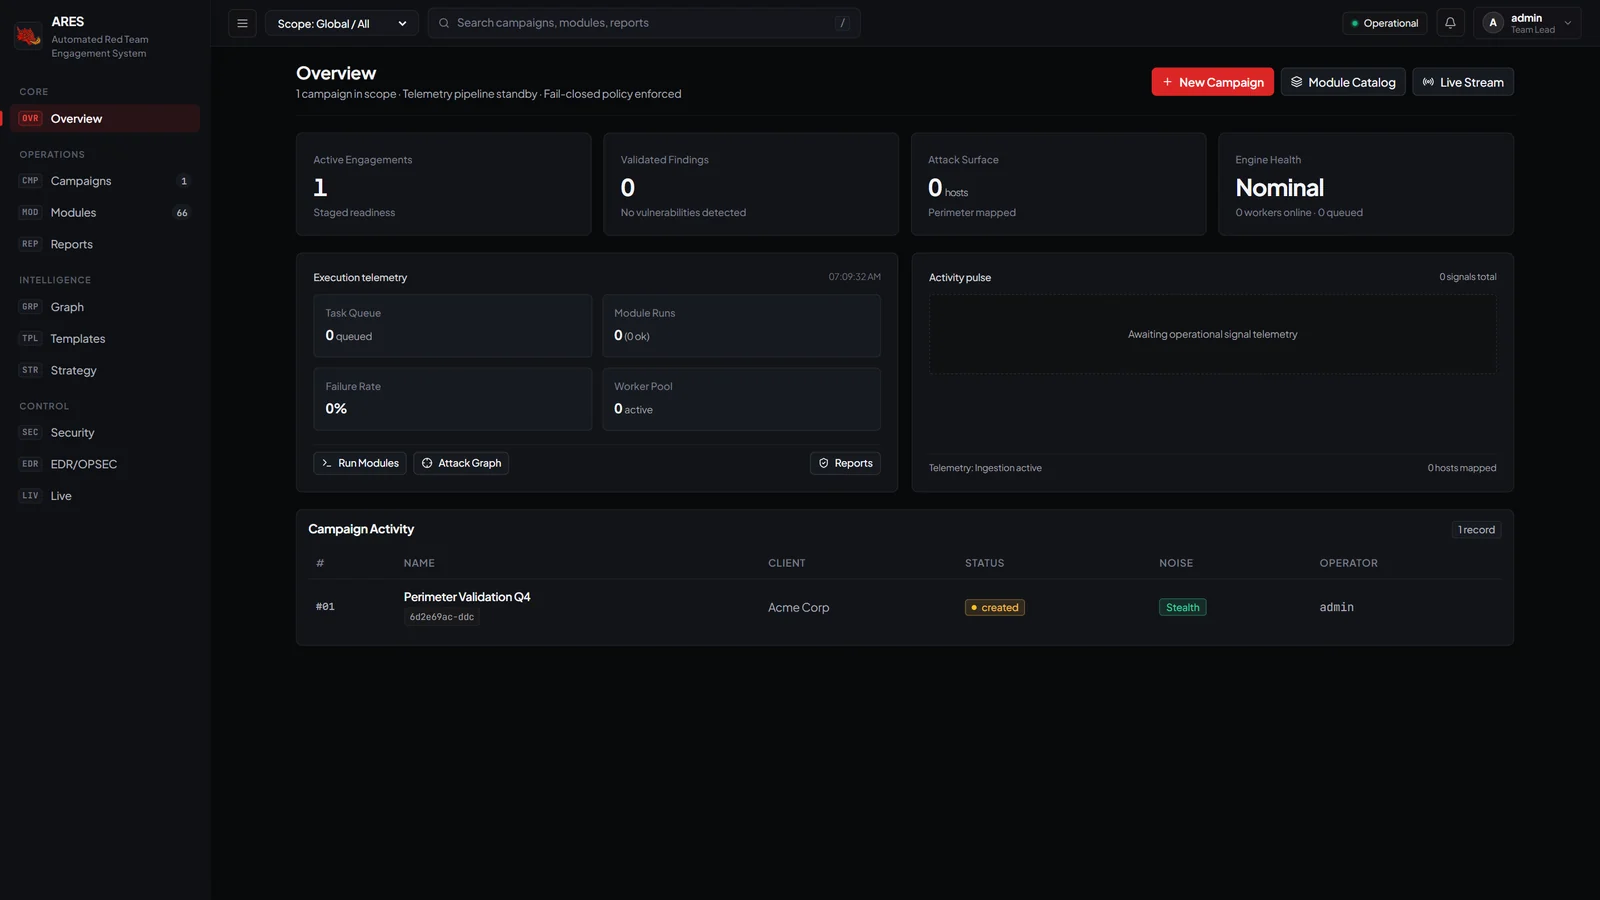

Vue d'ensemble opérateur
Vue d'ensemble opérateur : engagements actifs, constats validés, surface d'attaque, santé du moteur, pouls de télémétrie.
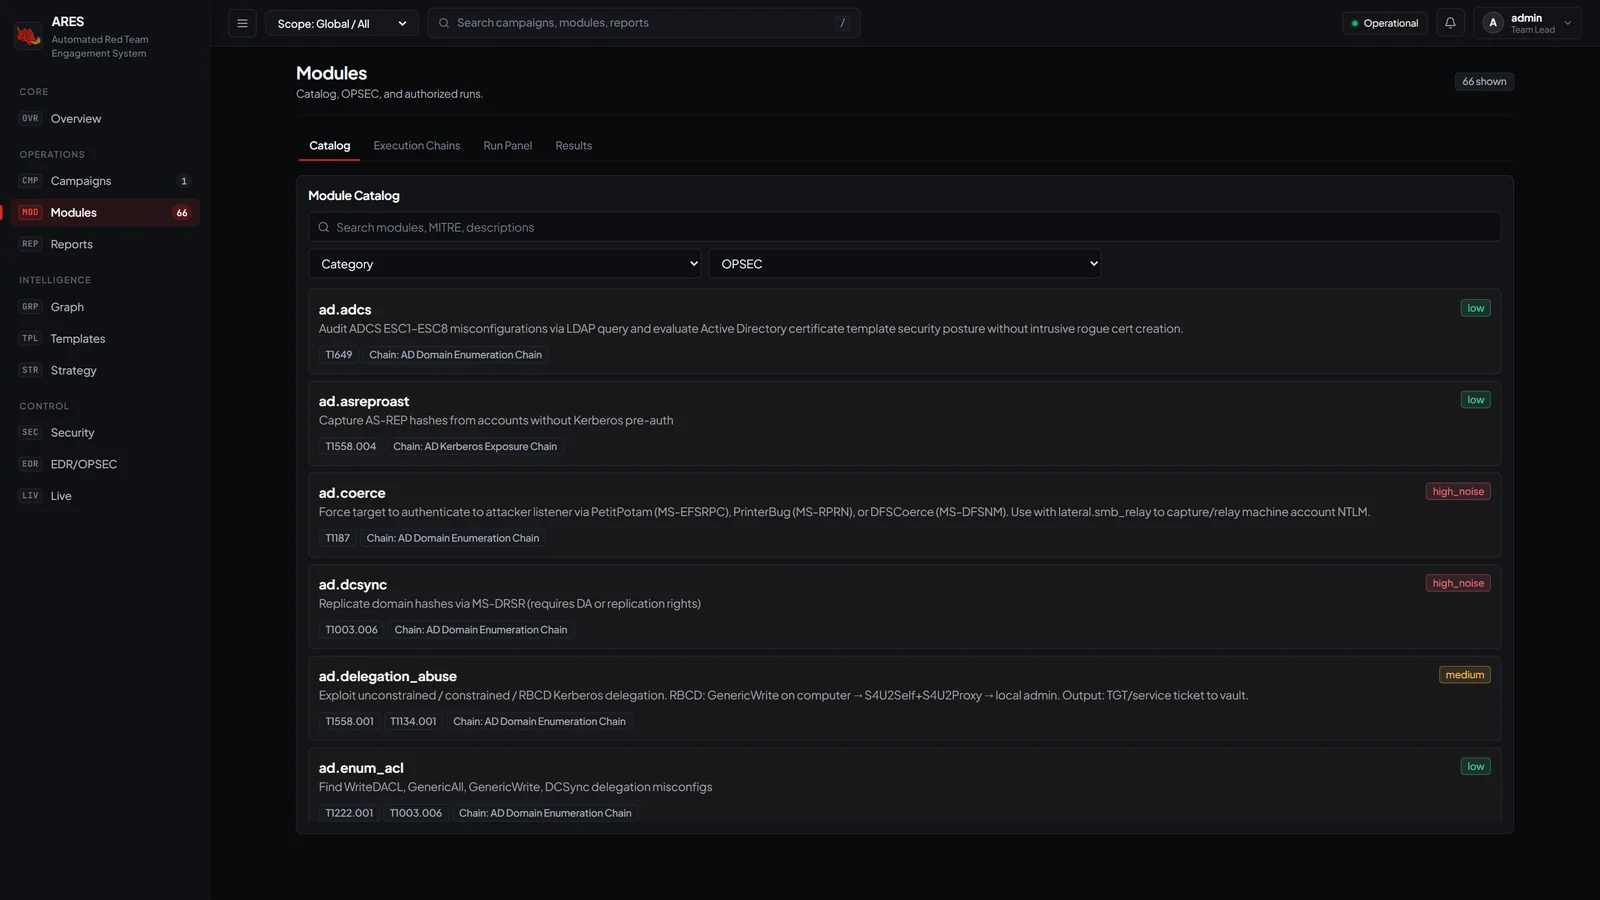

Catalogue de modules
Catalogue : 66 modules actifs répartis en 13 catégories, chacun annoté avec les techniques MITRE ATT&CK et le niveau de bruit OPSEC.
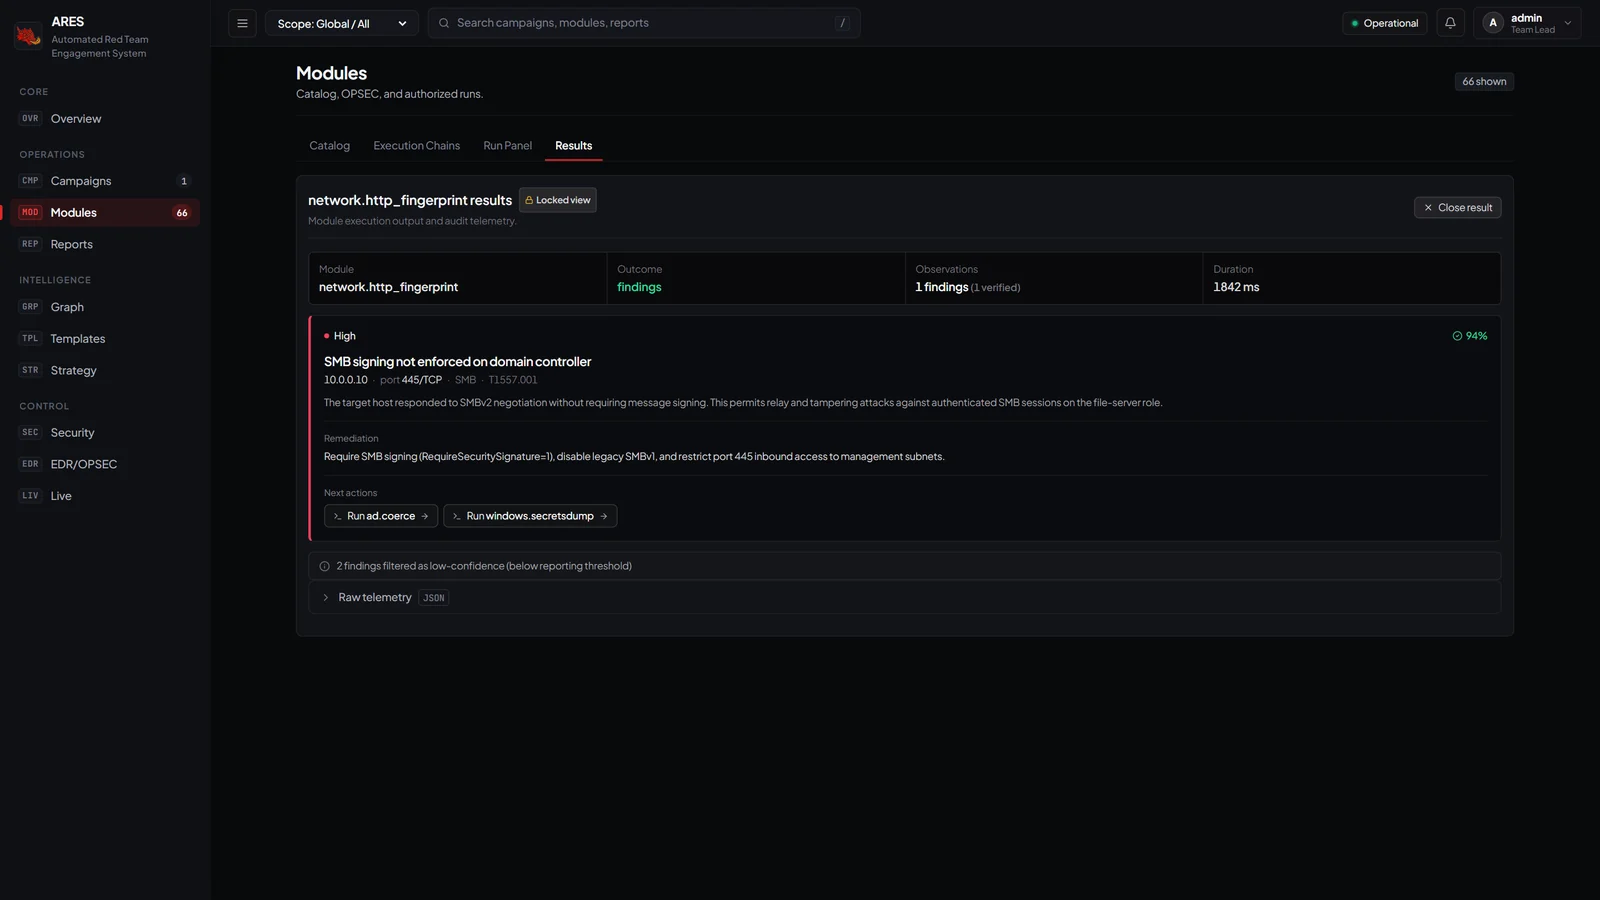

Carte de constat après l'exécution d'un module
Résultats : carte de constat avec sévérité, confiance, remédiation et pivot en un clic vers le module suivant.
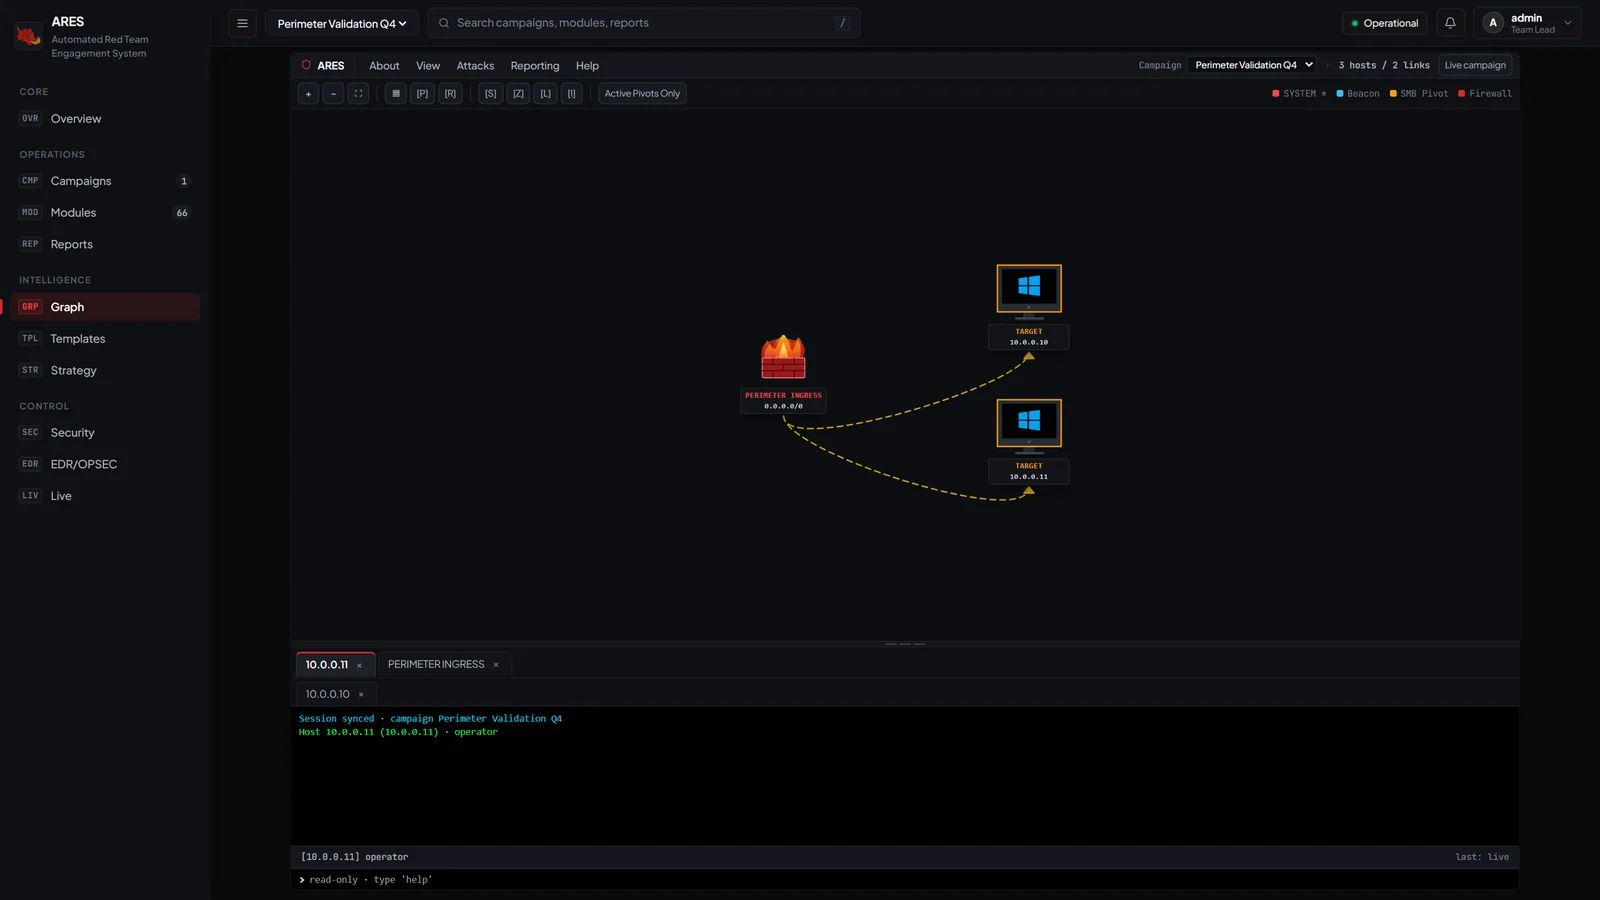

Graphe d'attaque
Graphe d'attaque : pare-feu périmétrique (animation de feu), cibles, arêtes de pivot. Télémétrie de balise en lecture seule par nœud.
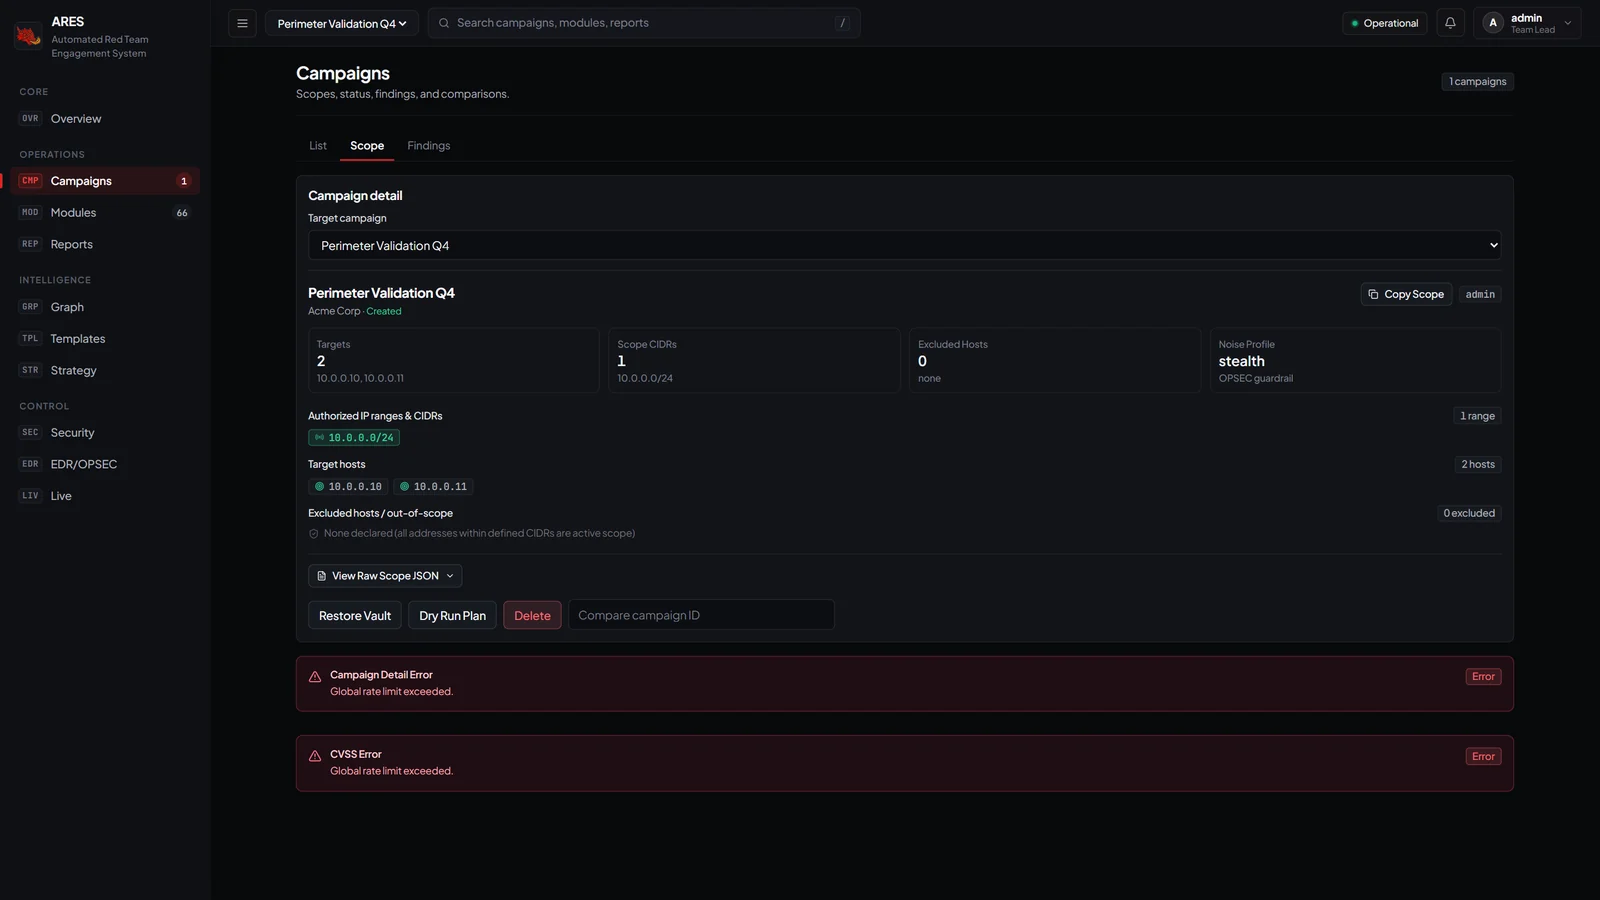

Périmètre de campagne
Périmètre de campagne : sélecteur de campagne cible, contrôles Restore Vault / Dry-Run Plan / Delete.


Fonctionnalités

  • Enclave de périmètre à sécurité intégrée (fail-closed) : ScopeGuard à double couche (pré-contrôle applicatif + pare-feu OS/transport) garantit qu'aucun paquet offensif n'atteint des hôtes hors périmètre. → modèle de sécurité
  • Planification d'attaque orientée objectifs : définissez domain_admin ou cloud_audit, et le moteur de décision synthétise des chemins d'exécution multi-étapes (heuristiques de graphe, agents LLM optionnels sous autorisation explicite). → conception du moteur
  • Graphe d'attaque multi-vecteurs (DAG) : ingérez BloodHound ou cartographiez les sessions en temps réel. Chemin le plus court, points d'étranglement, faisabilité de pivot latéral. → graphe d'attaque
  • Modèle d'authentification zero-trust : JWT de courte durée en mémoire uniquement, refresh rotatif HttpOnly, CSRF HMAC, coffre AEAD AES-256-GCM (PBKDF2-HMAC-SHA256 600k). → modèle de sécurité
  • 66 modules de production actifs couvrant plus de 60 techniques MITRE ATT&CK (AD, cloud, accès aux identifiants, exfiltration, latéral, reconnaissance, Windows, Linux, EDR). → catalogue des modules
  • Livrables automatisés : rapports PDF/HTML/Markdown/JSON personnalisés en un clic via navigateur headless (aucune dépendance GTK sous Windows/Linux). → guide du tableau de bord
  • Passerelle MCP : Cursor/Claude Desktop/Windsurf/Cline peuvent piloter ARES en toute sécurité sous Pre-Flight ScopeGuard, avec isolation de contamination anti-injection de prompt et jetons de confirmation HMAC à usage unique. → spécification MCP
  • SDK Python typé : écrivez des modules personnalisés avec BaseModule[P, R] + @ares_module, simulez dans ModuleTestHarness, automatisez avec AresClient. → documentation du SDK · → guide de développement de modules

Démarrage rapide

Prérequis

  • Python 3.11 ou 3.12 (3.12 recommandé sous Windows)
  • Node.js v18+ (testé sur v20 LTS)
  • OS Windows 11/10, Linux (Ubuntu/Debian/Kali) ou macOS

60 secondes (PowerShell sous Windows)

git clone https://github.com/Mafifrizi/ARES.git
Set-Location .\ARES

py -3.12 -m venv .venv
.\.venv\Scripts\python.exe -m pip install -U pip
.\.venv\Scripts\python.exe -m pip install -e ".[dev,pdf]"

Set-Location frontend ; & "C:\Program Files\nodejs\npm.cmd" ci ; Set-Location ..

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    306
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    301

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →