

VCG
 nccgroup/vcg
VisualCodeGrepper - Outil d'analyse de sécurité du code.
defensive-toolsstatic-code-analysisvulnerability-analysis+4
550il y a 3 ans
nccgroup/vcgVisualCodeGrepper - Outil d'analyse de sécurité du code.
 bishopfox/jsluice
Extrayez les URLs, chemins, secrets et autres éléments intéressants de JavaScript.
 synacktiv/action-octoscan
📦 :octocat: Une GitHub Action qui effectue une analyse de sécurité de vos GitHub Actions.
 synacktiv/bip
API Python orientée objet pour simplifier l'interaction avec IDA pour la rétro-ingénierie, permettant le développement de plugins et l'automatisation…
 synacktiv/captainhook
Trace les entrées utilisateur pour détecter les vulnérabilités d'injection dans les méthodes Java via JDWP et Frida, en identifiant les points…
 synacktiv/depfuzzer
Scanne les dépendances des projets pour détecter les vulnérabilités de confusion de dépendances et vérifie les risques de détournement des e-mails…
 mudongliang/source-packages
Ce dépôt contient le code source du programme vulnérable.
 synacktiv/weggli_rules_sstic2023
Requêtes weggli sélectionnées pour l'analyse statique de code C/C++ afin d'identifier les fonctions dangereuses, les problèmes de pile et les…
 h3x0v3rl0rd/pickle_exploit
Démonstration d'une vulnérabilité d'exécution de code à distance via la sérialisation Pickle dans ClearML
 jjyg/metasm
Ceci est le dépôt principal de metasm, un assembleur / désassembleur / compilateur gratuit écrit en ruby
 synacktiv/octoscan
Octoscan est un scanner statique de vulnérabilités pour les workflows GitHub Actions.
 patriksimek/vm2
Sandbox JavaScript isolée pour Node.js qui exécute du code non fiable avec un accès restreint aux modules intégrés et aux ressources hôte via une…
 0xdea/oneiromancer
Reverse engineering assistant that uses a locally running LLM to aid with pseudocode analysis.
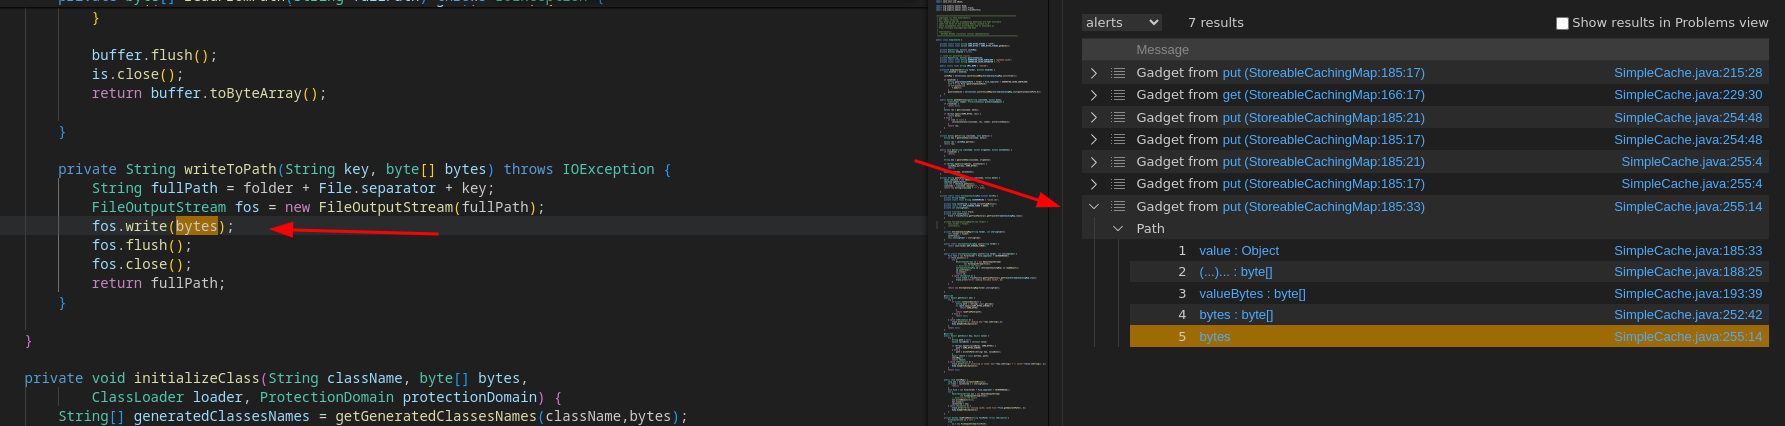 synacktiv/qlinspector
Trouver des chaînes de gadgets Java/C# avec CodeQL
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Un outil d'analyse statique de correctifs basé sur Python pour étudier la cause racine et la remédiation de CVE-2021-41773 (traversée de chemin du…
 erroristotle/dvdr_llm
Framework ensembliste pour la détection et la réparation de vulnérabilités logicielles utilisant plusieurs grands modèles de langage, avec analyse…
 zhengxr930/maleval
Code officiel de l'article ISSTA 2026 : « Savoir que c'est malveillant » suffit-il ? Évaluation des LLM pour l'audit fin du comportement des malwares