
 synacktiv/action-octoscan
📦 :octocat: Une GitHub Action qui effectue une analyse de sécurité de vos GitHub Actions.

Une GitHub Action qui effectue une analyse de sécurité de vos GitHub actions.
Cette action est basée sur octoscan
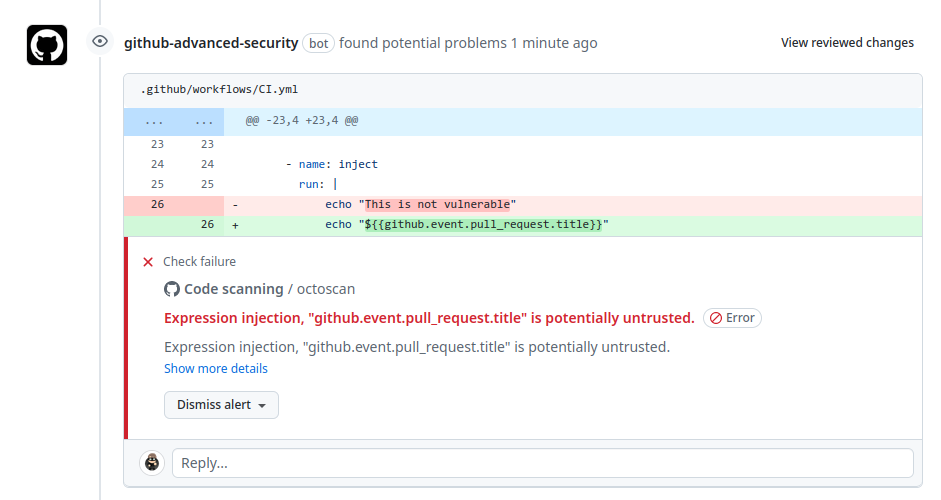

Voici un exemple basique d'utilisation de cette action. Cela fonctionnera à la fois pour les événements push et pull_request.
---
name: Octoscan

on:
  workflow_dispatch:
  pull_request:
    paths:
      - '.github/workflows/*'
  push:
    paths:
      - '.github/workflows/*'

permissions:
  security-events: write
  actions: read
  contents: read

jobs:
  octoscan:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout code
        uses: actions/checkout@v4

      - id: octoscan
        name: Run octoscan
        uses: synacktiv/action-octoscan@v1

      - name: Upload SARIF file to GitHub
        uses: github/codeql-action/upload-sarif@v3
        with:
          sarif_file: "${{steps.octoscan.outputs.sarif_output}}"
          category: octoscan
L'action télécharge octoscan depuis ses releases lors de son exécution, ainsi synacktiv/action-octoscan@v1 exécute toujours la dernière version d'octoscan, sans rien à mettre à jour.
Pour reproduire une exécution, épinglez octoscan avec l'entrée version et l'action avec un SHA de commit :
- uses: synacktiv/action-octoscan@<commit sha>
  with:
    version: v0.1.7
Le binaire est vérifié avec le SHA256SUMS de la release (les releases publiées avant leur existence ne le sont pas).
Les résultats de sécurité peuvent ensuite être consultés dans l'onglet de sécurité du code si vous disposez d'un accès en écriture sur le dépôt cible :
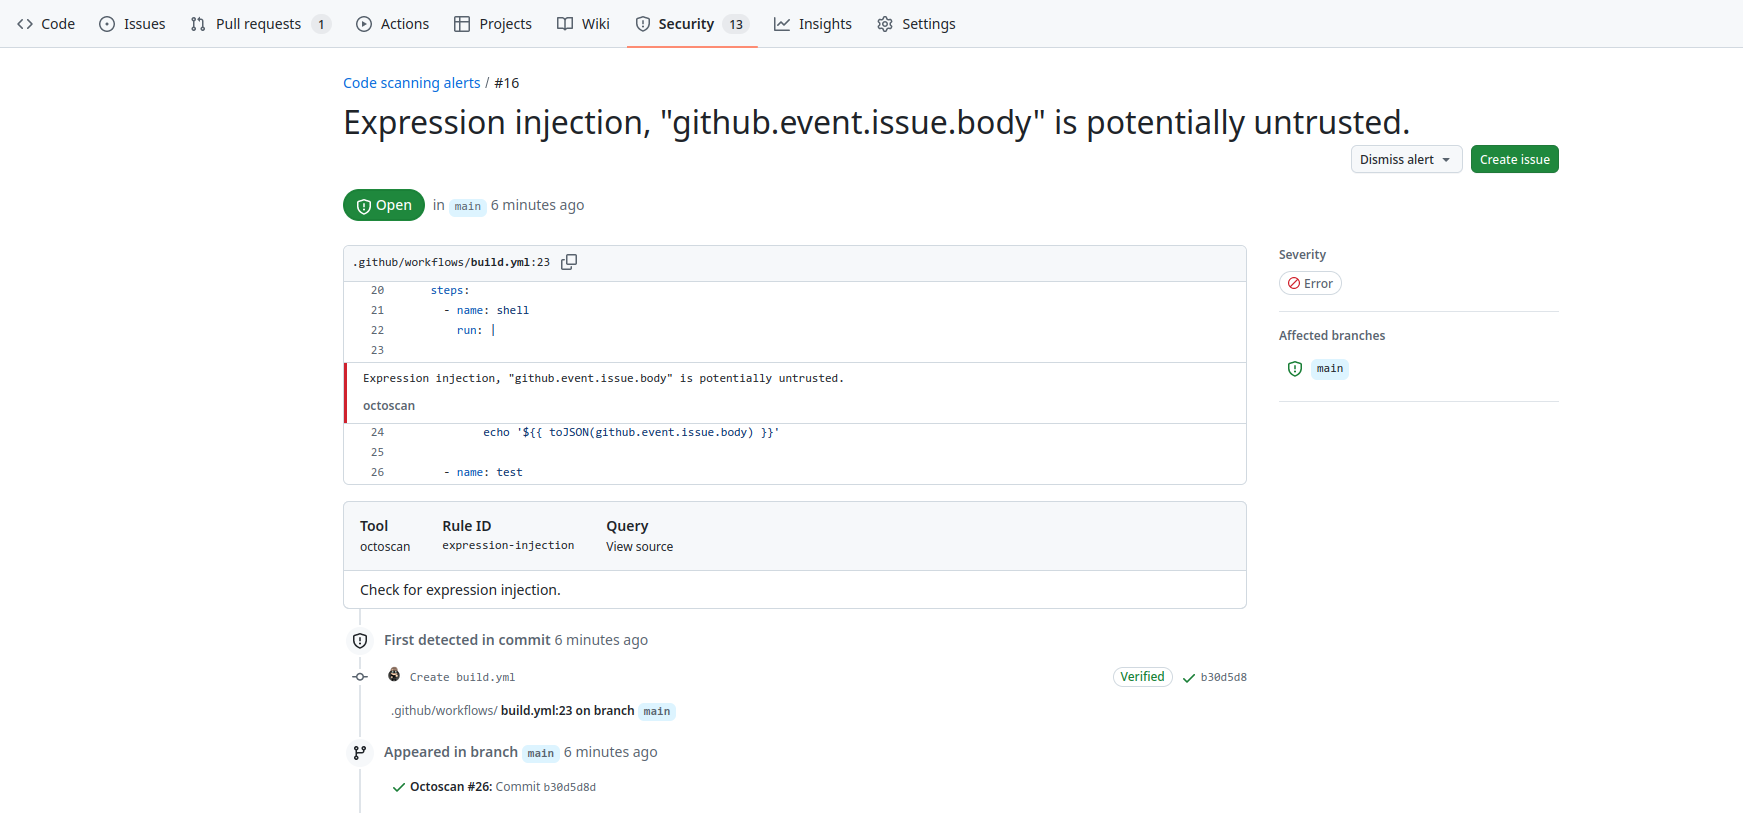
Ou directement dans la pull request :
Les inputs sont basés sur les options de octoscan, vous pouvez les trouver ici.
Les éléments suivants sont facultatifs en tant que clés step.with :
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
