

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
oneiromancer — Assistant de rétro-ingénierie utilisant un LLM local pour aider à l'analyse de pseudocode. | Kitploit
Outils/GitHubGitHub/0xdea/oneiromancer
Analyse StatiqueAnalyse des VulnérabilitésAnalyse de CodeRétro-ingénierieUtilitaires et FrameworksRétro-Ingénierie Assistée par IA
GitHub0xdea/oneiromancer

oneiromancer

Assistant de rétro-ingénierie utilisant un LLM local pour aider à l'analyse de pseudocode.

Voir le dépôt
14411102il y a 2 joursVérifié par Kitploit
Site web
Partager

oneiromancer

build

"Une grande partie des défauts dans le développement logiciel est due au fait que les programmeurs ne comprennent pas pleinement tous les états possibles dans lesquels leur code peut s'exécuter." -- John Carmack

"Peut-il faire tourner Doom ?" -- https://canitrundoom.org/

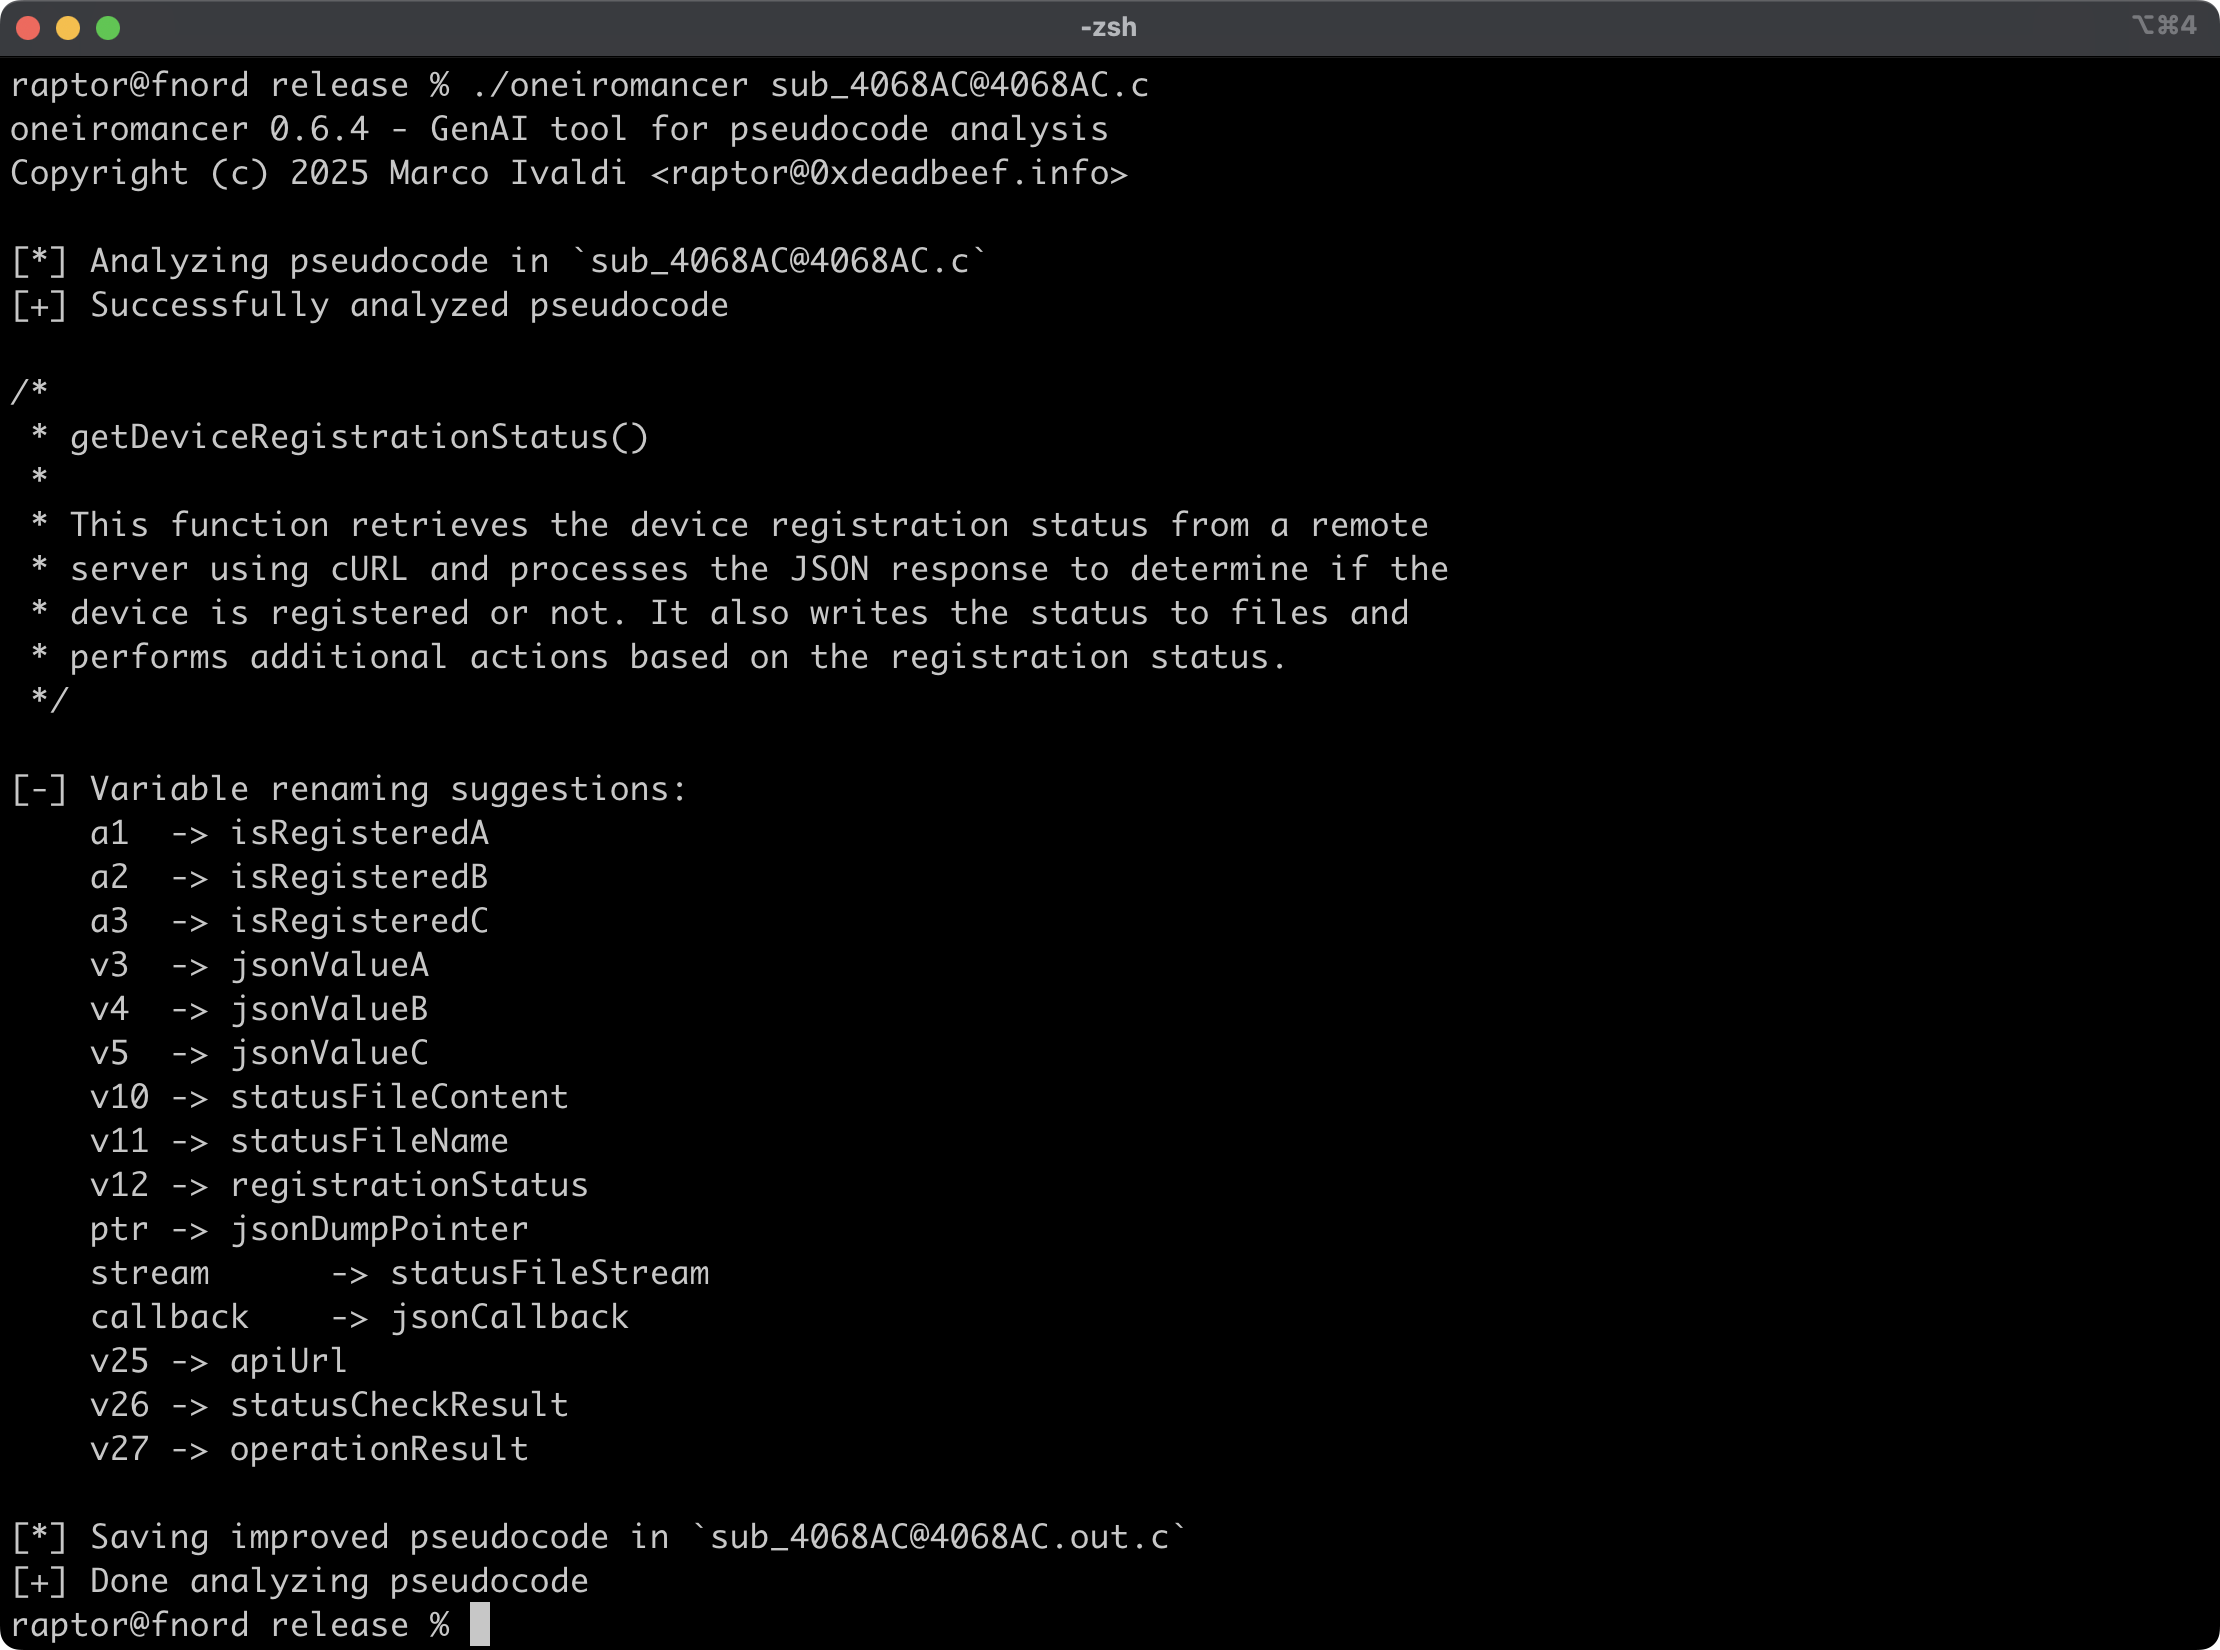
Oneiromancer est un assistant de rétro-ingénierie qui utilise un LLM s'exécutant localement, affiné pour le pseudocode Hex-Rays, afin d'aider à l'analyse de code. Il peut analyser une fonction ou un extrait de code plus petit, en renvoyant une description de haut niveau de ce que fait le code, un nom recommandé pour la fonction et des suggestions de renommage de variables, sur la base des résultats de l'analyse.
Fonctionnalités

  • Prise en charge multiplateforme du LLM affiné aidapal basé sur mistral-7b-instruct.
  • Intégration facile avec l'extracteur de pseudocode haruspex et les IDE populaires.
  • La description du code, le nom de fonction recommandé et les suggestions de renommage de variables sont affichés sur le terminal.
  • Le pseudocode amélioré de chaque fonction analysée est enregistré dans un fichier séparé pour faciliter l'inspection.
  • Des crates externes peuvent invoquer analyze_code ou analyze_file pour analyser du pseudocode puis traiter les résultats de l'analyse.

Article

  • https://hnsecurity.it/blog/aiding-reverse-engineering-with-rust-and-a-local-llm

Voir aussi

  • https://www.atredis.com/blog/2024/6/3/how-to-train-your-large-language-model
  • https://huggingface.co/AverageBusinessUser/aidapal
  • https://github.com/atredispartners/aidapal
  • https://plugins.hex-rays.com/atredispartners/aidapal

Installation

Le moyen le plus simple d'obtenir la dernière version est via crates.io :

cargo install oneiromancer --locked

Pour installer en tant que bibliothèque, exécutez la commande suivante dans le répertoire de votre projet :

cargo add oneiromancer

Compilation

Vous pouvez également compiler à partir des sources :

git clone --depth 1 https://github.com/0xdea/oneiromancer
cd oneiromancer
cargo build --release --locked

Configuration

  1. Téléchargez et installez Ollama.
  2. Téléchargez les poids affinés et le fichier de modèle Ollama depuis Hugging Face :
    wget https://huggingface.co/AverageBusinessUser/aidapal/resolve/main/aidapal-8k.Q4_K_M.gguf
    wget https://huggingface.co/AverageBusinessUser/aidapal/resolve/main/aidapal.modelfile
    
  3. Configurez Ollama en exécutant les commandes suivantes dans le répertoire dans lequel vous avez téléchargé les fichiers :
    ollama create aidapal -f aidapal.modelfile
    ollama list
    

Utilisation

  1. Exécutez oneiromancer comme suit :
    export OLLAMA_BASEURL=custom_baseurl # if not set, the default will be used
    export OLLAMA_MODEL=custom_model # if not set, the default will be used
    oneiromancer <target_file>.c
    
  2. Trouvez le pseudocode amélioré dans <target_file>.out.c :
    vim <target_file>.out.c
    code <target_file>.out.c
    

[!TIP] Pour de meilleurs résultats, soumettez une fonction à la fois pour analyse par le LLM.

Compatibilité

Testé avec Ollama 0.32.9 sur :

  • Apple macOS Tahoe 26.5.2
  • Ubuntu Linux 24.04.2 LTS
  • Microsoft Windows 11 23H2

Crédits

  • Chris Bellows (@AverageBusinessUser) chez Atredis Partners pour son LLM affiné aidapal <3

Journal des modifications

  • CHANGELOG.md

À faire

  • Améliorer la gestion des fichiers de sortie avec versionnage et/ou un répertoire de sortie.
  • Implémenter d'autres fonctionnalités du plugin IDA Pro aidapal pour IDAPython (par exemple, le contexte).
  • Intégrer avec haruspex et idalib.
  • Implémenter un protocole « minority report » (c'est-à-dire effectuer trois requêtes et sélectionner les meilleures réponses).
  • Envisager une refonte du renommage des variables pour éviter une éventuelle corruption du code.
  • Étudier d'autres cas d'usage du LLM aidapal et implémenter une architecture modulaire pour brancher des LLM personnalisés.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





