
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
QLinspector — Trouver des chaînes de gadgets Java/C# avec CodeQL | Kitploit

Outils/GitHubGitHub/synacktiv/qlinspector
Analyse StatiqueAnalyse des VulnérabilitésAnalyse de CodeExploitationDéveloppement de Charges Utiles
GitHubsynacktiv/qlinspector

QLinspector

Trouver des chaînes de gadgets Java/C# avec CodeQL

Voir le dépôt
1882229il y a 1 moisVérifié par Kitploit
Partager

QLinspector

Trouver des chaînes de gadgets Java/C# avec CodeQL. Plus d'informations dans notre article

Installation

Clonez le dépôt

$ git clone https://github.com/synacktiv/QLinspector.git

Recherchez des gadgets :

$ codeql database analyze log4j --format=sarif-latest --output=log4j.sarif --search-path=./QLinspector/ synacktiv/qlinspector-java-queries

Requêtes

QLinspector.ql

La requête CodeQL principale qui peut être utilisée pour trouver des chaînes de gadgets.

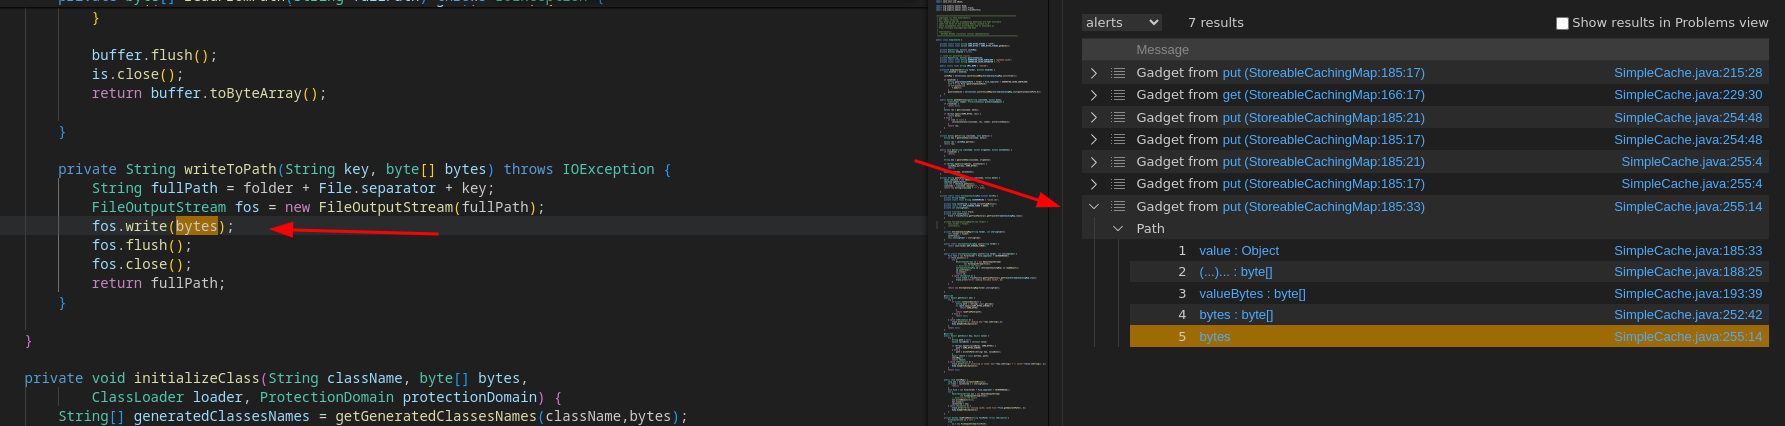
Voici un exemple avec la chaîne de gadgets AspectJ :

aspectj

L'exécution de la requête ci-dessus peut parfois renvoyer beaucoup de faux positifs. Pour les filtrer, la classe GadgetSanitizer a été ajoutée. Vous pouvez ajouter des conditions pour filtrer les DataFlow::Node :

/**
 * placeholder for adding sanitizing steps
*/
class GadgetSanitizer extends DataFlow::Node {
  GadgetSanitizer() {
    this.getEnclosingCallable().hasName("")
  }
}

QLinspectorOld.ql

Ancienne requête développée initialement. Cette requête n'utilise pas le modèle de taint de CodeQL et peut donc renvoyer des résultats différents.

BeanFactoryGadgetFinder.ql

Une requête qui peut être utilisée pour trouver de nouvelles chaînes de gadgets basées sur org.apache.naming.factory.BeanFactory. La classe BeanFactory permet de créer une instance d'une classe arbitraire avec un constructeur par défaut et d'appeler toute méthode publique avec un paramètre String.

Plus d'informations dans cet article de blog : https://www.veracode.com/blog/research/exploiting-jndi-injections-java


CommonsBeanutilsGadgetFinder.ql

Une requête qui peut être utilisée pour trouver des alternatives à la méthode getOutputProperties utilisée dans la chaîne CommonsBeanutils.

Plus d'informations ici :

  • https://www.praetorian.com/blog/relution-remote-code-execution-java-deserialization-vulnerability/
  • https://mogwailabs.de/en/blog/2023/04/look-mama-no-templatesimpl/

ObjectFactoryFinder.ql

Une requête qui peut être utilisée pour trouver des alternatives à org.apache.naming.factory.BeanFactory. Cela peut être utile lors de l'exploitation de JNDI.

Plus d'informations dans cet article de blog : https://www.veracode.com/blog/research/exploiting-jndi-injections-java

Ressources

  • https://www.synacktiv.com/publications/finding-gadgets-like-its-2015-part-1.html
  • https://www.synacktiv.com/publications/finding-gadgets-like-its-2015-part-2.html
  • https://www.synacktiv.com/publications/finding-gadgets-like-its-2022.html
  • https://www.synacktiv.com/publications/java-deserialization-tricks
  • https://www.praetorian.com/blog/relution-remote-code-execution-java-deserialization-vulnerability/
  • https://www.veracode.com/blog/research/exploiting-jndi-injections-java

  • https://mogwailabs.de/en/blog/2023/04/look-mama-no-templatesimpl/
  • https://testbnull.medium.com/return-of-the-rhino-analysis-of-mozillarhino-gadgetchain-also-the-writeup-of-hitb-linkextractor-a2074b4ae624
  • https://www.buaq.net/go-53869.html
  • https://b1ue.cn/archives/529.html
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →


