
lua-resty-waf
 p0pr0ck5/lua-resty-waf
WAF haute performance basé sur la stack OpenResty
defensive-toolsweb-securityapi-security+1
1.3kil y a 2 ans
p0pr0ck5/lua-resty-wafWAF haute performance basé sur la stack OpenResty
 ory/hydra
Fournisseur OAuth 2.0 et OpenID Connect certifié OpenID pour l'émission de jetons, la gestion des clients, JWKS et l'orchestration des flux de…
 ory/oathkeeper
Un proxy/API cloud natif d'identité et d'accès (IAP) et une API de décision de contrôle d'accès qui authentifient, autorisent et modifient les…
 commando-x/vuln-bank
Plateforme bancaire intentionnellement vulnérable pour pratiquer les tests de sécurité d'applications web, d'API et d'IA/LLM, la revue de code…
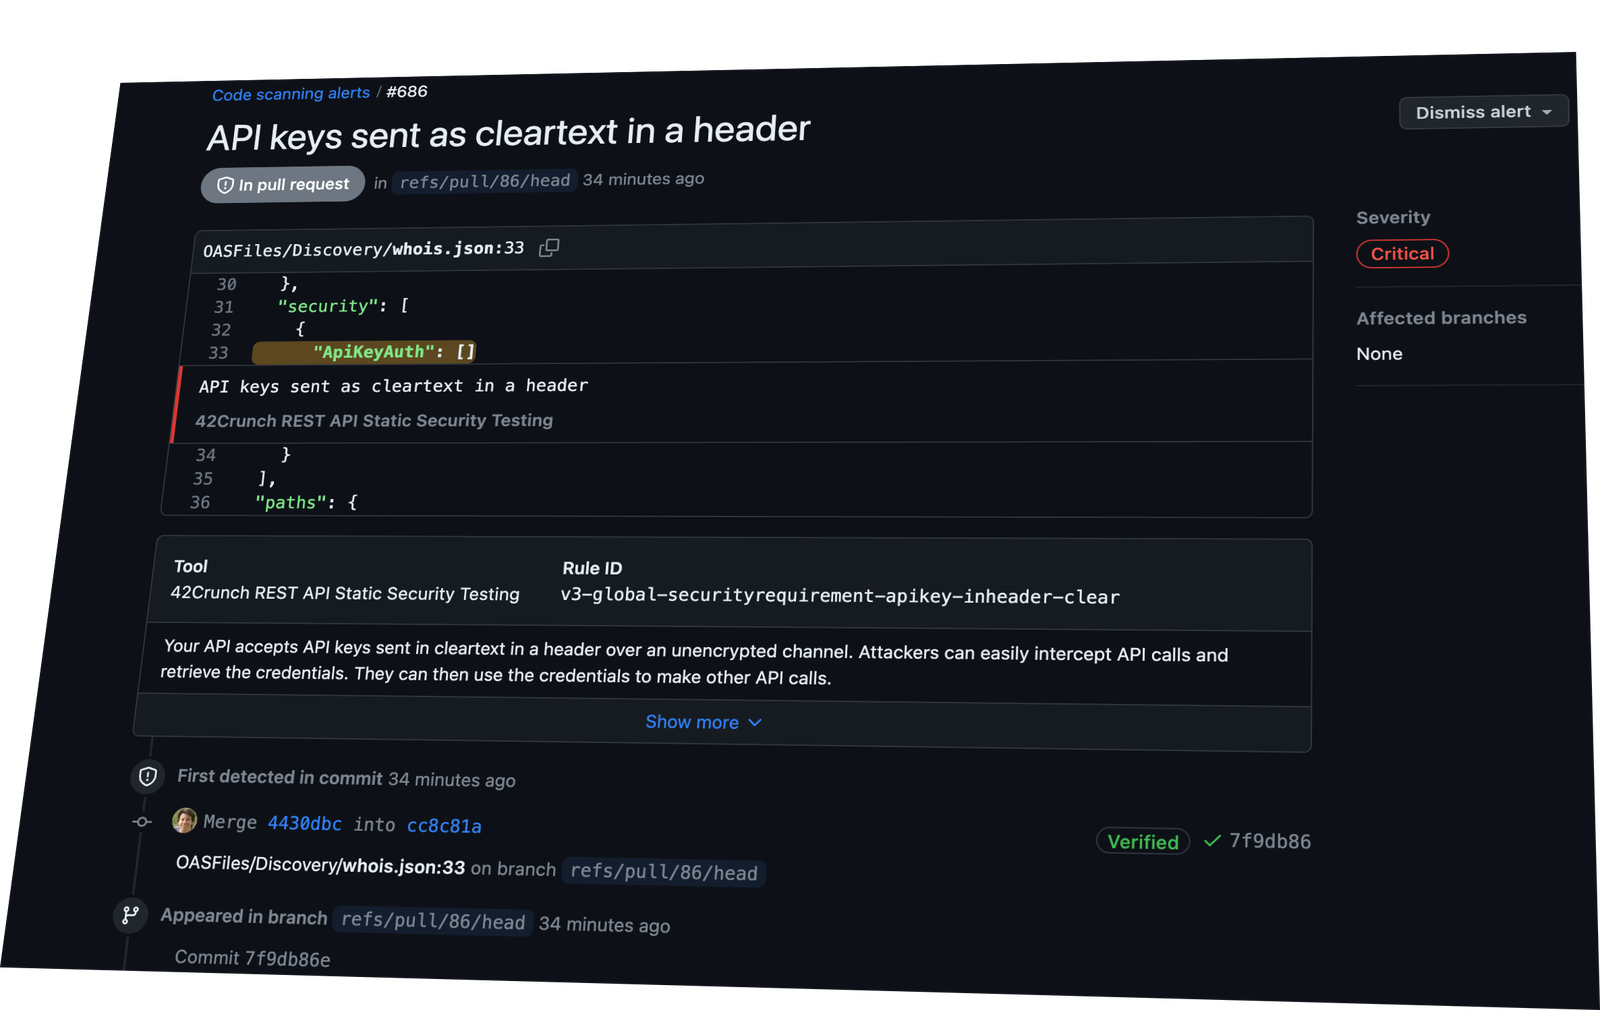 42crunch/api-security-audit-action
Automatise l'audit de sécurité statique des contrats OpenAPI dans les pipelines CI/CD, exécutant plus de 300 contrôles pour l'authentification,…
 davidcarliez/cover
Keep private data, internal infrastructure and secrets out of cloud coding agents without breaking your workflow.
 cerbos/cerbos
Moteur d'autorisation pour un contrôle d'accès contextuel avec des politiques YAML, prise en charge RBAC/ABAC, API check/plan et déploiement…
 apache/casbin
Bibliothèque d'autorisation appliquant les modèles ACL, RBAC, ABAC et de contrôle d'accès personnalisés, avec des API RESTful de correspondance et de…
 keycloak/keycloak
Gestion des identités et des accès open source pour les applications et services modernes
 open-policy-agent/opa
Moteur de politiques déclaratif qui permet l'autorisation et l'application de politiques à travers les services, Kubernetes, Terraform, Docker et les…
 dozermx/argus
Scanner de reconnaissance et de surface d’attaque multi-phase qui cartographie les domaines, les IP, les ASN, les actifs cloud et les CVE dans un…
 ransomleak/training-application-security
Interactive secure coding training with hands-on SCORM exercises covering OWASP Top 10 web and API vulnerabilities, Git/secrets exposure, and…
 wattocyber/lm-fingerprint
Fingerprint OpenAI-compatible LLMs from tokenizer and behavior signals.
 zaydmulani09/sentrymcp
Un scanner de sécurité statique + runtime pour les serveurs MCP (Model Context Protocol)
 huzjie/aegisagent
Passerelle de sécurité à l'exécution pour agents IA : atteste cryptographiquement les appels d'outils, applique des politiques, sandboxe l'exécution…
 boxed-dev/vibe-coding-security
Liste de contrôle de sécurité pré-lancement pour les applications générées par IA (Lovable, v0, Bolt, Cursor). 69 vérifications couvrant Supabase…
 portswigger/pentest-mapper
Une extension Burp Suite pour les tests d'intrusion d'applications afin de cartographier les flux et les vulnérabilités.
 h33tlit/secret-regex-list
Liste de regex pour scraper des clés API secrètes et des informations juteuses.