
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
training-application-security — Formation interactive à la programmation sécurisée avec des exercices SCORM pratiques couvrant les vulnérabilités web et API du Top 10 OWASP, l'exposition de secrets Git, et des exemples de remédiation dans plus de 10 langages. | Kitploit
Outils/GitHubGitHub/ransomleak/training-application-security
Exploitation d'Applications WebSécurité WebTests d'IntrusionDevSecOpsDétection de SecretsSécurité de la Chaîne LogistiqueApprentissage et ÉducationSécurité des APIParcours et Cours
Labs et Pratique
GitHubransomleak/training-application-security

training-application-security

Formation interactive à la programmation sécurisée avec des exercices SCORM pratiques couvrant les vulnérabilités web et API du Top 10 OWASP, l'exposition de secrets Git, et des exemples de remédiation dans plus de 10 langages.

Voir le dépôt
18593il y a 1 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Formation gratuite en codage sécurisé et sécurité des applications — Exercices SCORM open source

40 exercices gratuits et open source de codage sécurisé qui enseignent la sécurité des applications web comme les développeurs apprennent — en exploitant de vraies vulnérabilités telles que l'injection SQL, le cross-site scripting (XSS) et le contrôle d'accès défaillant, puis en écrivant le correctif. Modules SCORM interactifs couvrant l'OWASP Top 10 pour les applications web, l'OWASP API Security Top 10, la sécurité des dépôts Git et CI/CD, et plus encore. Exemples de remédiation en JavaScript, TypeScript, Java, C#, Python, Scala, PHP, Ruby, Go et Kotlin. Gratuit pour les développeurs individuels, les organisations à but non lucratif et les petites entreprises de moins de 25 employés. Tarification Enterprise réduite pour les universités et les établissements d'enseignement.
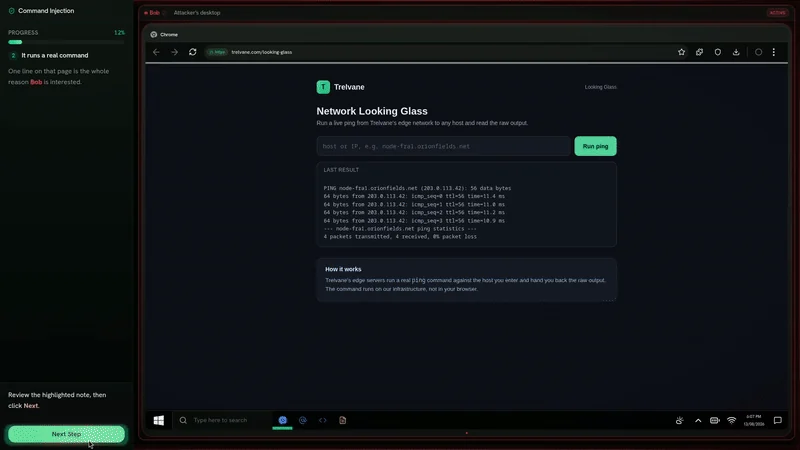
Exercice de formation pratique et gratuit au codage sécurisé — exploitation et correction d'une vulnérabilité d'application web

👥 Parler aux fondateurs  |  🔗 Parcourir la bibliothèque complète  |  🎮 Essayer une démo DOM XSS en direct


Table des matières

  • Pourquoi la formation pratique au codage sécurisé fonctionne mieux que les diapositives
  • Packages de formation SCORM au codage sécurisé, prêts pour tout LMS
  • Licence : formation gratuite au codage sécurisé pour les individus, les organisations à but non lucratif et les petites entreprises
  • Plateforme Enterprise de formation à la sécurité des applications
    • Offre Enterprise
    • Formation à la sécurité des applications pour les MSP et cabinets de conseil
  • Sujets de formation au codage sécurisé : catalogue complet des exercices
    • OWASP Top 10 pour les applications web
    • OWASP Top 10 pour la sécurité des API
    • Sécurité Git et des dépôts
  • Questions fréquentes sur la formation gratuite au codage sécurisé

Pourquoi la formation pratique au codage sécurisé fonctionne mieux que les diapositives

Lire l'OWASP Top 10 une fois par an et réussir un quiz à choix multiples n'empêche pas les vulnérabilités des applications web en production. Les développeurs doivent voir ce que fait un véritable exploit — une injection SQL vidant une base de données, un cross-site scripting détournant une session, un contrôle d'accès défaillant exposant les données d'un autre utilisateur — puis écrire le code sécurisé qui l'arrête.

Chaque exercice de cette bibliothèque gratuite et open source de formation au codage sécurisé suit une méthodologie en trois phases : exploiter, tracer, remédier.

Vous réalisez un test d'intrusion pratique contre une application intentionnellement vulnérable — injection SQL contre une base de données, XSS qui se déclenche dans un navigateur, SSRF qui atteint le point de terminaison de métadonnées du cloud — puis vous retracez exactement comment la vulnérabilité a été introduite et appliquez les bonnes pratiques de codage sécurisé pour la corriger.

Les exercices couvrent :

  • Vulnérabilités des applications web de l'OWASP Top 10 — contrôle d'accès défaillant, injection (injection SQL, injection de commandes), cross-site scripting (DOM XSS, XSS réfléchi, XSS stocké), CSRF, SSRF, traversée de répertoire, mauvaise configuration de sécurité, fixation de session, et plus encore
  • OWASP API Security Top 10 — autorisation défaillante au niveau des objets (BOLA), autorisation défaillante au niveau des fonctions, authentification défaillante, affectation de masse, exposition excessive de données, mauvaise configuration de sécurité, journalisation et surveillance insuffisantes
  • Sécurité Git et de la chaîne d'approvisionnement — secrets divulgués dans l'historique des commits, répertoires .git exposés, attaques sur les pipelines CI/CD, pull requests malveillantes, contournement de la protection des branches, fuite de jetons d'accès
  • Remédiation sécurisée en dix langages — JavaScript, TypeScript, Java, C#, Python, Scala, PHP, Ruby, Go et Kotlin

Chaque exercice se termine par un quiz avec un seuil de réussite de 100 %. Au moment où un développeur écrit du code de production, il a déjà exploité toutes les vulnérabilités courantes des applications web et connaît les bonnes pratiques de codage sécurisé qui les préviennent.


Packages de formation au codage sécurisé SCORM, prêts pour tout LMS

Chaque exercice est livré sous forme de fichier .zip SCORM 1.2 — importez-le dans n'importe quel LMS (Moodle, TalentLMS, Docebo, Cornerstone, SAP SuccessFactors, Workday Learning, ou tout autre outil conforme SCORM), intégrez-le dans votre pipeline de formation SDLC sécurisé ou DevSecOps, ou prévisualisez-le sur SCORM Cloud avant le déploiement.

En marque blanche — aucun logo, aucun lien retour, aucune attribution requise à l'intérieur des modules, aucun verrouillage fournisseur. Utilisez-les dans le cadre d'un programme DevSecOps, d'une initiative SDLC sécurisé, de l'intégration des développeurs, ou comme formation autonome à la sécurité des applications. Qui peut les utiliser, et à quelles conditions, est détaillé dans la section licence ci-dessous.


Licence : formation gratuite au codage sécurisé pour les particuliers, les organisations à but non lucratif et les petites entreprises

Cette bibliothèque open source de formation au codage sécurisé est publiée sous la RansomLeak Community License (voir LICENSE). Elle est gratuite si vous êtes :

  • Un particulier. Un développeur qui apprend seul (étudiants inclus), ou qui enseigne en tant que formateur ou consultant indépendant en sécurité (ateliers inclus)
  • Une organisation à but non lucratif ou une association caritative. Formation gratuite à la sécurité des applications pour les organisations à but non lucratif, sans conditions
  • Une petite entreprise de moins de 25 employés. Comptez tout le monde, y compris les sous-traitants et le personnel des entités affiliées

Sous la licence gratuite, vous pouvez importer les modules dans n'importe quel LMS, les utiliser pour votre équipe d'ingénierie, les intégrer dans votre propre programme de formation SDLC sécurisé, et les utiliser dans les ateliers que vous animez. La redistribution ou la revente du contenu en tant que produit autonome est interdite, tout comme sa fourniture à des clients tiers en tant que service (voir formation à la sécurité des applications pour les MSP et cabinets de conseil).

Pas de budget formation ? Si vous avez plus de 25 employés mais pas de budget pour la formation au codage sécurisé, contactez-nous. Nous convenons régulièrement de conditions individuelles en échange de co-marketing (une étude de cas, un témoignage, un logo sur notre site, ou un avis).


Télécharger l’outil