Application bancaire vulnérable 🏦
Une application web délibérément vulnérable pour s'exercer aux tests de sécurité applicative des applications web, des API et des LLM, à la revue de code sécurisé et à la mise en œuvre de la sécurité dans les pipelines CI/CD.
⚠️ AVERTISSEMENT : Cette application est intentionnellement vulnérable et ne doit être utilisée qu'à des fins éducatives dans des environnements isolés.
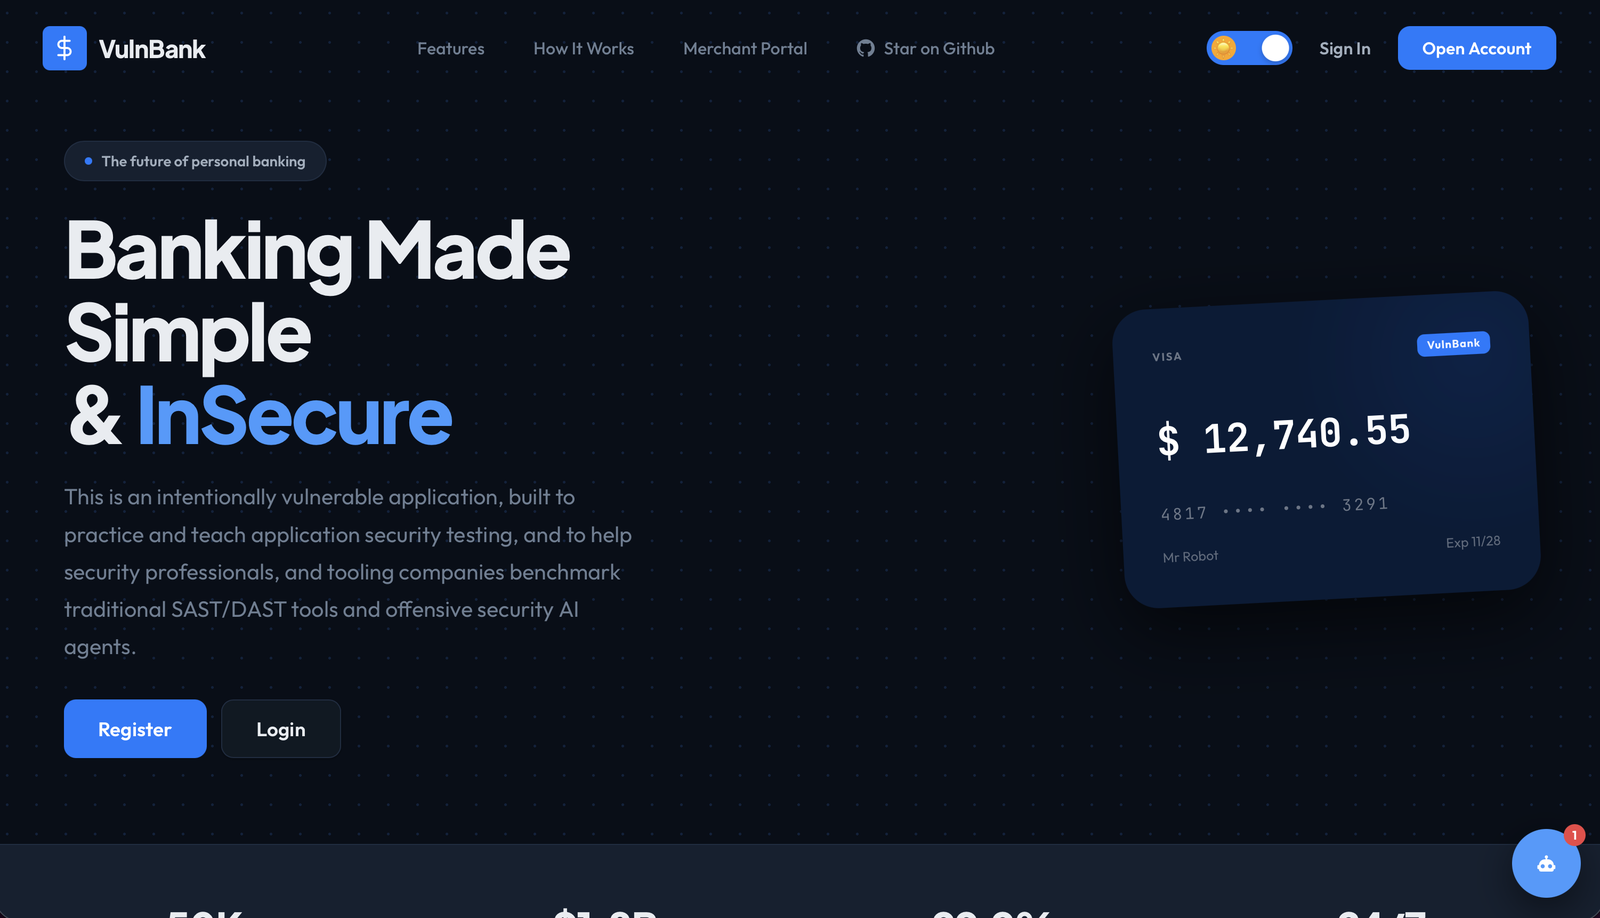
Aperçu
Ce projet est une application bancaire simple intégrant de multiples vulnérabilités de sécurité. Il est conçu pour aider les ingénieurs en sécurité, les développeurs, les stagiaires, les analystes QA et les praticiens DevSecOps à apprendre :
- Les vulnérabilités courantes des applications web et des API
- Les vulnérabilités des IA/LLM
- Les pratiques de codage sécurisé
- L'automatisation des tests de sécurité
- La mise en œuvre du DevSecOps
Fonctionnalités et vulnérabilités
Fonctionnalités bancaires principales
- 🔐 Authentification et autorisation des utilisateurs
- 💰 Gestion du solde des comptes
- 💸 Virements d'argent
- 📝 Demandes de prêt
- 👤 Téléversement de photo de profil
- 📊 Historique des transactions
- 📈 Tableau de bord d'analyse des transactions (basé sur GraphQL)
- 🔑 Système de réinitialisation de mot de passe (PIN à 3 chiffres)
- 💳 Gestion de cartes virtuelles multidevises
- 💱 Alimentation des cartes virtuelles depuis le solde principal en USD avec conversion de devises intégrée (
USD, GBP, NGN, JPY, EUR, QAR, BTC, ETH)
- 🛒 API publique de paiement marchand pour des intégrations e-commerce/démo intentionnellement vulnérables
- 📱 Système de paiement de factures
- 🤖 Agent de support client IA (LLM réel avec l'API DeepSeek / mode simulé)
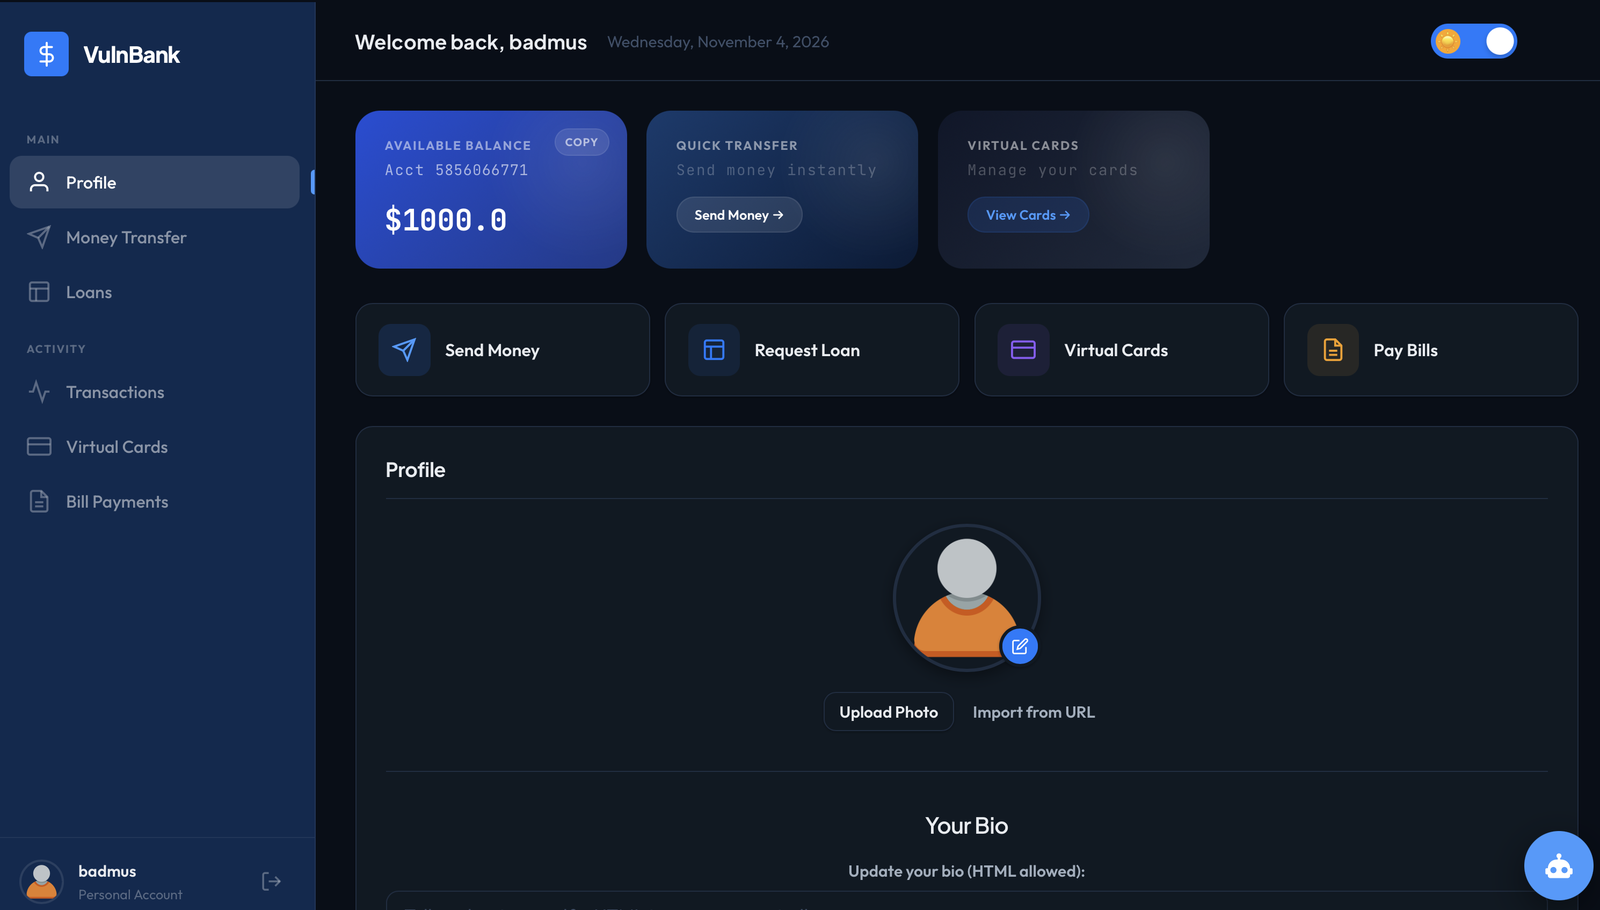
Vulnérabilités implémentées
-
Authentification et autorisation
- Injection SQL dans la connexion
- Implémentation faible de JWT
- Autorisation au niveau des objets défaillante (BOLA)
- Autorisation au niveau des propriétés des objets défaillante (BOPLA)
- Affectation de masse et exposition excessive de données
- Mécanisme de réinitialisation de mot de passe faible (PIN à 3 chiffres)
- Jeton stocké dans localStorage
- Aucune invalidation de jeton côté serveur
- Aucune expiration de session
-
Sécurité des données
- Divulgation d'informations
- Exposition de données sensibles
- Stockage des mots de passe en clair
- Points d'injection SQL
- Exposition d'informations de débogage
- Messages d'erreur détaillés exposés
-
Vulnérabilités des transactions
- Aucune validation du montant
- Virements de montants négatifs possibles
- Aucune limite de transaction
- Conditions de concurrence dans les virements et les mises à jour de solde
- Divulgation d'informations dans l'historique des transactions
- Aucune validation des comptes bénéficiaires
-
Opérations sur les fichiers
- Téléversement de fichiers sans restriction
- Vulnérabilités de traversée de chemin
- Aucune validation du type de fichier
- Traversée de répertoire
- Aucune limite de taille de fichier
- Nommage de fichiers non sécurisé
- Falsification de requête côté serveur (SSRF) via l'importation d'image de profil par URL
-
Gestion des sessions
- Vulnérabilités des jetons
- Aucune expiration de session
- Clés secrètes faibles
- Exposition des jetons dans les URL
-
Failles côté client et côté serveur
- Cross Site Scripting (XSS)
- Cross Site Request Forgery (CSRF)
- Références directes non sécurisées à des objets
- Aucune limitation de débit
-
Vulnérabilités des cartes virtuelles
- Affectation de masse dans les mises à jour des limites de carte
- Affectation de masse dans la gestion du taux de change lors de l'alimentation des cartes
- Génération prévisible des numéros de carte
- Stockage en clair des détails de carte
- Aucune validation des limites de carte
- BOLA dans les opérations sur les cartes
- Conditions de concurrence dans les mises à jour de solde
- Divulgation d'informations sur les détails de carte
- Aucune vérification des transactions
- Absence de surveillance de l'activité des cartes
- Conversion de devises contrôlée par le client lors de l'alimentation des cartes
-
Vulnérabilités des paiements de factures
- Aucune validation des montants de paiement
- Injection SQL dans les requêtes de facturiers
- Divulgation d'informations dans l'historique des paiements
- Numéros de référence prévisibles
- Exposition de l'historique des transactions
- Aucune validation des comptes de facturiers
- Conditions de concurrence dans le traitement des paiements
- BOLA dans l'accès à l'historique des paiements
- Absence de limites de paiement
-
Vulnérabilités de l'API de paiement marchand
- Mots de passe marchands et clés API en clair
- Clés API renvoyées dans les réponses d'inscription et de connexion
- Numéro de carte/CVV bruts acceptés par les API de paiement marchand
- Recherches de marchands et de cartes sujettes à l'injection SQL
- Absence d'idempotence, de protection contre la relecture, de limites de paiement et de limitation de débit
- Lacunes d'autorisation au niveau des objets dans la recherche de paiements marchands
- Motifs détaillés de refus de paiement et exposition de données de débogage
- Génération prévisible des codes d'autorisation
-
Vulnérabilités du support client par IA
- Injection de prompt (CWE-77)
- Divulgation d'informations par IA (CWE-200)
- Autorisation défaillante dans un contexte IA (CWE-862)
- Exposition d'informations du système IA (CWE-209)
- Validation d'entrée insuffisante pour les prompts IA (CWE-20)
- Accès direct à la base de données via manipulation de l'IA
- Attaques de contournement de rôle de l'IA
- Vulnérabilités d'injection de contexte
- Accès non autorisé aux données assisté par IA
- Prompts et configurations du système IA exposés
- Vulnérabilités GraphQL
- Introspection de schéma activée sur le point de terminaison d'analyse des transactions
- Authentification JWT faible héritée par
/graphql
- Injection SQL dans la construction des requêtes des résolveurs GraphQL
- Absence de contrôles de profondeur / complexité GraphQL
- Divulgation brute des erreurs GraphQL
- Exposition de l'analyse des transactions via des requêtes à portée administrateur
Installation & Configuration 🚀
Prérequis
- Docker et Docker Compose (pour une installation conteneurisée)
- PostgreSQL (si exécution en local)
- Python 3.9 ou supérieur (pour une installation locale)
- Git
Option 1 : Utilisation de Docker (Recommandé)
Utilisation de Docker Compose (Le plus simple)
- Clonez le dépôt :
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
- Démarrez l'application :
docker-compose up -d --build
L'application sera disponible à l'adresse http://localhost:5000









