

AgentStalker
 gach0ng/agentstalker
面向 LLM 代理的端到端安全审计框架:静态 AST 与污点建模、攻击合成、Docker 沙箱重放,以及带 MCP 审计的确定性判定报告。
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+7
132
gach0ng/agentstalker面向 LLM 代理的端到端安全审计框架:静态 AST 与污点建模、攻击合成、Docker 沙箱重放,以及带 MCP 审计的确定性判定报告。
 hilmiazizi/oorecon
用于攻击面发现的终端 UI:DNS 侦察、子域枚举、端口扫描、反向 IP、泄露的登录 URL 以及 JavaScript 密钥挖掘。
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 dogucyber/ankosint
基于Python的OSINT工具,从公开来源收集和分析公开可用的数据,以支持威胁情报、漏洞研究和调查。
 cognis-digital/c2detect
C2 服务器指纹识别工具 — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
 legit-labs/gh-legitify
用于运行“legitify”的GitHub CLI扩展
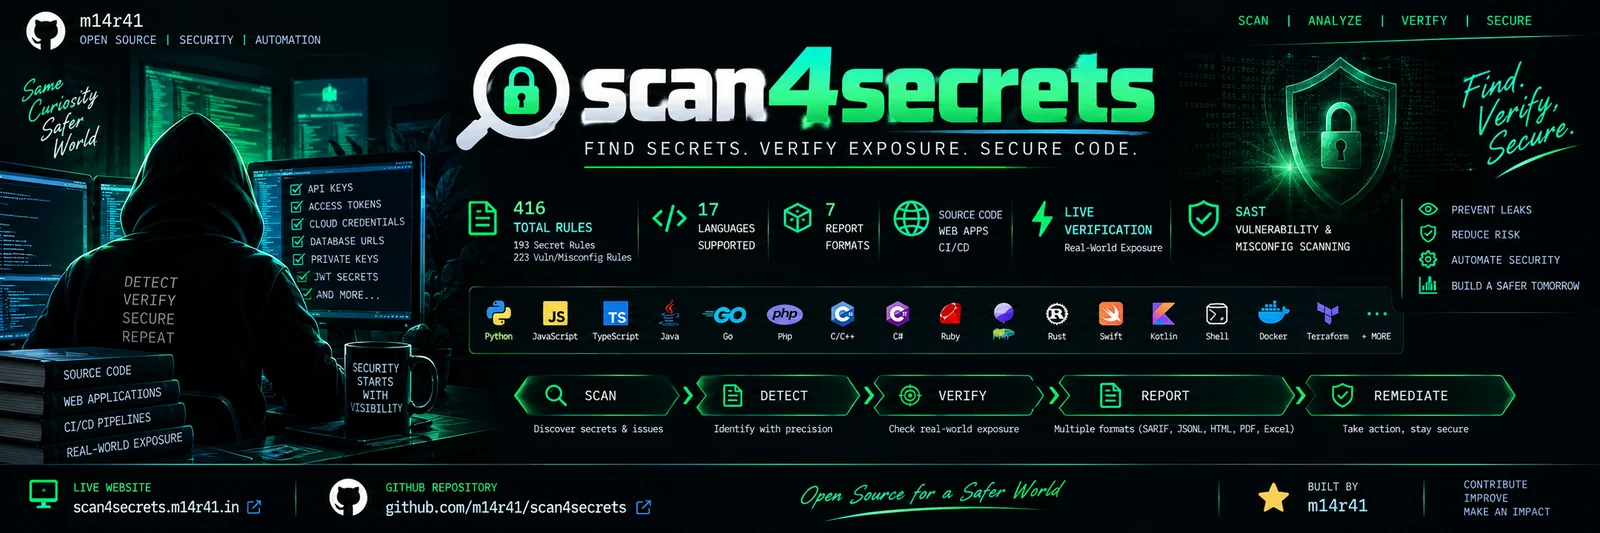 m14r41/scan4secrets
使用170多条规则在源代码、Web URL和CI/CD中查找凭据和密钥,对照供应商API进行验证,并生成SARIF、JSONL、HTML、PDF或Excel报告。
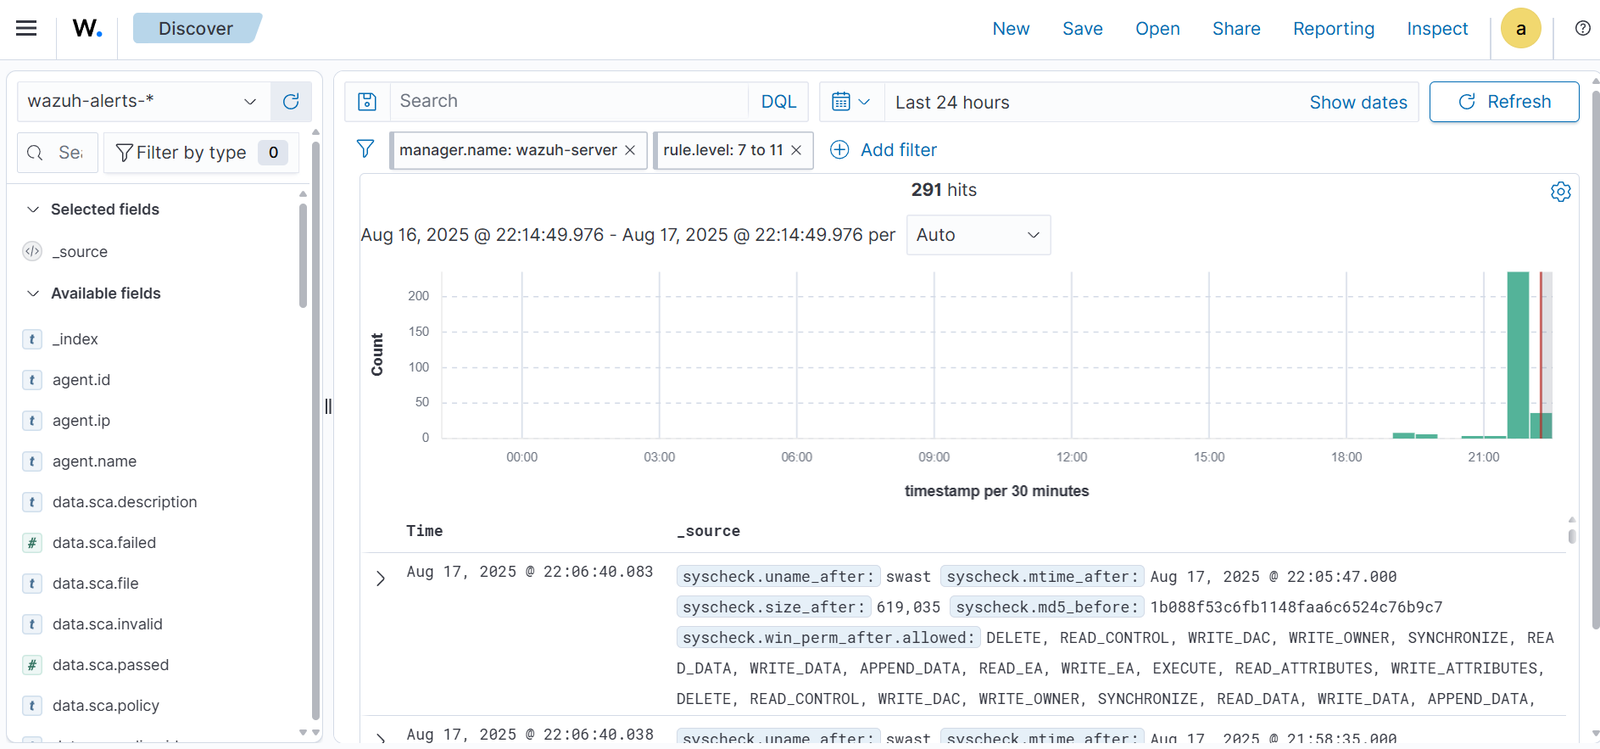 swastiksagar/wazuhlabproject
面向实践的 Wazuh SIEM/XDR 家庭实验室,涵盖 OVA 部署、代理注册、文件完整性监控、VirusTotal 恶意软件检测以及 MITRE ATT&CK 威胁狩猎。
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 tegal1337/pocketpentester
离线优先的 Android 攻击性安全工具包,包含 21 个模块,用于侦察、端口扫描、子域名枚举、SQLi/XSS/JWT 利用、载荷生成和哈希分析。
 affolter-engineering/ldapin
用于安全评估的CLI工具,执行基本LDAP任务
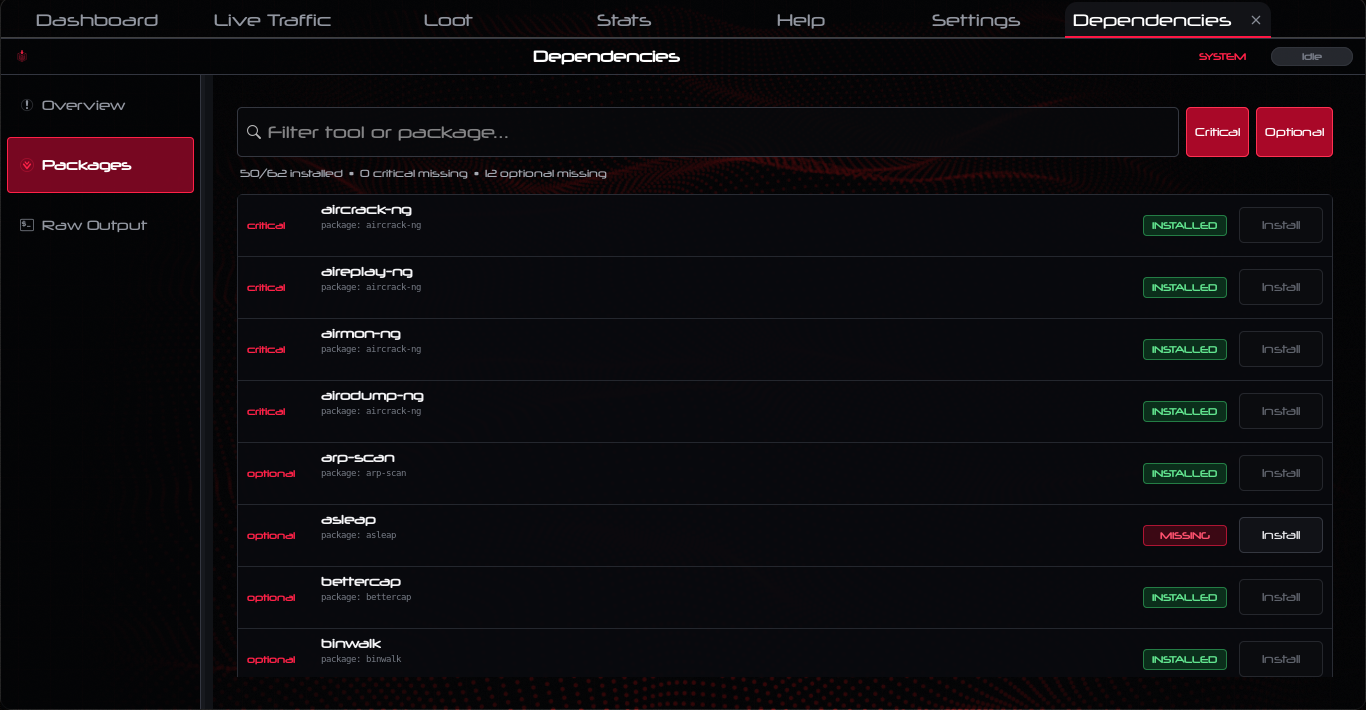 yslxotwod/wifisting
GTK4 无线安全工具包,包含 57 个独立 shell 模块,用于 Wi-Fi、蓝牙、RF、Zigbee、NFC 和路由器端攻击,以及 MITM、侦察、捕获分析和 killchain 自动化。
 sk4r4b/ntdll-reconstruction
一种混合了NTDLL解除挂钩和地狱之门变体的技术
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 xv4l3x/hermit
检查、反编译并结构化修补来自 React Native 应用的 Hermes 字节码(HBC),具备 GDB 风格的 REPL、CFG、反编译器和可重新序列化的修补器。
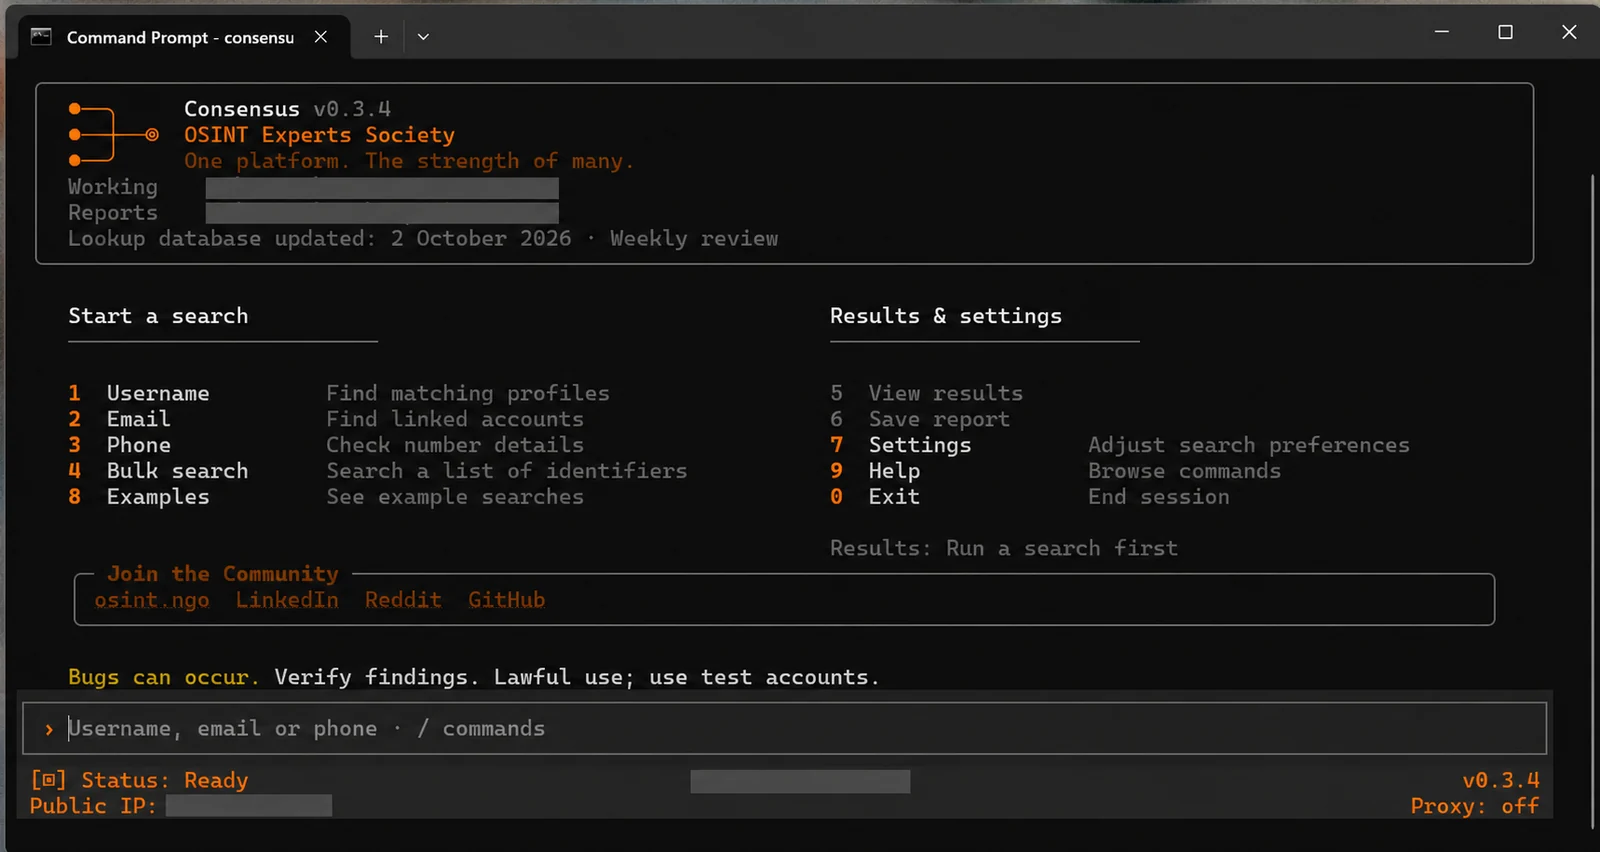 osint-experts-society/consensus-osint
🔎 用户名、邮箱和电话 OSINT — 来自 19 个项目的 9,700 多项查询检查,具备个人资料丰富、批量搜索、证据图谱和专家审核更新。
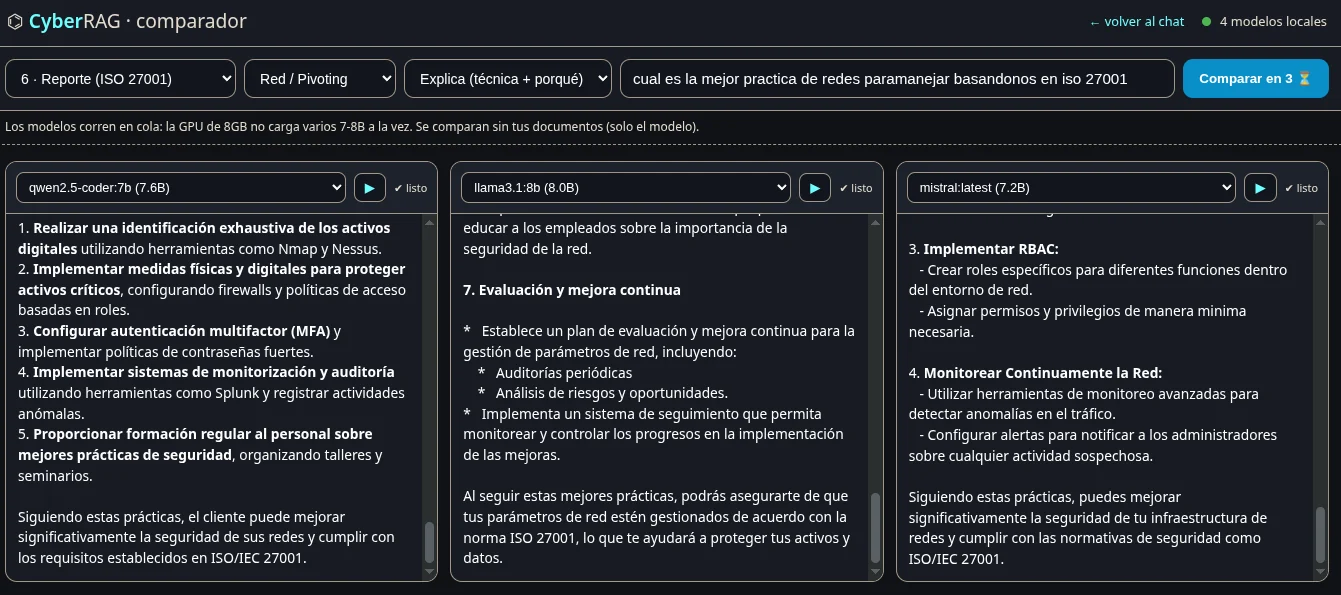
 rdelasierra-uy/rag-seguridad
CyberRAG — 基于网络安全笔记和书籍的 100% 本地 RAG(Ollama):混合检索、带引用的回答、分阶段渗透测试助手和重建索引监控器。无重型框架。
 dwexi/entropystrip
算法化PE去混淆器、香农熵雷达与事件分类引擎