
用于攻击面发现的终端 UI:DNS 侦察、子域枚举、端口扫描、反向 IP、泄露的登录 URL 以及 JavaScript 密钥挖掘。
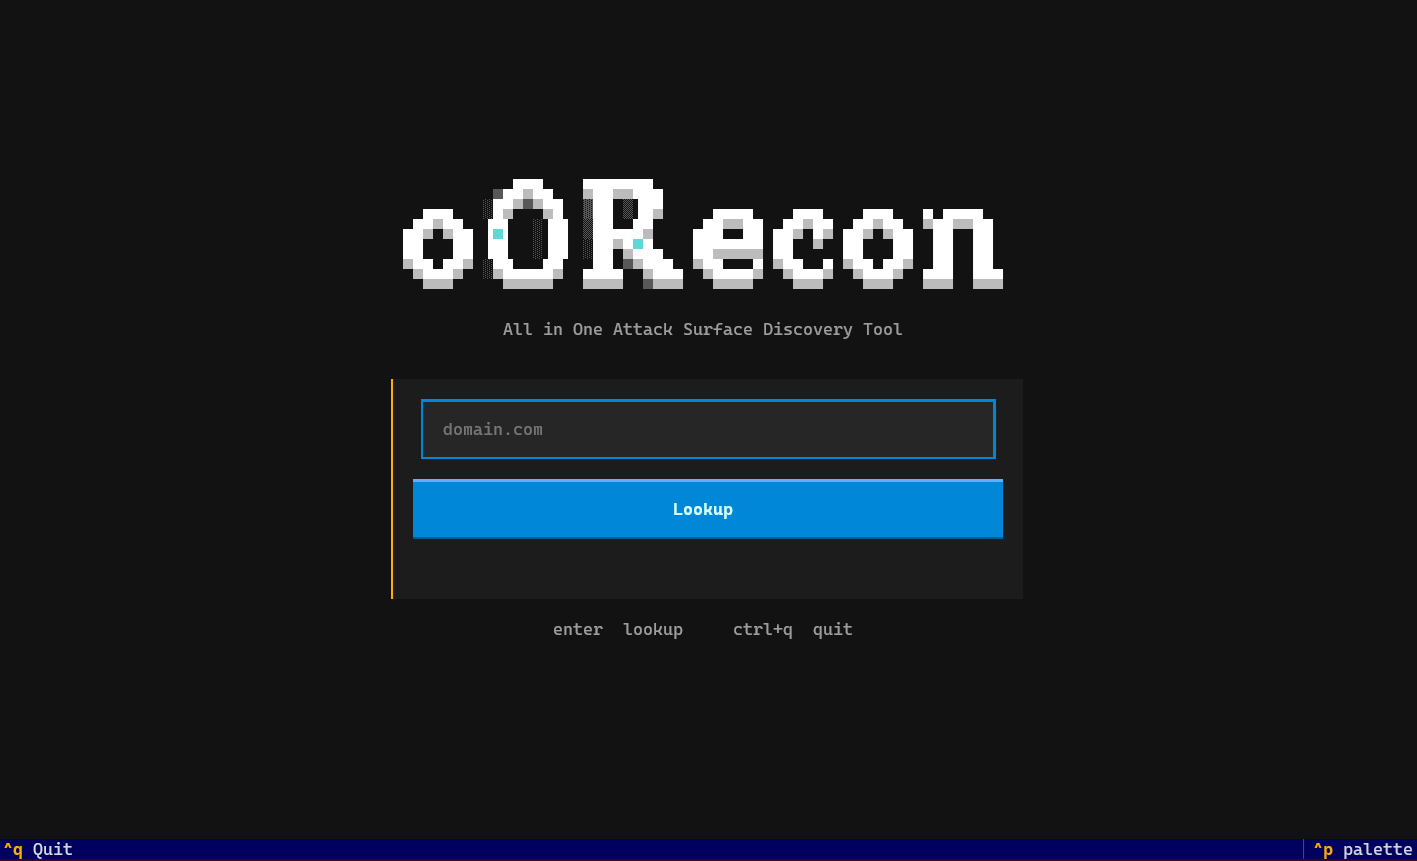
oORecon 是一个开源的 Python 终端 UI,用于 Web 侦察 和 攻击面发现。它帮助 漏洞赏金猎人、渗透测试人员 和 OSINT 研究人员快速绘制域名地图:DNS 侦察、子域名枚举、端口扫描、反向 IP 查询、泄露的登录 URL,以及针对每个主机的 站点地图、目录爆破 和 JavaScript 端点 / 密钥挖掘。
如果你正在寻找一个 一体化侦察 TUI,而不是串联许多 CLI 工具,oORecon 会在你输入顶级域名后依次运行主要检查。
这是 AI 生成的垃圾。每一行都是由 AI 生成的,没有一行是手工输入的——根本没时间。把代码当作机器输出,然后照常使用。
oORecon 是一个基于 Textual 的 TUI,可将单个域名变成一个实时侦察仪表板。查询时它会:
打开任何存活主机以继续进行 内容发现(站点地图、目录)和 JavaScript 分析(端点、URL 以及带有邻近上下文的可能密钥)。
域名输入会自动规范化:https://、路径、端口和前导 www. 会被剥离,因此你始终基于 顶级域名 工作。
| 模块 | 功能 |
|---|---|
| DNS 侦察 | 解析 A、AAAA、NS、MX、SOA 及相关 DNS 记录 |
| 子域名查找器 | 证书透明度名称 + HTTPS 存活检查(Chrome TLS 模拟) |
| 端口扫描器 | 针对目标域名的大型端口集 |
| 反向 IP 查询 | 从 DNS A / AAAA 进行共享主机发现 |
| 泄露的登录 URL | 窃密日志风格的登录 / 凭据 URL(只读) |
在一个面板中显示所查询域名的 DNS 表面,以便你在进一步扫描之前看到暴露的 IP 和邮件 / 名称基础设施。
拉取顶级域名的证书名称,然后通过 HTTPS 检查每个主机。按状态类别(2xx / 3xx / 4xx / 5xx / down)或按 主机前缀 过滤(mixrank.com 仅匹配以该字符串开头的主机)。
对你输入的域名(不是每个子域名)运行广泛的端口扫描,并列出开放端口及服务 / 横幅详情。
仅获取顶级域名的 DNS A 和 AAAA 地址,并查询相关证书主机名,然后通过 HTTPS 检查每个主机的状态和 Cloudflare。不会扩展到每个子域名 IP。
列出与该域名相关的泄露登录 URL。该表为 只读(无法点击进入)。
| 工具 | 功能 |
|---|---|
| 站点地图爬虫 | robots.txt + XML 站点地图(.xml / .xml.gz) |
| 目录爆破 | 使用 SecLists 风格字典进行内容发现 |
| JS 挖掘器 | 从 JavaScript 中提取端点和 URL;带有匹配 + 邻近上下文的疑似密钥发现 |
从 robots 和常见路径中发现站点地图端点,然后跟踪嵌套的站点地图索引。仅显示已确认的 XML 站点地图 URL。
对主机爆破常见路径。适用于管理面板、备份和被遗忘的端点。
获取页面脚本,提取 URL / 端点,并扫描脚本正文以查找可能的 API 密钥和密钥。script / endpoint / url 行仅可列出;其他类型会打开一个详情窗口,显示匹配项及周围字符。
pip install -r requirements.txt
python main.py
在 CLI 上传递域名:
python main.py example.com
要求: Python 3.10+
控制: Ctrl+Q 退出 · Esc 返回 · Enter 打开主机 / 密钥详情 · / 过滤子域名
main.py                 Entrypoint
ui/app.py               Recon dashboard (lookup order lives here)
ui/phases/              DNS, reverse IP, leaked URLs, ports, subdomains
ui/workspace.py         Per-host sitemap / dirs / JS miner
ui/styles.py            Dashboard CSS
ui/format.py            DNS board and status cell rendering
models.py               Shared result models
utils.py                Domain normalize, curl_cffi thread sessions
tools/                  One module per recon tool (dnsinfo, certsub, ports, …)
requirements.txt        Python dependencies
assets/                 Banner, demo GIF, and banner.ans
是的。Subdomain 标签页从证书透明度中枚举名称,并检查哪些主机通过 HTTPS 响应。它是更广泛攻击面 TUI 中的一个模块。
不会。那些工具是优秀的专家工具。oORecon 旨在成为一个 快速交互式仪表板,在一个地方涵盖 DNS、CT 子域名、端口、反向 IP、泄露信息以及主机级内容 / JS 侦察。
可以。像 https://www.example.com/path 这样的输入会被规范化为顶级域名 example.com。
不会。反向 IP 仅使用所查询域名的 DNS A 和 AAAA 记录。
不可以。该表按设计为只读。
高熵“随机字符串”风格检测器在 JS 挖掘中被禁用。看起来像密钥 / 令牌的发现可以打开以显示匹配项及相邻源文本,以便你自己验证误报。
不允许。仅测试你有权限评估的系统。
仅扫描你有 授权 测试的域名和主机。未经授权的扫描或凭据滥用可能是违法的。
oORecon 使用的数据源和库(无关联):
| 组件 | 致谢 |
|---|---|
| 证书名称 | crt.name |
| 反向 IP / 证书主机 | Hurricane Electric BGP Toolkit (bgp.he.net) |
| 泄露的登录 URL | Hudson Rock |
| JS URL 模式 | 受 JSFinder / LinkFinder 启发 |
| JS 密钥检测 | Yelp detect-secrets |
| 目录字典 | SecLists 风格 common.txt |
| TUI | Textual |
| 目标 HTTP | curl_cffi |
| API HTTP | aiohttp |
| DNS | dnspython |


