

secbox
 yv1ing/secbox
Conducting cybersecurity testing using the pi agent in a pre-built sandbox environment.
network-mappingvulnerability-analysismobile-app-pentesting+9
 affolter-engineering/xssearch
基于 Rust 的 XSS 扫描器,具备上下文感知的 payload 选择、WAF 检测与绕过、爬取、盲 XSS 回调以及静态 DOM 汇聚点分析功能。
 affolter-engineering/snmpen
SNMP 枚举工具,通过查询 SNMPv1/v2c 主机来提取系统信息、TCP 连接和写入权限,用于渗透测试和侦察。
 affolter-engineering/mqattack
用于MQTT渗透测试的Rust CLI:订阅/发布、broker指纹识别、ACL探测、主题枚举、凭据暴力破解,以及通过TLS/mTLS进行Last Will注入。
 joda32/adit
基于 ADWS(net.tcp/9389)的 Active Directory 侦察与只读安全审计,使用 Go 语言实现
 kr0no/bloodhound-shell
一个用于 BloodHound API 的交互式命令行 shell。

 roccoammon/active-directory-health-check
PowerShell GUI 工具,针对 Active Directory 运行 54 项最佳实践健康与安全检查,在双语 HTML/CSV 报告中标记 Kerberoasting、DCSync、委派和加固缺口。
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 ko0ler/homelab
GNS3 home lab documenting a segmented network with Cisco ASAv firewall, L3 core, DMZ, and an Active Directory domain for practicing networking,…
 ambitsecurity/jshound
从 Web 应用发布的 JavaScript 中找出它发出的每一个 API 请求:方法、URL、请求体、请求头和 GraphQL 操作。一条命令搞定。
 ripits-sec/couchpotato
Windows 权限提升工具,可修补 ETW 和 AMSI,并使用间接系统调用滥用 SeImpersonatePrivilege,将服务账户或管理员提升至 NT SYSTEM。

 nawaralseelawi/pvbrf-id
用于私有、可验证、拜占庭鲁棒的联邦入侵检测协议的仿真代码和结果,该协议使用秘密共享、Merkle 审计和 Pedersen 承诺。
 cosmosyi/autocontrol-arena
用于前沿AI安全评估的自动化框架,通过合成可执行的、压力丰富的测试环境,揭示高级智能体模型中的潜在风险。
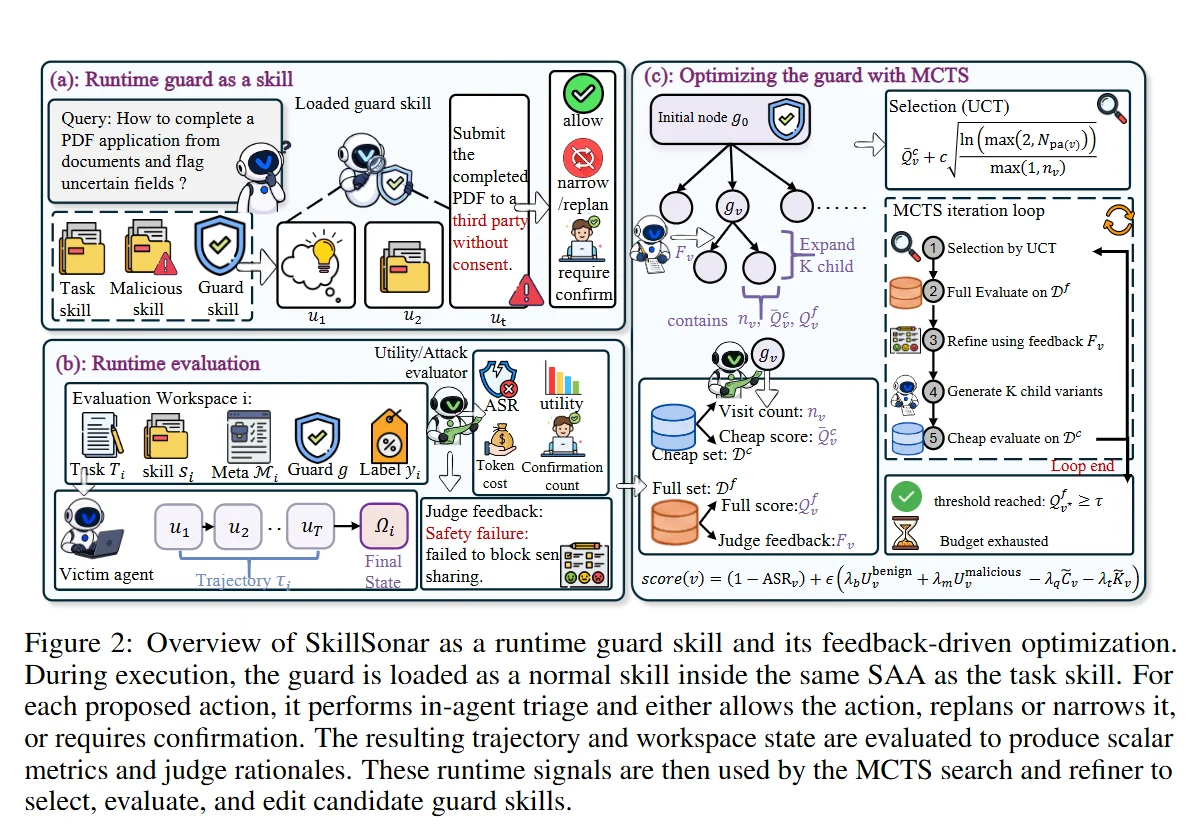 yxf203/defense-as-skill
运行时防护技能,用于检测并阻止技能增强型智能体中由技能引发的恶意攻击,并采用MCTS循环,根据推演反馈演化防护策略。

 bittersecurity/decepticon
自主LLM红队代理,在隔离的Kali沙箱内规划并执行完整攻击链——侦察、利用、权限提升、横向移动和C2。
 perplexityai/numbat
对端点上 AI 代理活动的可见性,具备设备端检测、可选的操作前阻断以及取证重建能力。