cve-2026-32746-mitigation

Outil de mitigation automatisé pour CVE-2026-32746, offrant un rollback atomique, une prise en charge multi-pare-feu (UFW, firewalld, nftables,…

Outil de mitigation automatisé pour CVE-2026-32746, offrant un rollback atomique, une prise en charge multi-pare-feu (UFW, firewalld, nftables,…

Scanner sûr en production qui détecte l'exploitation de CVE-2026-25177 (collision Unicode SPN AD) sur les contrôleurs de domaine Active Directory.…

Analyseur de vulnérabilités passif pour CVE-2026-1731 — RCE pré-authentification BeyondTrust RS/PRA (CVSS 9.9). Usage éducatif et défensif uniquement.

Outil autorisé de l'ÉCOSYSTÈME CYBERDUDEBIVASH pour détecter la CVE-2026-23550 dans le plugin WordPress Modular DS

Outil de qualité production pour détecter et corriger CVE-2026-0622 (élévation de privilèges Ghost Admin et exposition de la clé maîtresse dans le…

Scanne les systèmes Linux pour détecter la vulnérabilité d'élévation de privilèges Polkit (CVE-2021-4034) et fournit des recommandations…

Outil complet de détection de vulnérabilités pour les instances d’automatisation de workflows n8n. Détecte la vulnérabilité critique CVE-2026-21858…

BPF-LSM mitigation pour CVE-2026-31431 (Copy Fail) — refuse la création de sockets AF_ALG à l'échelle du cluster

Outil de recherche d'IOCs liés à HAFNIUM : CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065

# Fork d'OpenCode renforcé en sécurité - Corrige CVE-2026-22812 (CVSS 8.8 RCE) que l'amont refuse de corriger

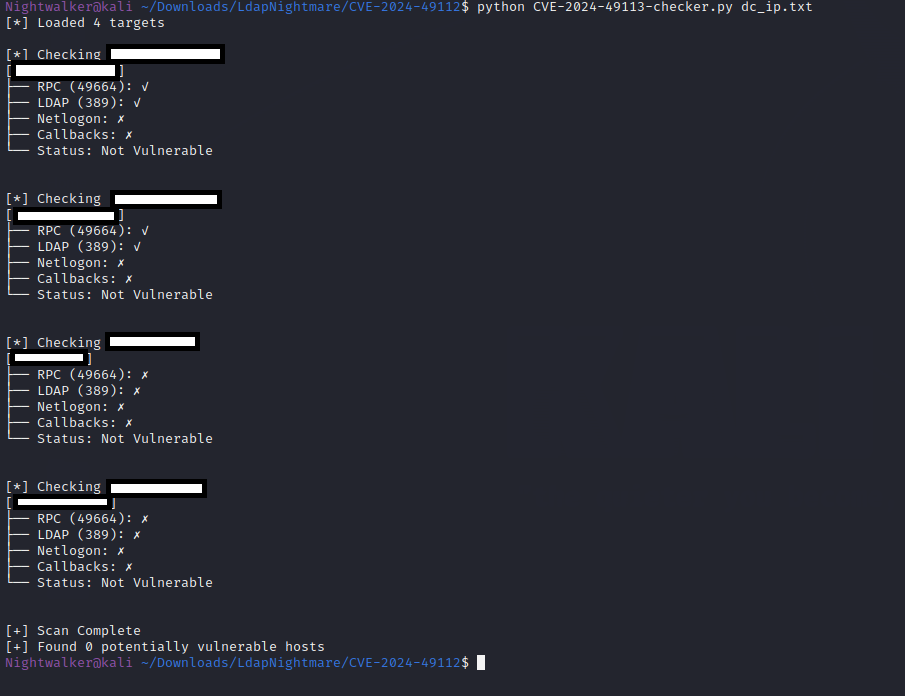
Vérifie si un système est potentiellement vulnérable à CVE-2024-49113 (LDAP Nightmare) en testant la connectivité RPC, les ports LDAP, le service…

Scanne les projets Angular à la recherche de vulnérabilités XSS dans les éléments SVG et les liaisons non sécurisées, en générant un rapport de…

Détection statique des bibliothèques log4j vulnérables sur les serveurs Windows, membres d'un domaine AD.

Analyse détaillée de CVE-2026-21510, un contournement de la fonctionnalité de sécurité Windows Shell permettant l'exécution silencieuse de code via…

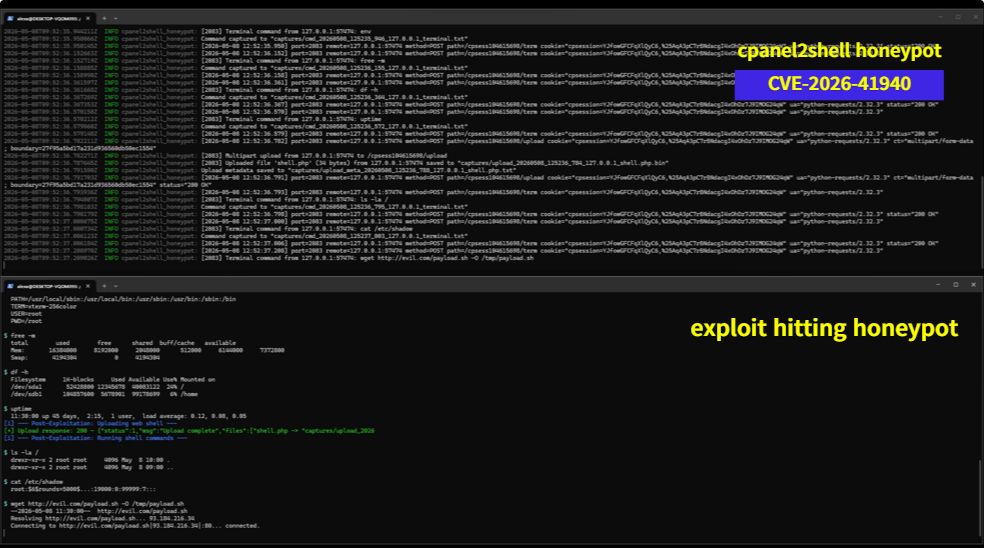
Un honeypot en Rust qui simule une instance cPanel/WHM vulnérable pour CVE-2026-41940

Cisco SD-WAN Scanner d'exposition et de vulnérabilités potentielles (Empreinte passive) 2026

Orchestrateur d'audit et de remédiation à l'échelle de la flotte pour CVE-2026-31431 sur hôtes Linux via SSH, avec vérification stricte des clés…

Un script pour rechercher, scraper et analyser les fichiers affectés par Apache Log4j CVE-2021-44228 à l'aide de Google dorks.