
log4jhound
 mebibite/log4jhound
Créé après la divulgation de CVE-2021-44228. Script Bash qui détecte les occurrences de Log4j dans vos projets et systèmes, vous permettant d'obtenir…
static-analysisvulnerability-scannerscode-analysis+2
mebibite/log4jhoundCréé après la divulgation de CVE-2021-44228. Script Bash qui détecte les occurrences de Log4j dans vos projets et systèmes, vous permettant d'obtenir…
 marklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv
Scanne les applications pour détecter la vulnérabilité Log4Shell (CVE-2021-44228) afin d'identifier les systèmes exposés à un risque d'exécution de…
 manishkanyal/log4j-scanner
Un scanner de vulnérabilité Log4j est utilisé pour identifier les CVE-2021-44228 et CVE_2021_45046.
 makitos666/cve-2026-31431-copy-fail-detection-toolkit
Boîte à outils de détection et d’analyse pour la LPE Linux CVE-2026-31431, fournissant des scanners Python et PowerShell, des règles YARA et une…
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Script de détection pour CVE-2026-31431 (Copy Fail) qui vérifie la version du noyau, la présence de correctifs, les configurations du noyau, la…
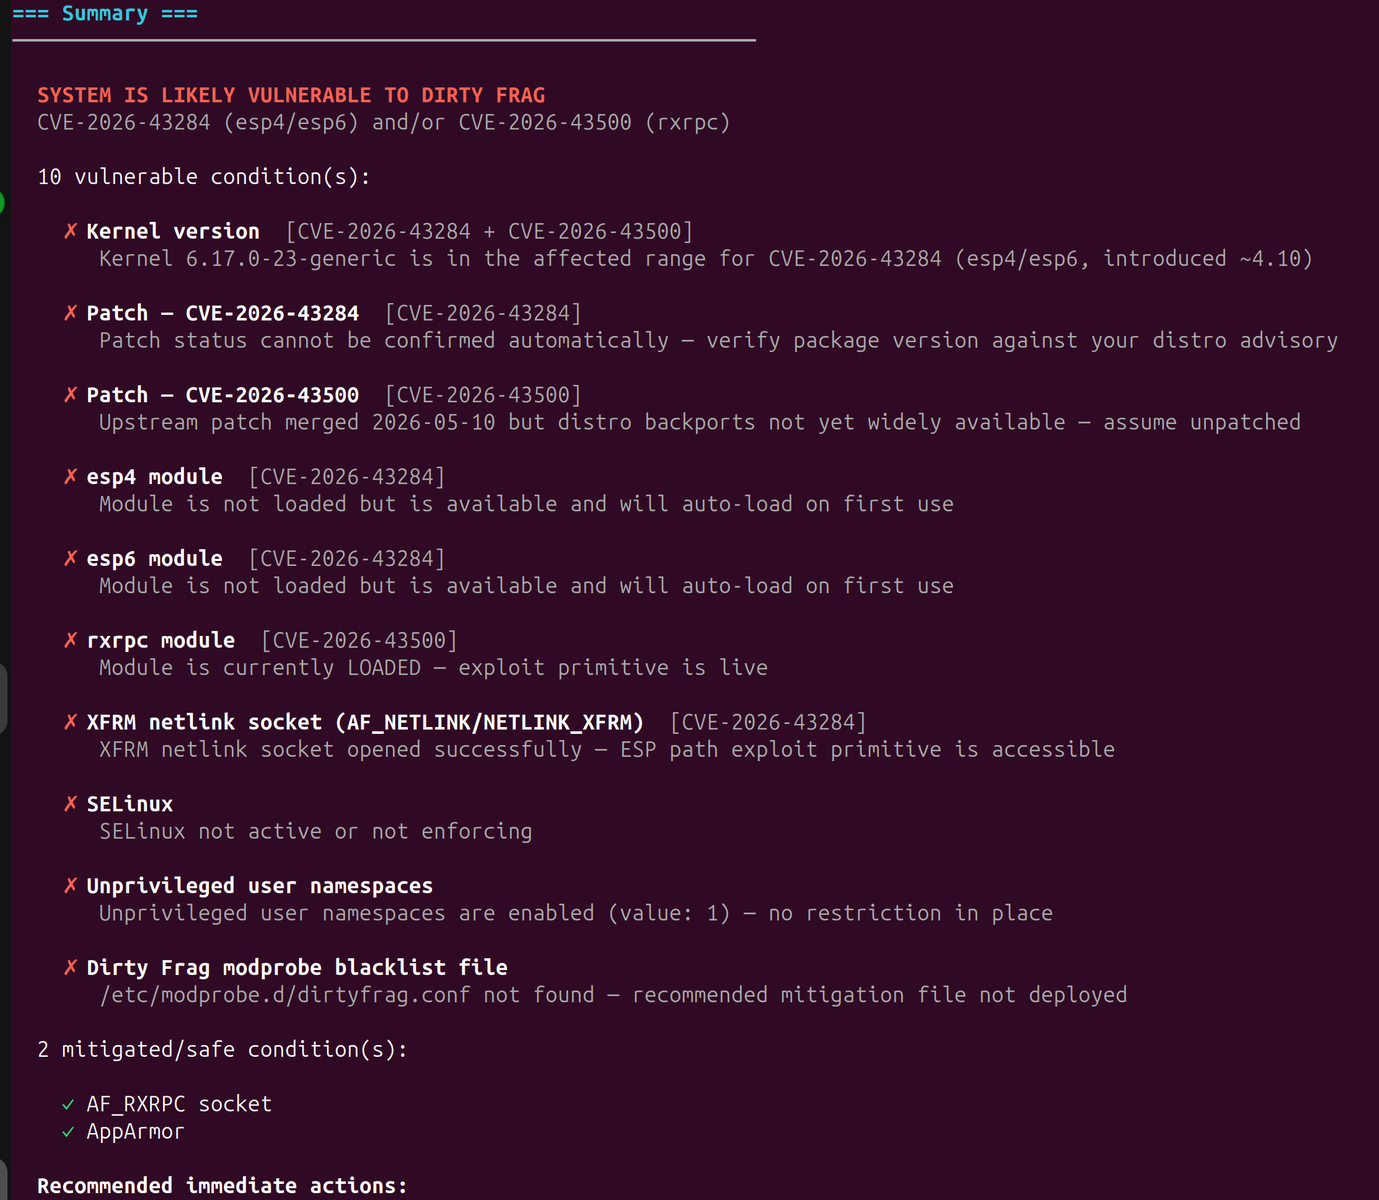 liamromanis101/dirtyfrag-detector
CVE-2026-43284/CVE-2026-43500 'DirtyFrag' Script de détection de correctif bénin et d'atténuation
 kriskimmerle/wheelaudit
# Analyseur de sécurité des fichiers Wheel Python — analyse les fichiers .whl pour détecter les problèmes de sécurité avant l'installation. Détecte…
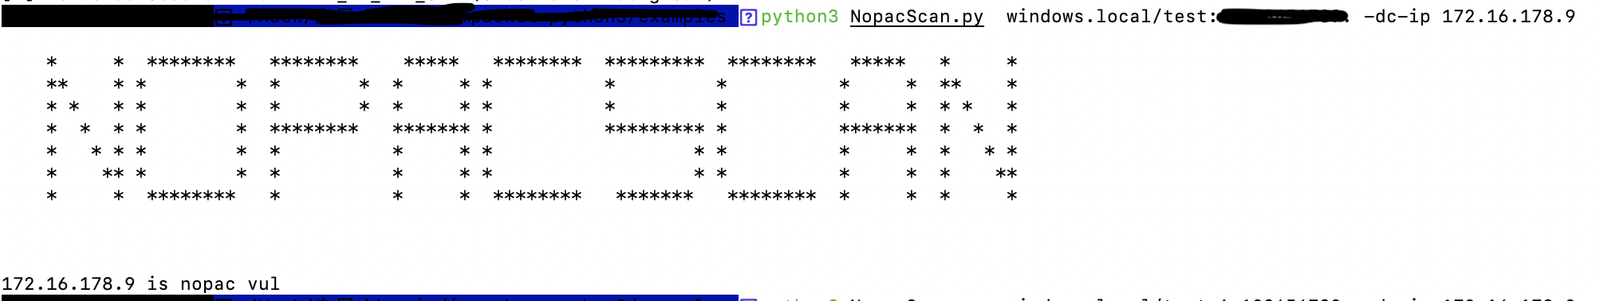 knightswd/nopacscan
Scanne les contrôleurs de domaine Active Directory pour détecter les CVE-2021-42287 et CVE-2021-42278 en interrogeant le DNS pour tous les DC et en…
 kadir/copy-fail-cve-2026-31431-ioc
Détection, atténuation et boîte à outils IOC pour l'escalade de privilèges Copy Fail CVE-2026-31431 dans le cache de pages du noyau Linux
 jwde/automerge-test
Un référentiel de test minimal pour la fonctionnalité d'auto-merge, faisant référence à une variante de CVE.
 jrocia/search-log4jvuln-appscanstd
Ce script Pwsh exécute des scans AppScan Standard contre une liste de sites web (URLs.txt) pour vérifier la vulnérabilité Log4J (CVE-2021-44228).
 hohn/codeql-sample-polkit
Toutes les étapes de l'exploration de la CVE-2021-4034 de polkit à l'aide de codeql
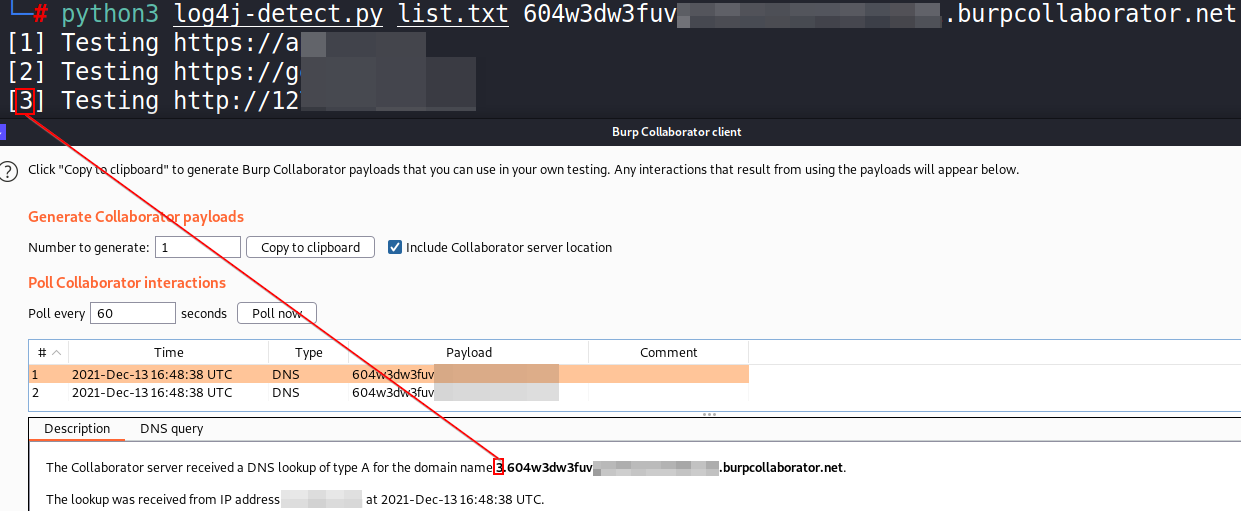 hassaanahmad813/log4j
Scanner Python multithreadé qui détecte Log4Shell (CVE-2021-44228) en envoyant des requêtes HTTP conçues avec des payloads JNDI et en surveillant les…
 haydenjames/dirty-frag-check
Vérificateur en lecture seule pour CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) vulnérabilités locales root du noyau Linux
 hargabyte/cve-scanner
Analyseur CVE local pour OpenClaw qui vérifie les versions par rapport à plus de 522 vulnérabilités connues, affiche les CVE récentes de gravité…
 gopinaath/cve-2025-49844-discovery
Audite les clusters AWS ElastiCache Redis/Valkey pour détecter leur exposition réseau, en vérifiant les routes VPC, sous-réseaux et passerelles…
 effiesec/copy-fail-cve-2026-31431
Analyseur passif de systèmes Linux qui classe l’exposition à CVE-2026-31431 via la version du noyau, le journal des modifications de la distribution,…
 devstuff/harden-docker-seccomp
Atténuation Docker pour CVE-2026-31431 (« Copy Fail »). Inclut également des modèles Kubernetes.