
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
cpanel2shell-honeypot — Un honeypot en Rust qui simule une instance cPanel/WHM vulnérable pour CVE-2026-41940 | Kitploit
Outils/GitHubGitHub/acuciureanu/cpanel2shell-honeypot
Analyse des VulnérabilitésSécurité WebSécurité RéseauRenseignement sur les Menaces
GitHubacuciureanu/cpanel2shell-honeypot

cpanel2shell-honeypot

Un honeypot en Rust qui simule une instance cPanel/WHM vulnérable pour CVE-2026-41940

Voir le dépôt
39il y a 6 moisPas encore vérifié
Partager

Honeypot cPanel2Shell

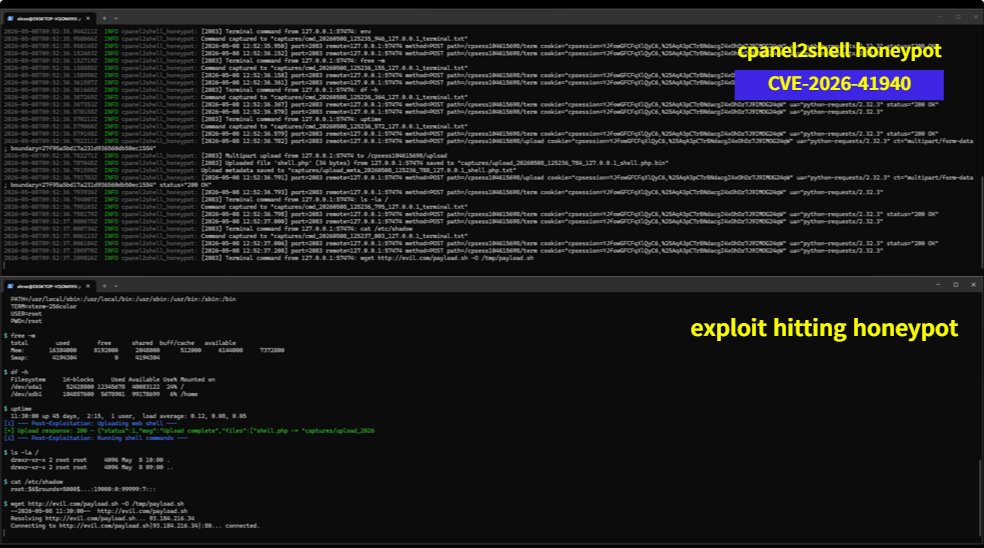
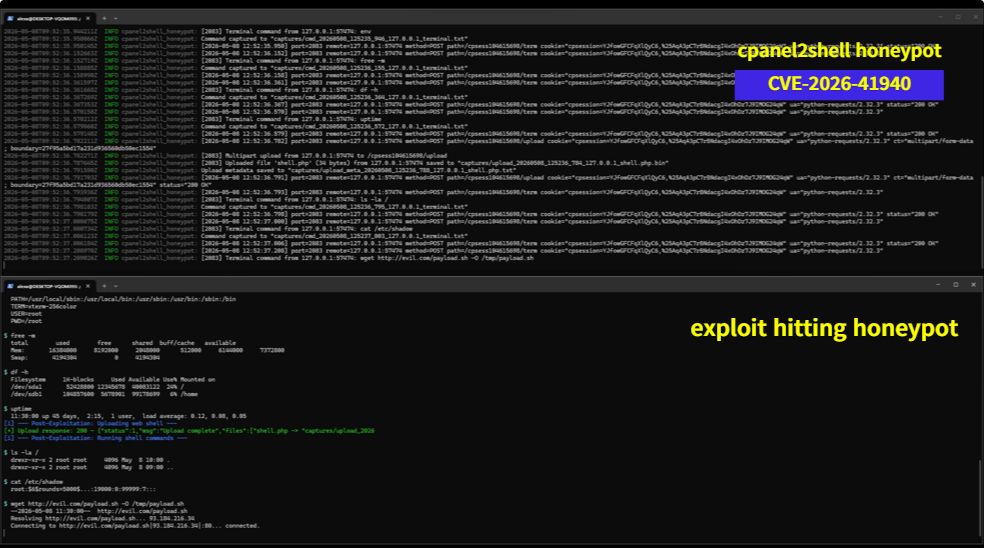
Captured Session Screenshot

Un honeypot en Rust qui simule une instance cPanel/WHM vulnérable pour la CVE-2026-41940 (contournement d'authentification cPanel2Shell).

Aperçu

Ce honeypot émule la séquence de réponses utilisée par les scanners de vulnérabilité cPanel2Shell :

  1. Renvoie un cookie de session avec le format requis séparé par des virgules
  2. Redirige les requêtes authentifiées vers un chemin de jeton de session
  3. Sert le marqueur msg_code:[expired_session] sur les points de terminaison de jeton

Les attaquants qui poursuivent au-delà de la sonde initiale sont placés dans un faux shell bash adossé à un système de fichiers virtuel en mémoire.

Fonctionnalités

  • Écouteur multi-ports (2083/cPanel, 2087/WHM par défaut)
  • TLS compatible SNI avec génération de certificats à la demande
  • Persistance des sessions avec archivage automatique
  • Capture des charges utiles (téléversements, corps POST, commandes terminal)
  • Journalisation structurée des requêtes avec décodage de l'authentification Basic

Compilation

cargo build --release

Utilisation

# Par défaut : ports 2087, 2083 avec TLS auto-généré
./target/release/cpanel2shell-honeypot

# Ports personnalisés
./target/release/cpanel2shell-honeypot -p 2083,2087

# Désactiver TLS
./target/release/cpanel2shell-honeypot --no-tls

# TLS par nom d'hôte avec rechargement à chaud
./target/release/cpanel2shell-honeypot --certs-config data/certs.toml

# Toutes les options
./target/release/cpanel2shell-honeypot --help

Configuration TLS

Créez data/certs.toml (voir data/certs.example.toml) :

default = "auto"

[auto]
cache_dir = "./captures/certs"
key_type = "ecdsa-p256"
validity_days = 365
issuer_cn = "Let's Encrypt Authority X3"

[[host]]
sni = "cpanel.example.com"
cert = "/etc/honeypot/certs/cpanel.pem"
key = "/etc/honeypot/certs/cpanel.key"

Architecture

src/
├── main.rs          # Point d'entrée, configuration du runtime
├── cli.rs           # Arguments de ligne de commande
├── config.rs        # Configuration de l'application
├── router.rs        # Définitions des routes HTTP
├── capture.rs       # Journalisation des requêtes et stockage des charges utiles
├── sessions/        # Persistance des sessions
├── handlers/        # Gestionnaires de requêtes HTTP
├── shell/           # Interpréteur bash et VFS
│   ├── lexer.rs     # Analyseur lexical
│   ├── parser.rs    # Analyseur syntaxique descendant
│   ├── exec.rs      # Exécuteur d'AST
│   ├── expand.rs    # Expansion des variables
│   ├── builtins.rs  # Commandes internes du shell
│   ├── commands.rs  # Stubs de commandes externes
│   ├── vfs.rs       # Système de fichiers virtuel
│   └── init.rs      # Données d'initialisation du système de fichiers
└── tls/             # Gestion des certificats TLS
    ├── config.rs    # Configuration des certificats
    ├── generator.rs # Génération des certificats
    ├── resolver.rs  # Résolution des certificats SNI
    └── watcher.rs   # Rechargement à chaud du fichier de configuration

Shell

Le faux shell implémente un sous-ensemble de bash :

  • Tuyaux, redirections, heredocs
  • Expansion des variables ($VAR, ${VAR:-default})
  • Substitution de commandes ($(cmd), `cmd`)
  • Expansion du tilde et globbing
  • ~80 stubs de commandes opérant sur le VFS

L'état de session (répertoire courant, environnement, écritures VFS, historique) persiste entre les redémarrages via des instantanés JSON.

Répertoire de capture

Toute l'activité des attaquants est écrite dans ./captures/ :

Modèle de fichierDescription
upload_*.binFichiers téléversés
upload_meta_*.txtMétadonnées de téléversement
post_*.txtCorps des requêtes POST
cmd_*.txtCommandes terminal
sessions/*.jsonInstantanés de session
certs/Certificats TLS en cache

Feuille de route

  • Flux complet d'émulation CVE-2026-41940
  • Application récursive des quotas disque
  • Journalisation structurée des événements vidée périodiquement
  • TODO : CI/CD complet (publication d'images Docker, compilation de binaires)
  • TODO : Analyseur de shell amélioré pour les mots-clés until/case
  • TODO : Historique de shell persistant par session

Licence

MIT

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    282

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →