
 haydenjames/dirty-frag-check
Vérificateur en lecture seule pour CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) vulnérabilités locales root du noyau Linux

Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
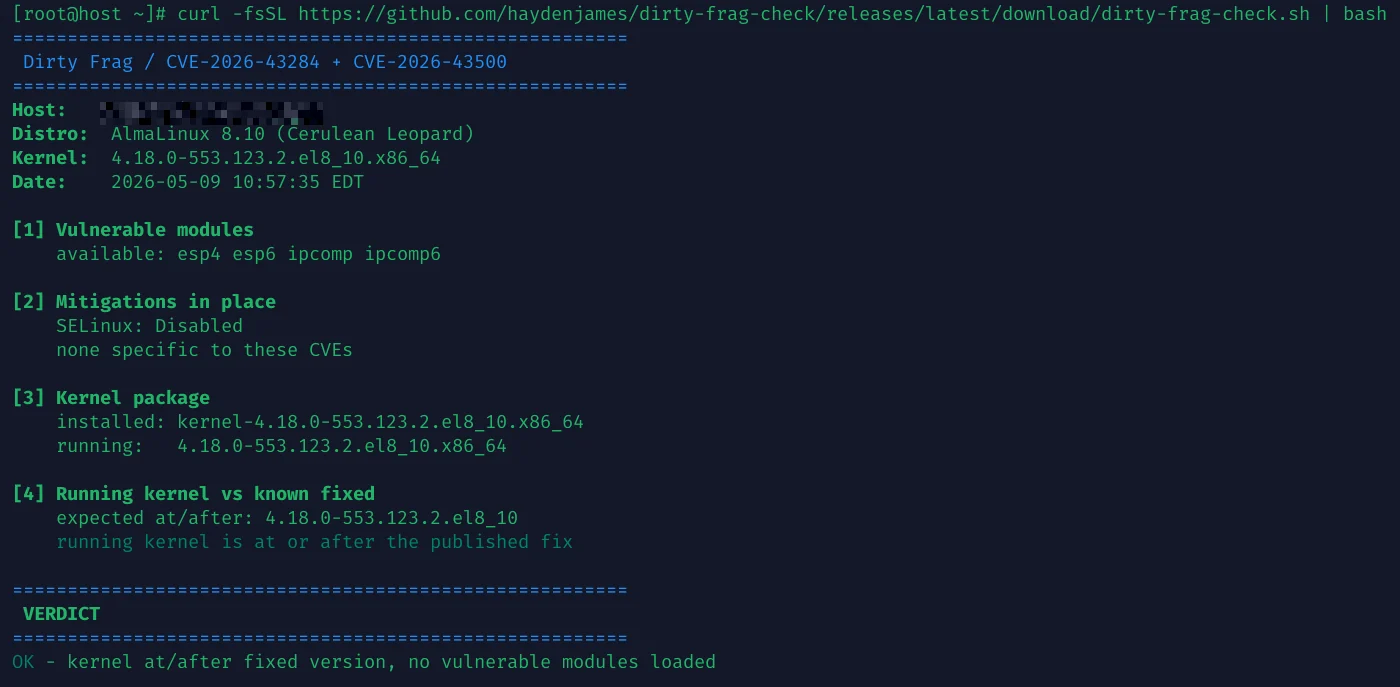
Outil en lecture seule pour les vulnérabilités locales root « Dirty Frag » du noyau Linux (CVE-2026-43284, CVE-2026-43500). Vérifie la version du noyau, l'état des modules, le livepatch KernelCare et toute liste noire modprobe que vous avez ajoutée. N'exécute pas de code d'exploitation.
Compagnon de CVE-2026-31431-check.
Attention : il s'agit d'une heuristique. Un verdict vert n'est pas une garantie. Recoupez avec l'avis de votre distribution avant de considérer un hôte comme sûr. MIT, sans garantie.
curl -fsSL https://github.com/haydenjames/dirty-frag-check/releases/latest/download/dirty-frag-check.sh | bash
Lisez-le d'abord si vous ne faites pas confiance au pipe vers bash :
curl -fsSLO https://github.com/haydenjames/dirty-frag-check/releases/latest/download/dirty-frag-check.sh
less dirty-frag-check.sh
chmod +x dirty-frag-check.sh && ./dirty-frag-check.sh
Épinglez à un tag de version pour le contrôle des changements : https://raw.githubusercontent.com/haydenjames/dirty-frag-check/v1.0.4/dirty-frag-check.sh.
-q pour une sortie sur une ligne pour les flottes. -h pour l'aide. Code de sortie 0 ok, 1 vulnérable, 2 inconnu.
# parallel-ssh
parallel-ssh -h hosts.txt -i 'bash -s -- -q' < dirty-frag-check.sh

# ansible
ansible all -m script -a "dirty-frag-check.sh -q"
Les codes de sortie (0 ok, 1 vulnérable, 2 inconnu) fonctionnent avec tout outil qui agrège par statut.
bash 4+, plus les outils habituels awk/grep/sed/lsmod/modprobe. Aucun accès root
n'est requis pour la vérification elle-même. L'application des mesures d'atténuation nécessite root.
esp4, esp6, ipcomp, ipcomp6 (CVE-2026-43284) et rxrpc
(CVE-2026-43500) — sont chargés, disponibles ou absents.modprobe -n -v. Signale l'état de SELinux et
AppArmor. Détecte le livepatch KernelCare via kcarectl --patch-info.uname -r à la
version corrigée publiée par le fournisseur pour cette version. Au mieux ; vérifiez
auprès du suivi de votre distribution.Utilisez ceci lorsque votre distribution n'a pas encore publié de mise à jour du noyau, ou lorsque vous ne pouvez pas redémarrer rapidement et avez besoin de décharger les modules d'accès :
sudo tee /etc/modprobe.d/disable-dirty-frag.conf <<'EOF'
install esp4 /bin/false
install esp6 /bin/false
install ipcomp /bin/false
install ipcomp6 /bin/false
install rxrpc /bin/false
EOF
sudo rmmod rxrpc ipcomp6 ipcomp esp6 esp4 2>/dev/null || true
Si rmmod indique « module is in use », quelque chose sur la machine utilise activement
IPsec ou AF_RXRPC (certains VPN, clients AFS, strongSwan, Libreswan).
Ne forcez pas le déchargement. Corrigez le noyau et redémarrez à la place.
Utilisateurs KernelCare / TuxCare ELS : les livepatches pour CVE-2026-43284 couvrent
ce problème sans redémarrage. Vérifiez avec kcarectl --patch-info.
Conçu pour AlmaLinux 8/9/10, Rocky, RHEL, CloudLinux 8/9/10, Ubuntu, Debian et CentOS 7 (TuxCare ELS / KernelCare). La table des versions corrigées est spécifique à la famille RHEL ; Ubuntu/Debian se rabattent sur la fraîcheur du gestionnaire de paquets. Confirmez tout verdict vert auprès du suivi de votre distribution.
MIT — voir LICENSE.
