
pyobfuscate
 machine1337/pyobfuscate
Un script simple et efficace pour obscurcir des charges utiles Python afin de les rendre totalement FUD.
exploitationmalware-analysispenetration-testing+2
39
machine1337/pyobfuscateUn script simple et efficace pour obscurcir des charges utiles Python afin de les rendre totalement FUD.
 isecuritytw/seal-security-nuget-demo-net7
.NET 7 fork de seal-security-nuget-demo : même scénario d'exploitation de la CVE-2024-21907, réorienté pour les clients verrouillés sur le SDK .NET 7.
 xiaoqimikko/tomcat-line-check
CVE-2026-24880 : les conseils de mise à niveau d'Apache s'appliquent-ils réellement à votre Tomcat ? Détecte le correctif par la présence de classes,…
 mastercodeon314/ksdumper-11
Une renaissance du classique et légendaire KsDumper
 threatlance-org/security-advisories
Dépôt public d'avis de sécurité avec des analyses détaillées des CVE, incluant des descriptions de vulnérabilités, des évaluations de gravité et des…
 foxirain/linux-kernel-codex-harness-v2
Harness de recherche de vulnérabilités du noyau Linux sensible à la provenance, utilisé dans l'investigation de la CVE-2026-53075
 mr-un1k0d3r/redteamscripts
Collection de scripts offensifs pour red team, incluant la terminaison de processus, le contournement de SPF pour le phishing, le bourrage…
 foxirain/linux-kernel-codex-harness
Harness de recherche de vulnérabilités du noyau Linux piloté par les preuves, utilisé dans l'investigation de la CVE-2026-31720.
 brendonlee20042004-sys/weakrng-sweep
Faiblesse RNG balayage de flux de recherche (classe CVE-2026-71851) : schémas PRNG x graines -> BIP39 -> appartenance à un ensemble de victimes
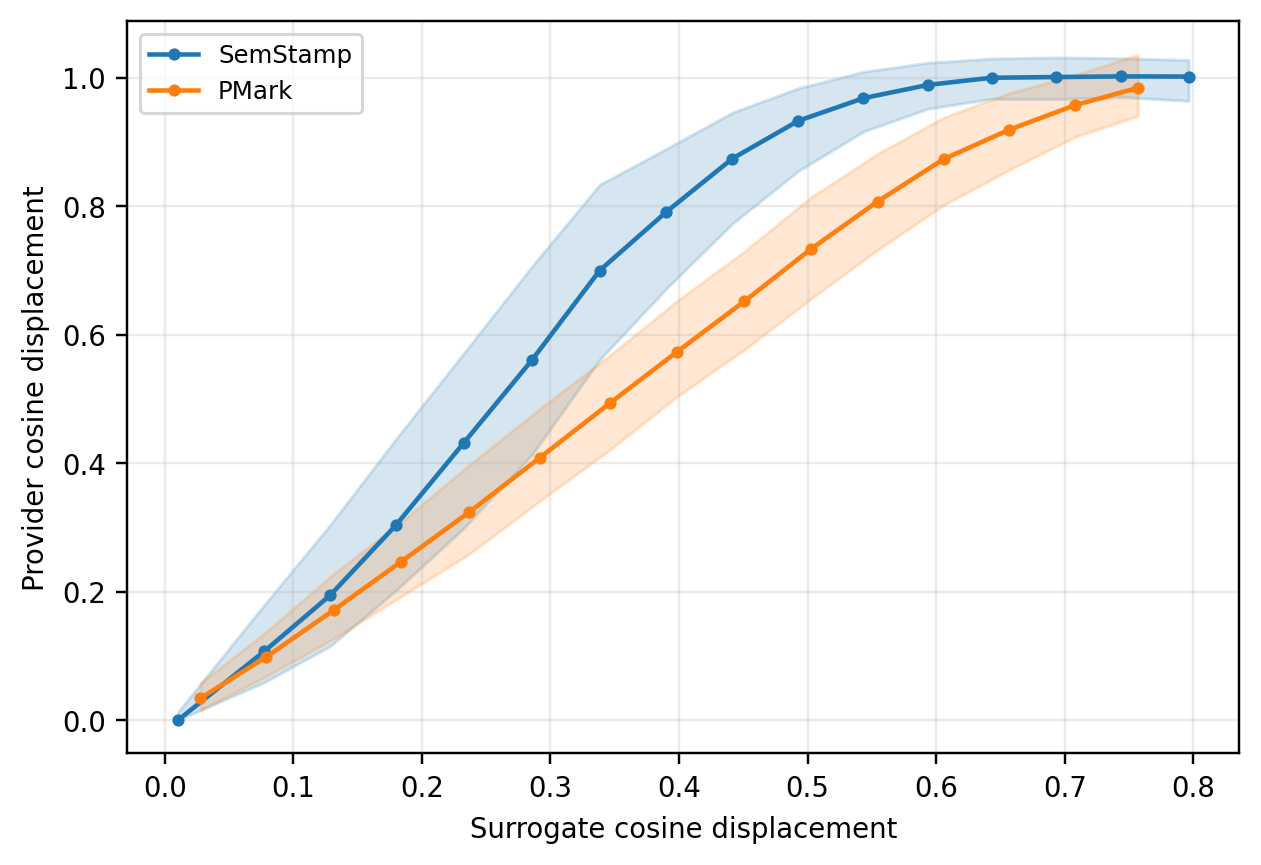 d-diaa/swordstamp
Filigrane sémantique avec détection robuste à l’ordre sur des unités sous-phrastiques
 withsecurelabs/esfang
ESF modular ingestion tool for development and research.
 withsecurelabs/flair
Script batch léger pour l'acquisition semi-automatisée des artefacts forensiques clés sur des hôtes Windows, utilisant uniquement les outils natifs…
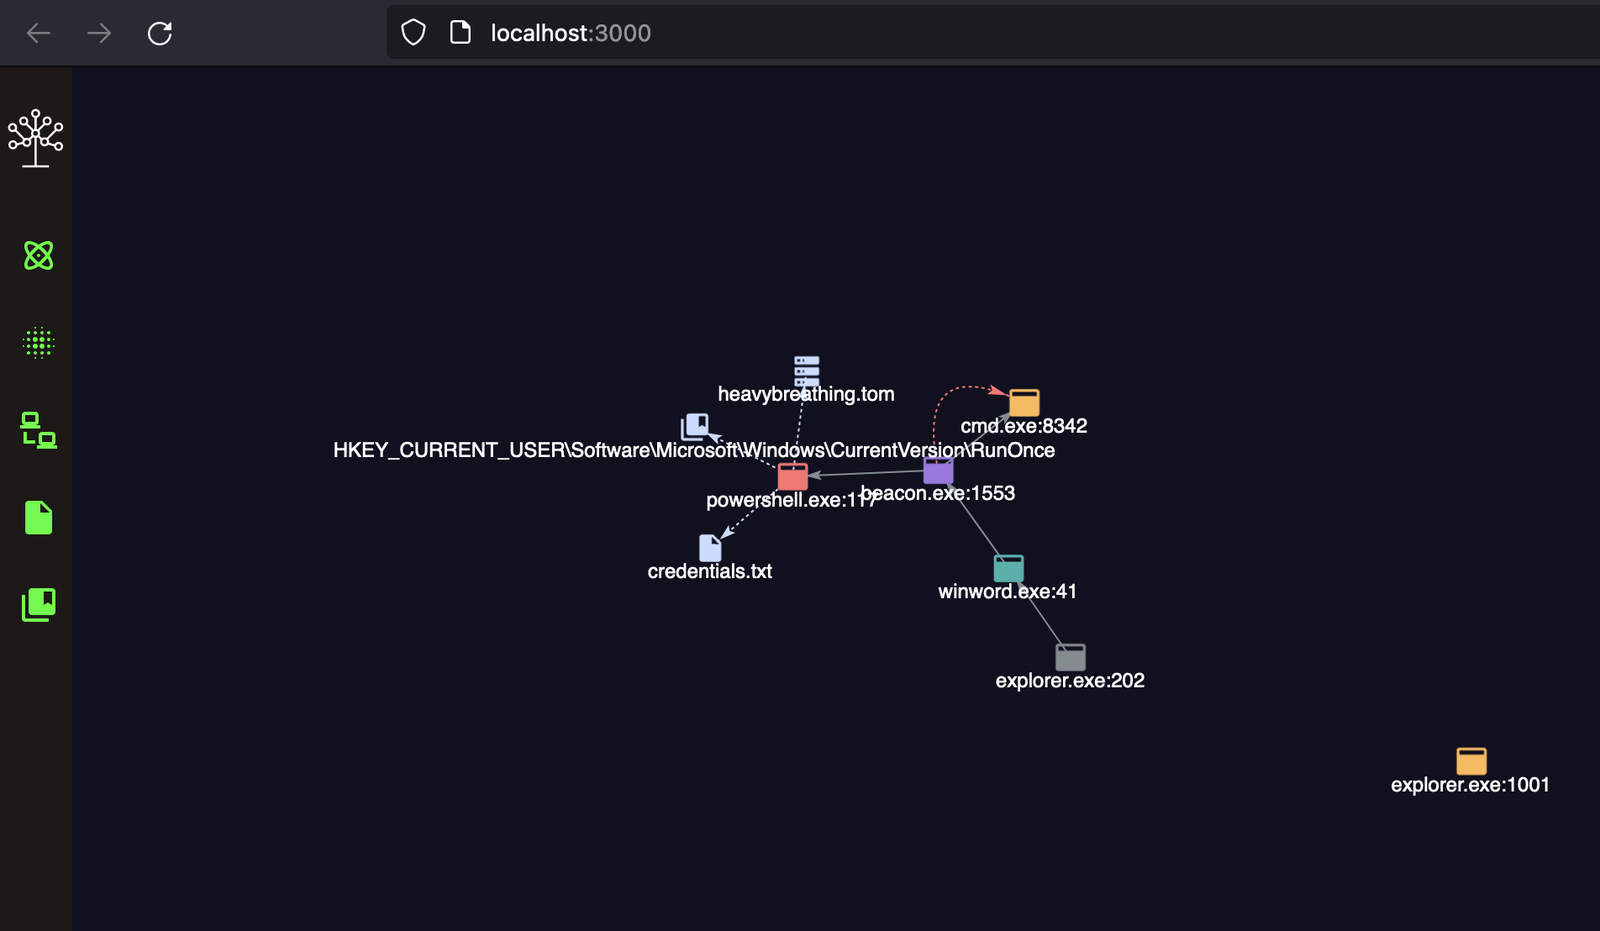 withsecurelabs/detectree
Outil de visualisation de données interactif pour les équipes bleues afin d'analyser les données de détection, de comprendre les relations, de…
 withsecurelabs/ppid-spoofing
Scripts pour effectuer et détecter le spoofing du PID parent
 withsecurelabs/lazarus-sigma-rules
Règles Sigma pour détecter les TTP du groupe Lazarus, couvrant l'exécution de documents malveillants, l'abus de PowerShell, les tâches planifiées et…
 withsecurelabs/macostriagecollectionscript
Collecte des données de triage complètes depuis macOS pour la réponse aux incidents, y compris les journaux système, les listes de fichiers, les…
 withsecurelabs/volatility-plugins
Plugins Volatility pour la forensique mémoire, incluant la détection des techniques d'évasion de scan mémoire Gargoyle.
 withsecurelabs/usb-ninja-detection-poc
Détecte les attaques par injection de frappes clavier USB Ninja en journalisant les frappes clavier et les événements d'application, fournissant une…