
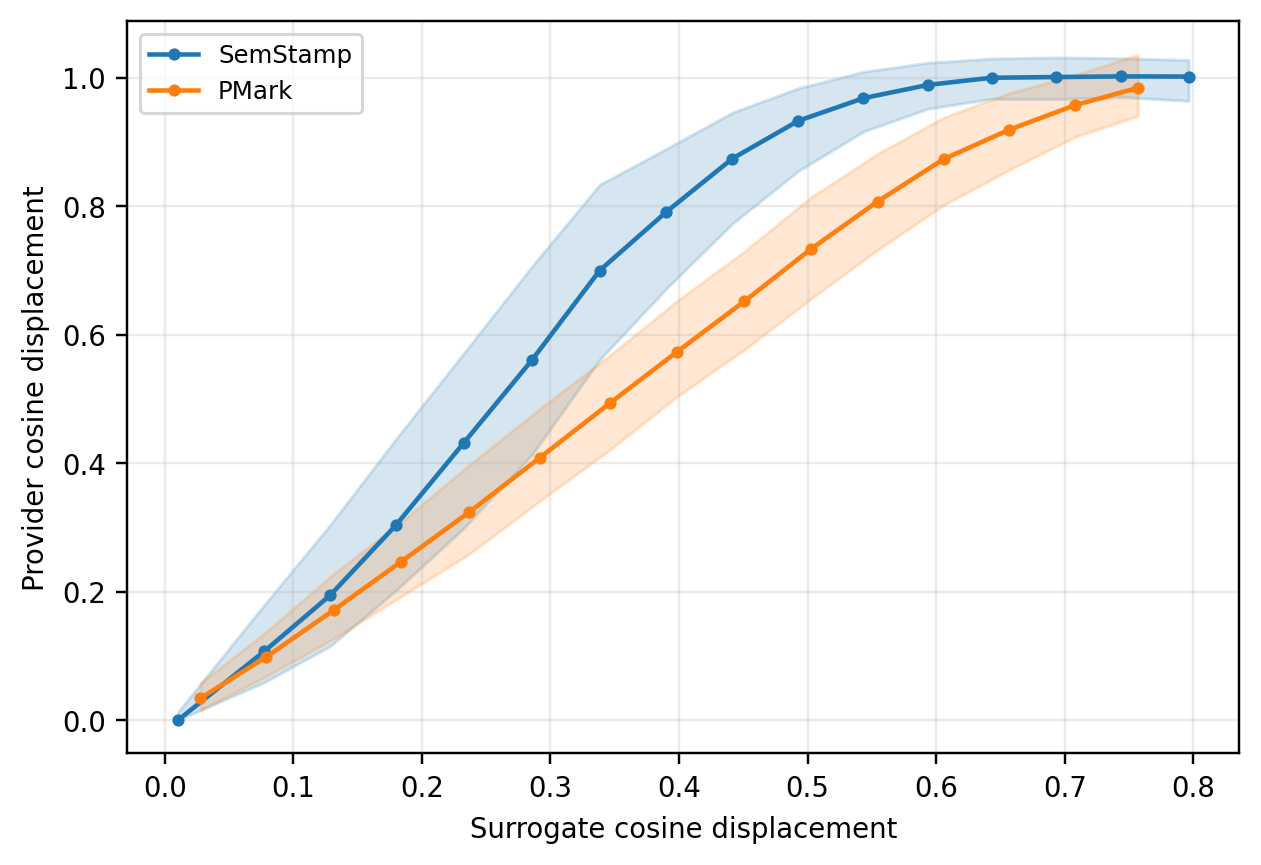
SwordStamp
 d-diaa/swordstamp
Filigrane sémantique avec détection robuste à l’ordre sur des unités sous-phrastiques
cryptographypapers-researcheducation+2
d-diaa/swordstampFiligrane sémantique avec détection robuste à l’ordre sur des unités sous-phrastiques
 withsecurelabs/esfang
ESF modular ingestion tool for development and research.
 withsecurelabs/flair
Script batch léger pour l'acquisition semi-automatisée des artefacts forensiques clés sur des hôtes Windows, utilisant uniquement les outils natifs…
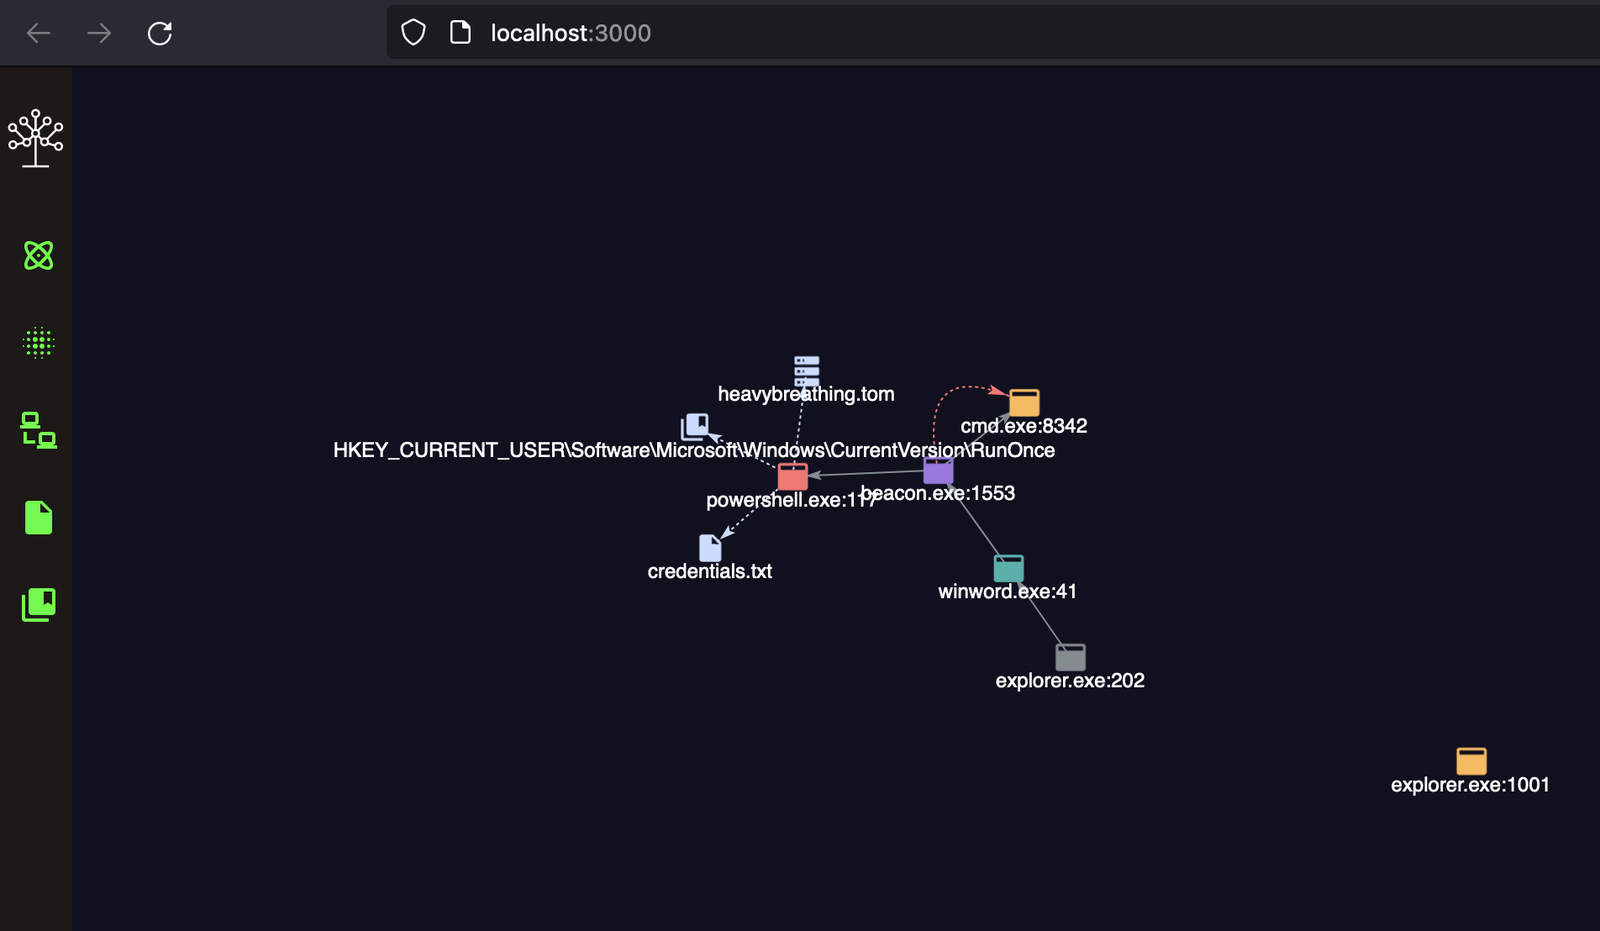 withsecurelabs/detectree
Outil de visualisation de données interactif pour les équipes bleues afin d'analyser les données de détection, de comprendre les relations, de…
 withsecurelabs/ppid-spoofing
Scripts pour effectuer et détecter le spoofing du PID parent
 withsecurelabs/lazarus-sigma-rules
Règles Sigma pour détecter les TTP du groupe Lazarus, couvrant l'exécution de documents malveillants, l'abus de PowerShell, les tâches planifiées et…
 withsecurelabs/macostriagecollectionscript
Collecte des données de triage complètes depuis macOS pour la réponse aux incidents, y compris les journaux système, les listes de fichiers, les…
 withsecurelabs/volatility-plugins
Plugins Volatility pour la forensique mémoire, incluant la détection des techniques d'évasion de scan mémoire Gargoyle.
 withsecurelabs/usb-ninja-detection-poc
Détecte les attaques par injection de frappes clavier USB Ninja en journalisant les frappes clavier et les événements d'application, fournissant une…
 withsecurelabs/amsidetection
Outil de preuve de concept pour détecter les contournements d'AMSI (Antimalware Scan Interface) et l'activité malveillante de scripts en mémoire sur…
 withsecurelabs/shadowhammer
Outil de vérification en mode batch pour les indicateurs du malware Shadowhammer, analysant les adresses MAC locales ou fournies par rapport aux…
 fireeye/pywintrace
Wrapper Python ctypes pour Event Tracing for Windows (ETW) permettant le contrôle de sessions, la capture d'événements et des rappels personnalisés…
 withsecurelabs/dotnet-gargoyle
Un équivalent .NET spirituel de la technique d'évasion de scan mémoire Gargoyle
 withsecurelabs/doublepulsar-usermode-injector
Un utilitaire permettant d’utiliser le shellcode en mode utilisateur de la charge utile DOUBLEPULSAR pour charger de manière réflexive une DLL…
 withsecurelabs/radare2-scripts
Collection de scripts radare2 pour l'analyse de malwares : extraire des binaires de dumps mémoire, patcher les en-têtes PE et décoder les imports de…
 withsecurelabs/memory-carving-scripts
Scripts pour extraire des informations utiles à partir de dumps mémoire infectés
 teutekeune/ibssloader
Outil de recherche pour démarrer Linux sur iPad mini 1 via checkm8, iBSS/iBEC corrigés et charges utiles bare-metal personnalisées, incluant le…
 bdblackhat/admin-panel-finder
Script Python pour découvrir les URL des panneaux d'administration de sites web, facilitant la reconnaissance de sécurité et les tests d'intrusion.