

notRDP
 dagowda/notrdp
Plugin Havoc C2 qui crée un bureau Windows masqué, le diffuse vers une visionneuse dans le navigateur et injecte les entrées souris/clavier pour un…
persistence-mechanismsimpersonation-toolsdata-exfiltration+6
204
dagowda/notrdpPlugin Havoc C2 qui crée un bureau Windows masqué, le diffuse vers une visionneuse dans le navigateur et injecte les entrées souris/clavier pour un…
 akatorich/kernelflirt
Débogueur au niveau du noyau Windows avec une interface de type OllyDbg/IDA, points d'arrêt logiciels et matériels, symboles PDB, décompilateur et 17…
 x3r0day/fud-c2-framework
Un reverse shell sans fichier et un framework C2 exploitant les appels système directs, le tunneling par proxy et le chiffrement ChaCha20 pour…
 microlaser/dns_watchdog_windows2
Script PowerShell qui surveille le trafic DNS Windows via pktmon pour détecter l'empoisonnement, l'usurpation, les réponses de résolveurs…
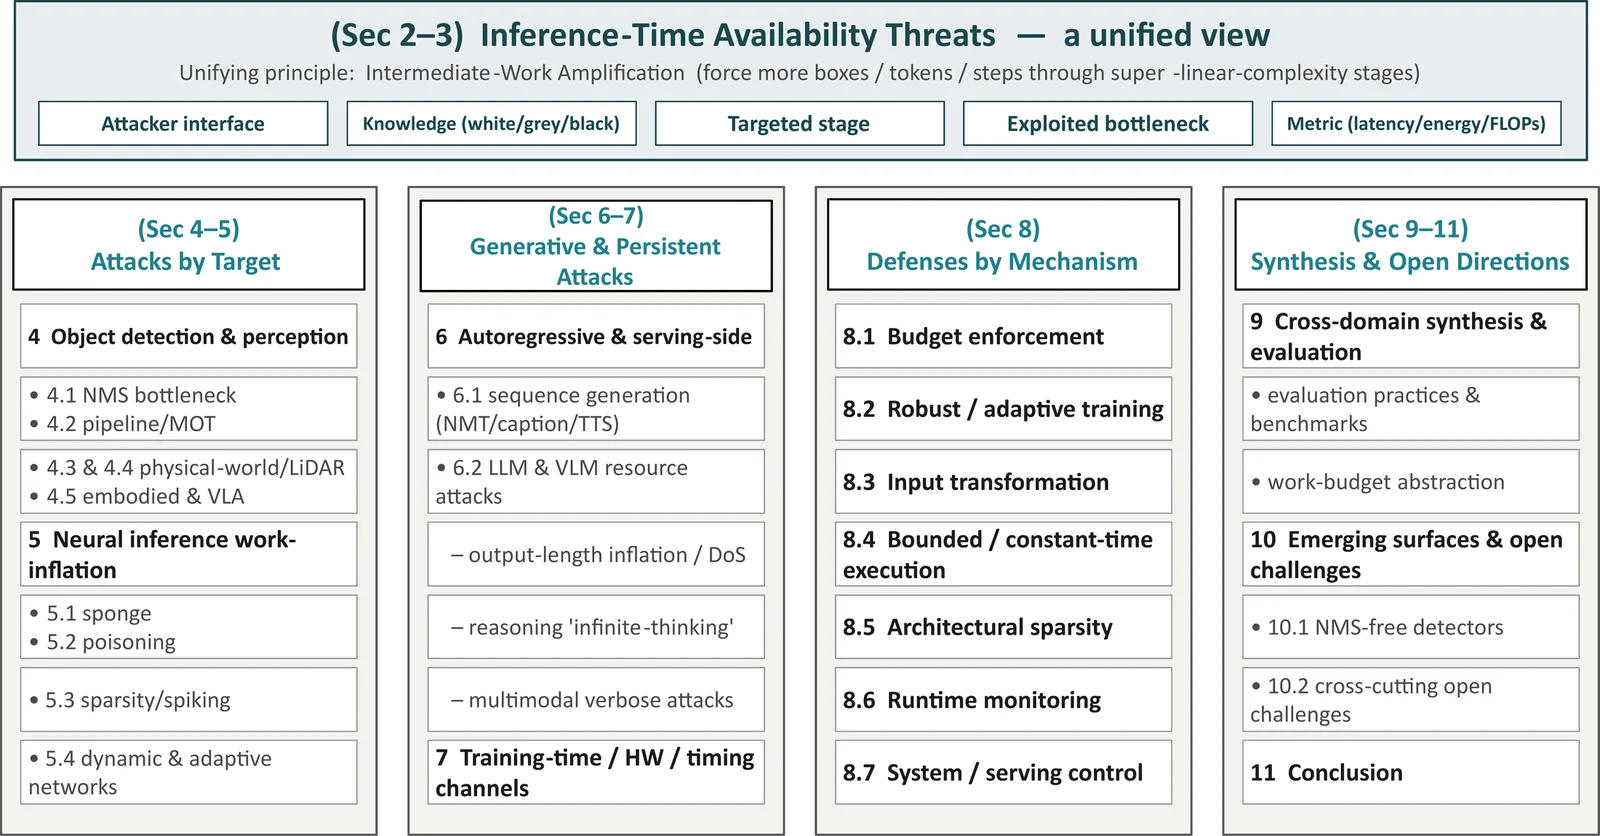 guzonghua/awesome-latency-attacks
Index organisé des attaques et défenses liées à la latence, à l'énergie-latence et au timing (disponibilité) en apprentissage profond — complément à…
 facebookresearch/meta_secalign
LLM à poids ouverts et code d'entraînement/évaluation pour se défendre contre les attaques par injection de prompt, avec des benchmarks pour la…
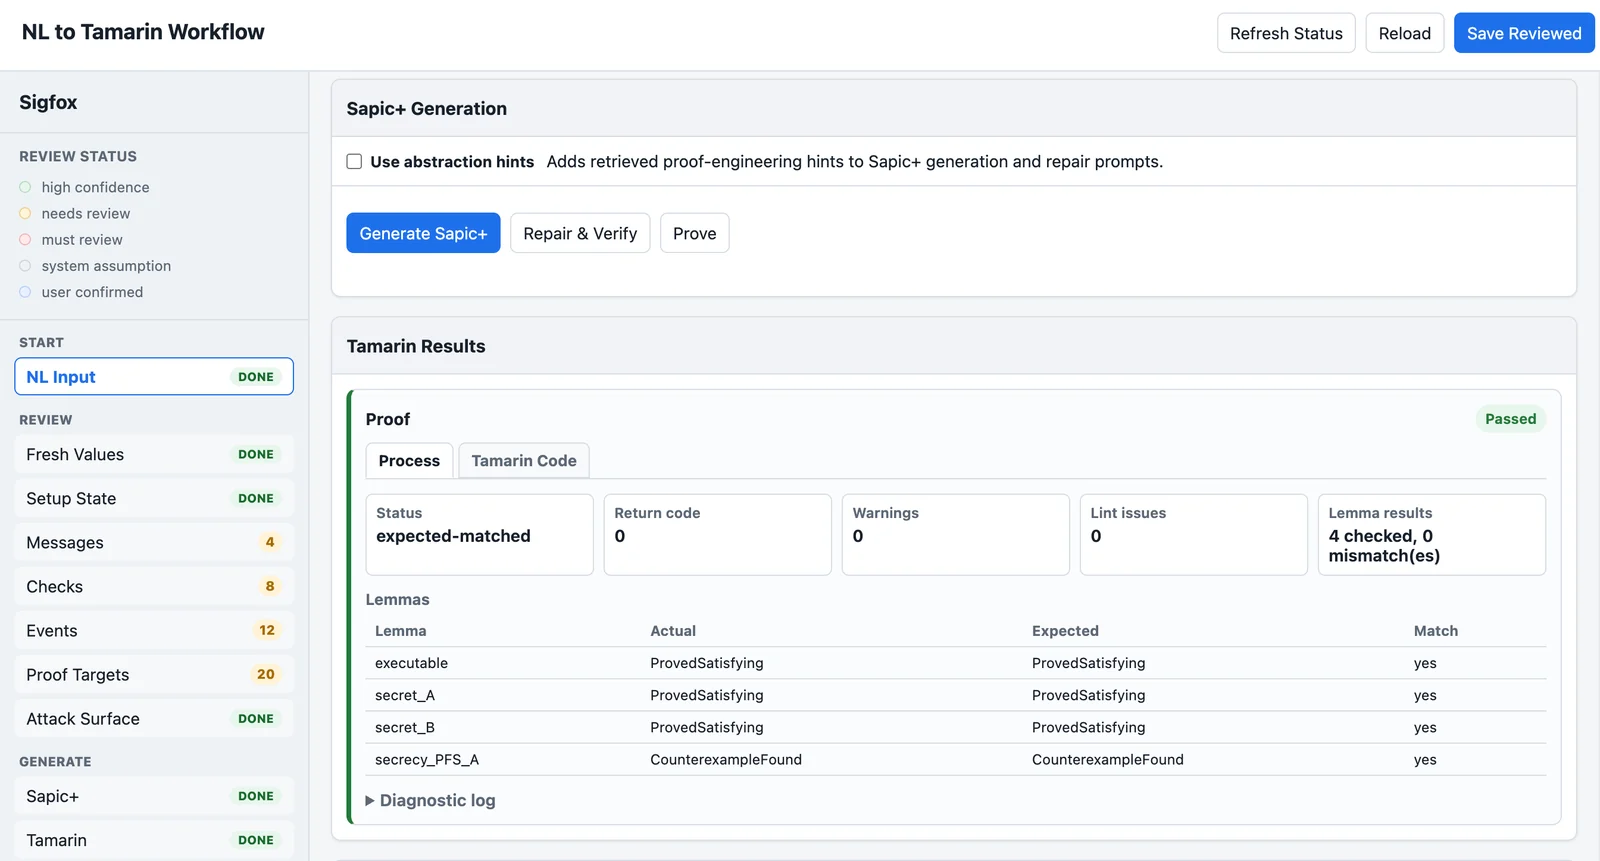 laplace1002/tamarinagent
Interface utilisateur avec validation humaine qui convertit des descriptions de protocoles en langage naturel ou en C/C++ en une IR de protocole…
 jeeberrr/honeypot-stuff
Des trucs comme des rapports d'analyse de malwares sur ce que j'ai capturé depuis mon honeypot
 mister-iks/pcybox-attackgraph
Laboratoire de navigateur open source pour construire une infrastructure simulée, observer le déroulement d'une attaque et vérifier si votre défense…
 kaill-jlq/mmskillrisk
Banc d'essai et harnais d'évaluation testant si les agents LLM résistent aux instructions malveillantes cachées dans des images de compétences…
 zju-llm-safety/trace
Framework de jailbreak agentique pour les agents basés sur des LLM utilisant la décomposition de tâches basée sur des schémas, des stratégies de…
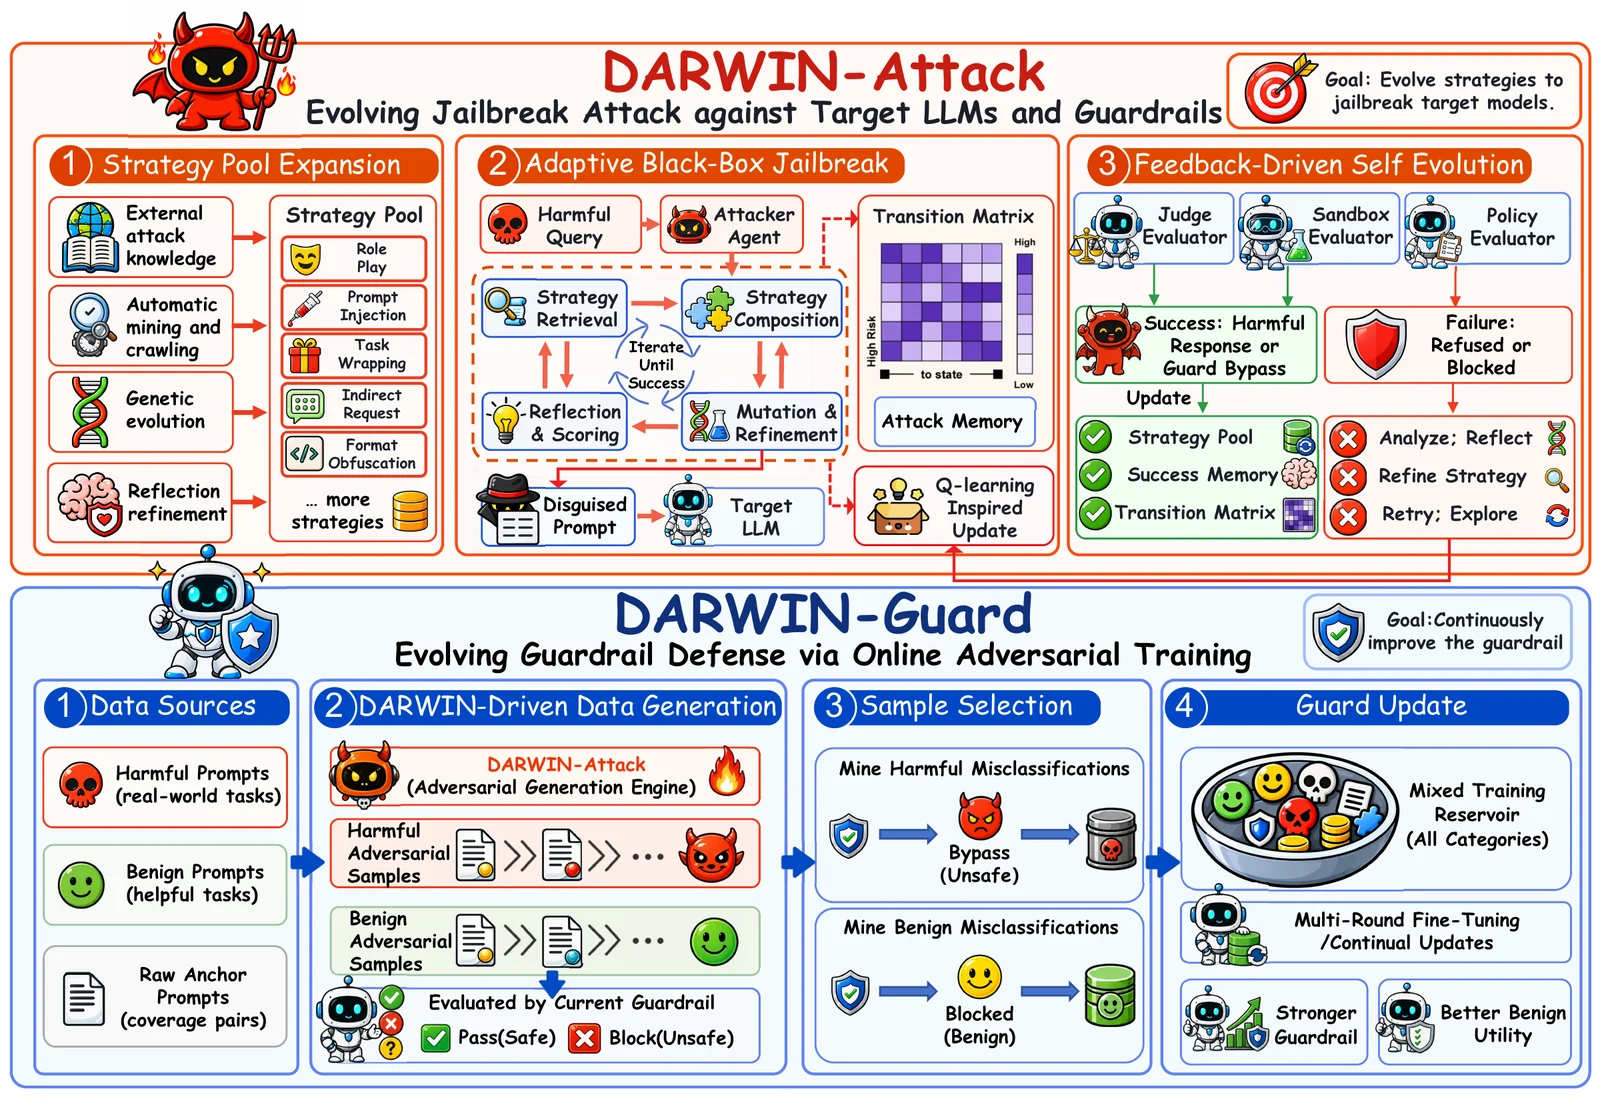 zju-llm-safety/darwin
Framework évolutionniste de jailbreak et de garde-fous pour LLM qui développe un pool de stratégies réutilisables via mutation génétique, sélection…
 ejfkdev/jd
CLI Go qui désobfusque la sortie de javascript-obfuscator (obfuscator.io) et déminifie le JavaScript à l'aide de transformations AST, de décodage…
 albert-y1n/piforge
Framework ouvert pour le red teaming d'injection de prompts basé sur le RL, avec un entraîneur partagé, un apprentissage par curriculum et des…
 b3rt1ng/koi
Gestionnaire de reverse shell multi-session avec mise à niveau PTY, modules de post-exploitation, tunneling de couche 3, obfuscation de payload pour…
 gmh5225/hookmate
(Expérimental) Composants et utilitaires Solidity pour le développement de Hooks Uniswap v4
 gmh5225/hooktools
Injecteur basique pour analyser le comportement des malwares furtifs
 gmh5225/iat-hook
DLL C++ qui effectue un hooking de la Import Address Table en analysant les en-têtes PE et en redirigeant les adresses des fonctions importées vers…