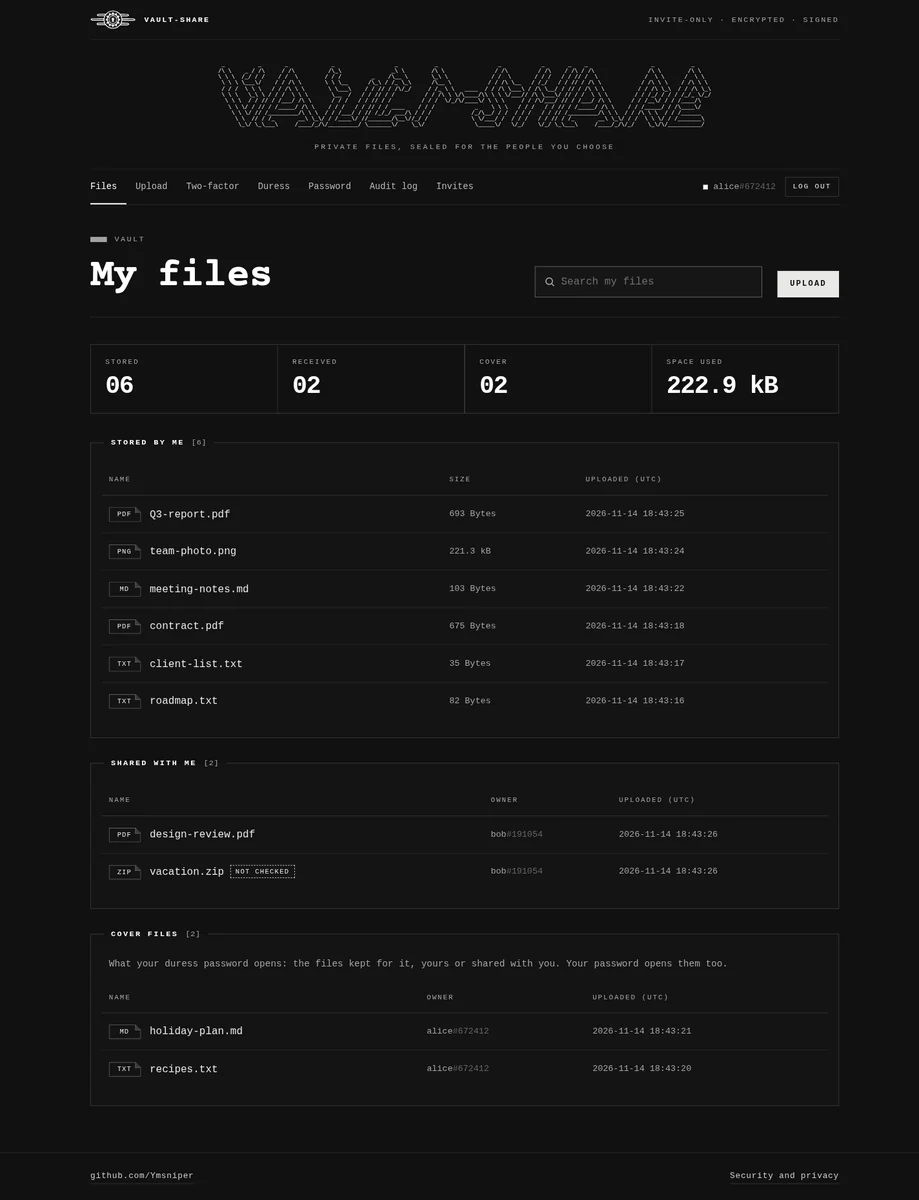
Partage de fichiers chiffré auto-hébergé, sur invitation uniquement, en Flask. Chaque fichier dispose de sa propre clé AES-256-GCM, scellée avec HPKE pour chaque lecteur. Téléversements signés, mots de passe de contrainte qui ouvrent des coffres de couverture séparés, et une clé maître qui peut exiger une clé USB.
Partage de fichiers sécurisé : une application web Flask pour partager des fichiers confidentiels entre utilisateurs. Chaque fichier est chiffré au repos avec sa propre clé AES-256-GCM, conservée uniquement sous forme de copies chiffrées avec la clé publique de chaque personne autorisée à l'ouvrir, vérifiée par SHA-256 et un HMAC, et signée avec une clé ECDSA certifiée par une AC locale.
python -m venv .venv
.venv/bin/pip install -r requirements-dev.txt
bin/vault-share install        # the `vault-share` command, from any terminal
read -s -x CA_PASSPHRASE       # fish; in bash: read -rs CA_PASSPHRASE && export CA_PASSPHRASE
pki/create_ca.sh
vault-share init-db
vault-share                    # the console; `vault-share serve` runs the server alone
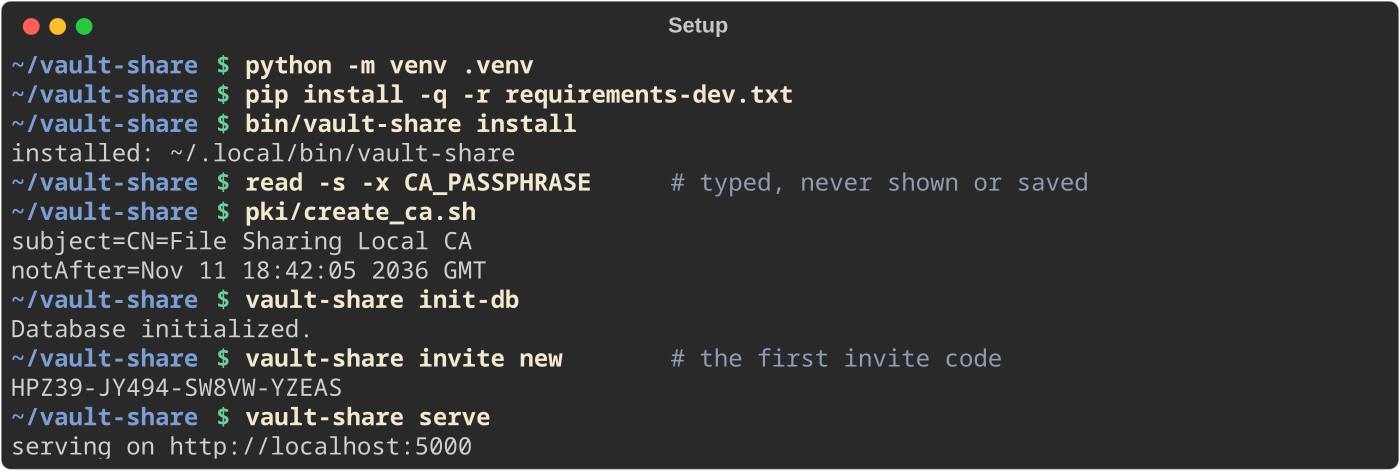
read -s demande la phrase secrète de l'AC sans l'afficher et sans l'enregistrer dans l'historique du shell, ce que ferait export CA_PASSPHRASE='...'. La console la demande elle-même au démarrage lorsqu'elle n'est pas définie, et ne la garde qu'en mémoire. vault-share transmet tout le reste à flask --app app, de sorte que vault-share keys status ou vault-share admin grant 'bob#516850' fonctionnent depuis n'importe quel dossier ; vault-share install crée un lien vers la commande dans ~/.local/bin.
Ouvrez ensuite http://127.0.0.1:5000 (le port peut changer, voir « Paramètres du serveur » ci-dessous). pki/create_ca.sh crée l'AC locale dans instance/ca/ une seule fois ; l'application a besoin de la même CA_PASSPHRASE à chaque démarrage, pour délivrer un certificat à chaque nouvel utilisateur. L'inscription nécessite un code d'invitation : créez le premier avec vault-share invite new (voir ci-dessous).
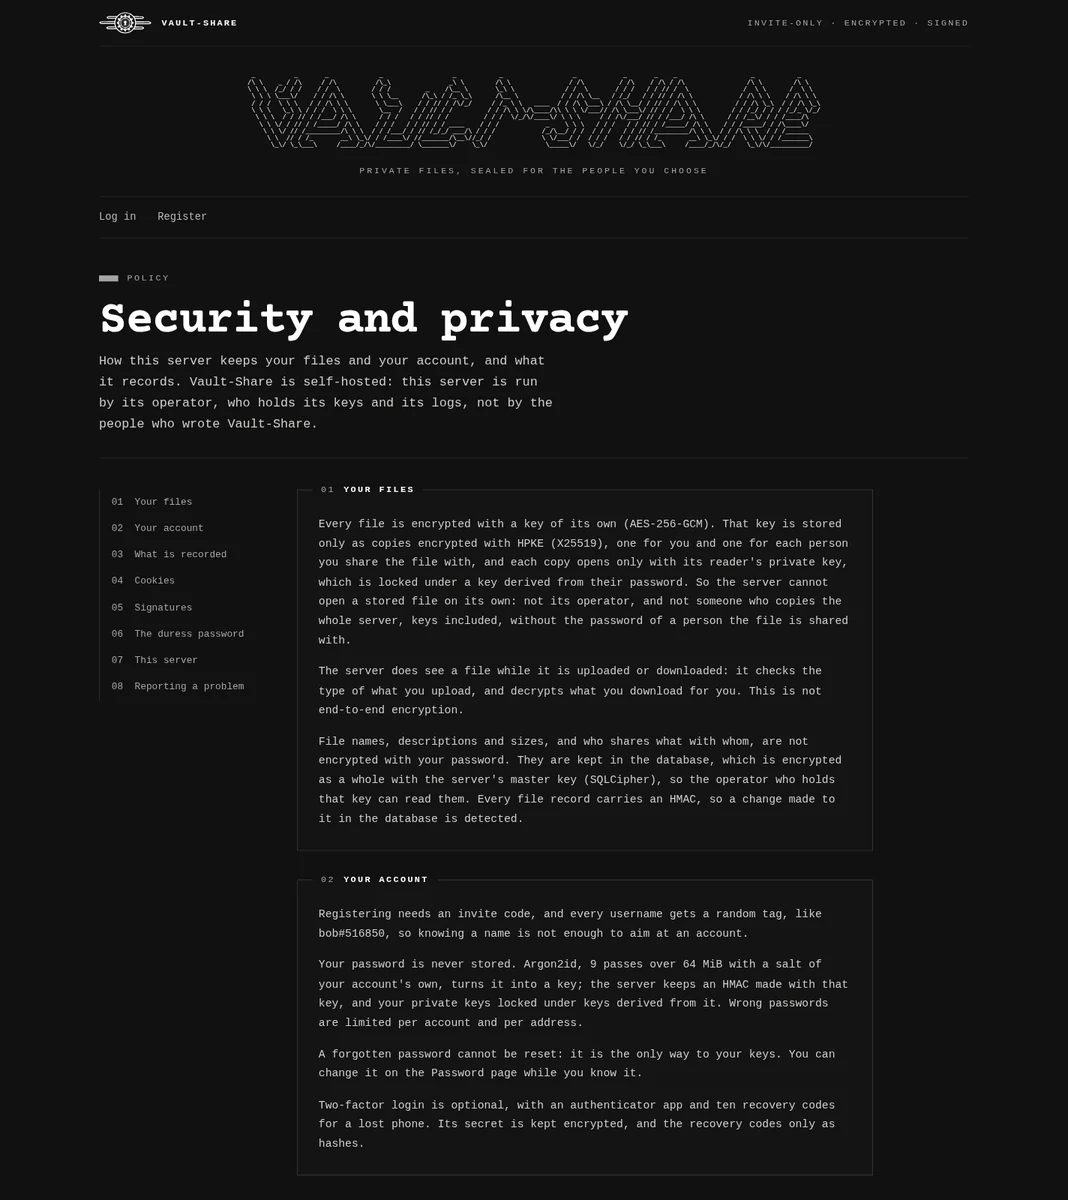
La page à /security, accessible depuis le pied de page de chaque page, indique aux utilisateurs ce que ce serveur stocke et ne peut pas lire, ce qu'il enregistre et pendant combien de temps, quels cookies il définit, et ce que son opérateur peut faire. N'importe qui peut la consulter, connecté ou non, et elle reste accessible pendant que le service est en pause, car elle n'a besoin ni de la base de données ni de la clé maîtresse.
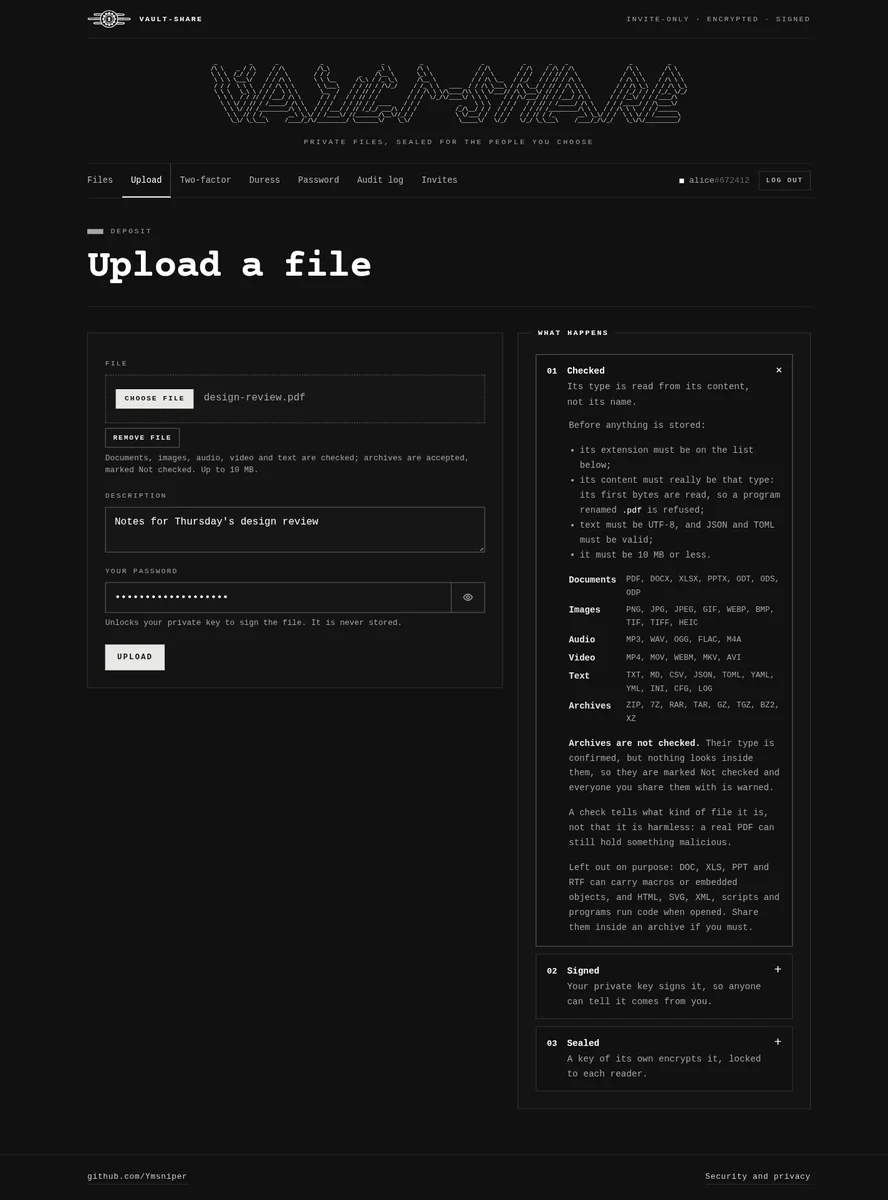
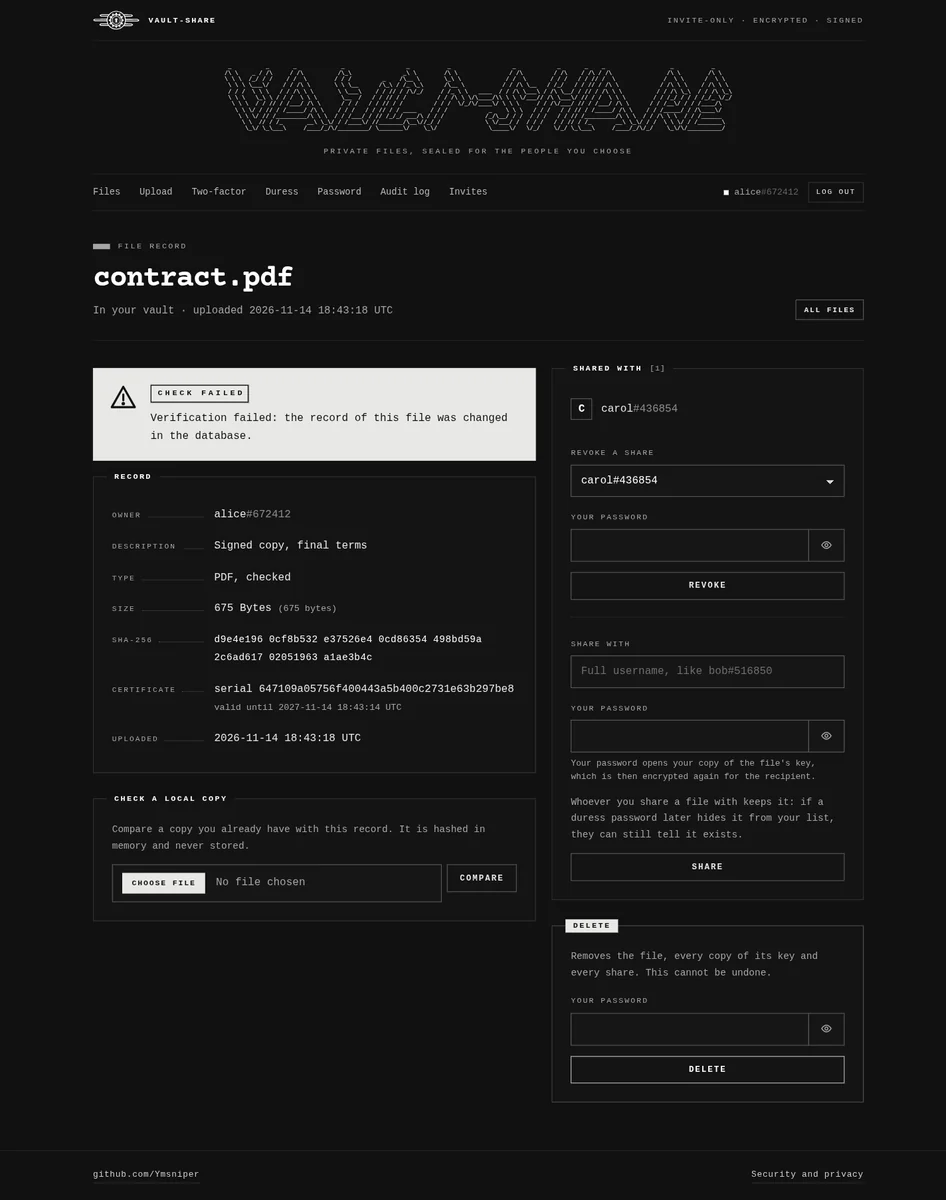
Le téléversement redemande votre mot de passe : il déverrouille votre clé privée pour signer le fichier. L'enregistrement de chaque fichier porte un HMAC sur tous ses champs, du propriétaire et du hachage jusqu'au nom, à la description et à la signature, de sorte qu'un enregistrement modifié dans la base de données échoue à sa vérification sur la page du fichier. Chaque page de fichier propose également une preuve de signature, un zip contenant la signature, le certificat du signataire, le certificat de l'AC et les commandes OpenSSL qui vérifient le fichier sans l'application. Elles vérifient le certificat tel qu'il était au moment du téléversement, et nomment votre copie FILE plutôt que d'utiliser le nom du fichier, qui pourrait contenir de la syntaxe shell.
Chaque envoi est vérifié avant d'être stocké : son extension doit figurer dans la
liste, son contenu doit réellement être de ce type (filetype lit les premiers
octets, donc un programme renommé en .pdf est refusé ; le texte doit être en UTF-8, et le JSON
et le TOML doivent être valides), et il doit respecter la limite d'envoi.
Les archives (ZIP, 7Z, RAR, TAR, GZ, TGZ, BZ2, XZ) sont également acceptées : leur
signature est vérifiée, donc un programme renommé en .zip est refusé, mais pas ce
qu'elles contiennent. Elles sont marquées Non vérifiées, et le HMAC de l'enregistrement du fichier
couvre cette marque, elle ne peut donc pas être retirée dans la base de données. Toutes les personnes avec qui elles sont
partagées voient un avertissement et doivent cocher « Je comprends » avant de télécharger.
DOC, XLS, PPT et RTF (macros, objets intégrés), ainsi que HTML, SVG, XML,
les scripts et les programmes (ils exécutent du code à l'ouverture) sont exclus ; partagez-les
dans une archive. Une vérification indique de quel type de fichier il s'agit, pas qu'il est
inoffensif. La page d'envoi explique tout cela sous « Ce qui se passe ».
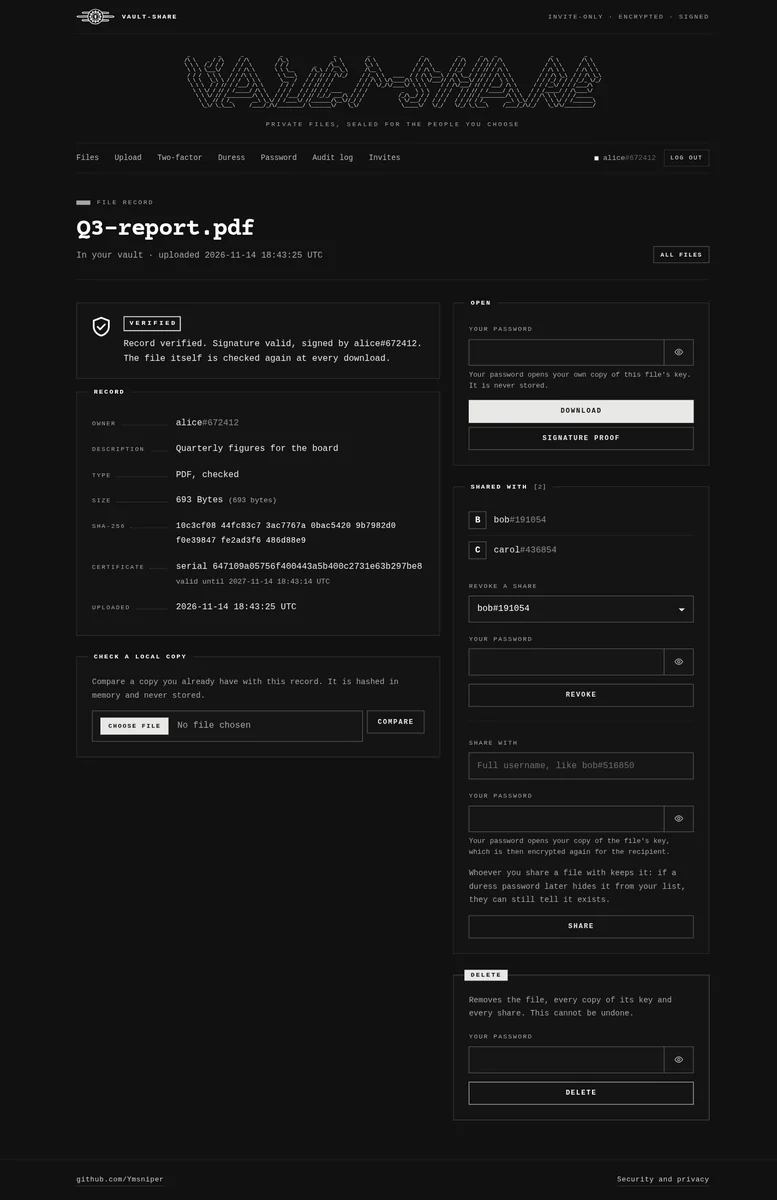
Chaque visite de la page d'un fichier vérifie son enregistrement et sa signature, et chaque téléchargement vérifie le fichier lui-même. Un enregistrement modifié dans le dos de l'application apparaît immédiatement :
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.



