
 idov31/silverseal
Framework de post-exploitation Linux avec un bootkit UEFI qui charge de manière persistante et furtive un rootkit de module noyau basé sur Rust sur les systèmes Linux modernes.



Silverseal est un framework de recherche open-source de bootkit Linux écrit en Rust. Il démontre comment un bootkit UEFI détourne le processus de démarrage Linux pour charger un module noyau Rust. Le dépôt contient :
silverseal-bootkit/ : le bootkit UEFI no_std, avec de l'assembleur spécifique à l'architecture sous asm/.silverseal-rootkit/ : le module noyau Linux Rust géré par Kbuild.scripts/ : des assistants pour l'environnement, le déploiement et la récupération.Le projet explore le développement de bootkits UEFI, le détournement de la chaîne de démarrage Linux, le chargement de modules noyau et la persistance pré-OS dans un environnement de recherche.
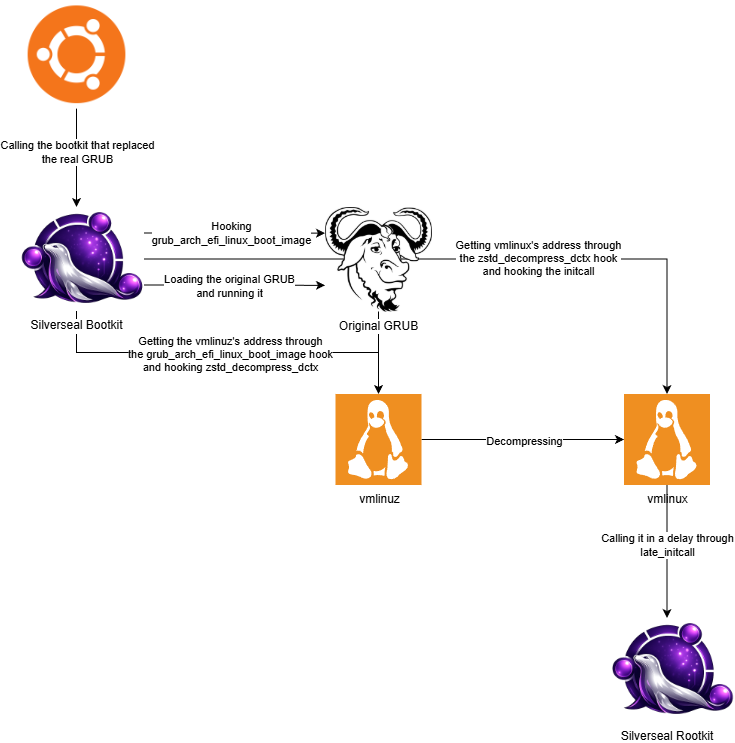
grubx64.efi est remplacé par silverseal-bootkit.efi ; l'original est conservé sous le nom grubx64.efi.original..text, conserve leur work_struct et leurs arguments dans une cave .data, et redirige cette entrée initcall vers le stager.schedule_work, puis saute vers l'initcall d'origine afin qu'elle s'exécute toujours.call_usermodehelper pour exécuter /sbin/insmod /silverseal_rootkit.ko depuis le véritable système de fichiers racine.Le hook noyau x64 utilise des signatures et des hypothèses de disposition issues d'une image de noyau Ubuntu spécifique. La correspondance des seuls artefacts de compilation ne garantit pas que le hook fonctionnera sur un autre noyau ; validez l'image cible et le comportement de démarrage dans une VM jetable.
ARM64 reproduit le modèle de déploiement x86 existant :
grubaa64.efi est remplacé par silverseal-bootkit.efi ; l'original est conservé sous le nom grubaa64.efi.original..linux du vmlinuz préparé et observe sa décompression réussie en vmlinux.work_struct du noyau et appelle schedule_work.isra.0 du noyau cible. Son worker dort pendant 10 secondes, puis invoque /sbin/insmod /silverseal_rootkit.ko depuis le véritable système de fichiers racine.Sur Ubuntu, install_dependencies.sh installe les paquets de compilation, Rust et rust-src, ainsi que bindgen-cli. Il vérifie également si le noyau en cours d'exécution annonce CONFIG_RUST=y. Examinez le script avant de l'exécuter, car il installe des paquets et modifie la chaîne d'outils Rust par défaut :
./scripts/install_dependencies.sh
Sur WSL2 avec Ubuntu, wsl_setup.sh prépare un noyau WSL2 personnalisé compatible Rust, un VHDX de modules et une arborescence de compilation pour les modules externes. Il peut éventuellement écrire une entrée .wslconfig Windows. Examinez ses options et les modifications qu'il effectue avant de l'exécuter :
./scripts/wsl_setup.sh --help
./scripts/wsl_setup.sh
La cible ARM64 Ubuntu épinglée dispose d'un flux d'installation distinct ci-dessous. ubuntu_target_setup.sh s'exécute nativement dans cette VM ARM64 et déduit la version de Rust requise à partir de sa configuration du noyau ; ce n'est pas un assistant générique de compilation croisée WSL.
Utilisez la VM Ubuntu ARM64 native sur Apple Silicon. Le module réel doit être compilé via l'arborescence Kbuild du noyau cible, et non avec le stub IDE de Cargo :
cd Silverseal
./scripts/ubuntu_target_setup.sh 7.0.0-31-generic

cd silverseal-rootkit
make clean ARCH=arm64 LLVM= KDIR=/lib/modules/7.0.0-31-generic/build
PATH=/usr/bin:/bin:$PATH \
RUST_LIB_SRC=/path/printed/by/ubuntu_target_setup.sh \
make RUST_MIN_TOOLCHAIN= \
  ARCH=arm64 \
  LLVM= \
  KDIR=/lib/modules/7.0.0-31-generic/build \
  RUSTC=rustc-1.93 \
  RUSTDOC=rustdoc-1.93
Confirmez que Kbuild a produit le module pour le noyau épinglé :
file target/arm64/7.0.0-31-generic/silverseal_rootkit.ko
modinfo target/arm64/7.0.0-31-generic/silverseal_rootkit.ko | grep vermagic
Avant les tests d'exécution, validez la disposition de work_struct du noyau cible à partir de son BTF ou DWARF : taille de 32 octets, entry à l'offset 8 et func à l'offset 24. Une incohérence constitue un arrêt net, car ces valeurs sont encodées par le stager.
Apple Silicon peut compiler directement le binaire UEFI AArch64. Installez Rust stable avec la cible aarch64-unknown-uefi et PowerShell (pwsh) pour la vérification des fixtures.
Les grands artefacts épinglés sont attendus dans tmp/silverseal-kernel-7.0.0-31-generic/. Générez le profil v3 après avoir vérifié leurs hachages, leurs signatures uniques, le PE stock-zboot imbriqué, les caves, l'initcall et les preuves System.map liées :
cd Silverseal
pwsh ./scripts/verify_arm64_fixture.ps1 \
  -ArtifactDirectory ./tmp/silverseal-kernel-7.0.0-31-generic \
  -OutputDirectory ./target/arm64-fixture/7.0.0-31-generic-v3

export SILVERSEAL_ARM64_PROFILE="$PWD/target/arm64-fixture/7.0.0-31-generic-v3/7.0.0-31-generic.ssarm64p"
cargo build-bootkit-arm64 --release
Le résultat est :
target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
Une compilation ARM64 sans SILVERSEAL_ARM64_PROFILE n'installe délibérément aucun hook. Le profil et les petits fixtures de signature se trouvent sous fixtures/arm64/7.0.0-31-generic/ ; les artefacts volumineux du noyau et de GRUB restent ignorés.
Les contrats côté hôte peuvent être exécutés avec :
cargo test-arm64
cargo test -p silverseal-bootkit --bin silverseal-arm64-tool --features arm64-tools
Copiez le bootkit et le module dans la VM, puis placez le module sur le système de fichiers racine réel et remplacez le binaire GRUB ARM64 existant :
sudo install -m 0644 \
  silverseal-rootkit/target/arm64/7.0.0-31-generic/silverseal_rootkit.ko \
  /silverseal_rootkit.ko
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.

