

secbox
 yv1ing/secbox
Réalisation de tests de cybersécurité à l'aide de l'agent pi dans un environnement sandbox préconfiguré.
network-mappingvulnerability-analysismobile-app-pentesting+9
yv1ing/secboxRéalisation de tests de cybersécurité à l'aide de l'agent pi dans un environnement sandbox préconfiguré.
 affolter-engineering/xssearch
Scanner XSS basé sur Rust avec sélection de payloads sensible au contexte, détection et contournement de WAF, crawling, callbacks XSS aveugles et…
 affolter-engineering/snmpen
Outil d'énumération SNMP qui interroge les hôtes SNMPv1/v2c pour extraire les informations système, les connexions TCP et l'accès en écriture à des…
 affolter-engineering/mqattack
CLI Rust pour le test d'intrusion MQTT : abonnement/publication, empreinte de broker, sondage ACL, énumération de topics, force brute d'identifiants…
 joda32/adit
Reconnaissance Active Directory et audit de sécurité en lecture seule via ADWS (net.tcp/9389), en Go
 kr0no/bloodhound-shell
Une interface de ligne de commande interactive pour l'API BloodHound.

 roccoammon/active-directory-health-check
Outil GUI PowerShell qui exécute 54 contrôles de bonnes pratiques de santé et de sécurité sur Active Directory, signalant les lacunes en matière de…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 ko0ler/homelab
GNS3 home lab documenting a segmented network with Cisco ASAv firewall, L3 core, DMZ, and an Active Directory domain for practicing networking,…
 ambitsecurity/jshound
Trouvez chaque requête API effectuée par une application web, à partir du JavaScript qu'elle livre : méthode, URL, corps, en-têtes et opérations…
 ripits-sec/couchpotato
Outil d'élévation de privilèges Windows qui patche ETW et AMSI et utilise des appels système indirects pour abuser de SeImpersonatePrivilege, élevant…
 joda32/yowie
Découvre les services SaaS auxquels une organisation est abonnée, en utilisant uniquement des données observables de l'extérieur. Conçu pour la…
 nawaralseelawi/pvbrf-id
Simulation code and results for a private, verifiable, Byzantine-robust federated intrusion detection protocol using secret sharing, Merkle audits…
 cosmosyi/autocontrol-arena
Framework automatisé pour l'évaluation de la sécurité des IA de pointe qui synthétise des environnements de test exécutables et à forte pression afin…
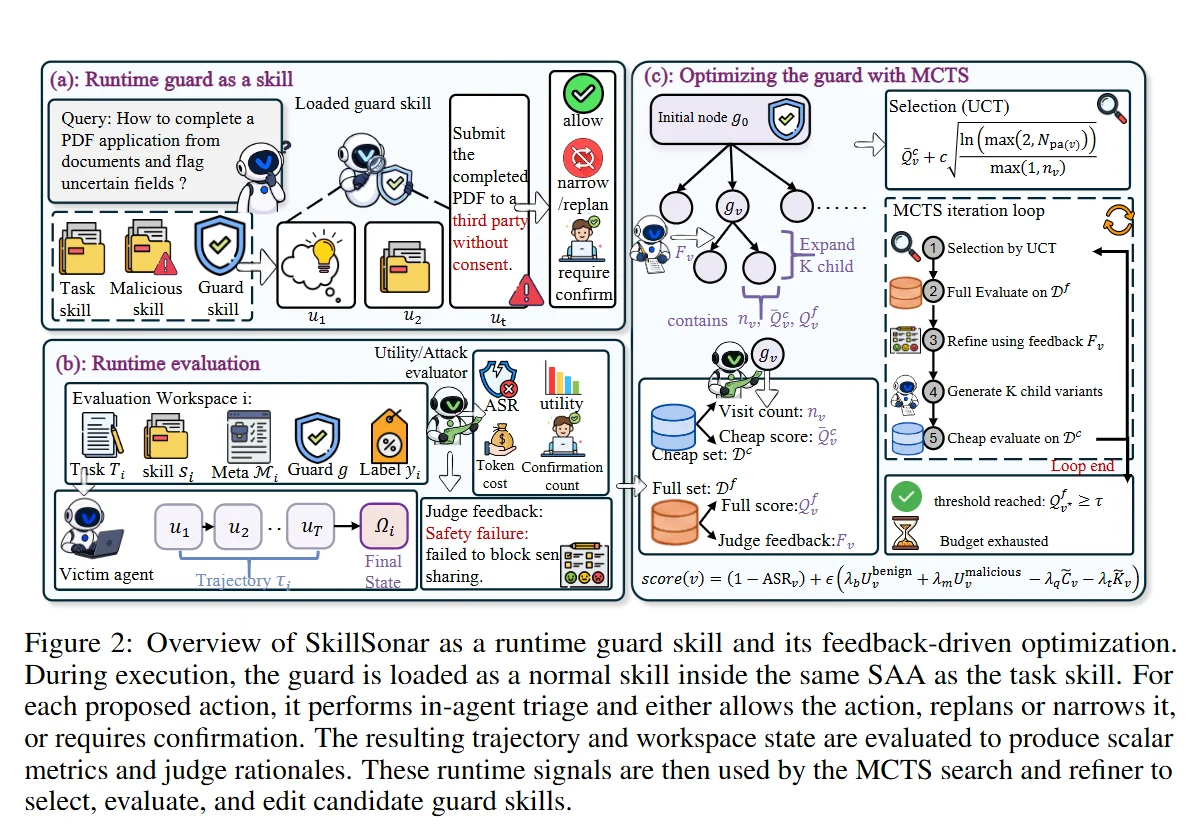 yxf203/defense-as-skill
Compétence de garde d'exécution qui détecte et bloque les attaques malveillantes induites par les compétences dans les agents augmentés par…
 yukibtc/redknife
Un couteau suisse pour la sécurité offensive.
 bittersecurity/decepticon
Agent autonome de red team LLM qui planifie et exécute des chaînes d'attaque complètes—reconnaissance, exploitation, élévation de privilèges,…
 perplexityai/numbat
Visibilité sur l'activité des agents IA sur les endpoints, avec détection sur l'appareil, blocage optionnel avant action et reconstruction forensique.