
 ko0ler/homelab
Labo domestique GNS3 documentant un réseau segmenté avec un pare-feu Cisco ASAv, un cœur L3, une DMZ et un domaine Active Directory pour s'exercer en réseau, en administration système et en sécurité offensive.

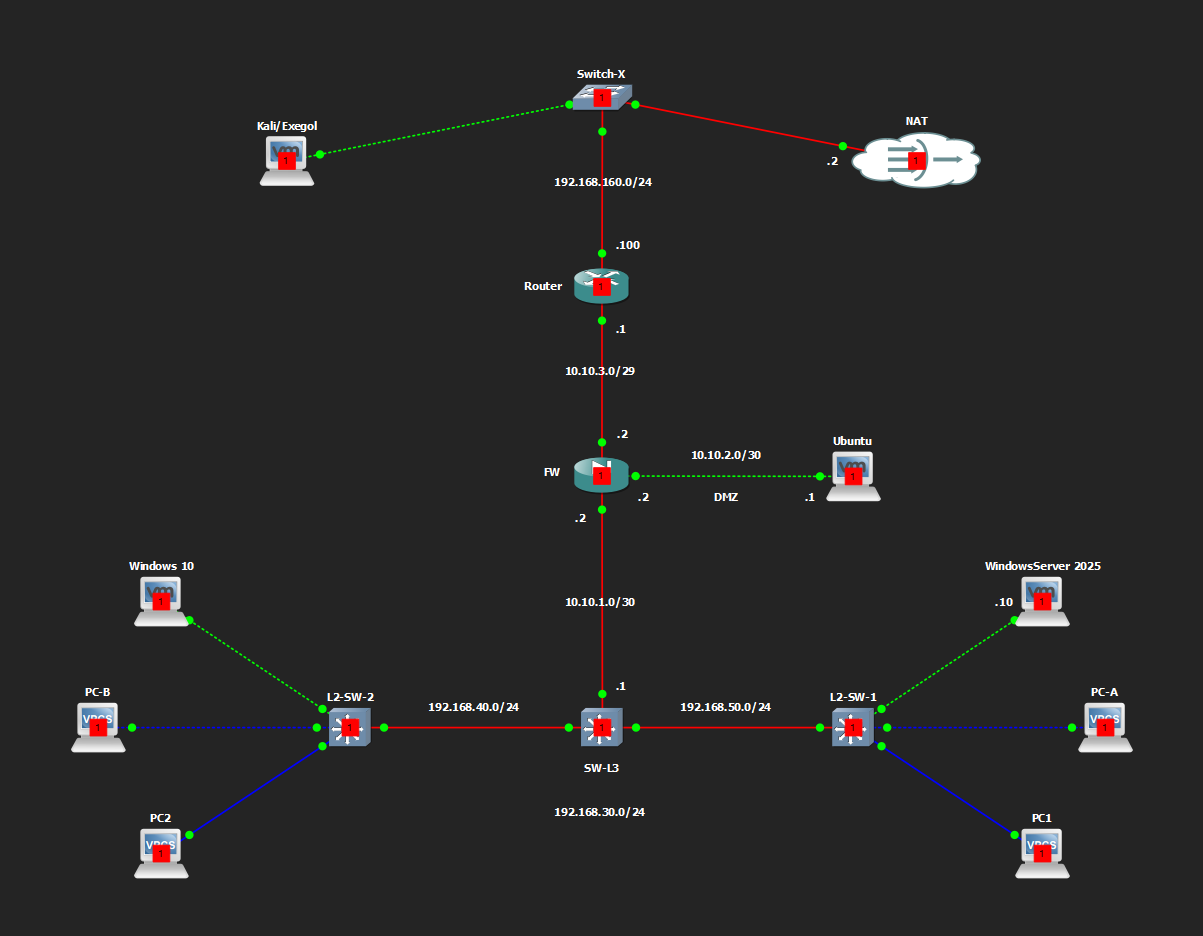
HomeLab est un lab GNS3 construit sur un seul ordinateur portable (OMEN 16, i7-14650HX, 32 Go de RAM, RTX 4060 8 Go) pour pratiquer le réseau, l'administration système et la sécurité offensive dans un seul environnement. Il modélise un périmètre avec un pare-feu (Cisco ASAv), une DMZ (Ubuntu Server), un cœur routé (SW-L3 + deux commutateurs d'accès) et un domaine Active Directory kooler.local fonctionnant sur Windows Server 2025. Les plateformes d'attaquant (Kali, Exegol) se trouvent sur le segment extérieur non fiable, aux côtés d'une passerelle NAT vers Internet. Le nombre d'actifs, les types d'hôtes et les services configurés sont basés sur les spécifications de mon hôte afin de permettre l'exécution simultanée de l'ensemble de l'environnement sans trop solliciter le PC, et pour que les VM disposent de ressources correctement allouées.
Remarque : Il s'agit d'une configuration de base pour démarrer, à personnaliser selon vos besoins. Des outils et concepts tels que le durcissement des serveurs, le SIEM, l'EDR, le serveur C2 et le pivotement LAN pour des tests supplémentaires doivent être mis en œuvre et réalisés par vous-même selon ce que vous souhaitez entraîner. Seule l'architecture globale sera documentée au fil du temps pour des raisons d'utilisabilité et éventuellement suivie dans CHANGELOG.md. De plus, comme le pare-feu n'est pas réellement sous licence (mode évaluation), la bande passante impliquée est limitée et affecte fortement les performances réseau (source externe → DMZ, intérieur → Internet). J'utilise donc temporairement une carte réseau supplémentaire sur les VM (VMware NAT) pour le trafic réseau exigeant comme les mises à jour système ou le téléchargement de gros logiciels. Prenez des snapshots des composants au fur et à mesure de vos tests et de vos manipulations. Amusez-vous et progressez !
Chaîne : Kali/Exegol + NAT (Switch-X) → Routeur → Pare-feu ASAv (avec patte DMZ) → SW-L3 → L2-SW-1 / L2-SW-2 (VLANs).
| Segment | Sous-réseau | Notes |
|---|---|---|
| Extérieur / non fiable | 192.168.160.0/24 | Switch-X : Kali/Exegol, cloud NAT ; routeur en .100 |
| Routeur ↔ FW extérieur | 10.10.3.0/29 | Routeur .1, ASA outside .2, NAT DMZ .3 |
| FW ↔ DMZ | 10.10.2.0/30 | ASA dmz .2, Ubuntu .1 |
| FW ↔ SW-L3 (intérieur) | 10.10.1.0/30 | ASA inside .2, SW-L3 .1 |
| VLAN 30 (VPCS) | 192.168.30.0/24 | PC-C, PC-D |
| VLAN 40 (Postes de travail) | 192.168.40.0/24 | derrière L2-SW-2 — Windows 10, PC-B |
| VLAN 50 (Serveurs) | 192.168.50.0/24 | derrière L2-SW-1 — Windows Server 2025 (DC01), PC-A |
| VLAN 100 (Gestion) | 192.168.100.0/24 | SVI présent sur SW-L3 ; trunké, pas encore dans le groupe d'objets ASA |
Les liens trunk SW-L3 ↔ L2-SW-1/L2-SW-2 transportent les VLANs 30, 40, 50, 100 (VLAN natif 999, dot1q).
| Équipement | Rôle | Plateforme | Interfaces clés |
|---|---|---|---|
| Routeur | Routeur de bordure, passerelle côté NAT | Cisco IOSv 15.9 | Gi0/0 10.10.3.1/29 (vers FW) ; Gi0/1 192.168.160.100/24 (vers Switch-X) |
| FW | Pare-feu périmétrique, DMZ | Cisco ASAv 9.22(1)1 | outside 10.10.3.2/29 ; dmz 10.10.2.2/30 ; inside 10.10.1.2/30 |
| SW-L3 | Commutateur L3 de cœur, routage inter-VLAN | Cisco IOSv L2 15.2 | Gi0/0 10.10.1.1/30 (vers FW) ; Gi0/1-0/2 trunks vers L2-SW-1/2 ; SVI pour VLAN 30/40/50/100 ; mode serveur VTP |
| L2-SW-1 | Commutateur d'accès | Cisco IOSv L2 15.2 | Ports d'accès VLAN 50 (WinServer2025, PC-A) ; mode client VTP |
| L2-SW-2 | Commutateur d'accès | Cisco IOSv L2 15.2 | Ports d'accès VLAN 40 (Windows 10, PC-B) ; VLAN 30 (PC-D) ; mode client VTP |
L'ASAv est sous licence Smart Licensing Using Policy, fonctionnant en mode évaluation avec le niveau de fonctionnalités standard et le niveau de débit 1G déclarés localement (aucun enregistrement CSSM).
| Hôte / Ressources | OS / Build | Nom d'hôte | IP / VLAN | Services |
|---|---|---|---|---|
| Kali (1 CPU, 8 cœurs, 4/80GB) | Kali Linux 2026.2 (VMware amd64) | Kali | 192.168.160.130 (hors segment) | Plateforme d'attaque |
| Ubuntu (1 CPU, 2 cœurs, 3/60GB) | Ubuntu Desktop 26.04 | ko0ler-VMware-Virtual-Platform | 10.10.2.1 (DMZ) | DVWA, bWAPP, httpbin, FTP, Samba, MySQL |
| WindowsServer 2025 (1 CPU, 4 cœurs, 4/60GB) | Windows Server 2025 | DC01 | 192.168.50.10 (VLAN 50) | ADCS, ADDS, DHCP, DNS, MSSQL — contrôleur de domaine pour kooler.local |
| Windows 10 (1 CPU, 2 cœurs, 4/60GB) | Windows 10 | PC1 | DHCP (VLAN 40) | Poste de travail joint au domaine |
| PC-A | VPCS | — | VLAN 50 (.15) | — |
| PC-B | VPCS | — | VLAN 40 (.15) | — |
| PC-C | VPCS | — | VLAN 30 (.1) | — |
| PC-D | VPCS | — | VLAN 30 (.2) | — |
Les VPCS servent principalement aux tests de connectivité.
Contrôleur de domaine : DC01 (Windows Server 2025, 192.168.50.10), exécutant ADCS, ADDS, DHCP, DNS et MSSQL côte à côte — un DC délibérément surdimensionné pour l'entraînement sur la surface d'attaque (exposition de comptes de service, mauvaise configuration de modèles ADCS, SQL sur un DC, etc.).
| Compte | Portée | Remarques |
|---|---|---|
| Administrator | Local (DC01) | Administrateur local intégré |
| Ko0ler | Utilisateur du domaine | — |
| user1 | Utilisateur du domaine | — |
Windows 10 (PC1) est joint à kooler.local ; une connexion locale ko0ler existe également sur cette machine, distincte du compte de domaine.
| Paire de zones | Direction | Autorisé |
|---|---|---|
| outside → DMZ | entrant | HTTP(80), HTTPS(443), 8080, 8070, 8060 vers Ubuntu (10.10.2.1) ; ICMP |
| DMZ → outside | sortant | HTTP, HTTPS, DNS(53) |
| DMZ → inside | — | refusé |
| inside → DMZ | sortant | IP complète vers Ubuntu |
| inside → outside | sortant | IP complète, PAT via l'interface outside de l'ASA |
NAT : PAT pour les sous-réseaux inside (192.168.30/40/50.0/24, dynamique, via l'interface outside de l'ASA) et NAT statique pour l'hôte DMZ (10.10.2.1 → 10.10.3.3, DMZ_MAPPED). Remarque : le trafic inter-VLAN entre les VLAN 30/40/50 ne traverse jamais l'ASA — SW-L3 le route localement, le pare-feu ne voit donc que le trafic nord-sud (DMZ/outside).
Suivi dans CHANGELOG.md.
Les identifiants du labo ne sont intentionnellement pas commités dans ce dépôt.
| Portée | Compte | Nom d'hôte |
|---|---|---|
| Local | kali | ko0ler-VMware-Virtual-Platform (Kali) |
| Local | ko0ler | Ubuntu |
| Local | ko0ler | PC1 (Windows 10) |
| Local | Administrator | DC01 (WindowsServer 2025) |
| Domaine (kooler.local) | Ko0ler | — |
| Domaine (kooler.local) | user1 | — |
