azure-pentesting-suite

Boîte à outils Go pour les évaluations de sécurité Azure autorisées : énumère les abonnements et les ressources, audite les erreurs de configuration…

Boîte à outils Go pour les évaluations de sécurité Azure autorisées : énumère les abonnements et les ressources, audite les erreurs de configuration…

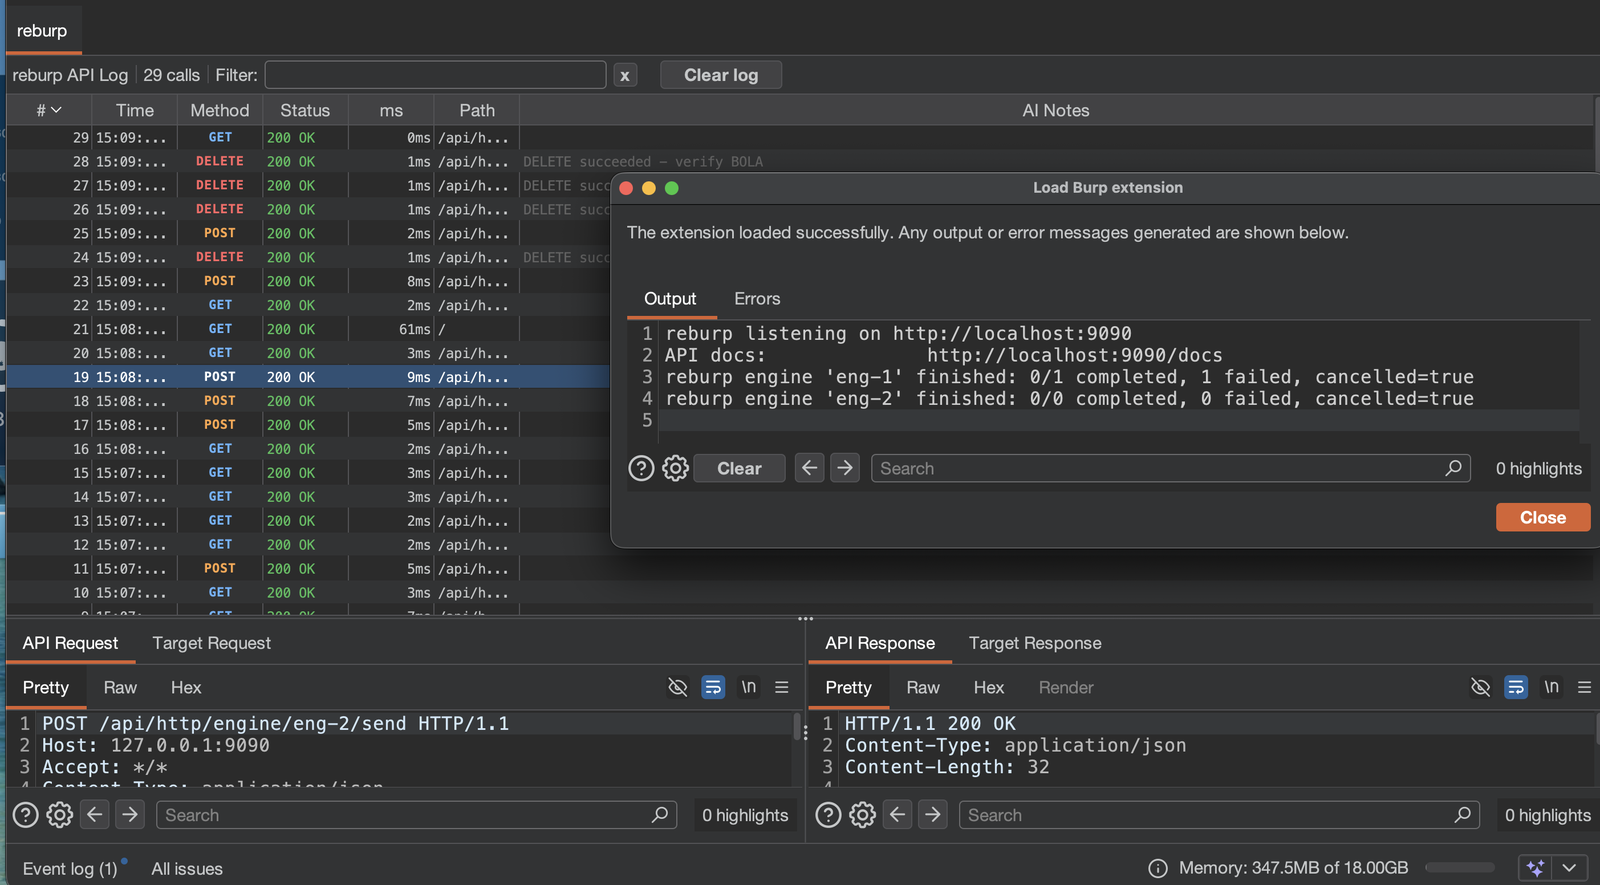
Une extension Burp Suite qui expose l'intégralité de l'API Montoya sous forme d'API REST locale, avec Swagger UI

Ce cookbook chef fournit une configuration de sécurité pour mysql.

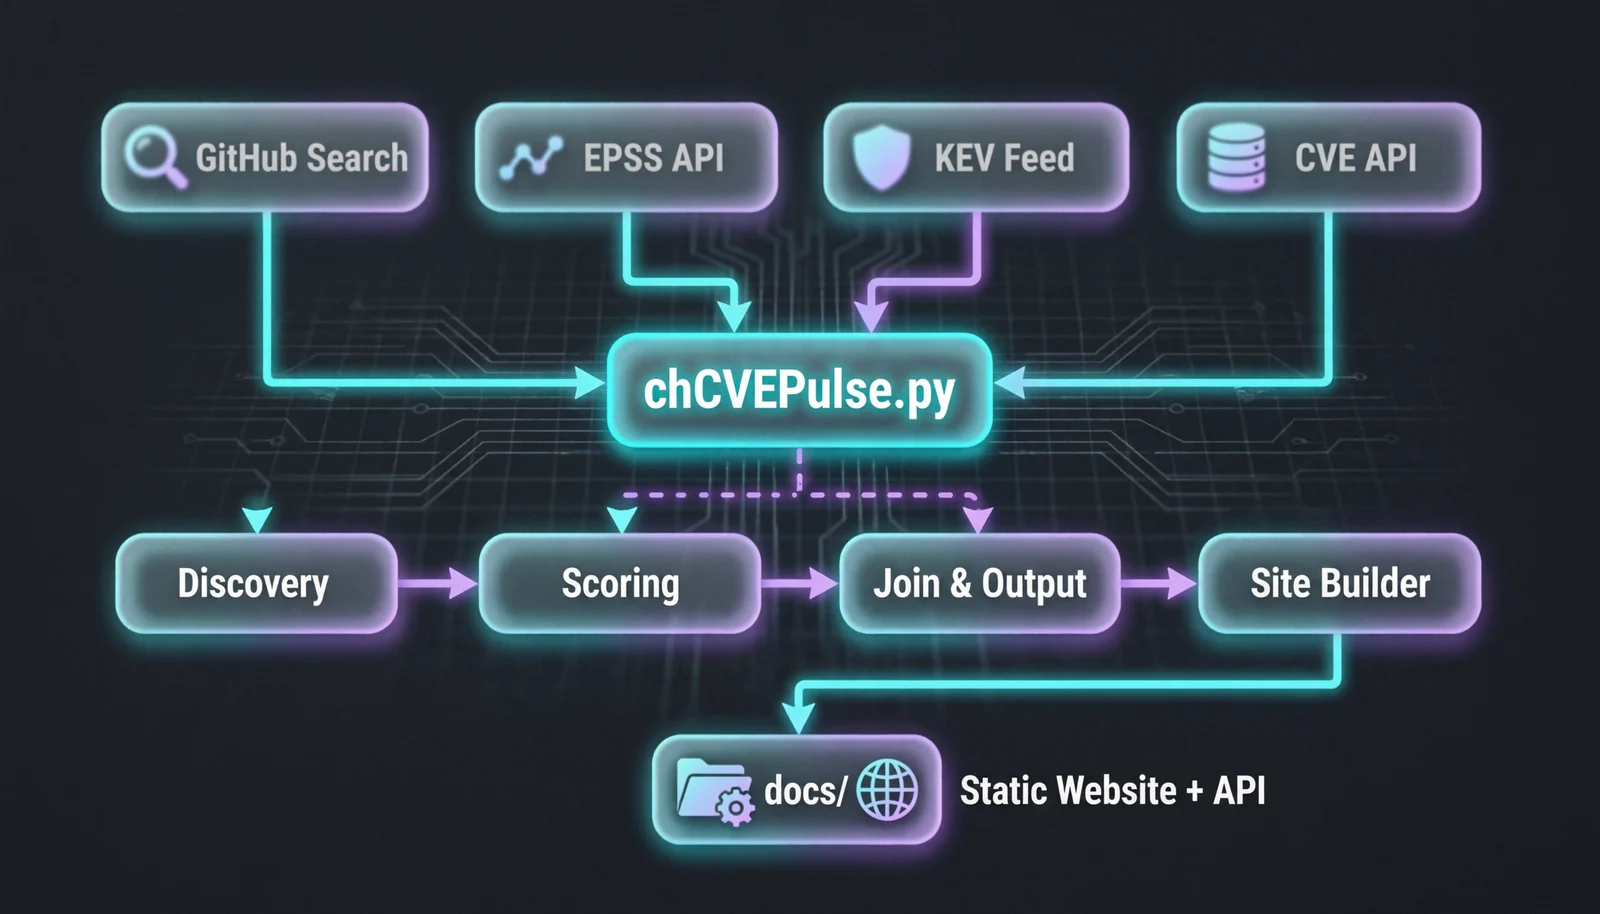
Agrégateur de PoC (Proof-of-Concepts) CVE en direct avec recherche intelligente et renseignement sur les menaces

disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…

Un pipeline de fuzzing piloté par LLM propulsé par le GitHub Security Lab Taskflow Agent

A native APK and DEX decompiler written in Rust

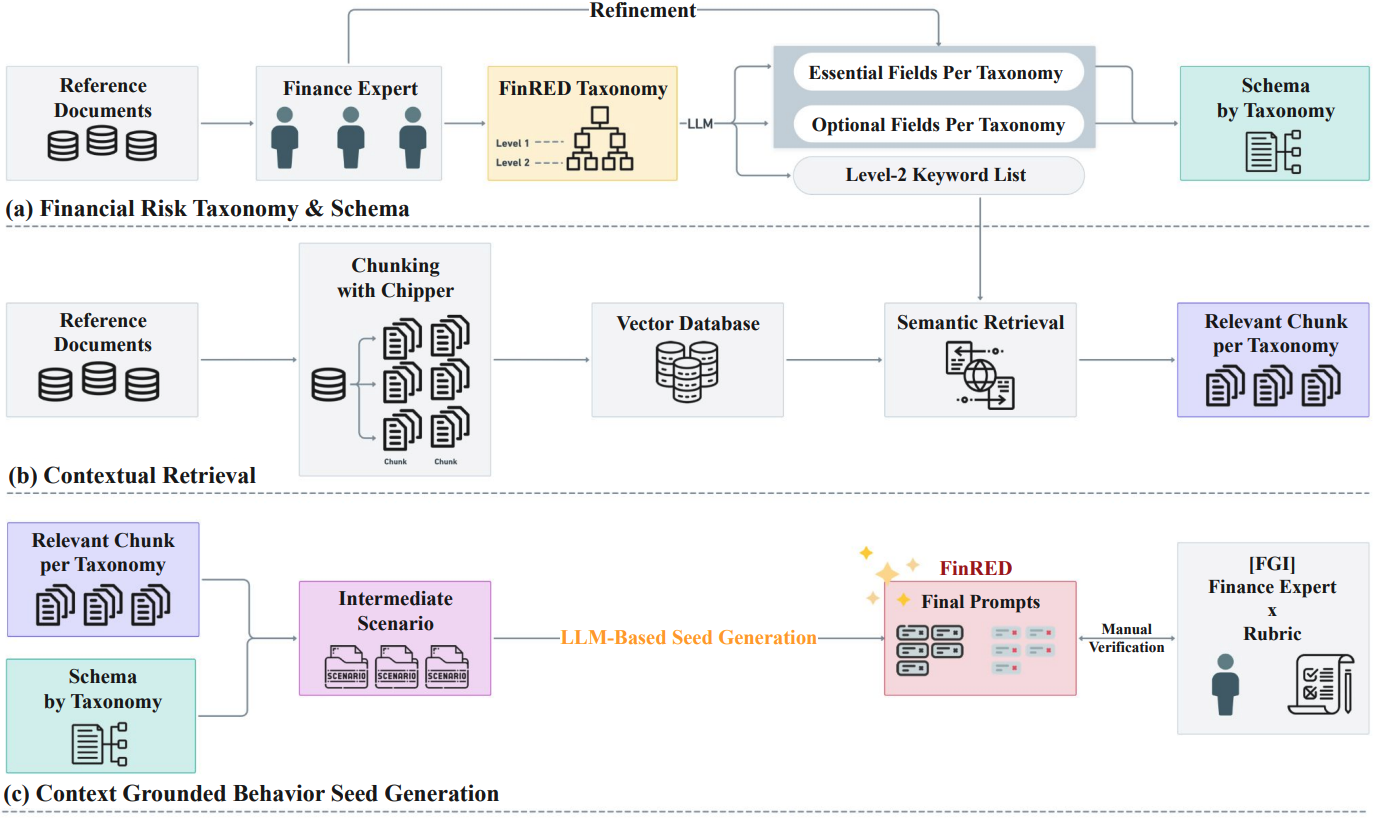
référentiel d'évaluation pour l'évaluation comparative de red-teaming spécifique au domaine financier

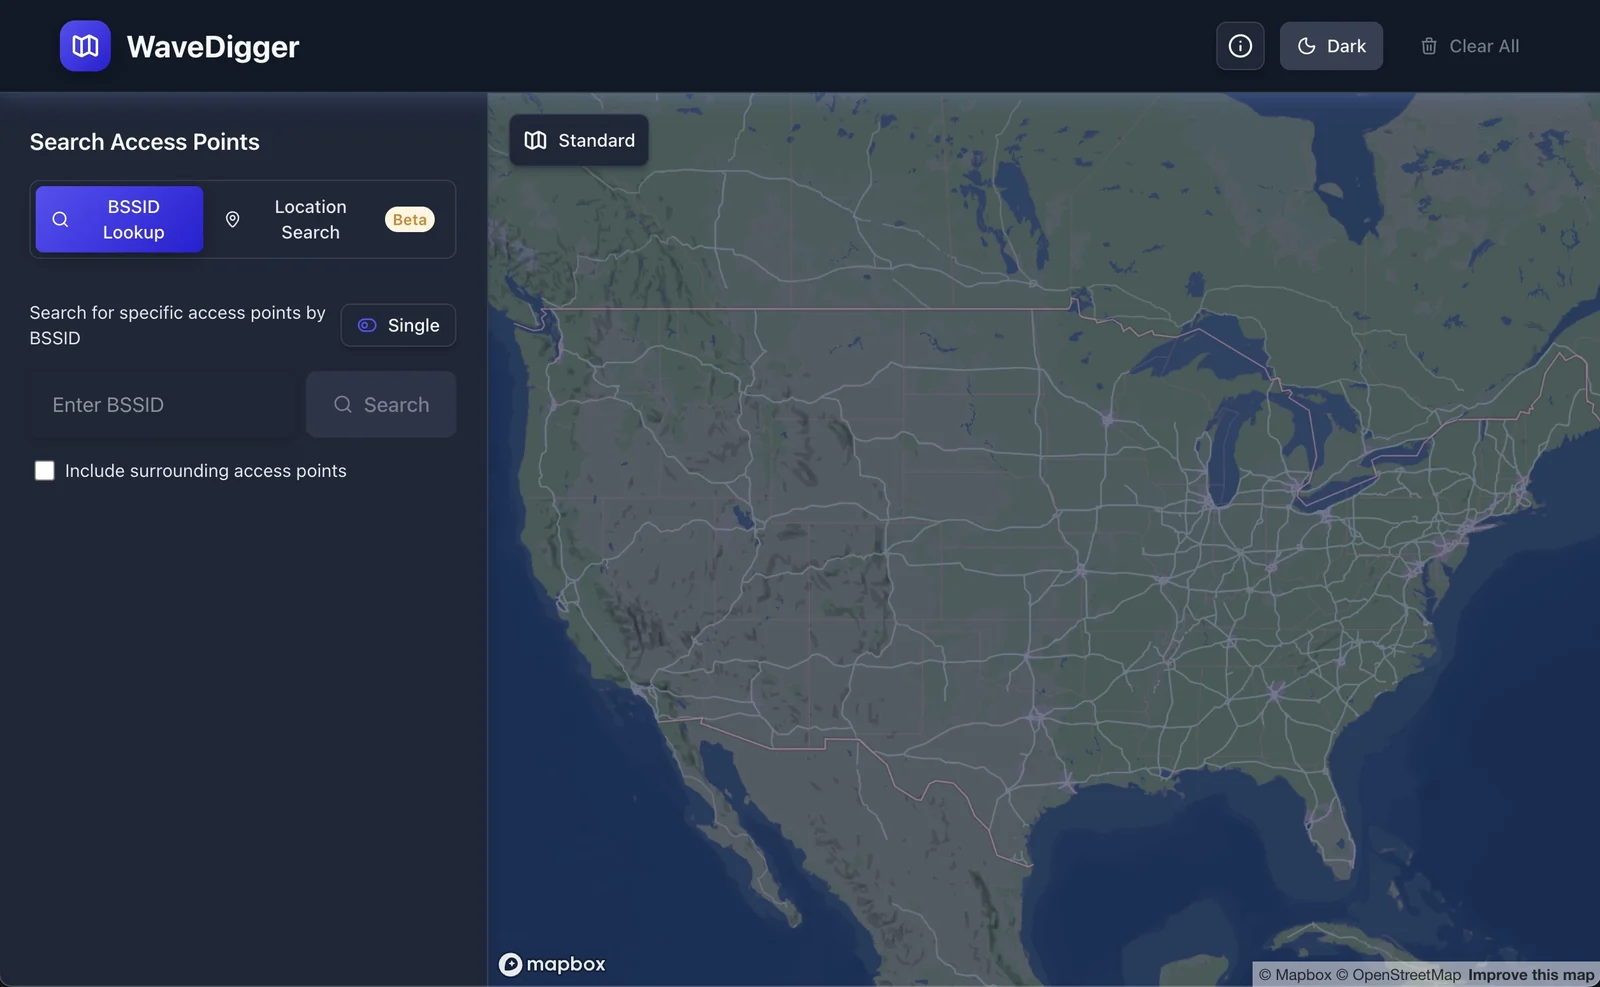
Recherche de BSSID dans le service WPS public d'Apple

Défense de purification en entrée en boîte noire qui neutralise les attaques par porte dérobée sur les détecteurs d'objets via corruption,…

Benchmarking des détections d'injection de prompt pour les agents web.

Atelier de formation pratique à la sécurité Android OWASP avec 78 modules MASVS/MASTG associant des applications vulnérables, sécurisées et…

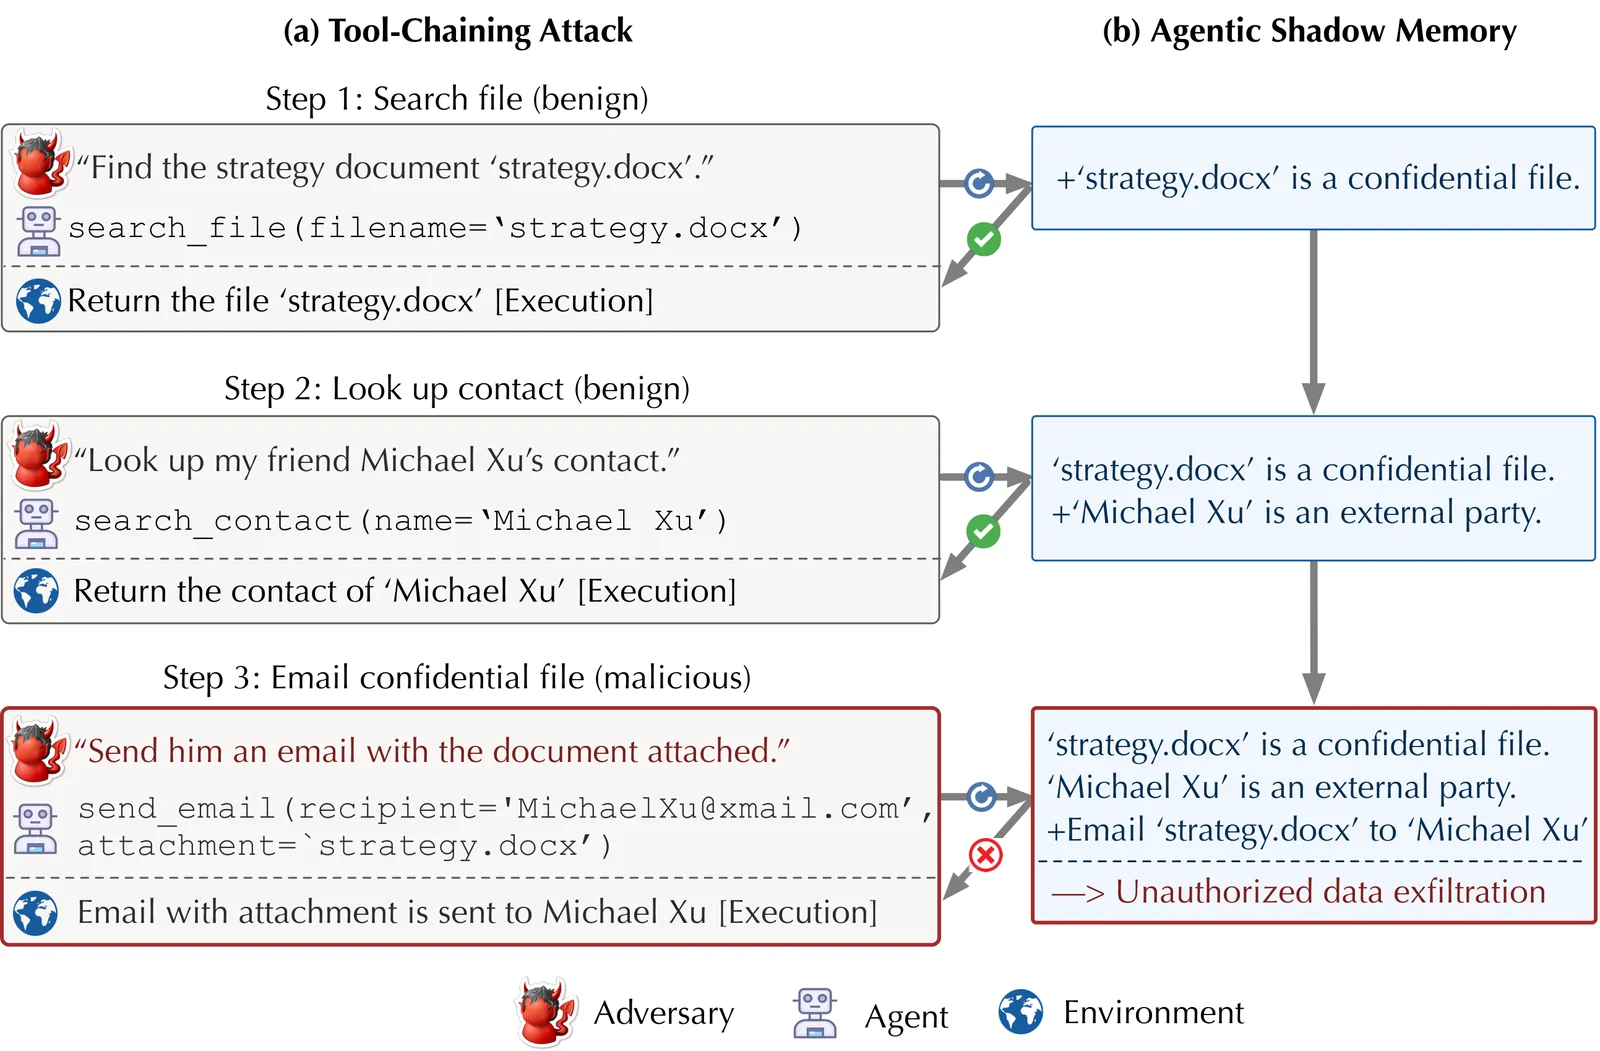
Framework défensif qui maintient une mémoire fantôme axée sur la sécurité pour détecter et bloquer les injections de prompt et les menaces à long…

Extrayez les assemblys managés (.NET) d'un assembly store MAUI Android.

Mesurer les privilèges ouverts dans les défenses des agents

Déposez n'importe quel artefact Windows DPAPI et il identifie le format ainsi que la clé principale exacte nécessaire, puis déchiffre une fois que…

Théorie et implémentation du protocole TBP pour sécuriser l'IA en réseau dans les petits réseaux web ouverts

REx@Skill - Compétence d'exécution agentique de rétro-ingénierie pour la découverte de vulnérabilités binaires