
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
sniperscope — Poste de travail de gestion de la surface d'attaque externe qui corrèle les données DNS, de transparence des certificats, Shodan, CVEDB, TLS et OSINT dans des rapports forensiques évalués par risque. | Kitploit
Outils/GitHubGitHub/kamehameha-ctrl/sniperscope
OSINT (Renseignement de Sources Ouvertes)ReconnaissanceAnalyse des VulnérabilitésCollecte d'InformationsSécurité WebCriminalistique NumériqueTests d'IntrusionRenseignement sur les MenacesÉnumération de Sous-domainesCollecte d'EmailsAnalyse DNS
4145il y a 2 joursPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager
GitHubkamehameha-ctrl/sniperscope

sniperscope

Poste de travail de gestion de la surface d'attaque externe qui corrèle les données DNS, de transparence des certificats, Shodan, CVEDB, TLS et OSINT dans des rapports forensiques évalués par risque.

Voir le dépôt

🎯 SniperScope v3.5 // Intelligence sur la surface d'attaque, Shodan CVEDB et plateforme EASM forensique

Version 3.5 FastAPI Python React 19 Tailwind CSS v4 Cytoscape OWASP 2025 Ready MIT License

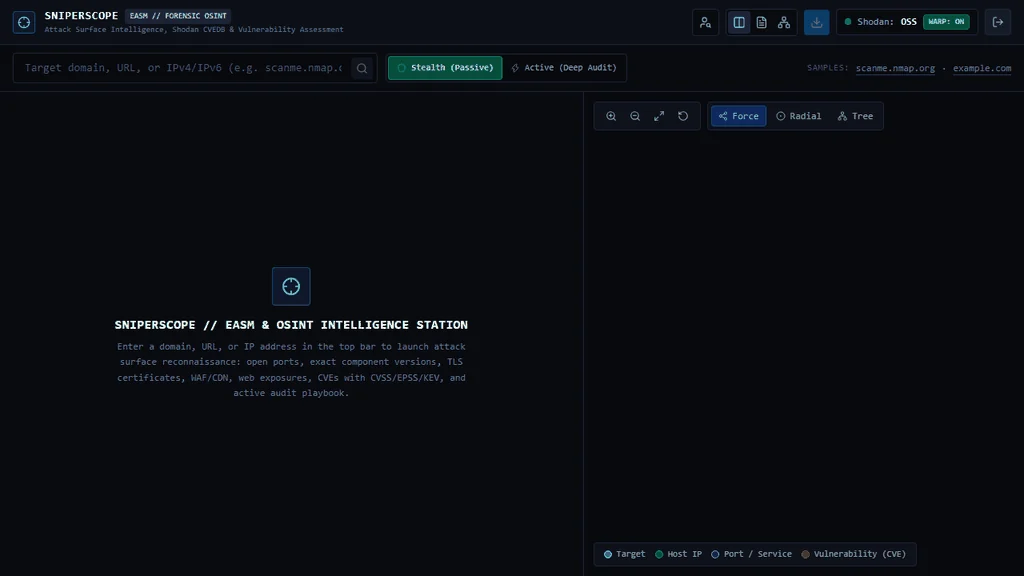
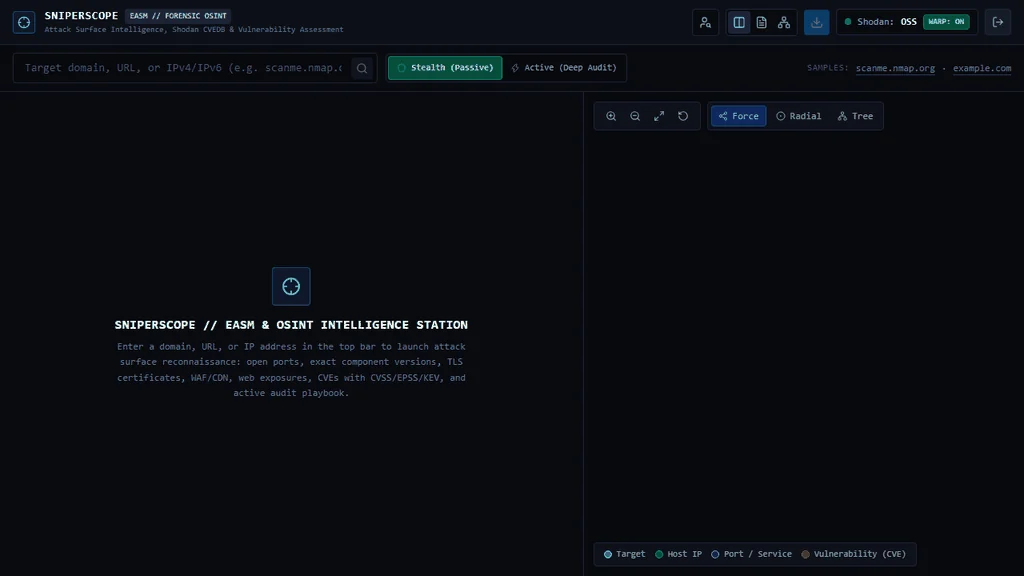
Démonstration interactive d'intelligence sur la surface d'attaque SniperScope

SniperScope est un poste de travail haute performance dédié à la gestion de la surface d'attaque externe (EASM), au renseignement OSINT passif/actif et au reporting forensique, conçu pour les auditeurs en cybersécurité, les analystes SOC et les testeurs d'intrusion.

À partir d'une cible unique (nom de domaine, URL complète ou adresse IPv4/IPv6), SniperScope orchestre plusieurs moteurs de renseignement en parallèle :

  • Énumération de zone DNS multi-enregistrements avec anti-usurpation SPF/DMARC et vérification des émetteurs CAA.
  • Journaux de transparence des certificats SSL/TLS (crt.sh) avec résolution automatique de l'IP d'origine.
  • Requêtes officielles auprès des registres RDAP/WHOIS et corrélation du routage BGP/ASN.
  • API Shodan Host et InternetDB pour les ports ouverts, les versions logicielles, les CPE et les bannières de service brutes.
  • Enrichissement approfondi des vulnérabilités via Shodan CVEDB avec CVSS v3/v2 en temps réel, probabilité d'exploitation EPSS, statut CISA KEV (Known Exploited Vulnerabilities) et associations à des campagnes de rançongiciels.
  • Inspection cryptographique TLS/SSL X.509 en direct, à la who.is (suite de chiffrement, bits de clé publique, numéro de série, chaîne de confiance, fenêtre de validité, SAN).
  • Diagnostic de disponibilité web, latence de réponse, en-têtes de sécurité HTTP, indicateurs de cookies (Secure, HttpOnly, SameSite) et politiques CORS.
  • Détection des technologies web par analyse de composition logicielle (SCA) (moteur de composants heuristique) associant les composants front/back aux CVE et PoC connus.
  • Suite d'empreinte numérique et hub OSINT Espagne : reconnaissance multi-plateformes d'un nom d'utilisateur en temps réel (plus de 400 plateformes via Server-Sent Events), forensique téléphonique (CNMC Espagne, bases de données de spam), chasseur d'e-mails (MX/SPF, Gravatar, dorks de fuites de données), ainsi que les journaux officiels espagnols et les registres de transparence.
  • Playbook CLI actif de 39 commandes strictement aligné sur les catégories de l'OWASP Top 10 : 2025.
  • Graphe topologique Cytoscape.js anti-collision interactif et exportateur de rapport forensique multi-format (PDF, HTML autonome, Markdown TLP:AMBER et trace d'exécution RAW chronologique .log).

📐 Architecture et flux de données

flowchart LR
    subgraph Auth["🔐 Operator Access (Gatekeeper)"]
        direction TB
        LoginScreen["🔑 LoginScreen\nHMAC-SHA256 Token\n(sniperadmin / Passphrase)"]
    end

    subgraph Frontend["🖥️ Frontend (React 19 + Vite 8 + Tailwind CSS v4)"]
        direction TB
        TargetInput["🔍 TargetInput\n(Domain / IP / URL / OPSEC Mode)"]
        WarpToggle["🛡️ WARP / Proxy Egress Status\n(Active / Standby · Ping ms · Egress IP)"]
        FootprintStation["🕵️ Digital Footprint & Spain Hub\n(Usernames · Spain OSINT · Phone · Email)"]
        Dossier["📋 IntelDossier\nKPIs · Ports · CVEDB · Web/TLS · SCA · CLI Playbook"]
        Cytoscape["🕸️ GraphCanvas (Cytoscape.js)\nForce-Directed · Concentric Radial · Tree"]
        Exporter["📄 ForensicReportModal\nPDF · HTML · Markdown · RAW Trace (.log)"]
    end

    subgraph Backend["⚙️ Asynchronous Backend (FastAPI + Python 3.11+)"]
        direction TB
        Sanitizer["🛡️ Sanitizer & Target Normalizer\n(In-memory _SCAN_CACHE TTL 300s)"]
        ParallelEngine["🚀 Parallel Asyncio Engine\n(DNS / CT Logs / RDAP / HTTP / Shodan)"]
        OutboundProxy["🌐 Egress Proxy Handler\n(Cloudflare WARP 127.0.0.1:40000)"]
        RiskCalc["📊 Dynamic Risk Engine\n(Score 0-100 · Grades A-F · Weighted Findings)"]
        RawTrace["🧾 RAW Chronological Execution Trace\n(Command & Request Audit Log)"]
    end

    subgraph IntelSources["🌐 External Intelligence Providers"]
        direction TB
        DNS_Mod["DNS & CAA Anti-Spoofing\n(A, AAAA, MX, NS, TXT, CAA, SPF, DMARC)"]
        CRT_Mod["Certificate Transparency\n(crt.sh Logs + Origin IP Lookup)"]
        Shodan_Mod["Shodan Host & InternetDB\n(Ports, CPEs, Versions, Banners)"]
        CVEDB_Mod["Shodan CVEDB\n(CVSS, EPSS, CISA KEV, Ransomware)"]
        HTTP_Mod["Web Audit, TLS X.509 & SCA\n(Chain, SHA-256, Web Tech, WAF, CORS)"]
        RDAP_Mod["RDAP / ASN\n(Registrar, Netblock, BGP Routing)"]
        Footprint_Mod["SOCMINT & Spanish Public Gazettes\n(BOE, BORME, CENDOJ, Catastro, CNMC)"]
    end

    Auth --> Frontend
    TargetInput -->|GET /api/scan| Sanitizer
    WarpToggle -->|GET /api/health| OutboundProxy
    FootprintStation -->|SSE /api/sherlock/stream| Footprint_Mod
    Sanitizer --> ParallelEngine
    ParallelEngine --> OutboundProxy
    OutboundProxy --> IntelSources
    DNS_Mod & CRT_Mod & CVEDB_Mod & HTTP_Mod & RDAP_Mod --> RiskCalc
    RiskCalc --> RawTrace
    RawTrace -->|JSON Payload| Dossier
    RawTrace -->|Nodes & Edges| Cytoscape
    RawTrace -->|Trace & Findings| Exporter

🎯 Cas d'usage principaux

  • 🛡️ Gestion de la surface d'attaque externe (EASM) : Surveiller en continu les expositions du périmètre, le shadow IT, les certificats TLS arrivant à expiration, les sous-domaines orphelins et les ports en écoute inattendus sur l'ensemble des actifs de l'entreprise.
  • 🎯 Reconnaissance pour Red Team et tests d'intrusion : Mener une énumération initiale approfondie de la cible sans déclencher les alertes du SOC du client grâce au Mode Furtif, puis basculer vers le Mode Actif avec 39 commandes OWASP Top 10 : 2025 pré-paramétrées.
  • 🚨 Triage SOC et réponse aux incidents : Déterminer rapidement si une alerte implique des actifs présentant des vulnérabilités activement exploitées dans la nature (CISA KEV) ou des étiquettes d'armement par rançongiciel.
  • 🕵️ OSINT et empreinte d'identité : Corréler les noms d'utilisateur publics, les domaines et les registres d'entreprise sur plus de 400 plateformes et registres publics officiels.

🛠️ Pile technologique

Télécharger l’outil