Extensions de proxy HUNT Suite
Qu'est-ce que HUNT Suite ?
- HUNT Suite est une collection d'extensions pour Burp Suite Pro/Free et OWASP ZAP.
- Identifie les paramètres courants vulnérables à certaines classes de vulnérabilités (Burp Suite Pro et OWASP ZAP).
- Organise les méthodologies de test (Burp Suite Pro et Free).
Scanner de paramètres HUNT - Classes de vulnérabilités
- Injection SQL
- Inclusion de fichier local/distant et traversée de chemin
- Falsification de requête côté serveur et redirection ouverte
- Injection de commandes système
- Référence directe à un objet non sécurisé
- Injection de modèles côté serveur
- Paramètres logiques et de débogage
Cross Site ScriptingInjection d'entité externeTéléchargement de fichier malveillant
À faire
Modifier l'expression régulière des noms de paramètres pour inclure user_id au lieu de seulement idRechercher dans la fenêtre du scannerMettre en évidence le paramètre dans la fenêtre du scanner- Implémenter la vérification des noms de scripts, la prise en charge des URL REST et des paramètres JSON & XML du corps de la requête.
- Prendre en charge la convention normale de l'onglet Requête : sous-onglets Raw, Params, Headers, Hex dans le scanner
- Ajouter d'autres fichiers JSON de méthodologie :
Web Application Hacker's Handbook- PCI
- HIPAA
- CREST
- OWASP Top Ten
- OWASP Application Security Verification Standard
- Penetration Testing Execution Standard
- Burp Suite Methodology
- Ajouter plus de texte pour les recommandations dans la fenêtre du scanner
- Ajouter plus de descriptions et de ressources dans la fenêtre de méthodologie
- Ajouter une fonctionnalité pour envoyer les requêtes/réponses vers d'autres onglets Burp comme Repeater
Auteurs
- JP Villanueva
- Jason Haddix
Contributeurs
- Ryan Black
- Fatih Egbatan
- Vishal Shah
HUNT Suite pour Burp Suite Pro/Free
Scanner de paramètres HUNT (hunt_scanner.py)
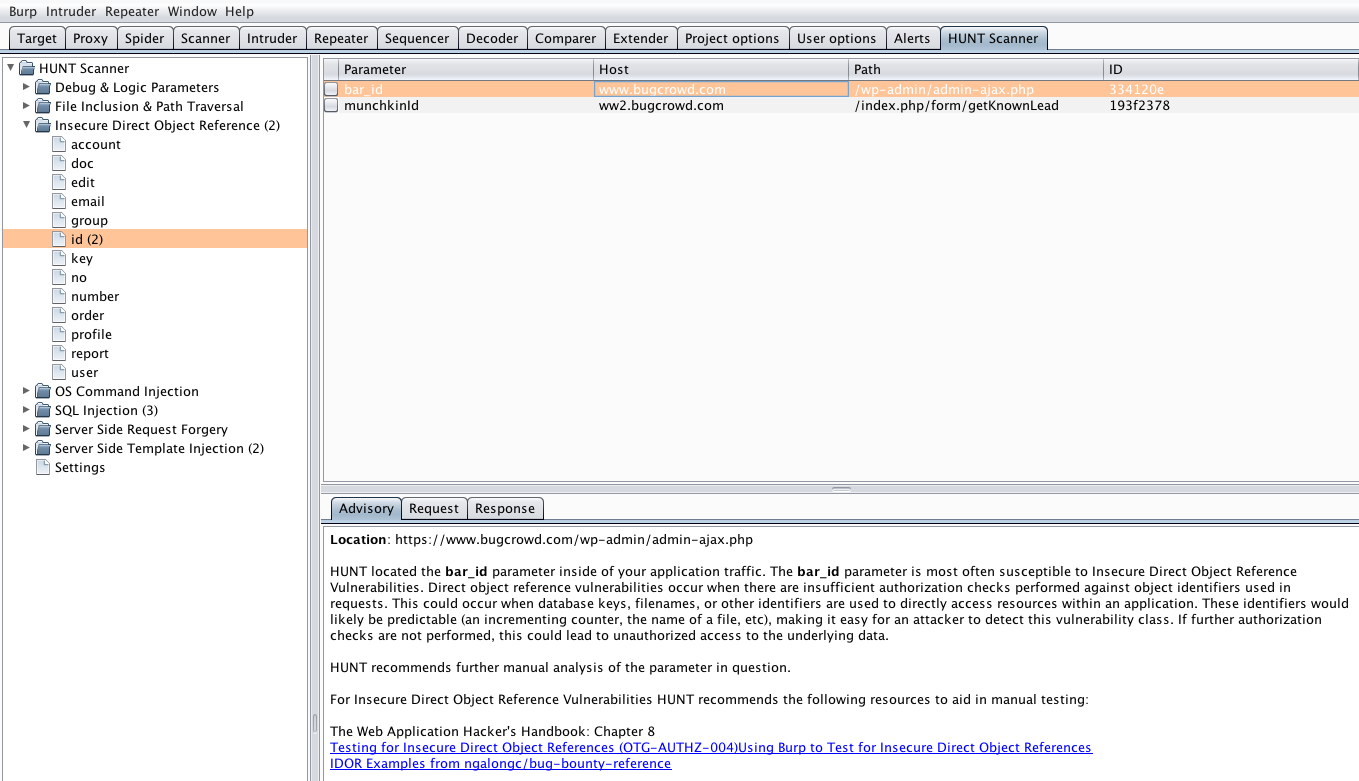
Cette extension ne teste pas ces paramètres, mais émet plutôt des alertes à leur sujet afin qu'un chasseur de bugs puisse les tester manuellement. Pour chaque classe de vulnérabilité, Bugcrowd a identifié des paramètres ou fonctions courants associés à cette classe. Nous fournissons également des ressources soigneusement sélectionnées dans la description du problème pour effectuer des tests manuels approfondis de ces classes de vulnérabilités.
Méthodologie de test HUNT (hunt_methodology.py)
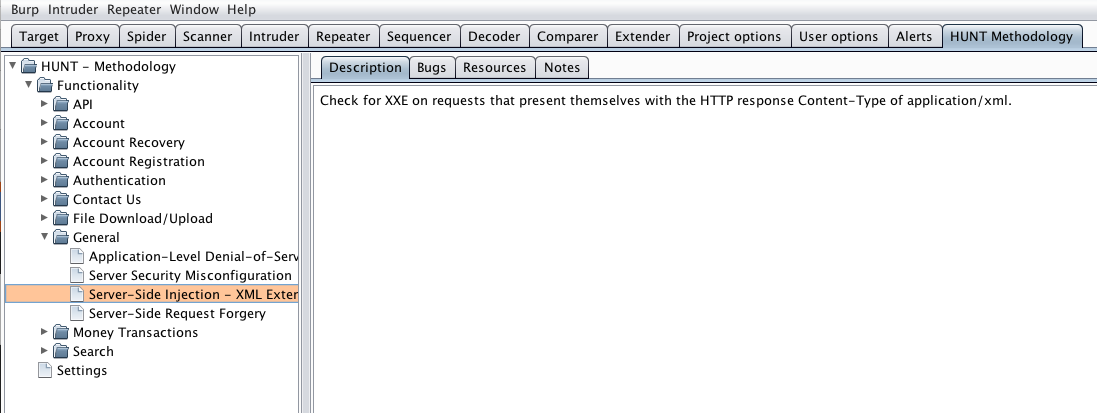
Cette extension permet aux testeurs d'envoyer des requêtes et des réponses vers un onglet Burp Suite appelé « HUNT Methodology ». Cet onglet contient un arbre sur le côté gauche qui est une représentation visuelle de votre méthodologie de test. En envoyant des requêtes/réponses ici, les testeurs peuvent organiser ou attester d'avoir effectué des tests manuels dans cette section de l'application ou d'avoir accompli une étape méthodologique donnée.
Installation de HUNT Suite pour Burp Suite Pro/Free
Mise en route
- Téléchargez le dernier autonome Jython
jar.
- Accédez à Extender -> Options.
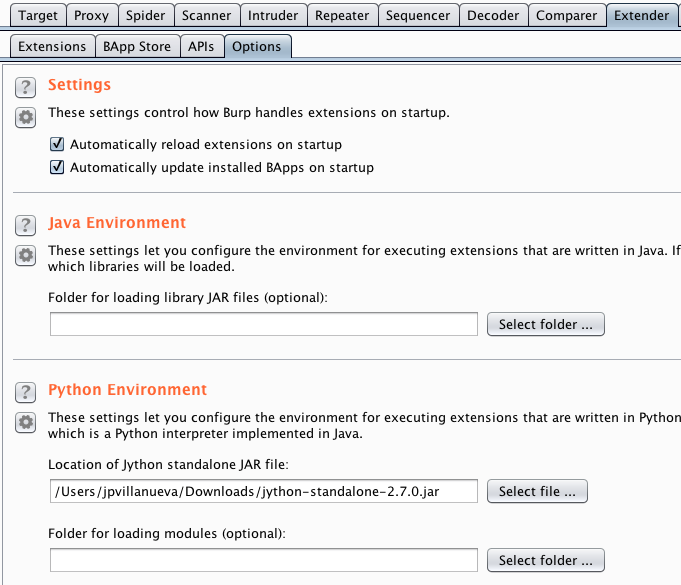
- Localisez la section appelée Python Environment.
- Ajoutez l'emplacement du
jar Jython en cliquant sur Select file....
- Accédez à Extender -> Extensions.
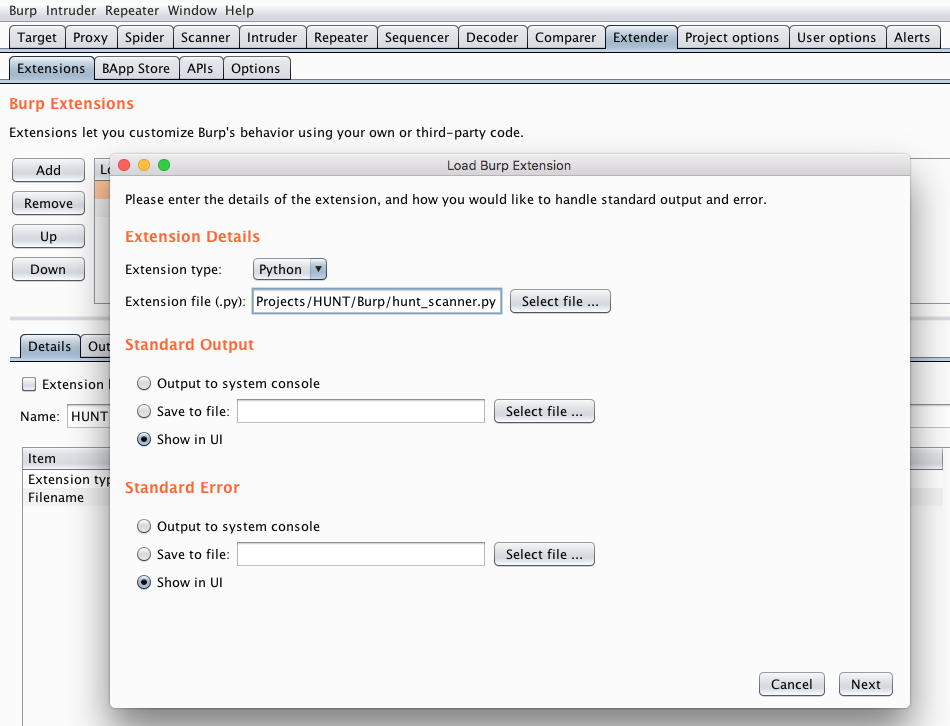
- Cliquez sur Add.
- Localisez Extension Details.
- Sélectionnez « Python » comme Extension Type.
- Cliquez sur « Select file... » pour sélectionner l'emplacement de l'extension sur votre système de fichiers.
- Faites ceci pour le Scanner de paramètres HUNT et la Méthodologie de test HUNT.
- Le Scanner de paramètres HUNT commencera à analyser le trafic qui transite par le proxy.
Configuration de la portée
Cette étape est importante pour définir votre portée de test, car le scanner passif est extrêmement bruyant. Plutôt que de polluer la fenêtre Scanner, le Scanner de paramètres HUNT crée sa propre fenêtre avec ses propres résultats.
- Accédez à Target -> Scope.
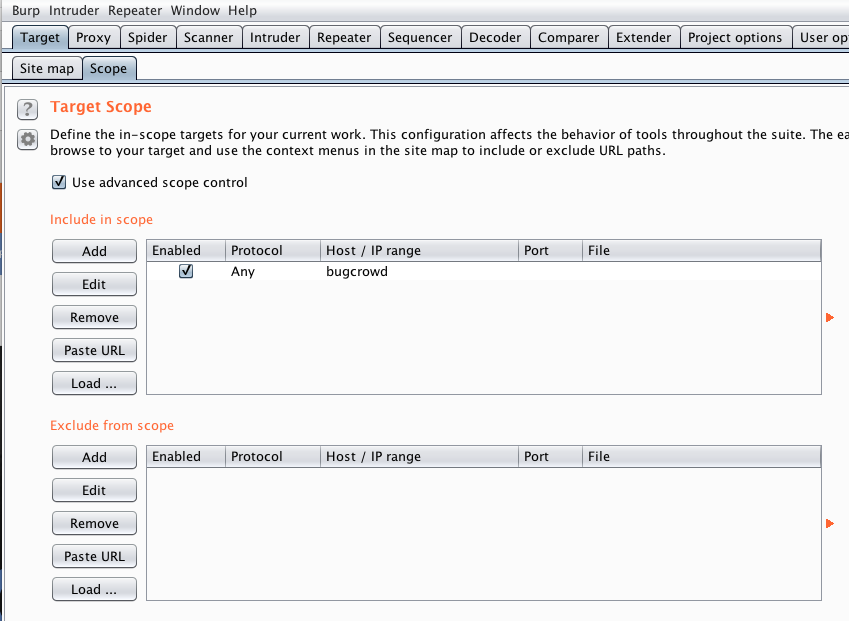
- Cochez la case « Use advanced scope control ».
- Cliquez sur Add pour inclure dans votre portée.
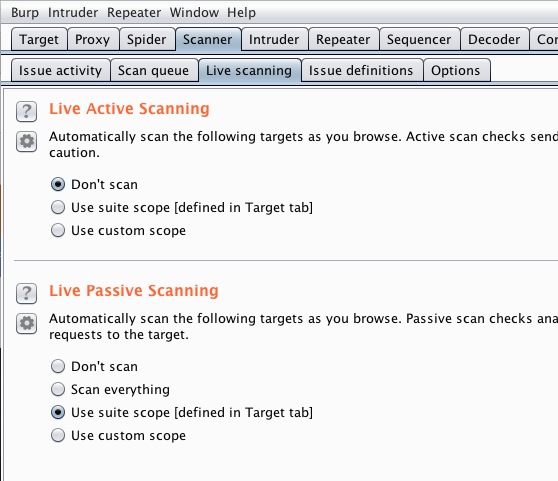
- Accédez à Scanner -> Live scanning.
- Sous la section « Live Passive Scanning », cliquez sur « Use suite scope [défini dans l'onglet Target] ».
Remarques importantes
Le Scanner de paramètres HUNT exploite l'API d'analyse passive de Burp. Voici les conditions dans lesquelles les contrôles d'analyse passive sont exécutés :
- Première requête d'une analyse active
- Requêtes proxy
- À chaque fois que « Do a passive scan » est sélectionné dans le menu contextuel
Les analyses passives ne sont pas exécutées sur les éléments suivants :
- Sur chaque réponse d'analyse active
- Sur les réponses du Repeater
- Sur les réponses de l'Intruder
- Sur les réponses du Sequencer
- Sur les réponses du Spider
Scanner HUNT pour OWASP ZAP (Alpha - Contribution de Ricardo Lobo @_sbzo)
Le scanner Hunt est inclus dans les scripts communautaires pour ZAP Proxy.
- Recherchez l'icône « Manage Addons », assurez-vous que
Python Scripting et Community Scripts sont installés.
- Assurez-vous que l'icône « show All Tabs » est activée
- Cliquez sur le menu
Tools, accédez à la section Options. Sélectionnez Passive Scanner, cochez la case Scan messages only in scope puis OK
- Cliquez sur l'onglet
Scripts (à côté de l'onglet Sites)
- Recherchez
Hunt.py, il devrait apparaître sous passive rules
- Faites un clic droit sur le script sous
passive rules, activez-le et enregistrez-le
- Parcourez les sites et recevez des alertes pour les sites inclus dans les contextes !
Licence
Sous licence Apache 2.0 ici
 bugcrowd/hunt

