Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
burp-text4shell — Scanner Text4Shell pour Burp Suite | Kitploit
Outils/GitHubGitHub/silentsignal/burp-text4shell
Scanners de VulnérabilitésScanners de Vulnérabilités WebAnalyse des VulnérabilitésSécurité Web
GitHubsilentsignal/burp-text4shell

burp-text4shell

Scanner Text4Shell pour Burp Suite

Voir le dépôt
1902333il y a 4 ansVérifié par Kitploit
Site web
Partager

Text4Shell scanner for Burp Suite

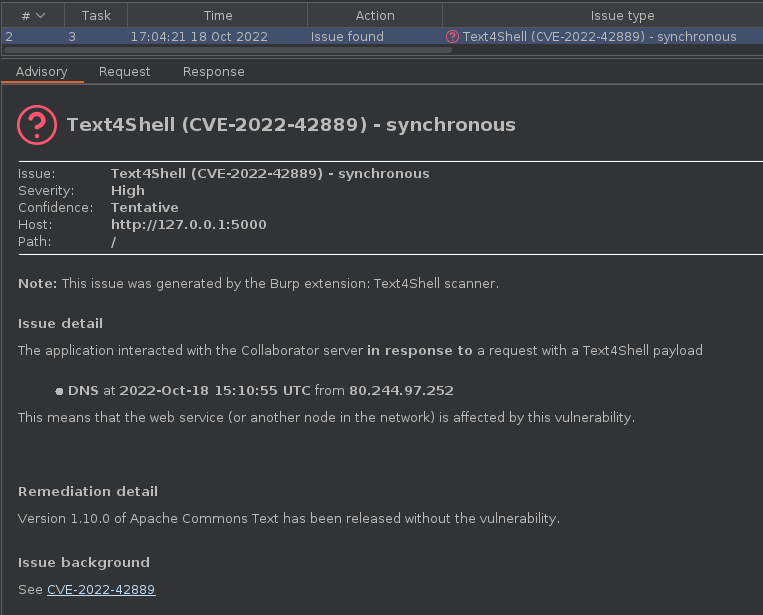
screenshot

Une description détaillée est disponible dans notre article de blog consacré à ce plugin.

Note sur les capacités de détection : ce plugin ne fera que fournir des payloads au scanner actif intégré. Ainsi, pour un compromis optimal entre couverture et performance, vous devrez configurer votre scan correctement – comme avec tout autre scan intégré ou fourni par une extension.

Scan pour un seul problème

Si vous souhaitez scanner uniquement pour CVE-2022-42889 (et pas pour d'autres choses telles que XSS ou SQLi), ce plugin rend cela possible.

En suivant les instructions ci-dessous, le scanner n'effectuera des vérifications Text4Shell sur tous les points d'insertion que si la configuration de scan créée à la suite de ces instructions est utilisée.

  1. Lors de la création d'un nouveau scan, cliquez sur Select from library dans l'onglet Scan configuration
  2. Choisissez Audit checks - extensions only, intégré à Burp Suite Pro 2.x
  3. Désactivez toute autre extension (le cas échéant) ayant un contrôle de scan actif enregistré (comme ActiveScan++, Backslash powered scanning, Burp Bounty, etc.) afin que seul le scanner Text4Shell s'exécute

Compilation

Exécutez ./gradlew build et vous aurez le plugin prêt dans build/libs/burp-text4shell.jar

Licence

L'ensemble du projet est disponible sous la licence GNU General Public License v3.0, voir LICENSE.md.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →