Config-Exploiter
Outil automatisé pour extraire les fichiers config.php de sites Joomla et WordPress vulnérables en utilisant des modules d'exploitation connus…

Outil automatisé pour extraire les fichiers config.php de sites Joomla et WordPress vulnérables en utilisant des modules d'exploitation connus…

Shell web modulaire multi-langage pour la post-exploitation web avec des agents PHP, JSP et ASPX. Dispose de fonctionnalités d'évasion de défense, de…

Script hautement configurable pour les attaques par dictionnaire/pulvérisation contre les applications web en ligne.

User-Agent , X-Forwarded-For et Referer SQLI Fuzzer

Un outil simple pour interagir avec les shells web et les vulnérabilités d'injection de commandes

Un wrapper basé sur Go pour l'API KNOXSS afin d'automatiser les tests de vulnérabilité XSS.

Une nouvelle approche du Browser In The Browser (BITB) sans utilisation d'iframes, permettant de contourner les framebusters traditionnels…

"Bob the Smuggler" : Un outil qui exploite l'attaque HTML Smuggling Attack et vous permet de créer des fichiers HTML avec des archives 7z/zip…

Génère des liens d'injection JNDI exploitables et des charges utiles de désérialisation avec plus de 80 gadgets, prenant en charge les serveurs RMI,…

Browser-in-the-Middle (BitM) armé pour les testeurs de pénétration

Outil de test de sécurité pour analyser les réponses HTTP 403 et identifier les mauvaises configurations de contrôle d'accès dans les applications…

PHP-based backdoor tool for remote website control via HTTP/HTTPS. Enables file management, command execution, and Tor connectivity with…

Un framework de crawling et de spidering de nouvelle génération.

Preuve de concept pour démontrer les attaques de phishing par échange dynamique de QR codes en pratique.

✉️ Générateur & obfuscateur de HTML Smuggling pour vos opérations Red Team

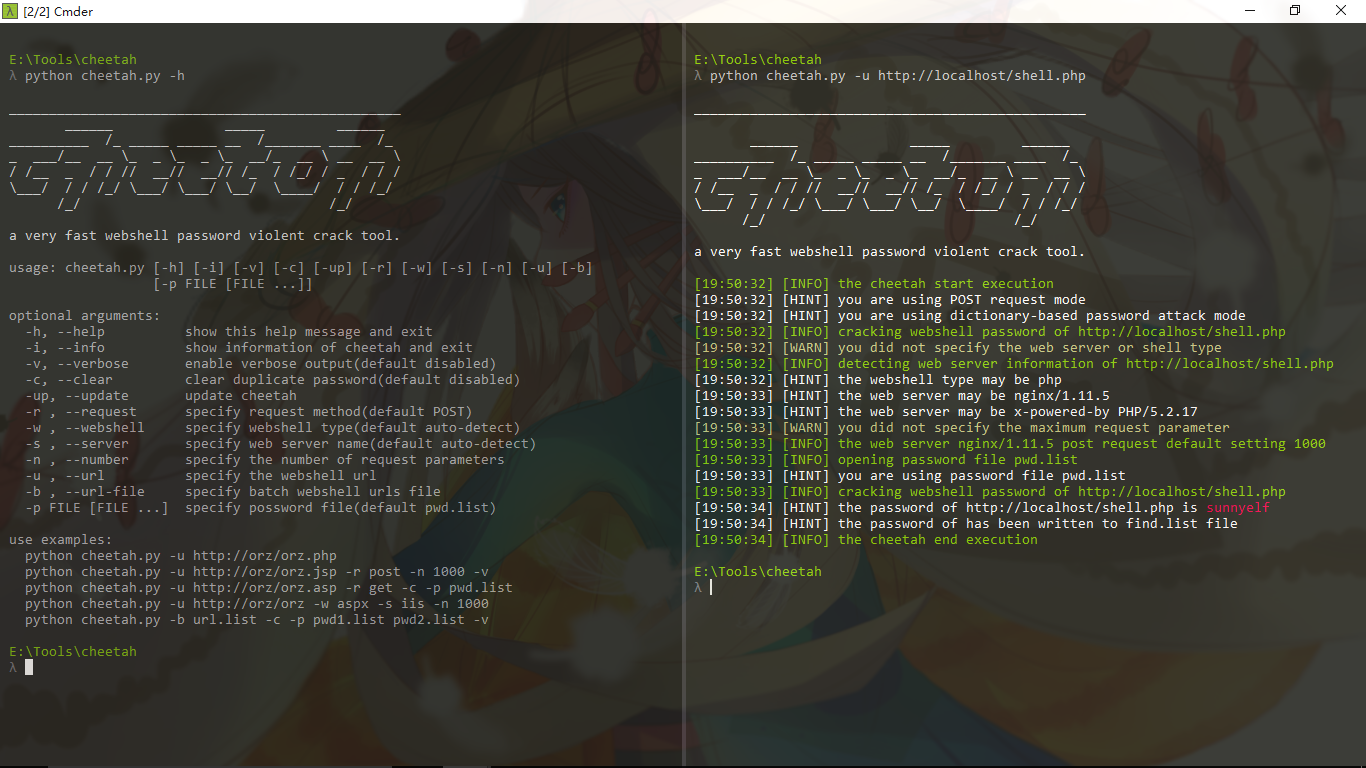
un outil de force brute très rapide pour mots de passe de webshell

Outil automatisé de test de sécurité des API qui génère des tests à partir de spécifications OpenAPI, fuzz les entrées et vérifie la présence de…

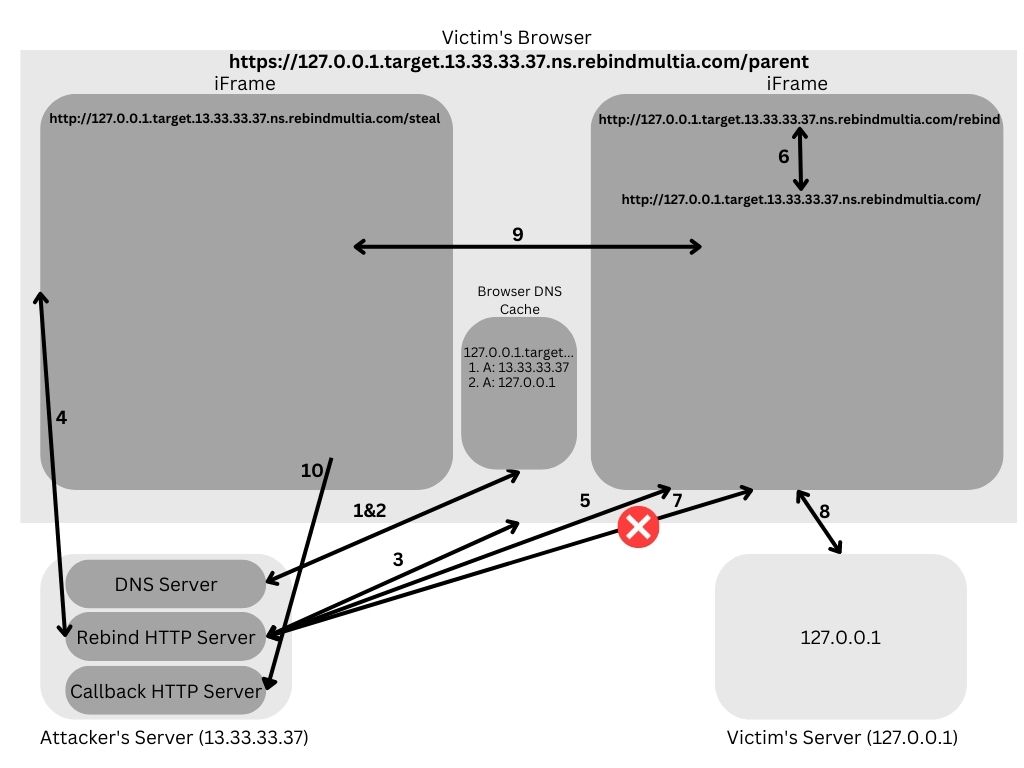
Outil d'attaque de re-liaison DNS exploitant plusieurs enregistrements A pour contourner la politique de même origine et exfiltrer des données depuis…